
 #1
Herramientas de simulación de phishing, detección, análisis y concienciación de seguridad.
Recomendado por Kitploit

 yashubitra/evil_twin_attack
Ataque y defensa de punto de acceso rogue en Kali Linux: deauth con aireplay-ng, un gemelo malvado con airbase-ng y un portal cautivo, además de…
 mevislobo2006/threatripper
Analizador heurístico sin conexión que puntúa mensajes SMS, mensajes de chat y enlaces sospechosos en busca de indicadores de estafa y phishing,…
 ahmadhassan-bted/silentsniffer
A professional, high-fidelity de-anonymization and vulnerability diagnostic framework. Features a zero-coupling modular architecture for…
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, cadena de ataque y detección para la campaña de falso reclutador de Taiko en taikotalent.xyz que distribuye un troyano Bash autoeliminable…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 vighnesh91/severitas
Marco de simulación de ingeniería social autorizado con un laboratorio de loopback aislado, generación de audiencia sintética, verificaciones de…
 greshake/llm-security
Demos de prueba de concepto e investigación sobre ataques de inyección de prompts indirectos contra LLMs integrados en aplicaciones, abarcando…
 star-sg/random-scripts
Colección de scripts de Python de DFIR y OSINT para analizar muestras de LNK maliciosos, extraer objetos OLE de MHTML y calcular hashes de favicons…
 cyb3rmik3/prompt-injection-email-samples
Conjunto de pruebas .eml abierto para evaluar cómo los controles de seguridad del correo electrónico y los asistentes de buzón con IA manejan la…
 hackinglz/ip-obfuscation
Genera direcciones IP y URLs ofuscadas usando trucos de DWORD, octal, hex, IPv6-mapped y dominios falsos con @ para pruebas de penetración,…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 shaheeryasirofficial/smugglemypayload
Genera páginas de contrabando HTML que incrustan y reconstruyen archivos en el lado del cliente mediante JavaScript, con codificación de payload,…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 gmh5225/fullscreenbrowserphishing
PoC del phishing mediante la configuración del navegador en modo de pantalla completa
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe room walkthrough de CVE-2024-21413, que cubre el bypass de Vista Protegida del Moniker Link de Outlook, la fuga de hashes NTLM y la captura…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
Plataforma de inteligencia de amenazas de código abierto para el análisis de malware y observables. Enriquece IPs, dominios, URLs y hashes con…
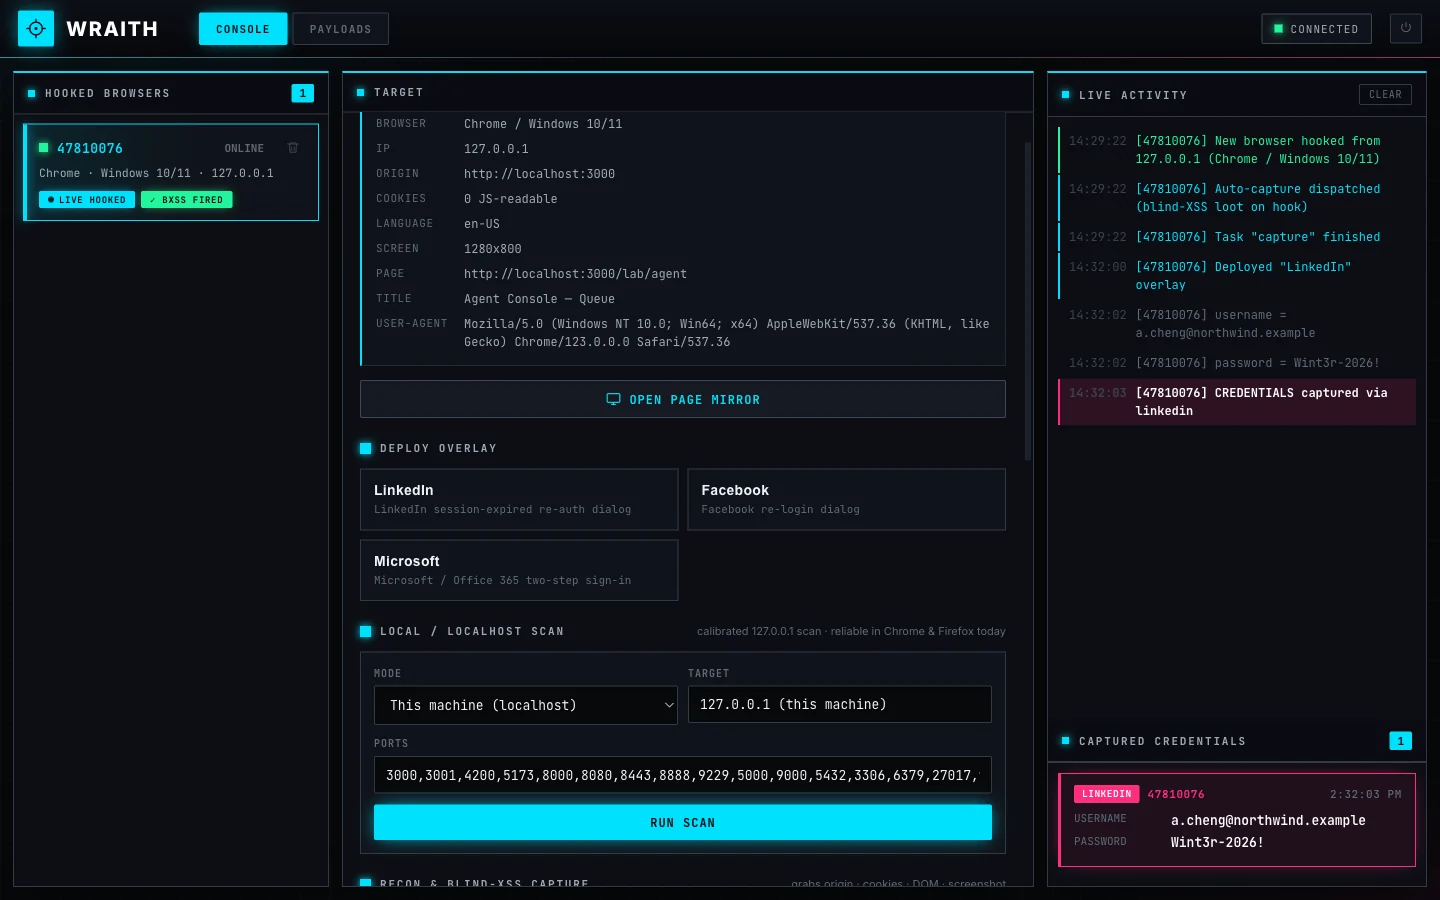 arcanum-sec/wraith
Framework de hooking de navegadores para equipos rojos autorizados y educadores. Engancha navegadores mediante XSS, proporciona control interactivo…








