

Ataque y defensa de punto de acceso rogue en Kali Linux: deauth con aireplay-ng, un gemelo malvado con airbase-ng y un portal cautivo, además de detección en tiempo real de discrepancias de BSSID/MAC y un script de desconexión automática con pywifi.

Este proyecto demuestra las técnicas de ejecución, prevención, detección y engaño para mitigar los ataques Evil Twin en redes inalámbricas. Un ataque Evil Twin explota vulnerabilidades en redes Wi-Fi mediante la creación de puntos de acceso (AP) falsos que imitan a los legítimos, engañando a los usuarios para que revelen información sensible.
Evil_Twin_Attack_Combined_Report.pdf: Informe completo que detalla todas las fases del proyecto.Evil_Twin_Offense_Report.pdf: Documentación de la simulación del ataque ofensivo.Evil_Twin_Prevention_Report.pdf: Explicación de las medidas preventivas implementadas.Evil_Twin_Detection_Report.pdf: Análisis de las técnicas de detección.Evil_Twin_Deception_Report.pdf: Estrategias de engaño para recopilar inteligencia sobre el atacante.detect_evil_twin.py: Detecta puntos de acceso falsos que suplantan redes Wi-Fi legítimas mediante la monitorización de BSSIDs.prevent_evil_twin.py: Impide las conexiones a redes no confiables o falsas basándose en la verificación del SSID.server.py: Aloja un portal cautivo de phishing para simular la recopilación de datos durante un ataque.index.html: HTML de la página de inicio de sesión del portal cautivo, con un estilo realista para el usuario.Evil_Twin.txt: Comandos para configurar, ejecutar y desmontar el ataque Evil Twin.creds.txt: Registra las credenciales capturadas durante las simulaciones de ataque.LICENSE: Información de licencia del repositorio.pywifi, tkinter).Clona este repositorio:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
Clona este repositorio:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
Clona este repositorio:
sudo python3 custom_captive_portal/server.py
Ejecuta prevent_evil_twin.py para desconectarte automáticamente de redes falsas:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
Supervisa los SSID y BSSID en busca de anomalías usando detect_evil_twin.py:
python3 Evil_Twin_Detection/detect_evil_twin.py
Despliega honeypots y señuelos con SSIDs falsos para engañar a los atacantes:
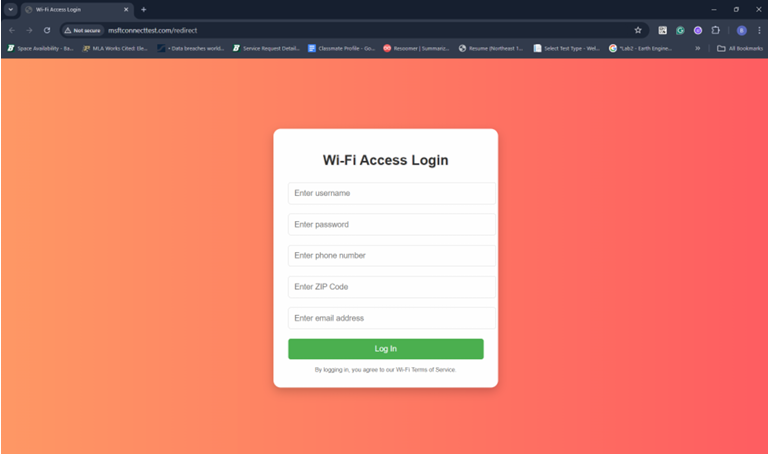
Esta es la página de inicio de sesión que se presenta a las víctimas que se conectan al punto de acceso rogue:
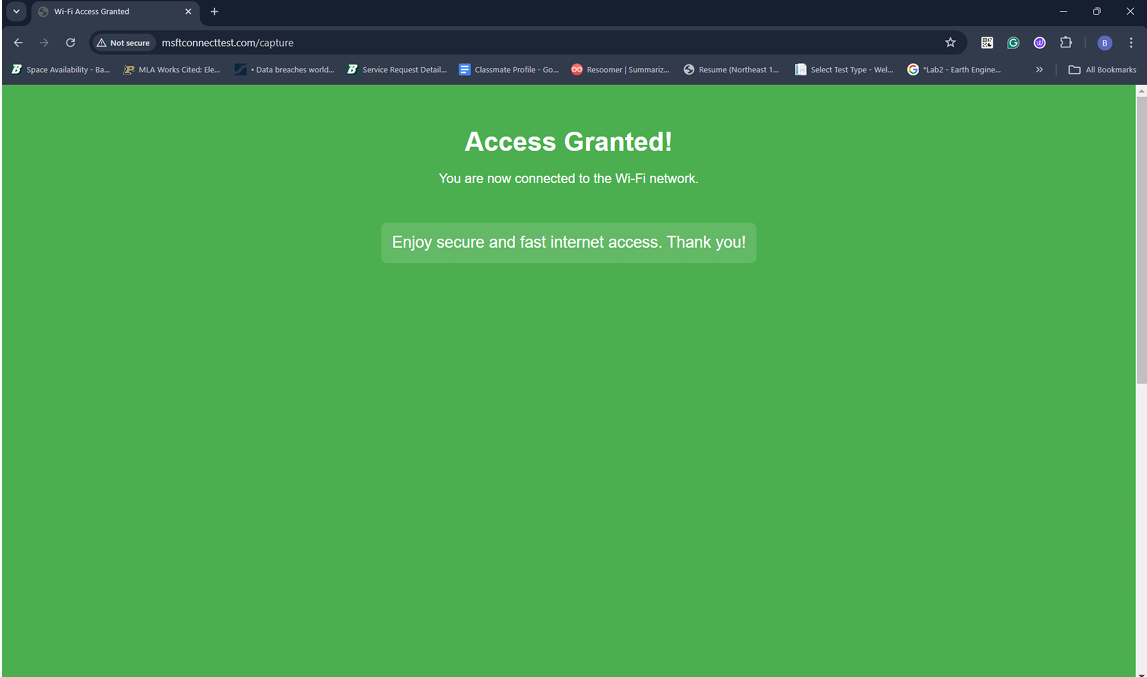
Esta pantalla confirma la conexión exitosa de una víctima al AP rogue:
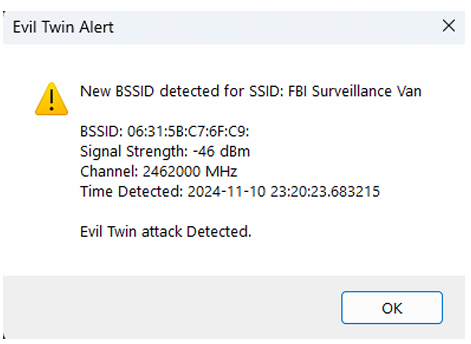
Captura de pantalla del script de detección identificando un posible ataque Evil Twin:
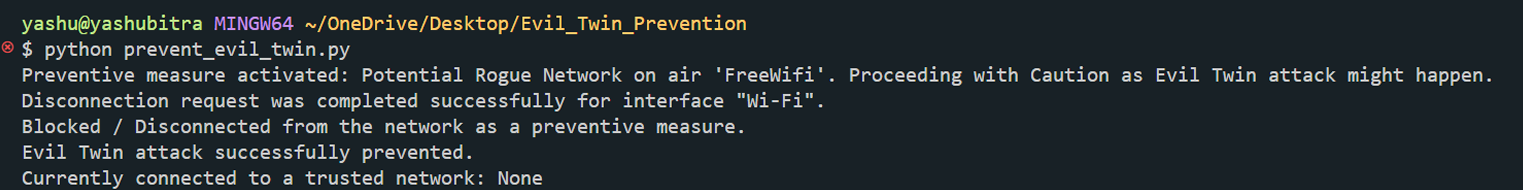
Captura de pantalla del script de prevención desconectándose de redes no confiables:
Este proyecto es solo para fines educativos. El uso no autorizado de estas técnicas es ilegal. Asegúrate de contar con los permisos adecuados antes de probar estas herramientas en cualquier red.
Este proyecto está licenciado bajo los términos del archivo LICENSE proporcionado en el repositorio.
