Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cervantes — Plataforma colaborativa de código abierto para pentesters y equipos rojos para gestionar proyectos, clientes, vulnerabilidades y generar informes compatibles con OWASP desde un espacio de trabajo centralizado. | Kitploit
Herramientas/GitHubGitHub/cervantessec/cervantes
Frameworks de Pruebas de PenetraciónAnálisis de VulnerabilidadesPruebas de Penetración
GitHubcervantessec/cervantes

cervantes

Plataforma colaborativa de código abierto para pentesters y equipos rojos para gestionar proyectos, clientes, vulnerabilidades y generar informes compatibles con OWASP desde un espacio de trabajo centralizado.

Ver Repositorio
4467071hace 26 díasRevisado por Kitploit
Sitio web
Compartir

Cervantes logo

All Contributors

GITHUB TWITTER WEB DISCORD DOCS

Cervantes es una plataforma colaborativa de código abierto diseñada específicamente para pentesters y equipos rojos. Sirve como una herramienta de gestión integral, agilizando la organización de proyectos, clientes, vulnerabilidades e informes en una única ubicación centralizada.

Al facilitar una gestión eficiente de datos y proporcionar un espacio de trabajo unificado, Cervantes pretende reducir significativamente el tiempo y el esfuerzo necesarios en la coordinación y ejecución de actividades de pruebas de penetración.

Soporte

Cervantes es un proyecto de la OWASP Foundation
Tecnologías

DOTNET CSHARP RIDER JS HTML CSS

Características

  • Código abierto
  • Multiplataforma
  • Multilenguaje
  • Colaboración en equipo
  • Listas de verificación
  • Informes de cumplimiento OWASP
  • Paneles y análisis integrados
  • Gestión de clientes y proyectos de Seguridad Ofensiva
  • Creación de informes con un clic
  • Y más

Requisitos de ejecución

  • Docker
  • Docker compose

Cómo ejecutarlo localmente con Docker compose

  • Primero necesitas clonar este repositorio
git clone https://github.com/CervantesSec/docker.git
  • Después tienes que iniciar tus contenedores Docker:
docker-compose -p cervantes -f docker-compose.yml up -d
  • Tras esto, abre tu navegador en http://localhost o https://localhost y verás la página de inicio de sesión de Cervantes.

Usuario y contraseña por defecto

Cuando inicies la aplicación Cervantes por primera vez, se crea un usuario por defecto para ti. El nombre de usuario predeterminado es [email protected].

La contraseña de este usuario se genera aleatoriamente durante la creación del contenedor de la aplicación y el primer lanzamiento de la misma. Esto significa que la contraseña es única para cada instancia de la aplicación y proporciona una capa adicional de seguridad.
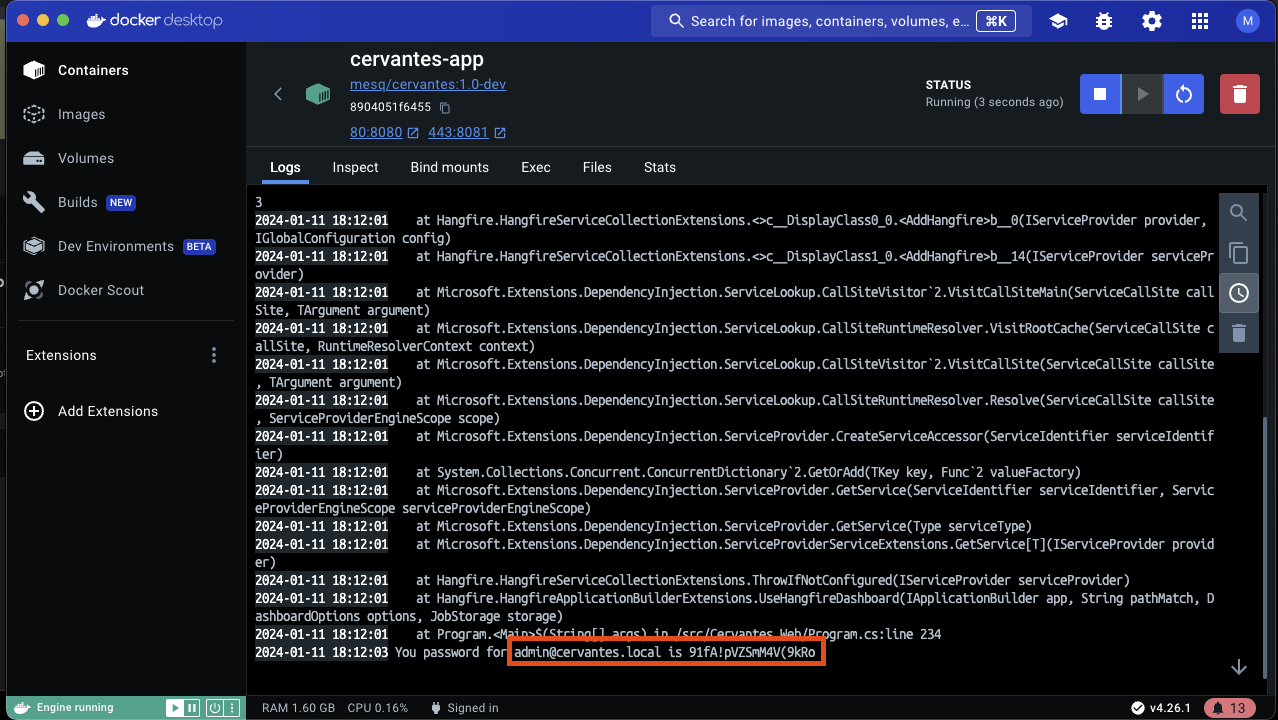
Ten en cuenta que es importante cambiar la contraseña por defecto lo antes posible para garantizar la seguridad de tu aplicación. Puedes hacerlo iniciando sesión con el usuario por defecto y navegando a la página de configuración de usuario.

Recuerda, la seguridad de tu aplicación es primordial. Utiliza siempre contraseñas seguras y únicas, y cámbialas periódicamente.

Cómo ejecutarlo localmente desde el código fuente

Requisitos

  • .NET 8
  • PostgresSQL
  • Atlassian Jira Server (Opcional, solo si deseas usar la integración con Jira)

Cómo ejecutarlo localmente

Para instalar la aplicación Cervantes desde el código fuente, puedes seguir estos pasos:

  • Clonar el repositorio: Primero, necesitas clonar el repositorio desde GitHub. Puedes hacerlo ejecutando el siguiente comando en tu terminal:
git clone https://github.com/CervantesSec/cervantes.git
  • Navegar al directorio del proyecto: Una vez clonado el repositorio, navega al directorio del proyecto:
cd Cervantes
  • Editar appsettings.json: Para usar la aplicación necesitas editar el archivo appsettings.json dentro de la carpeta Cervantes.Web.

Cadena de conexión a la base de datos La cadena de conexión a la base de datos se utiliza para conectar tu aplicación a tu base de datos. Normalmente incluye el nombre del servidor, el nombre de la base de datos y los detalles de autenticación. Aquí tienes un ejemplo de cómo podría verse en tu appsettings.json:

{
  "ConnectionStrings": {
    "DefaultConnection": "Server=myServerAddress;Database=myDataBase;Username=myUsername;Password=myPassword"
  }
}

Reemplaza myServerAddress, myDataBase, myUsername y myPassword con los detalles reales de tu base de datos.

  • Instalar dependencias: El proyecto usa .NET 8.0, por lo que necesitas tenerlo instalado en tu máquina. Si no lo tienes, puedes descargarlo desde el sitio web oficial de .NET. Una vez instalado .NET, puedes instalar las dependencias del proyecto ejecutando:
dotnet restore
  • Compilar el proyecto: Después de instalar las dependencias, puedes compilar el proyecto:
dotnet build
  • Ejecutar el proyecto: Finalmente, puedes ejecutar el proyecto:
dotnet run --project Cervantes.Web/Cervantes.Web.csproj

La aplicación ahora debería estar funcionando en http://localhost:5235.

Ten en cuenta que esta es una guía de instalación básica y el proceso real puede variar dependiendo de la configuración y requisitos específicos del proyecto. Por ejemplo, si el proyecto usa una base de datos, es posible que debas configurarla y actualizar la cadena de conexión en el archivo de configuración.

Cómo contribuir

Aquí hay algunas cosas que podrías hacer para convertirte en colaborador:

  • ★ Dale una estrella a este proyecto en GitHub ★
  • Sugiere nuevas funcionalidades o ideas
  • Mejora el código de los componentes de la plataforma
  • Reporta problemas de seguridad

Antes de lanzarte a hacer cualquier cambio, asegúrate de haber leído las directrices de contribución. Esto nos ahorrará tiempo a todos. ¡Gracias!
paypal

Seguridad

Por favor, reporta problemas de seguridad a través de nuestra política de divulgación.

Cómo reportar errores

Si tienes errores que reportar, utiliza la pestaña de issues en GitHub para enviar los detalles.

Contribuyentes

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →