
 #1
Plataformas integradas para desarrollar, ejecutar y gestionar pruebas de penetración.
Recomendado por Kitploit
 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike sobre Microsoft Graph API
 olacabs/jackhammer
Jackhammer - Una herramienta de evaluación/gestión de vulnerabilidades de seguridad para resolver todos los problemas del equipo de seguridad.
 nccgroup/nccfsas
Información divulgada públicamente por el equipo de Full Spectrum Attack Simulation (FSAS) de NCC Group.
 adshao/flounder
Auditor de seguridad de sombrero blanco autónomo para revisión de código impulsada por IA, investigación de bug bounty, construcción de exploits y…
 secdevops-cuse/cyberrange
El Open-Source AWS Cyber Range
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Perfiles Malleable C2, External C2 y así sucesivamente.
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 sigploiter/sigploit
SigPloit: Marco de explotación de señalización de telecomunicaciones - SS7, GTP, Diameter y SIP
 postrequest/link
link es un framework de comando y control escrito en rust
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 chvancooten/nimplant
Un implante C2 de primera etapa ligero escrito en Nim (y Rust).
 allfro/sploitego
Transforms de pruebas de penetración de Maltego
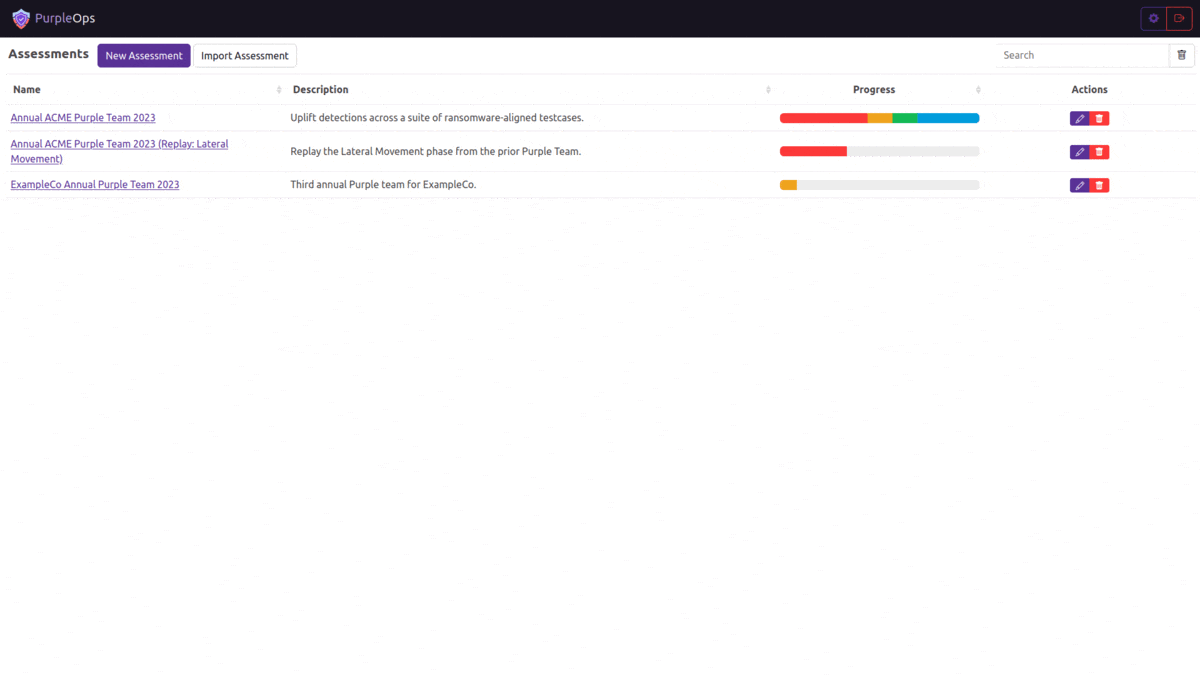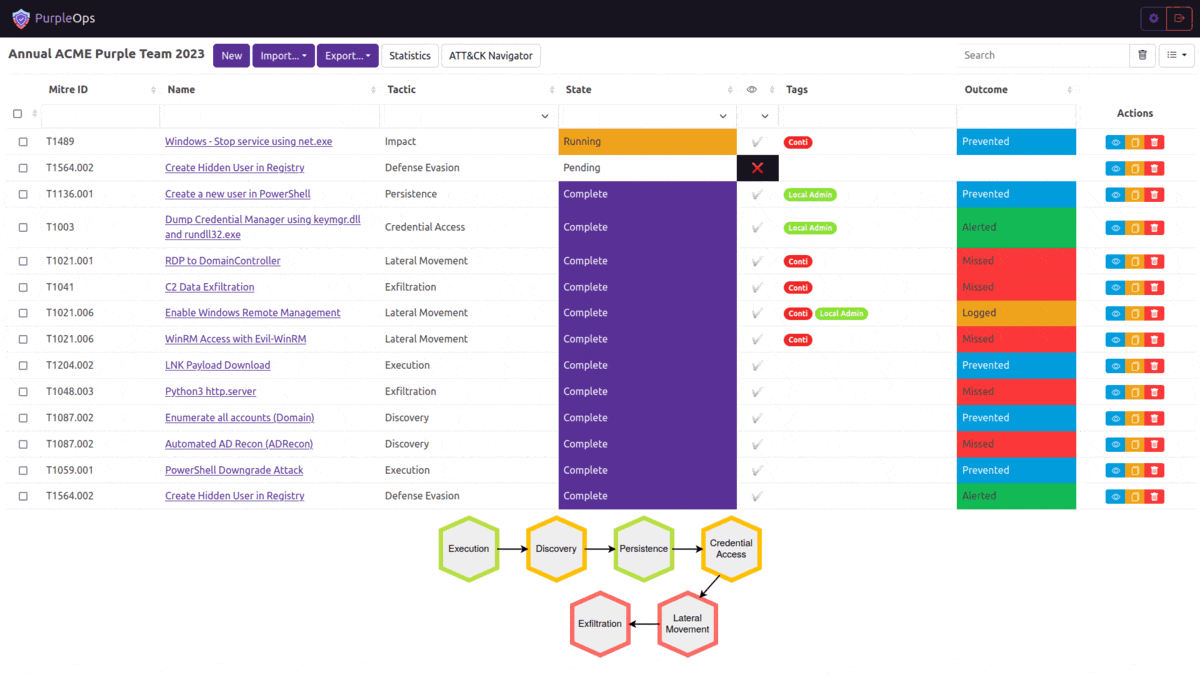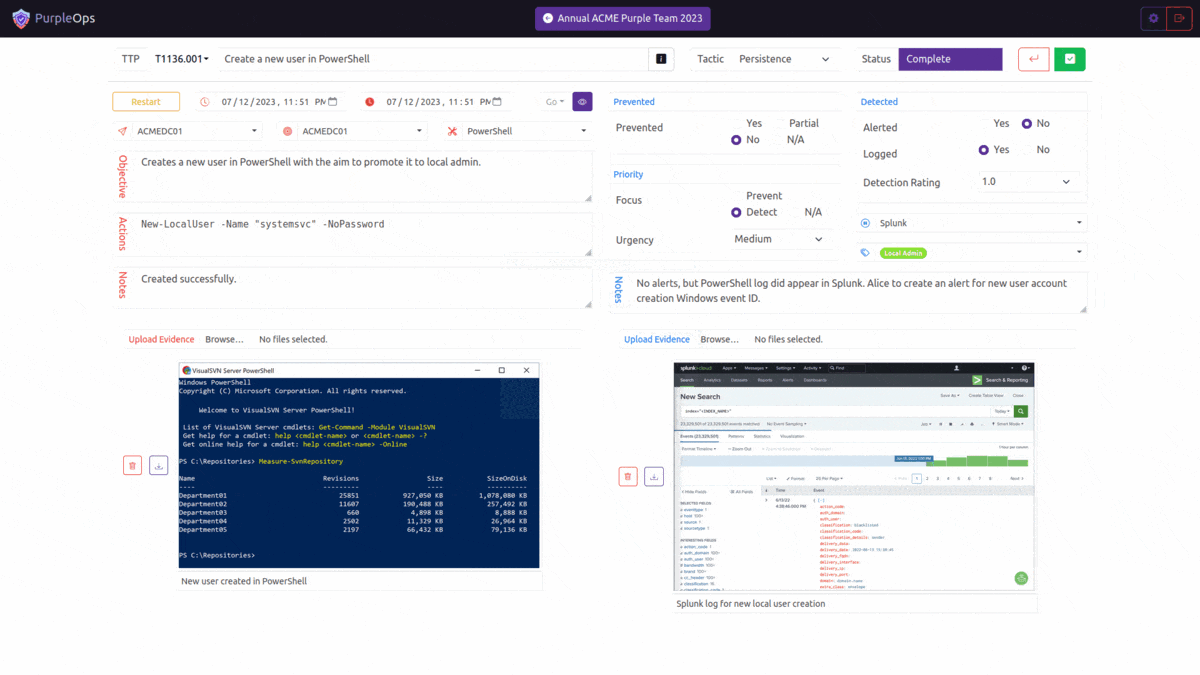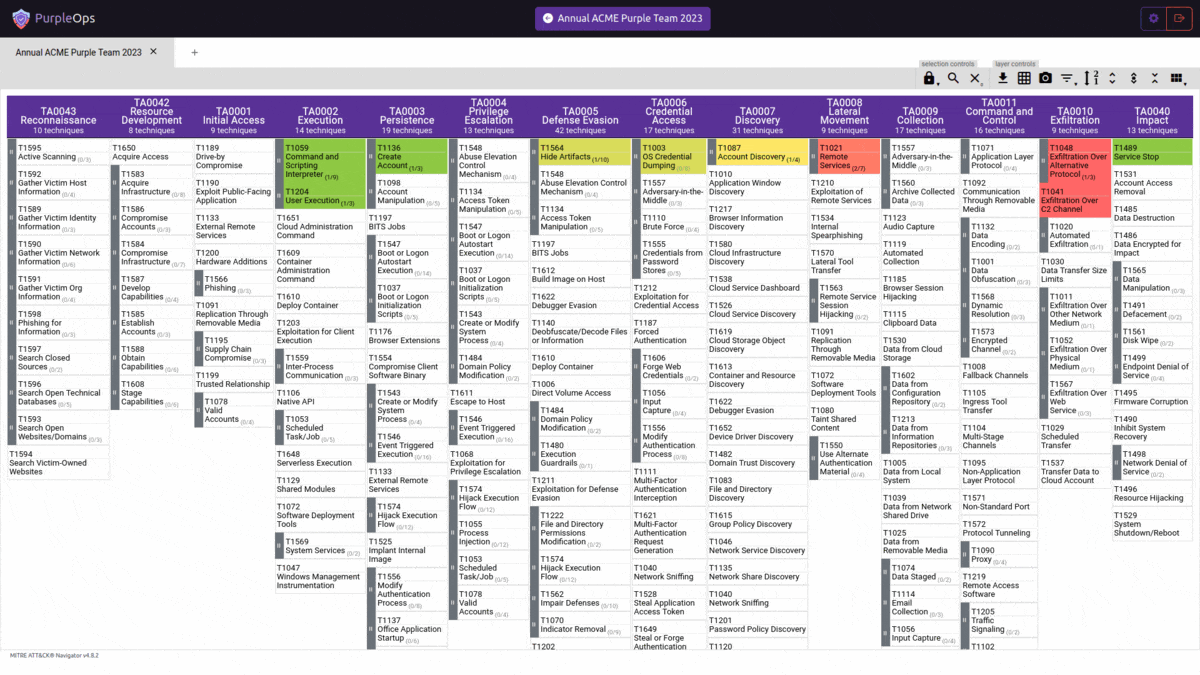 cybercx-sta/purpleops
Una aplicación web autogestionada de código abierto para la gestión de equipos púrpura.
 aaaguirrep/offensive-docker
Offensive Docker es una imagen con las herramientas ofensivas más utilizadas para crear un entorno fácil y rápidamente para lanzar evaluaciones a los…
 r-s0n/ars0n-framework
Framework modular de caza de bug bounty que automatiza el reconocimiento, la enumeración de subdominios y el escaneo de vulnerabilidades con un…
 rajanagori/nightingale
Nightingale Docker for Pentesters es un entorno Dockerizado integral diseñado para pruebas de penetración y evaluación de vulnerabilidades. Viene…
 ronin-rb/ronin
Ronin es un kit de herramientas Ruby gratuito y de código abierto para investigación y desarrollo en seguridad. Ronin también permite el desarrollo y…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…







