
 #1
Plataformas integradas para desarrollar, ejecutar y gestionar pruebas de penetración.
Recomendado por Kitploit
 redsiege/c2concealer
Genera perfiles maleables C2 aleatorios y validados por linter para Cobalt Strike, automatizando la configuración de beacons HTTP/S, DNS, SMB y SSH…
 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
 r3dy/capsulecorp-pentest
Entorno Vagrant VirtualBox para realizar una prueba de penetración de red interna
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de pruebas de penetración con recursos de ciberseguridad
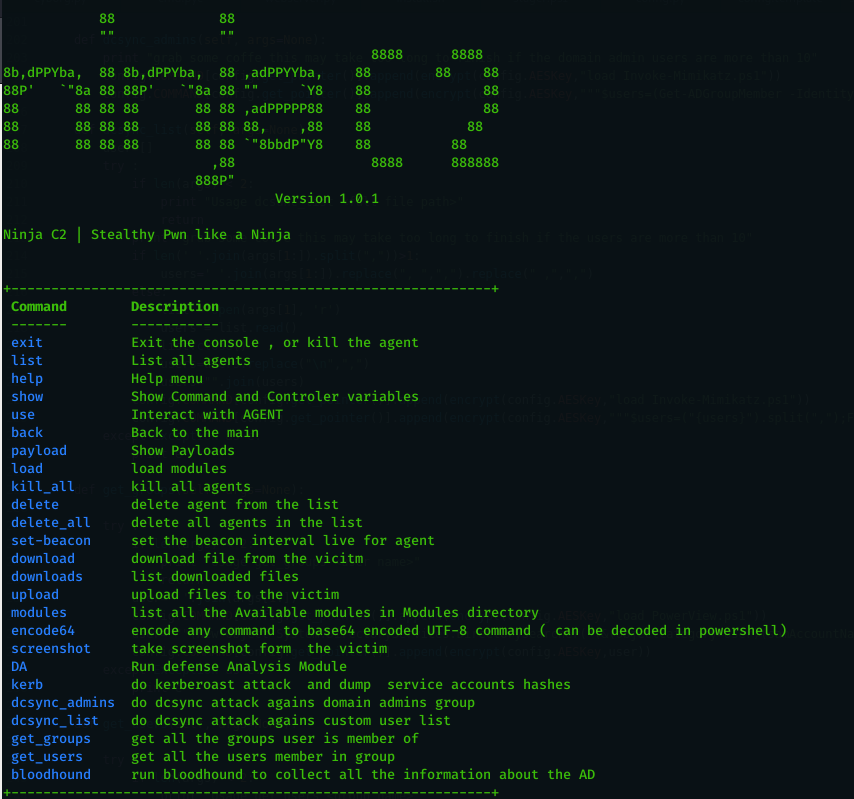 ahmedkhlief/ninja
Servidor C2 de código abierto creado para operaciones sigilosas de red team.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 m4n3dw0lf/pythem
framework de pentest
 owasp/apts
OWASP Estándar de Pruebas de Penetración Autónomas
 bahaabdelwahed/killshot
Un Framework de Pruebas de Penetración, herramienta de recopilación de información y Escáner de Vulnerabilidades Web.
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
 mafifrizi/ares
Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC,…
 aniqfakhrul/powerview.py
Powerview con esteroides
 sia-iotechnology/kittysploit-framework
Marco de explotación en Python, Depurador del motor V8, Interceptor de proxy, mercado, post-explotación, generador de backdoors,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Perfiles Malleable C2. Una colección de perfiles utilizados en diferentes proyectos que usan Cobalt Strike…
 pablosnt/rekono
Plataforma de seguridad ofensiva que automatiza el descubrimiento de la superficie de ataque y la gestión de vulnerabilidades.
 khast3x/redcloud
Despliegue automatizado de infraestructura de Red Team usando Docker
 factionsecurity/faction
Generación de informes de Pentest y colaboración en evaluaciones
 wkl-sec/hiddendesktop
HVNC para Cobalt Strike








