

Un Framework de Pruebas de Penetración, herramienta de recopilación de información y Escáner de Vulnerabilidades Web.
¡Este proyecto ya no recibe mantenimiento!
Un marco de pruebas de penetración, herramienta de recopilación de información y escáner de vulnerabilidades de sitios web.
¿Por qué KillShot?
Puede usar esta herramienta para rastrear su sitio web, recopilar información importante y automatizar la recopilación de datos utilizando herramientas como WhatWeb, Host, Traceroute, Dig, Fierce y WafW00f. También le permite identificar el CMS y encontrar vulnerabilidades en su sitio web mediante un escáner de exploits CMS y un escáner de vulnerabilidades de aplicaciones web.
Además, KillShot puede realizar automáticamente múltiples tipos de escaneos utilizando Nmap y Unicorn. Con esta herramienta, también puede generar puertas traseras PHP simples, cargarlas manualmente y conectarse al objetivo usando KillShot.
Esta herramienta también incluye un fuzzer Ruby simple probado en VULSERV.exe, así como un script de limpieza de registros de Linux para modificar el contenido de la ruta de inicio de sesión. La función de rastreo le ayuda a encontrar parámetros del sitio web y escanear en busca de vulnerabilidades XSS e inyección SQL.

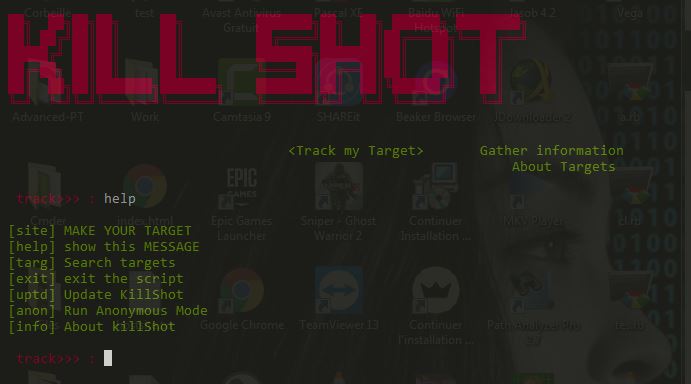
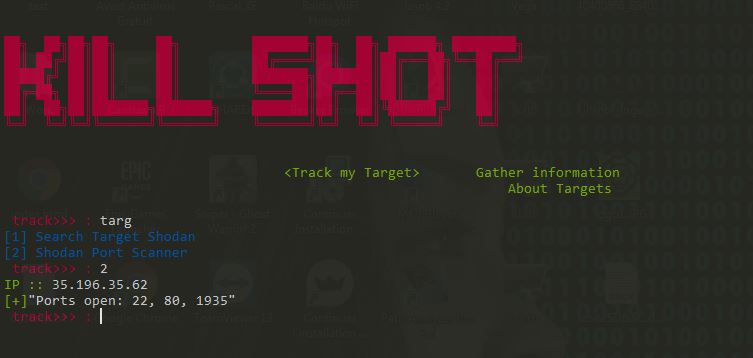
Cree una cuenta aquí Registro y obtenga su aip Shodan AIP y agregue su aip de Shodan a aip.txt < solo su aip debe aparecer en aip.txt > Use targ para buscar objetivos vulnerables en las bases de datos de Shodan

Use targ para escanear IP de servidores rápidamente con Shodan
{0} Spider
{1} Web technologie
{2} WebApp Vul Scanner
{3} Port Scanner
{4} CMS Scanner
{5} Fuzzers
{6} Cms Exploit Scanner
{7} Backdoor Generation
{8} Linux Log Clear
{1} Xss scanner
{2} Sql Scanner
{3} Tomcat RCE
 [0] Nmap Scan
 [1] Unicorn Scan
Nmap Scan
 [2] Nmap Os Scan
 [3] Nmap TCP Scan
 [4] Nmap UDB Scan
 [5] Nmap All scan
 [6] Nmap Http Option Scan
 [7] Nmap Live target In Network
Unicorn Scan
[8] Services OS
[9] TCP SYN Scan on a whole network
[01] UDP scan on the whole network
 {1} Generate Shell
 {2} Connect Shell
1 ----- Comando de ayuda
[site]  ESTABLECER TU OBJETIVO
[help] mostrar este MENSAJE
[exit] mostrar este MENSAJE
2 ------ Comando de sitio
Pon tu objetivo www.example.com
sin el http
git clone https://github.com/bahaabdelwahed/killshot
cd killshot
ruby setup.rb (si setup muestra algún error, intente instalar las gemas/herramienta manualmente)
ruby killshot.rb
Download ruby for windows ==> https://rubyinstaller.org/downloads/
Download Cmder here       ==> http://cmder.net/
Download Curl For 64/32   ==> https://curl.haxx.se/windows/
Download nmap             ==> https://nmap.org/download.html
¡Disfrútalo!
 [+] Corregido error de configuración
 [+] Corregido error de detección de inyección SQL
 [+] Añadido escáner Typo3 (+fuerza bruta)
 [+] Detección de MX y NS
Uso fácil y rápido de KillShot
https://www.youtube.com/watch?v=SEGRh86J6vk
Use KillShot para detectar y escanear vulnerabilidades de CMS (Joomla y Wordpress) y escanear para XSS y SQL
https://www.youtube.com/watch?v=QPF-rppYSOY
Por favor, cualquiera que encuentre algún error/fallo en algún código contácteme también si desea agregar algunos códigos
o para mejorar algunos códigos en KillShot, contácteme
Las vulnerabilidades son tomadas de
       1) http://www.exploit-db.com
       2) https://sploitus.com
       3) http://cxsecurity.com







