
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 shelld3v/cve-2019-11580
Un shell CVE-2019-11580
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC de RCE pre-autenticación en Exchange MRSProxy | Escáner + Exploit | NTLM Relay → Webshell → SYSTEM
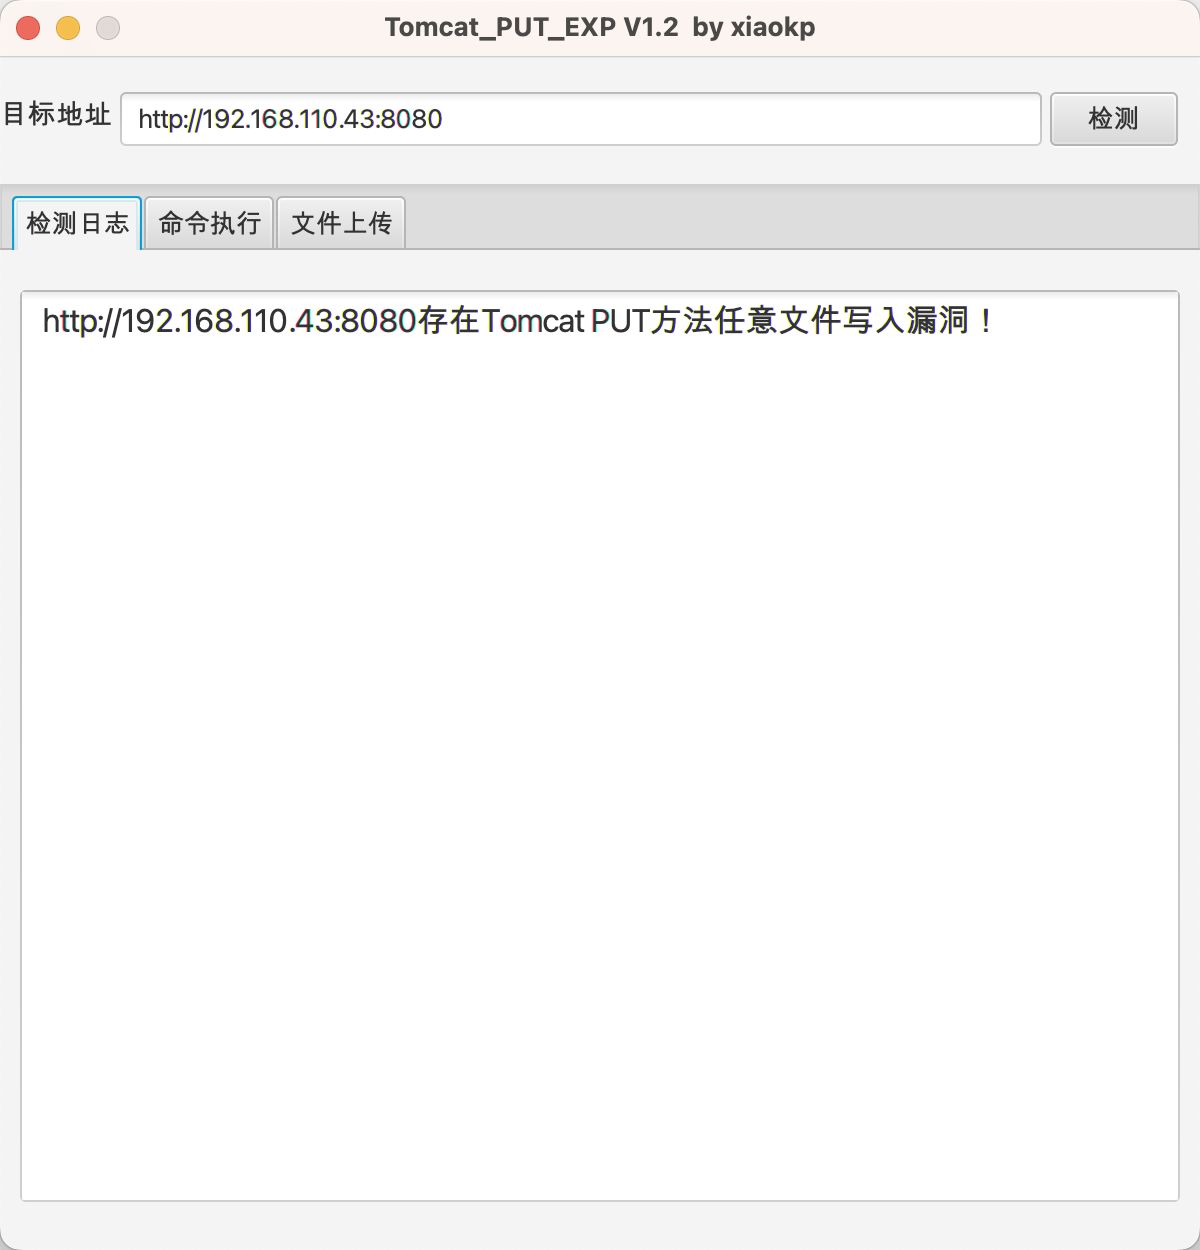 xiaokp7/tomcat_put_gui_exp
Exploit de escritura arbitraria de archivos mediante el método PUT de Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Laboratorio práctico que reproduce CVE-2025-22457: configura contenedores Docker de atacante/víctima, encuentra direcciones de pila con GDB y entrega…
 rburrito/payloadgenerator
Un envoltorio para MSFvenom que permite la generación fácil de payloads.
 elitexspam/def4cer
Una versión segura del exploit de carga de archivos de atributos de pedido de Amasty CVE-2026-53787, con la modificación de la carga de archivos de…
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Subida de archivos arbitraria no autenticada
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 que emula un teclado HID Bluetooth para emparejarse automáticamente con teléfonos Android e inyectar pulsaciones de teclas programadas…
 ktn1990/cve-2019-9978
Wordpress Social Warfare Ejecución Remota de Código (SUBIDA AUTOMÁTICA DE SHELL)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Herramienta automatizada para explotar sharepoint CVE-2019-0604
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatiza la creación y alojamiento de un payload JavaScript XSS para instalar un módulo de tema malicioso, desencadenando una reverse shell…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 y CVE-2017-12615 para el servidor Tomcat
 0x00-0x00/cve-2018-10517
Exploit RCE para CMS Made Simple 2.2.7
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow por timwr herramienta automatizada de parcheo de múltiples archivos
 jimidk/better-cve-2022-29464
Prueba de concepto del exploit para CVE-2022-29464 que permite la carga de archivos sin restricciones y la ejecución remota de código en productos…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 Vulnerabilidad de ejecución remota de comandos POC&EXP
 grimlockx/cve-2019-9978
Ejecución remota de código en el plugin Social Warfare anterior a la 3.5.3 para Wordpress.








