Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Esp32-Blue-Ducky — Firmware ESP32 que emula un teclado HID Bluetooth para emparejarse automáticamente con teléfonos Android e inyectar pulsaciones de teclas programadas para pruebas de seguridad autorizadas. | Kitploit
Herramientas/GitHubGitHub/tonixtoolkitofficial-afk/esp32-blue-ducky
Seguridad de Sistemas EmbebidosSeguridad BluetoothGeneración de PayloadsSeguridad InalámbricaHacking de HardwarePruebas de PenetraciónSeguridad de Hardware e IoTRed Teaming
Compartir
GitHubtonixtoolkitofficial-afk/esp32-blue-ducky

Esp32-Blue-Ducky

Firmware ESP32 que emula un teclado HID Bluetooth para emparejarse automáticamente con teléfonos Android e inyectar pulsaciones de teclas programadas para pruebas de seguridad autorizadas.

Ver RepositorioSitio web
21105hace 11 díasAún no revisado

"ESP32 BLUEDECKY" 🦆

⚠️ AVISO LEGAL ⚠️ SOLO PARA FINES EDUCATIVOS Y PRUEBAS DE CIBERSEGURIDAD. Este proyecto ha sido creado únicamente con fines educativos, de investigación de seguridad y de pruebas. El uso no autorizado en dispositivos sin permiso explícito está estrictamente prohibido y es ilegal. El desarrollador no asume ninguna responsabilidad ni obligación por cualquier uso indebido o daño causado por este software.
image


🌟 NOVEDADES EN ESTA ACTUALIZACIÓN (v2.0.0)

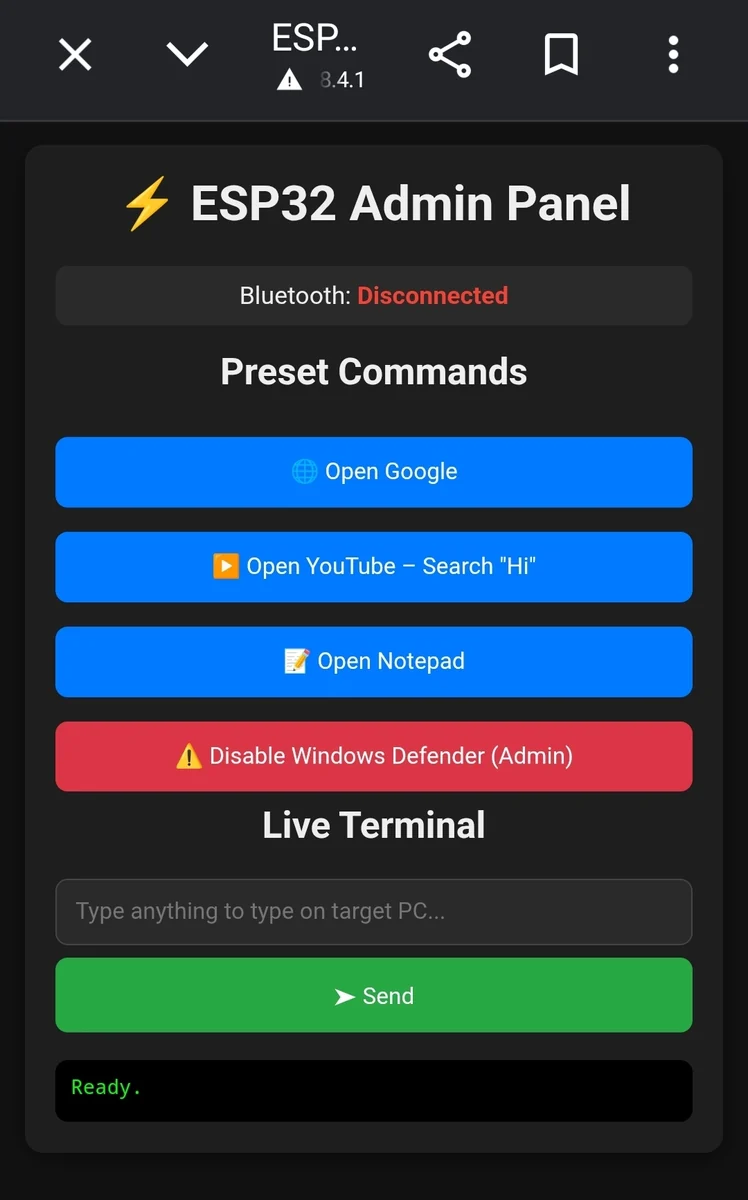
  • Panel de administración Wi-Fi (http://192.168.4.1): Conéctate al punto de acceso Wi-Fi del dispositivo y accede al panel de administración desde el navegador en 192.168.4.1.
  • Keylogger automático: El firmware ejecuta un keylogger automático en segundo plano.
  • Control de payloads personalizado: Personaliza fácilmente los scripts predefinidos y envía comandos en vivo directamente a través del panel de administración.

image

Cómo funciona e instalación

🌏 Flashear el firmware: 📥 Flashea/instala los archivos .bin en tu placa ESP32 usando tu herramienta de flasheo ESP preferida.

⚡ Encender: Flashea el código .bin ahora usando este flasheador web: https://esptool.spacehuhn.com/


INSTRUCCIONES DE FLASHEO

Nombre del archivoOffset
bootloader.bin0x1000
partitions.bin0x8000
firmware.bin0x10000

Características y uso

⚙️ 1. Alimentación y conexión Bluetooth: 📱🔗

  • Suministra energía a la placa ESP32 mediante USB o una fuente de batería externa.
  • Activa el Bluetooth en tu dispositivo móvil y conéctate al dispositivo llamado "Bluedecky".

⚙️ 2. Ejecución automatizada y keylogger: 🤖

  • Empareja tu smartphone Android con el ESP32 BlueDecky (nombre del dispositivo Bluetooth: "Bluedecky").
  • El dispositivo ejecuta automáticamente tareas automatizadas preconfiguradas en tu dispositivo conectado.
  • Simultáneamente ejecuta lógica de registro de pulsaciones de teclas en segundo plano (Keylogger).

🌐 3. Acceso al panel de administración Wi-Fi: 💻

  • Activa el Wi-Fi en tu teléfono o PC y conéctate a la red hotspot Wi-Fi del ESP32.
  • Abre cualquier navegador web y ve a: http://192.168.4.1
  • Desde el panel de administración, puedes:
    • Ver las pulsaciones de teclas registradas.
    • Gestionar los scripts de configuración predefinidos.
    • Enviar códigos rubber ducky personalizados directamente al dispositivo.

Requisitos

⚙️ Placa de desarrollo ESP32
⚙️ Cable de alimentación / fuente de batería 🔋
⚙️ Smartphone (Android) 📱
⚙️ Navegador web (Chrome/Firefox para acceder a 192.168.4.1)
⚙️ IDE (entorno de trabajo en Windows)


DESARROLLADOR

@TONIX

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →