
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP
 blueisbeautiful/cve-2025-3515
Exploit de RCE por Subida de Archivos en WordPress
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Usa Burp para detectar automáticamente la vulnerabilidad CVE-2025-55182 RCE de Next.js.
 kimstars/ashwesker-cve-2026-21509
Prueba de concepto de explotación para la omisión de la función de seguridad de Microsoft Office (CVE-2026-21509). Genera archivos DOCX maliciosos…
 cvencoder/cve-2019-0708
Script de exploit de prueba de concepto para CVE-2019-0708 (BlueKeep) dirigido a la vulnerabilidad de RDP para lograr ejecución remota de código en…
 vesche/cve-2019-10475
Exploit de prueba de concepto de XSS reflejado para el plugin build-metrics de Jenkins CVE-2019-10475, con un script de weaponización en Python para…
 redteampentesting/moodle-rce-calculatedquestions
Scripts para el análisis de un RCE en Preguntas Calculadas de Moodle (CVE-2024-43425)
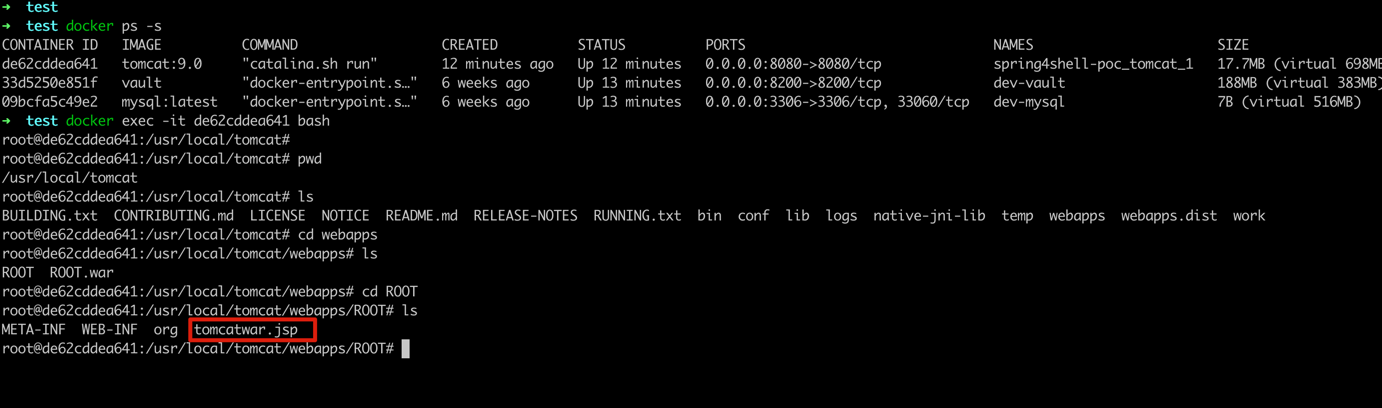 weijilab/spring4shell-poc
Reproduce la vulnerabilidad de ejecución remota de código Spring4Shell (CVE-2022-22965) con un script de exploit en Python, desplegando un JSP…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Vulnerabilidad de RCE sin autenticación en Rejetto HTTP File Server (CVE-2024-23692)
 aaaademo/confluence-eviljar
En conjunto con CVE-2023-22515, subir un archivo jar en el backend para lograr RCE.
 syfi/cve-2017-0199
Muestra de documento RTF malicioso que explota CVE-2017-0199 para investigación y desarrollo de detección.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 Ejecución Remota de Código
 b4kesn4ke/cve-2014-6271
Exploit Shellshock, también conocido como CVE-2014-6271
 ajdumanhug/cve-2023-46818
Exploit en Python3 para CVE-2023-46818 en ISPConfig <= 3.2.11 (language_edit.php): vulnerabilidad de inyección de código PHP
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Bypass del filtro de Symlink PATH_MAX en Python tarfile
 user0x1337/cve-2022-39227
CVE-2022-39227 : Prueba de concepto
 me2nuk/cve-2022-22965
Spring Framework RCE mediante Data Binding en JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Plugin de WordPress Canto < 3.0.5 - Inclusión Remota de Archivos (RFI) y Ejecución Remota de Código (RCE)








