
 #1
Herramientas para crear y personalizar código malicioso o instrucciones para ejecutar después de la explotación.
Recomendado por Kitploit
 alexandre-lavoie/python-log4rce
Un PoC de Python puro todo en uno para CVE-2021-44228
 n1k0la-t/cve-2023-36745
Exploit de prueba de concepto para la vulnerabilidad de RCE en Microsoft Exchange Server CVE-2023-36745, que permite la ejecución remota de código…
 jas502n/cve-2019-2618
Script de exploit para CVE-2019-2618, una vulnerabilidad de subida de archivos arbitrarios en Weblogic, con despliegue de webshell JSP y descifrado…
 pimps/cve-2018-7600
Exploit para Drupal 7 <= 7.57 CVE-2018-7600
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (amigable para el usuario con detección automática de la ruta de log)
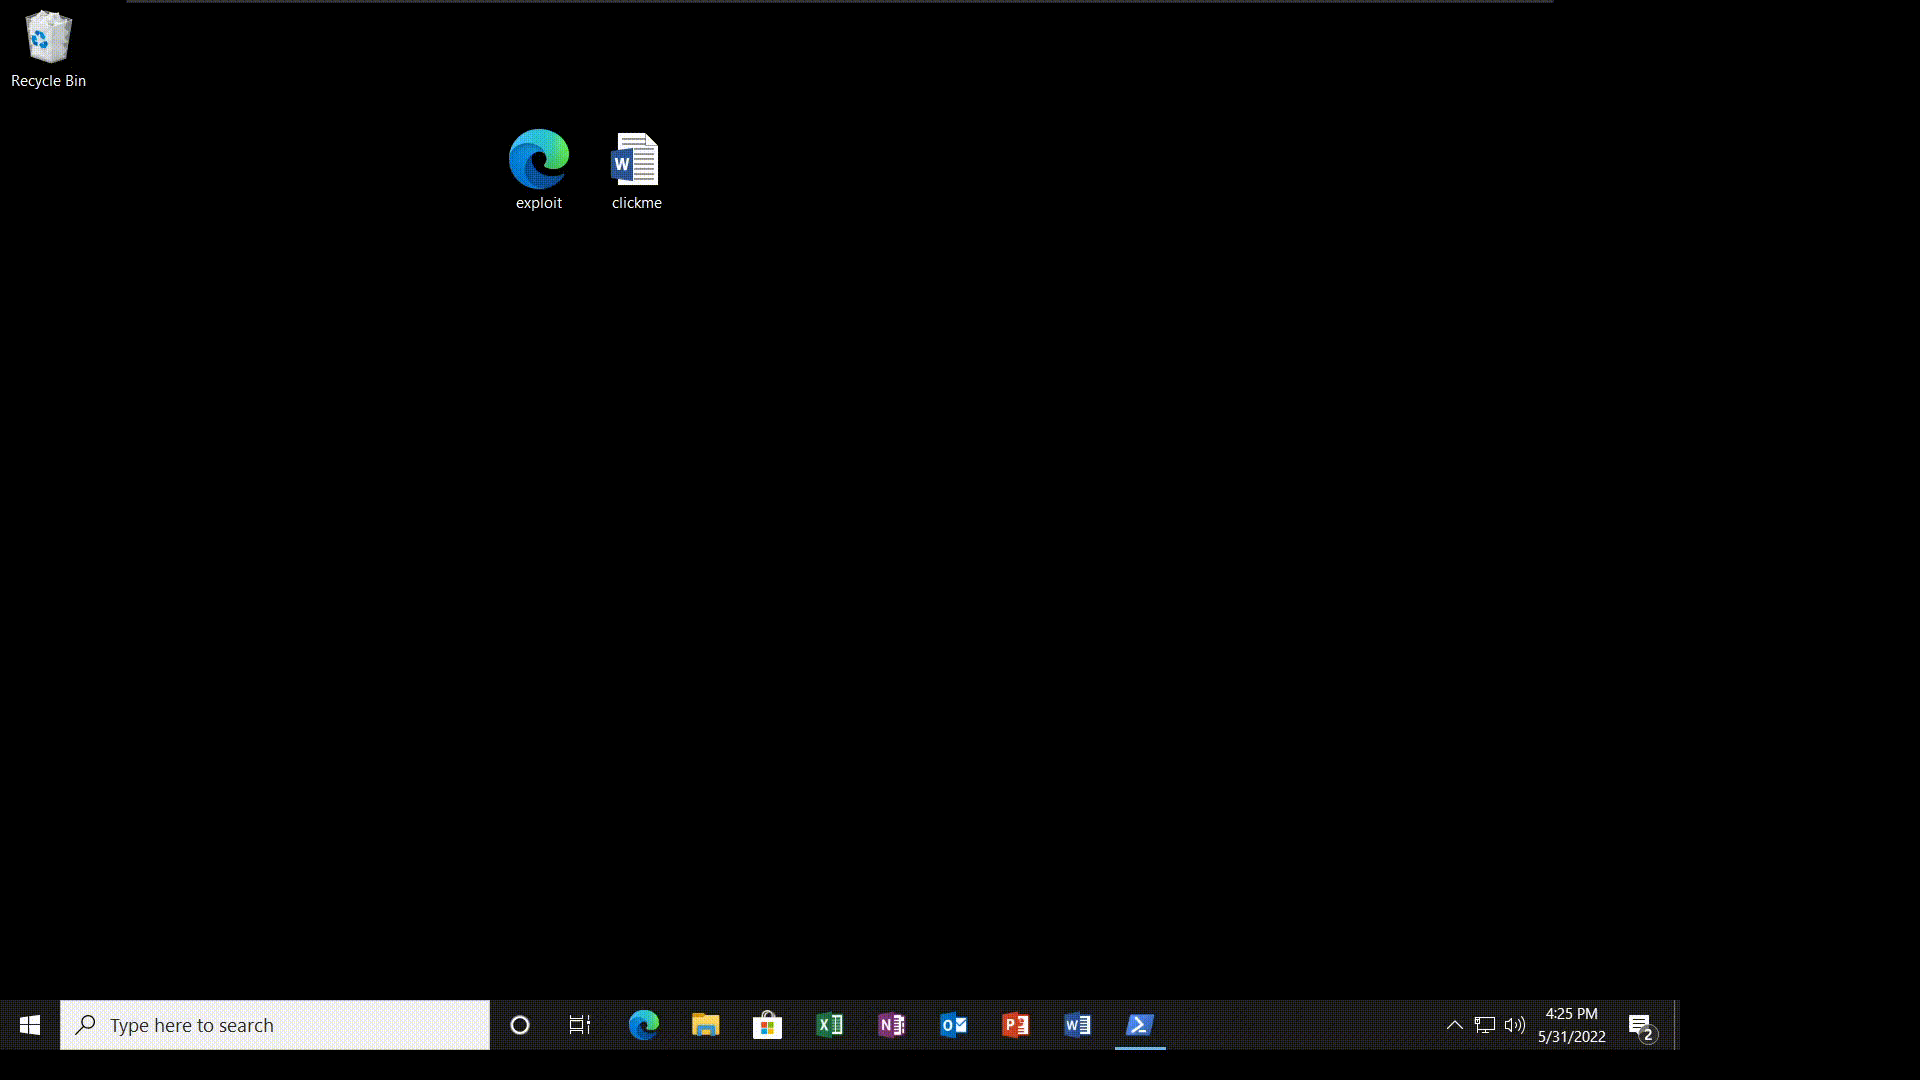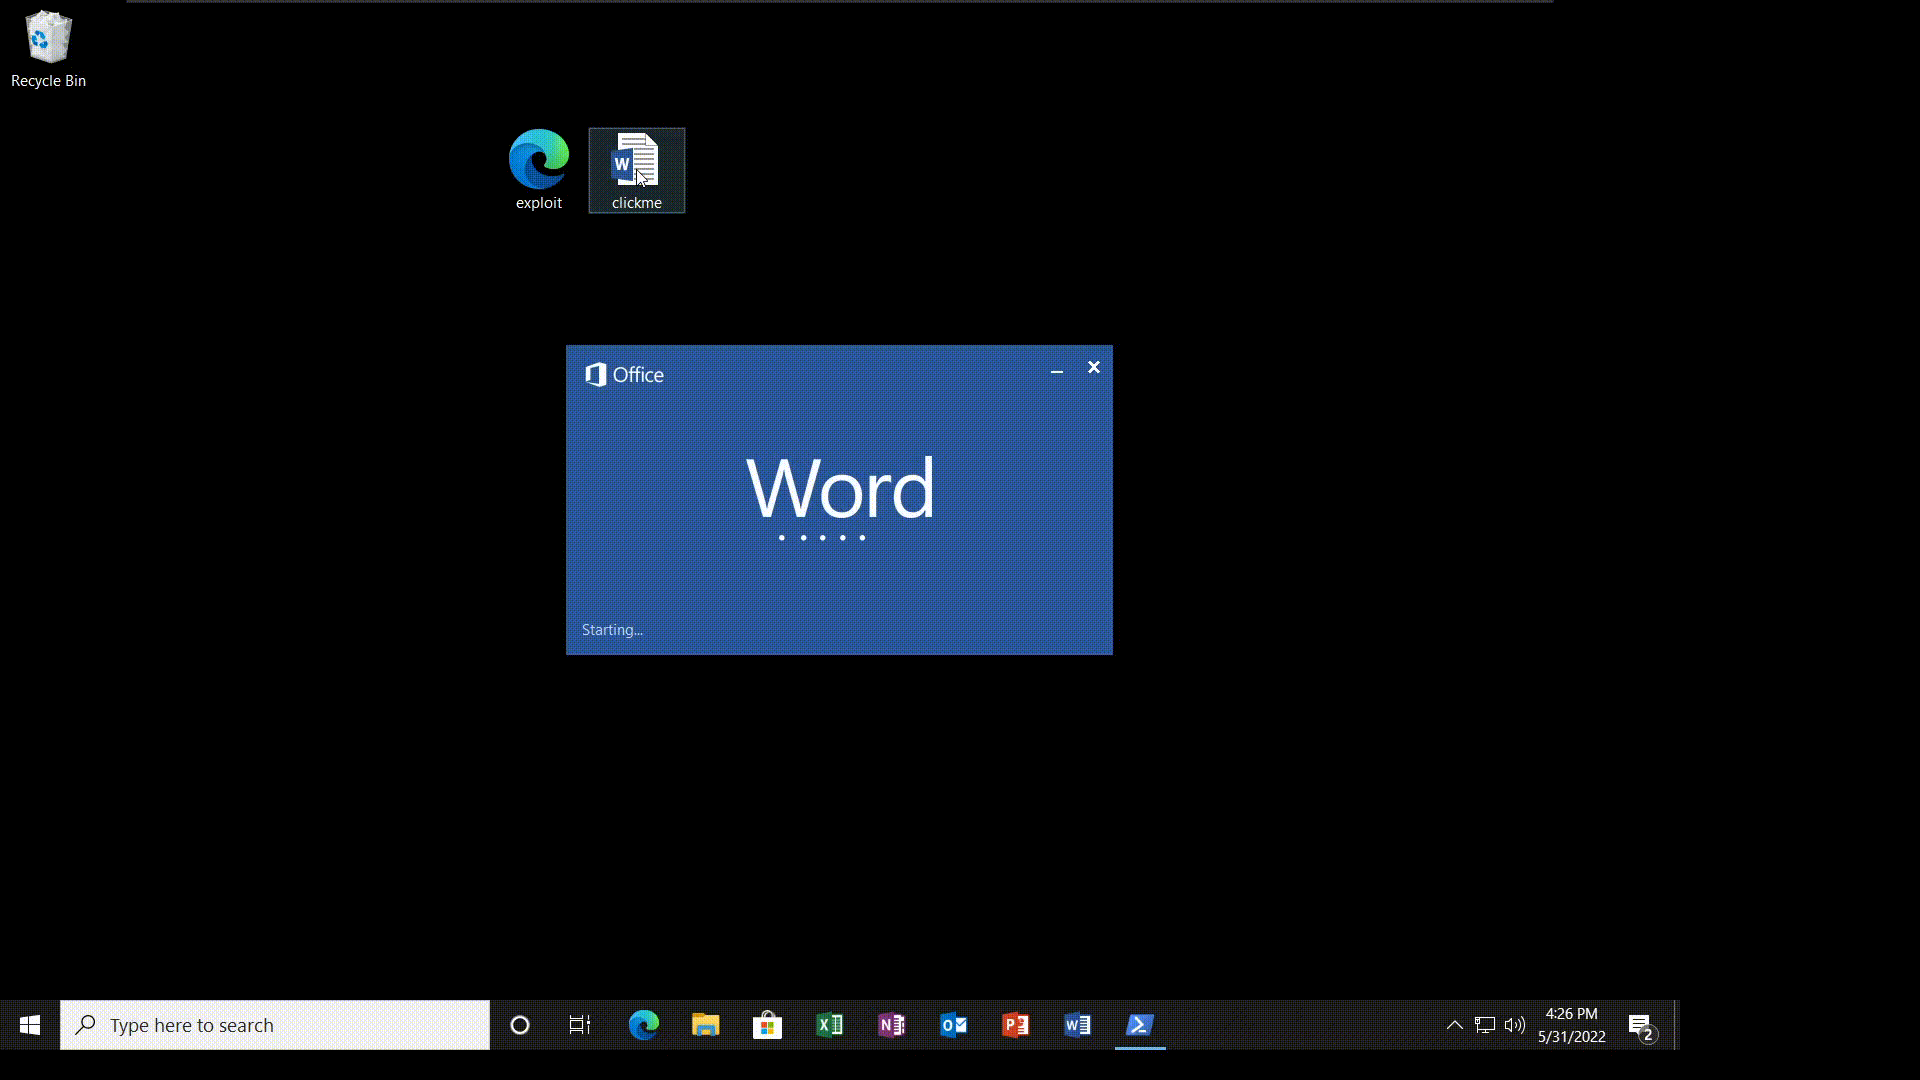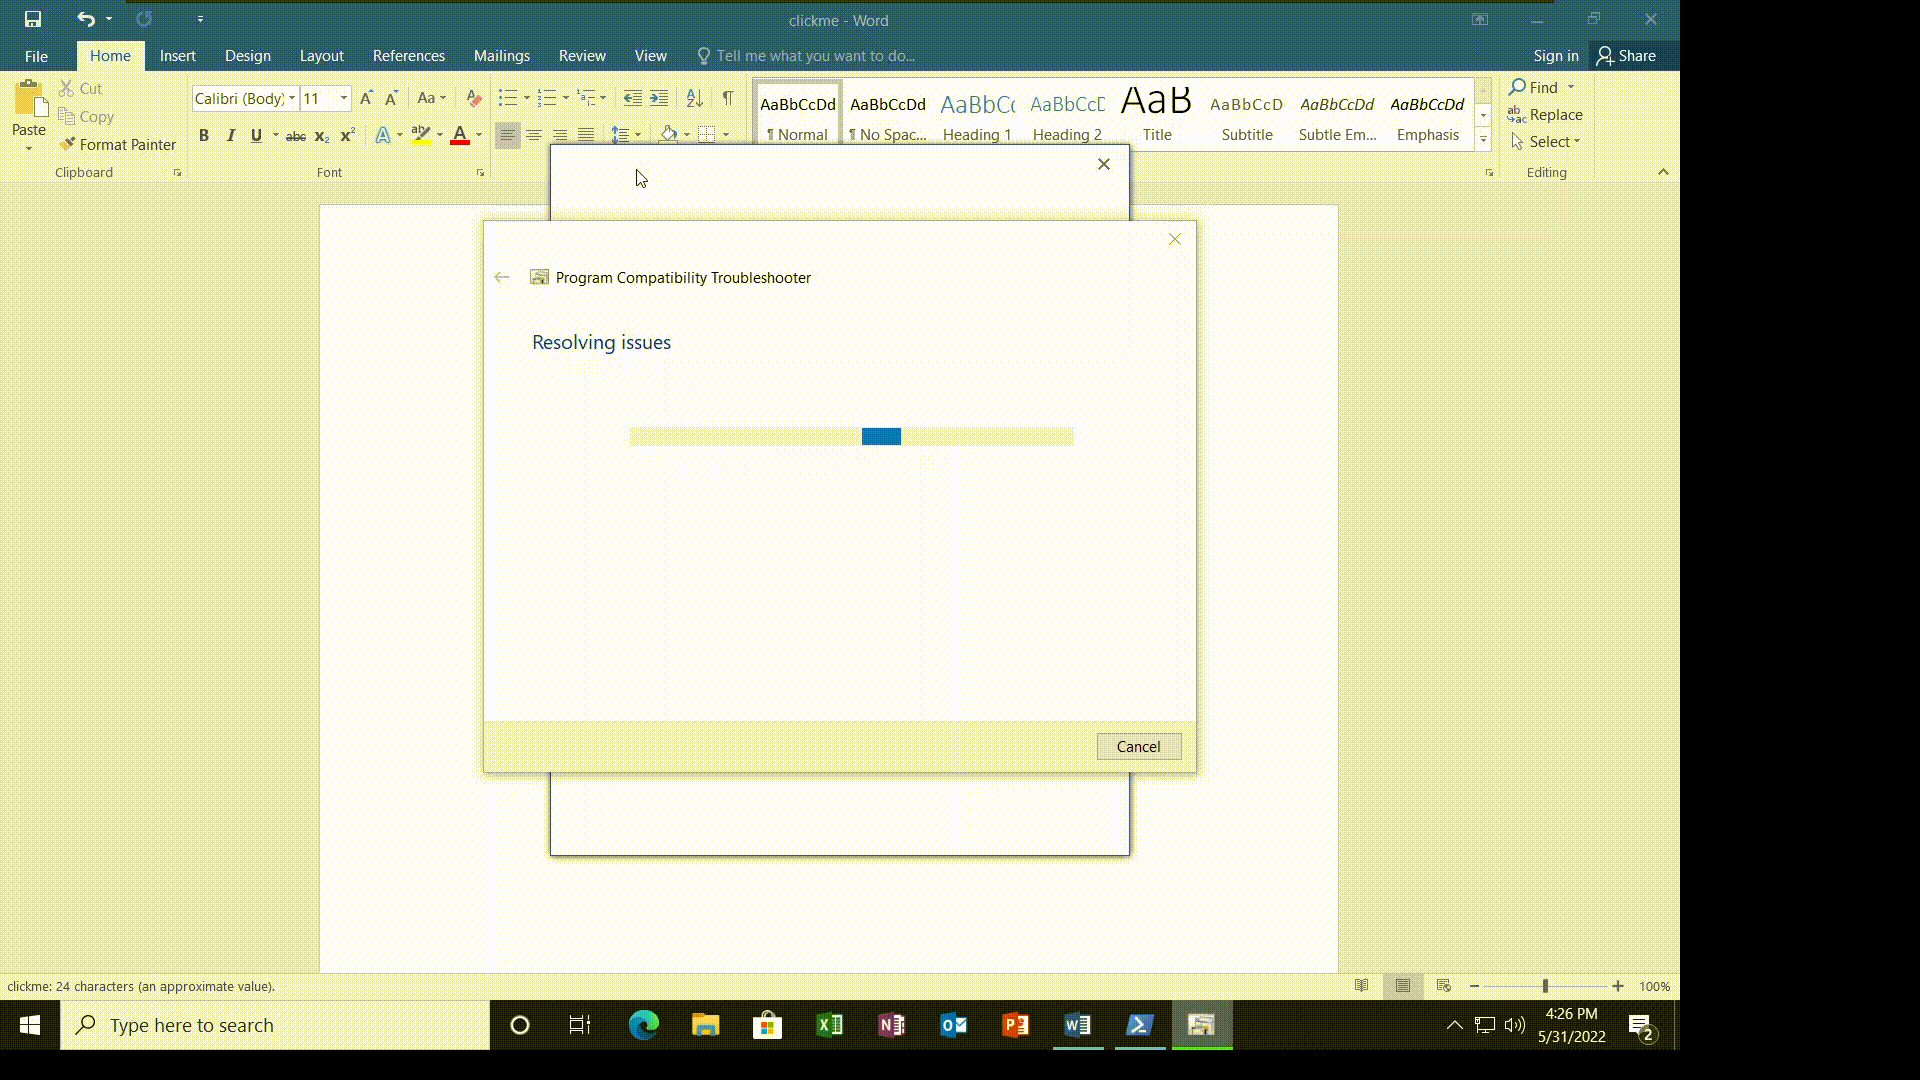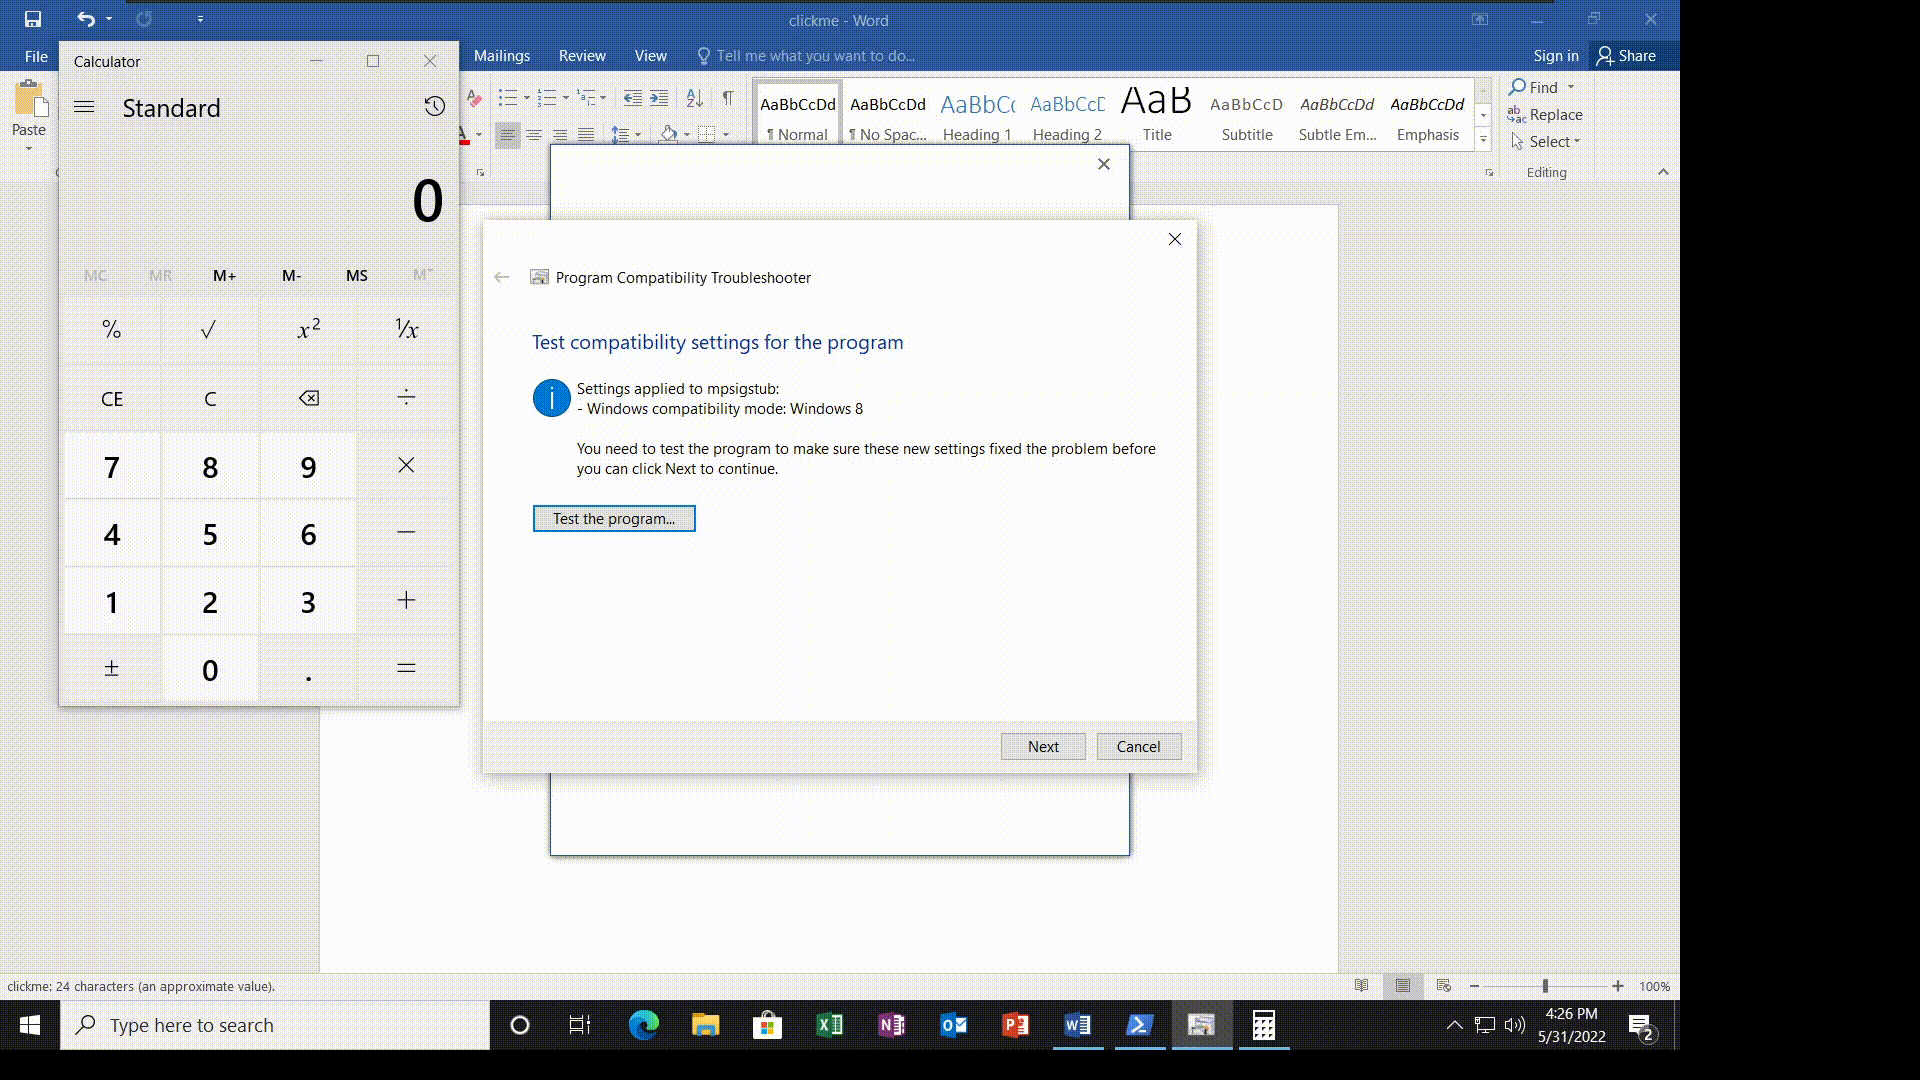 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 aslitsecurity/cve-2021-40444_builders
Este repositorio contiene builders de archivos cab, html y docx para el exploit de CVE-2021-40444.
 sma11new/poclist
Colección de POCs y exploits de vulnerabilidades, en constante actualización. Apache Druid - Lectura arbitraria de archivos (CVE-2021-36749),…
 osandamalith/exe2image
Una utilidad simple para convertir archivos EXE a imágenes JPEG y viceversa.
 esmog/nodexp
NodeXP - Una herramienta de inyección de JavaScript del lado del servidor capaz de detectar y explotar vulnerabilidades de Node.js
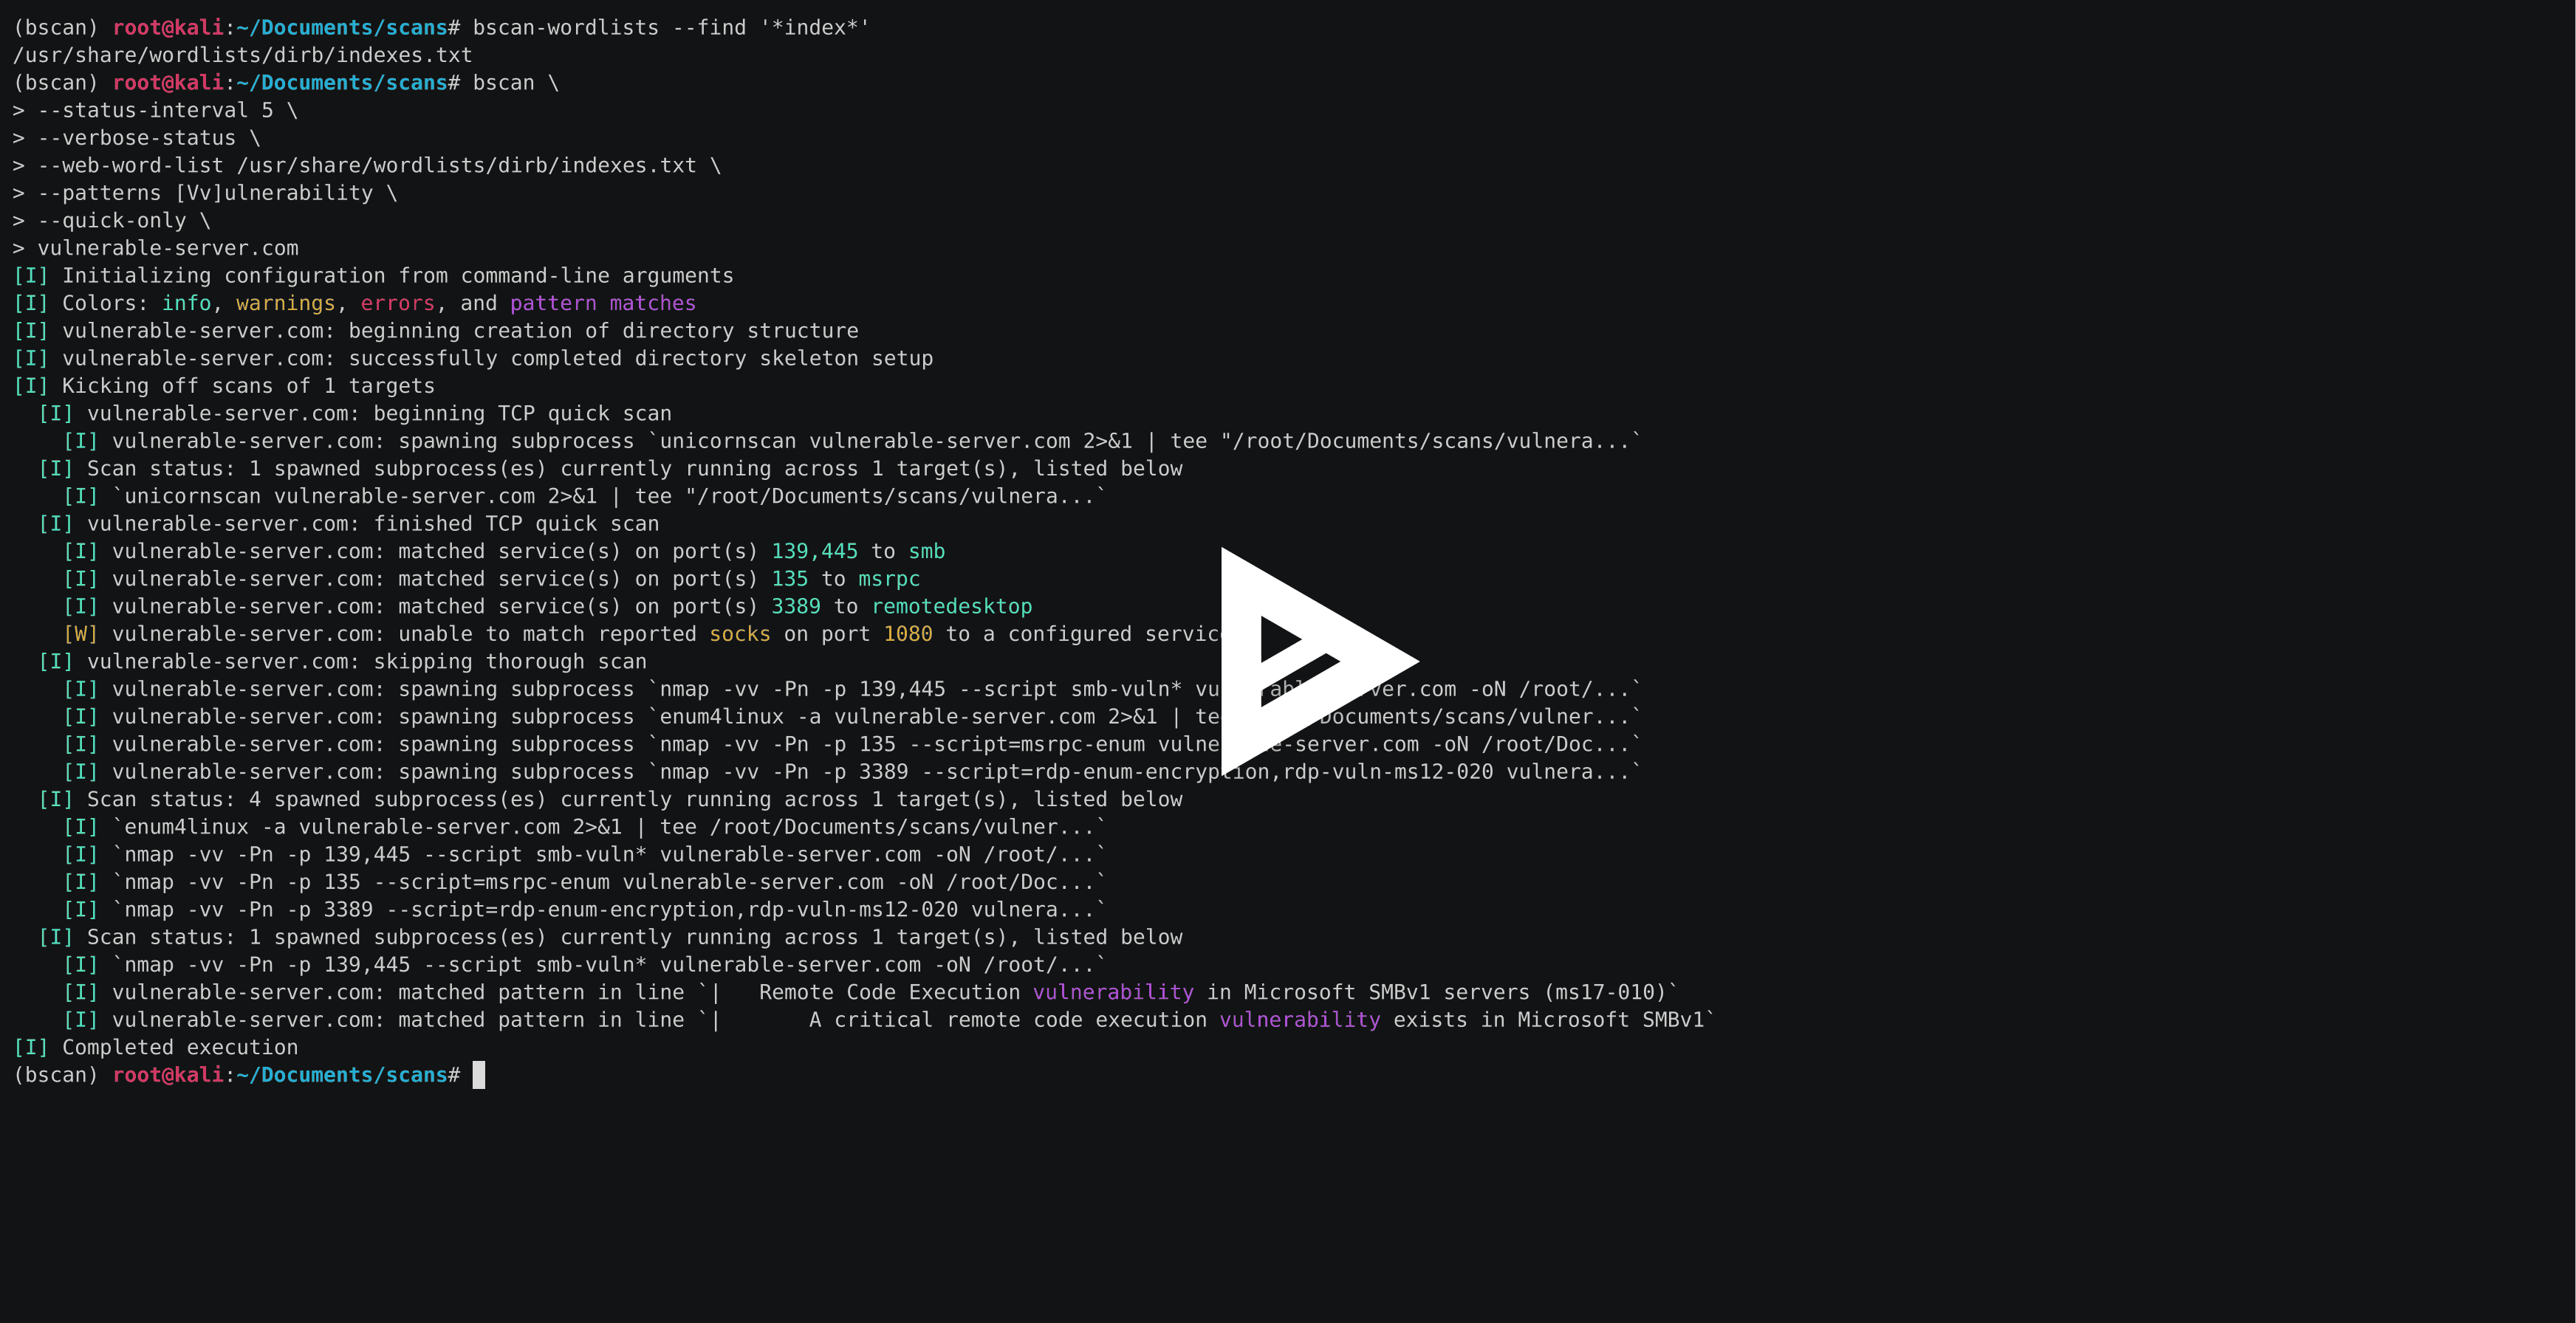 welchbj/bscan
una herramienta asíncrona de enumeración de objetivos
 zux0x3a/dns-black-cat
Kit de herramientas multiplataforma para la exfiltración interactiva de comandos de shell a través de DNS. Usando DNS-Cat podrá ejecutar comandos del…
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : vulnerabilidad 0-day de MS Office RCE, también conocida como msdt follina
 jbaines-r7/through_the_wire
Exploit de prueba de concepto para CVE-2022-26134 (inyección OGNL en Atlassian Confluence). Proporciona una reverse shell y un lector de archivos en…
 puzzlepeaches/log4junifi
Explotando CVE-2021-44228 en Unifi Network Application para ejecución remota de código y más.
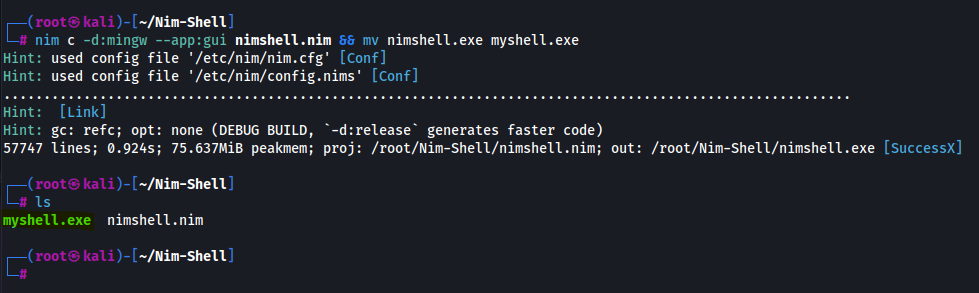 emrekybs/nim-shell
Shell inversa que puede evadir la detección de Windows Defender
 dis0rder0x00/dbgnexum
Inyección de shellcode mediante la API de depuración de Windows
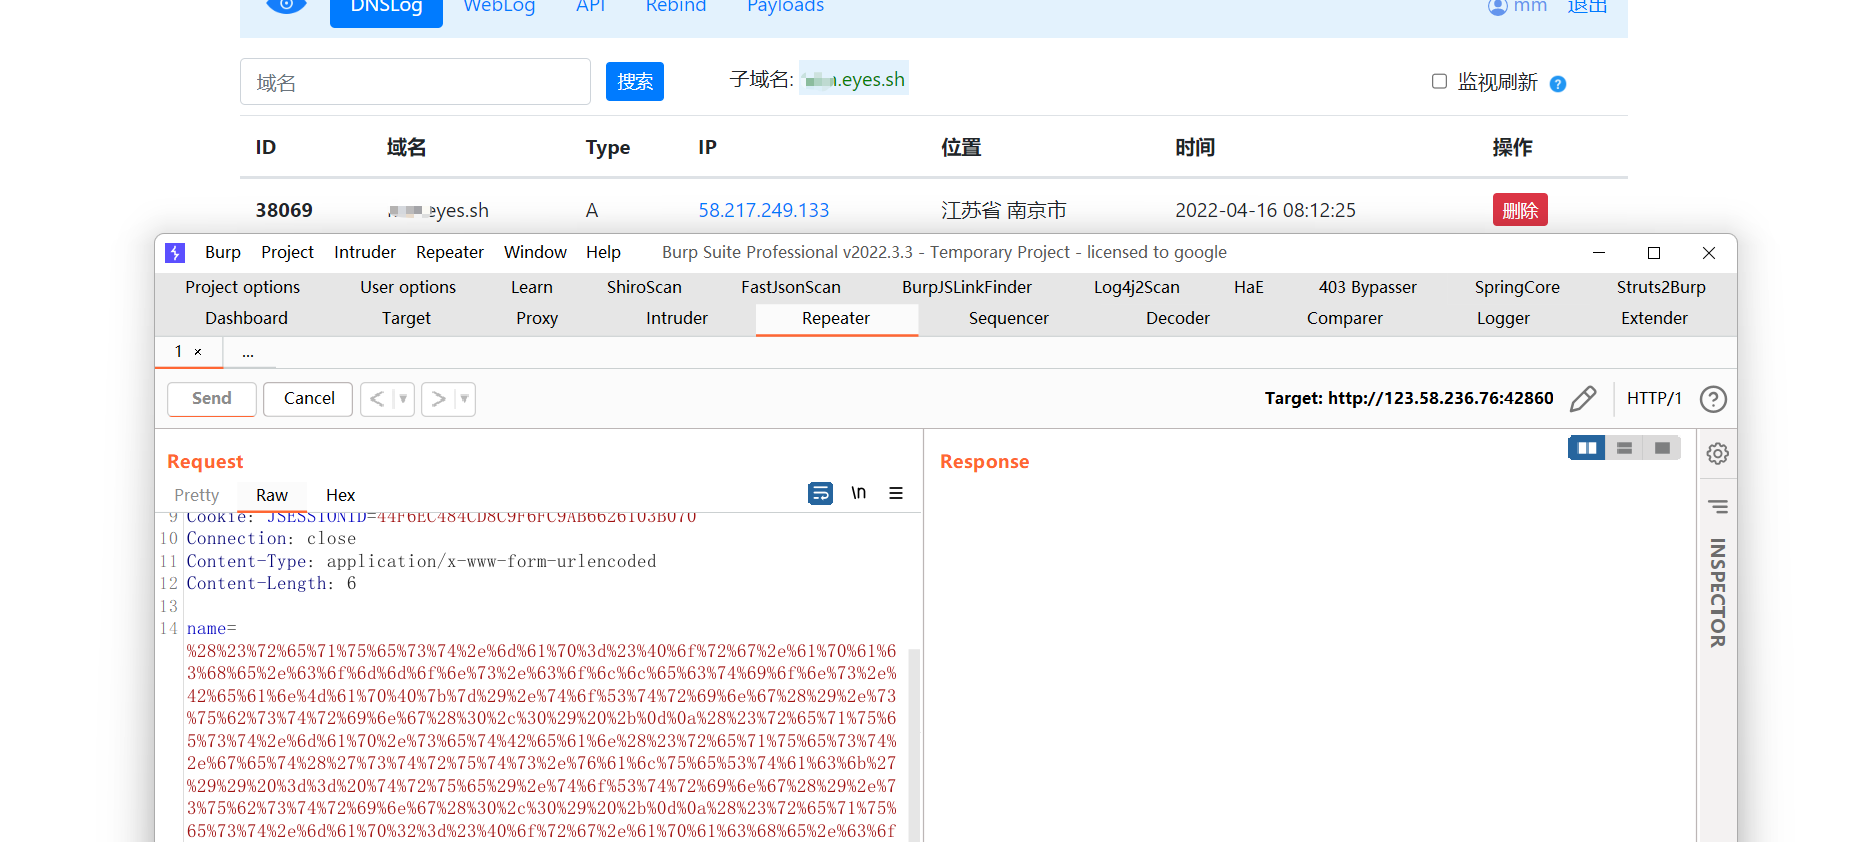 pyroxenites/s2-062
POC de verificación de ejecución remota de código S2-062 CVE-2021-31805








