Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ExtensionSpoofer — Falsificar iconos y extensiones de archivos en Windows | Kitploit

Herramientas/GitHubGitHub/henriksb/extensionspoofer
Herramientas de PhishingEvasión de IDS/IPSHerramientas de SuplantaciónAnálisis de MalwareIngeniería SocialDesarrollo de Payloads
GitHubhenriksb/extensionspoofer

ExtensionSpoofer

Falsificar iconos y extensiones de archivos en Windows

Ver Repositorio
18764111hace 3 mesesRevisado por Kitploit
Compartir

ExtensionSpoofer

ExtensionSpoofer es una aplicación de escritorio en Visual Basic .NET que demuestra cómo los nombres de archivo y los iconos pueden manipularse visualmente en Windows mientras el tipo de archivo ejecutable subyacente permanece sin cambios.

Utiliza el carácter Unicode Right-to-Left Override (U+202E) para invertir los caracteres mostrados en parte del nombre de archivo y puede intercambiar el icono del ejecutable para que coincida con una extensión suplantada elegida.

Cómo funciona (ejemplo)

Nombre de archivo original:

test_application[RIGHT_TO_LEFT_OVERRIDE]gnp.exe

Mostrado en el Explorador como:

test_applicationexe.png

El archivo sigue ejecutándose como un formato ejecutable.

Extensiones de ejecutable fuente compatibles

  • .exe
  • .scr
  • .com

Nota: el reemplazo de iconos .com no siempre es compatible con el shell de Windows.

Uso

  1. Descargue el ejecutable precompilado desde la última versión.
  2. Coloque el ejecutable junto a la carpeta Win10Icons (o elija una carpeta de iconos personalizada al iniciar).
  3. Abra un archivo ejecutable.
  4. Introduzca un nombre de archivo, elija la extensión de origen y la extensión a suplantar.
  5. Genere el nombre de archivo suplantado.

Requisitos de los iconos

  • Los archivos de icono deben ser archivos .ico válidos.
  • Renombrar .png, .jpg u otros formatos a .ico no es suficiente.
  • Cada archivo de icono debe tener el nombre de la extensión de destino que se muestra (por ejemplo, pdf.ico, txt.ico).

Uso educativo y aviso de seguridad

Este proyecto está destinado a la educación y la concienciación: por ejemplo, mostrar a los estudiantes por qué los nombres de archivo y los iconos por sí solos no son indicadores de seguridad fiables.

Úselo siempre de forma responsable y únicamente en entornos autorizados.
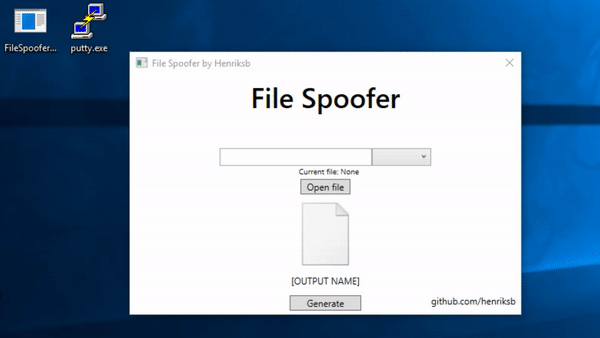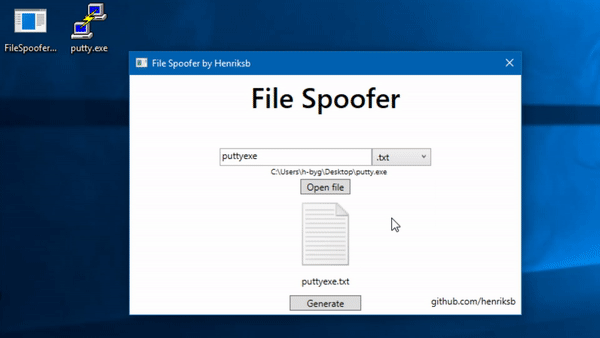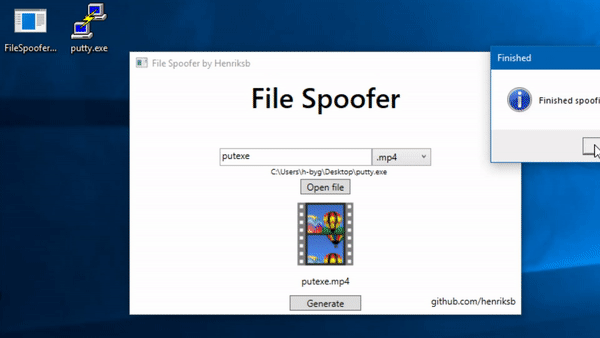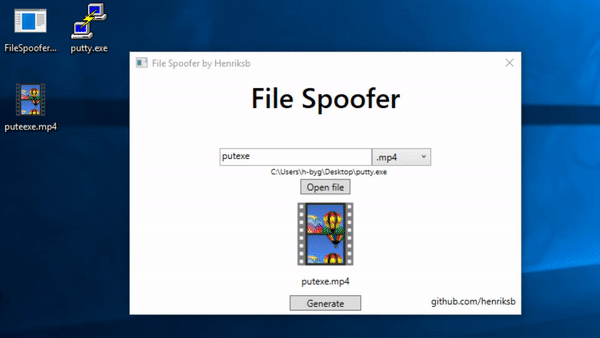
Capturas de pantalla

Animación de uso Ejemplos de archivos suplantados

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →