Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/r41n3rzuf477/quickassist_uac_bypass
Herramientas DefensivasEscalada de PrivilegiosExplotaciónPost-ExplotaciónPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHub
Compartir
r41n3rzuf477/quickassist_uac_bypass

QuickAssist_UAC_Bypass

PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2 BrowserExecutableFolder, y luego secuestra procesos elevados en Windows 10/11.

Ver Repositorio
24526168hace 4 mesesRevisado por Kitploit

Bypass de UAC mediante QuickAssist

Nota: Si buscas un bypass de UAC con mejor compatibilidad (por ejemplo, en sistemas operativos Windows Server), puedes usar: TabTip UAC Bypass

QuickAssist es una aplicación que se introdujo en Windows 10 1809. Es un binario UIAccess que se instala de forma predeterminada y puede ser aprovechado para eludir el UAC. Dado que QuickAssist utiliza WebView2 para la máscara de inicio de sesión, puede ser engañado mediante la directiva de grupo BrowserExecutableFolder para cargar WebView2 y, por lo tanto, una DLL controlada por el atacante desde una ubicación arbitraria. Cargar la DLL en el proceso de QuickAssist otorga alta integridad pero no permisos de administrador. Esto parece a primera vista una "degradación" a un bypass de UAC normal con auto-elevación. Otros bypasses de UIAccess/UIPI intentan tomar el control de ventanas elevadas enviándoles entradas. Pero esto no es necesario. El nivel de integridad permite el uso de SetWindowsHookExW() (compatible con versiones anteriores a Windows 10 1809) o GetProcessHandleFromHwnd() para tomar el control de procesos elevados que tengan una ventana. Si no existe ninguna ventana elevada en la sesión actual, se podría crear una iniciando una tarea programada elevada. Y como nunca se muestran avisos en los programas UIAccess, esto hace que este tipo de bypasses de UAC sean incluso mejores que los bypasses de UAC habituales. Por lo tanto, este bypass de UAC también sirve como PoC para demostrar que cualquier bypass de UIAccess puede considerarse un bypass de UAC completo. Cualquier bypass de UAC anterior que pueda "degradarse" a un bypass de UIAccess puede, por tanto, actualizarse a un bypass de UAC compatible con always notify.

Funciona en Windows 10 1809 en adelante y Windows 11 Este bypass de UAC funciona con always notify pero tiene algunas advertencias:

  • Solo funciona en clientes (no en Windows Servers)
  • Debe estar instalada la versión 87 o posterior de WebView2 (necesaria para QuickAssist; se instala durante las actualizaciones de MS Edge)
  • QuickAssist es opcional en Windows 11 (pero se instala de forma predeterminada)

Uso:

Usage: QuickAssist_UAC_Bypass.exe [path_to_dll]

Example: QuickAssist_UAC_Bypass.exe OskSupport.dll
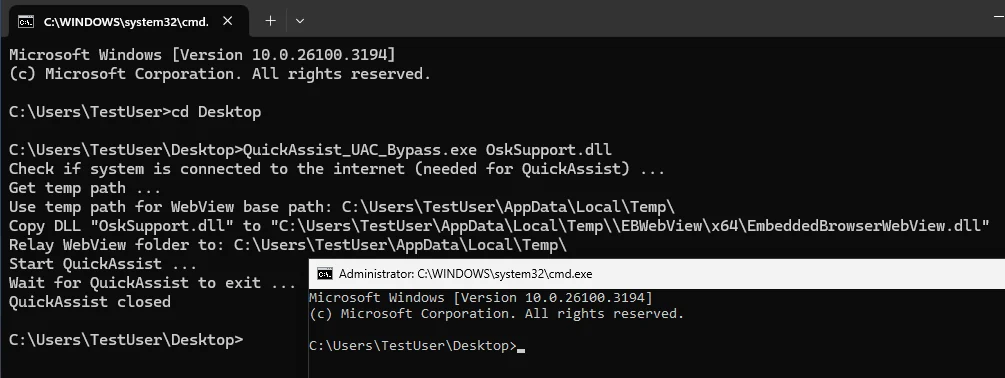

QuickAssist_UAC_Bypass.exe bypasses UAC

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







