
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
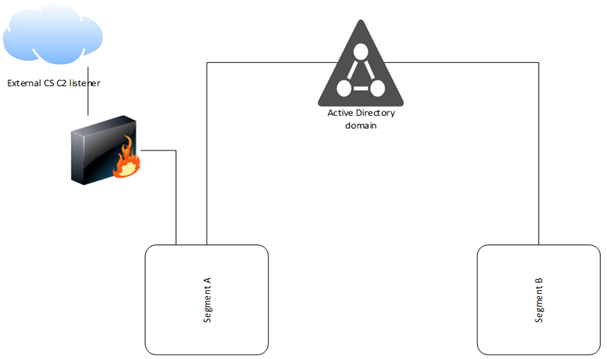
 fox-it/ldapfragger
Herramienta C2 que enruta datos de beacon de Cobalt Strike a través de atributos de usuario LDAP para un comando y control sigiloso en redes…
 d00mfist/mystikal
macOS Generador de Payloads de Acceso Inicial
 hypnguyen1209/cve-2026-62911
Exploit de prueba de concepto para CVE-2026-62911: RCE sin autenticación previa en Microsoft Exchange mediante relay NTLM hacia MRSProxy, escribiendo…
 strivexjun/memorymodulepp
Biblioteca en C++ para cargar DLLs directamente desde memoria sin tocar el disco, con soporte para manejo de excepciones, lo que permite una…
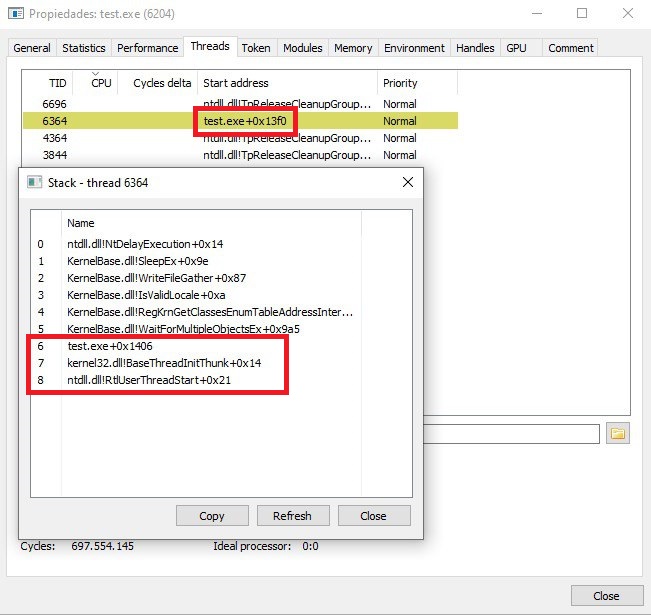 kudaes/unwinder
Spoofing de pila de llamadas para Rust
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 ynsmroztas/nextrce
Herramienta de explotación de React Shell y Next.js RSC (CVE-2025-55182)
 jymcheong/autottp
Tácticas, Técnicas y Procedimientos Automatizadas
 cy4nguy/python-ransomware
Código fuente completo de Python para ransomware con documentación completa.
 arosenmund/defcon33_silence_kill_edr
Materiales del taller práctico de DEFCON para eliminar y silenciar agentes EDR: configuración del laboratorio, BYOVD, herramientas personalizadas de…
 safebreach-labs/sireprat
Ejecución remota de comandos como SYSTEM en Windows IoT Core (versiones disponibles para Python2.7 y Python3)
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 exploit de RCE no autorizado con omisión de parche, ejecución de comandos y despliegue de webshell para pruebas de…
 mythicagents/nimplant
Un implante multiplataforma escrito en Nim
 ryhanson/externalc2
Una librería para integrar canales de comunicación con el servidor Cobalt Strike External C2.
 xorrior/raven
CobaltStrike External C2 para Websockets
 xtr4nge/fruityc2
FruityC2 es un framework de post-explotación (y de código abierto) basado en el despliegue de agentes en máquinas comprometidas. Los agentes se…
 thesecretclub/riscy-business
Máquina virtual RISC-V
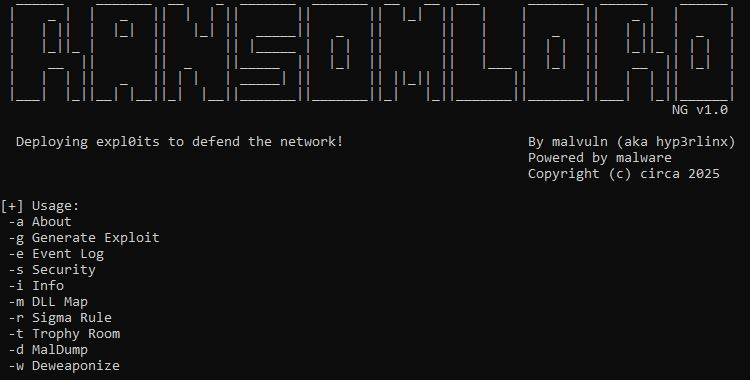 malvuln/ransomlord
RansomLord es una herramienta de explotación anti-ransomware de prueba de concepto que automatiza la creación de archivos PE, utilizada para…








