#1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit
 mister-turtle/cve-2023-32784
Extrae contraseñas maestras de KeePass de volcados de memoria de bases de datos desbloqueadas, mostrando caracteres potenciales por posición, una…
 infobyte/nec_aterm_tools
Extrae claves aleatorias de hardware de las imágenes de firmware de los routers NEC Aterm y de los códigos QR para generar contraseñas válidas y…
 jaarden/cve-2024-22894
Exploit de prueba de concepto para CVE-2024-22894, que demuestra la extracción de la contraseña raíz cifrada con 3DES del firmware de bombas de calor…
 nyxrecon/sudo-agent-ctf-
Write-up de Sudo Agent CTF (TryHackMe), con enumeración, explotación web, esteganografía, SSH y escalada de privilegios mediante CVE-2019-14287.
 jas502n/publiccms_decrypt
publiccms_decrypt
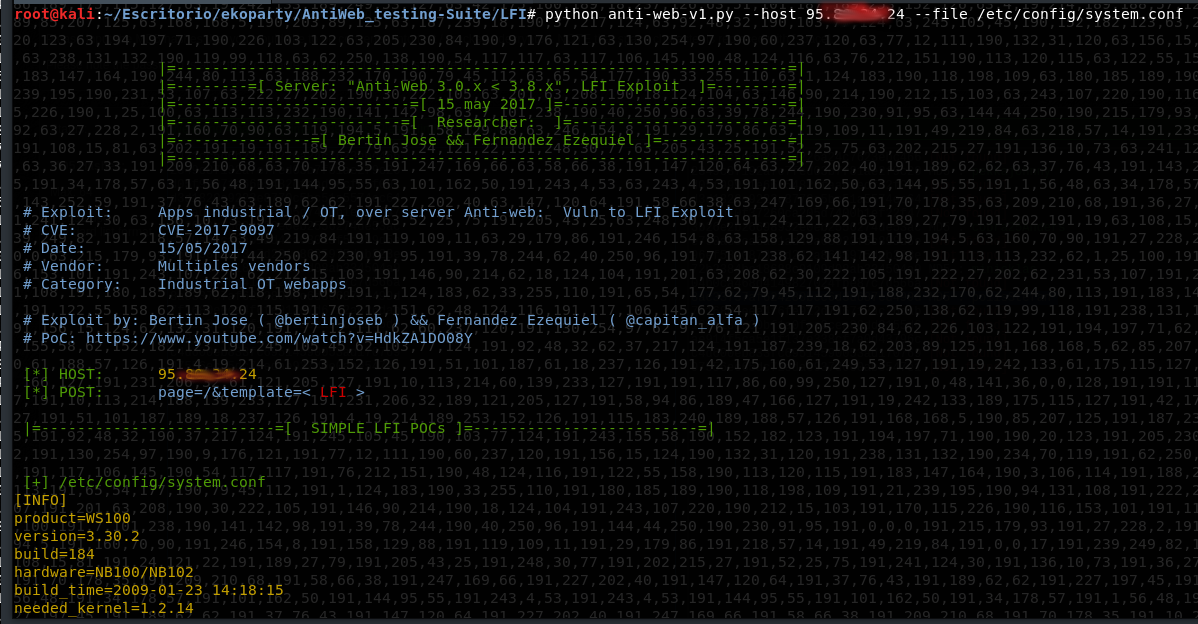 mdudek-ics/antiweb_testing-suite
Suite de herramientas que sacan partido del CVE-2017-9097 (+RCE)
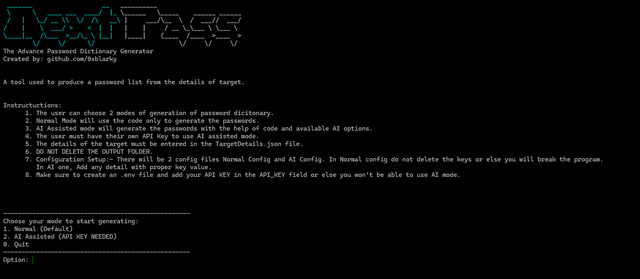 0xblarky/nextpass
Una herramienta que se puede utilizar para generar listas de contraseñas o diccionarios a partir de los detalles del objetivo.
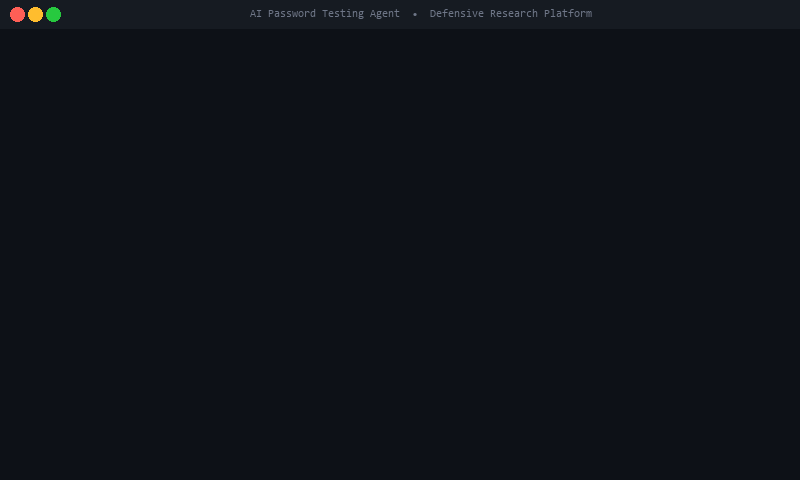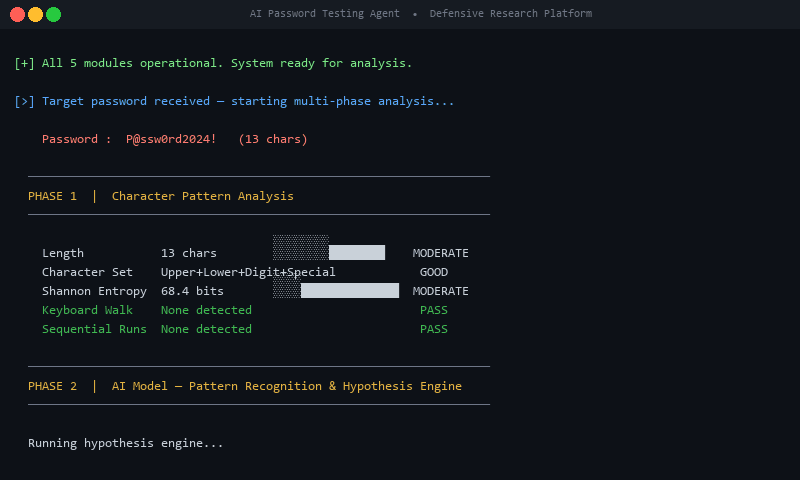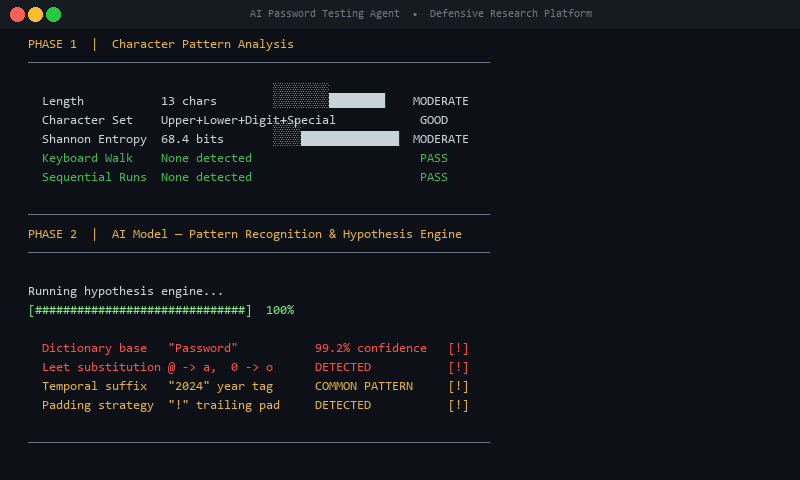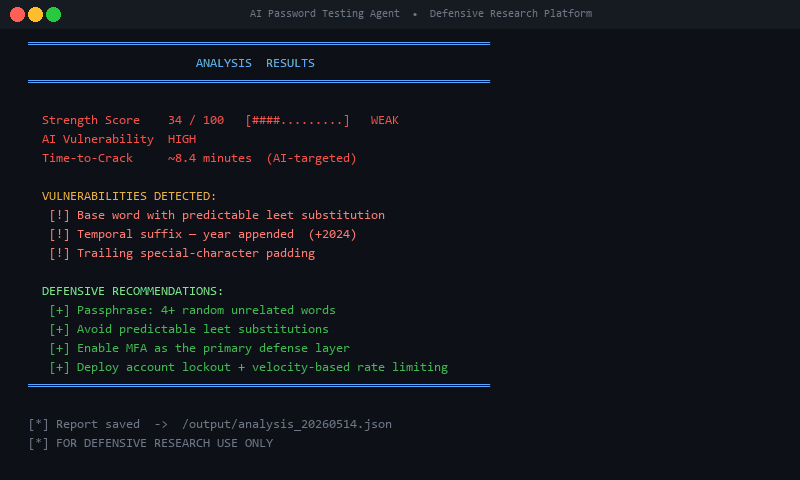 insider77circle/ai-password-testing-agent
Un agente inteligente para probar la fortaleza de contraseñas, identificar vulnerabilidades y explorar patrones en la creación de contraseñas.
 lukejenkins/cve-2022-24693
Documentación y pasos de reproducción para CVE-2022-24693: credenciales codificadas en el firmware de Baicells Nova436Q y Neutrino 430, que permiten…
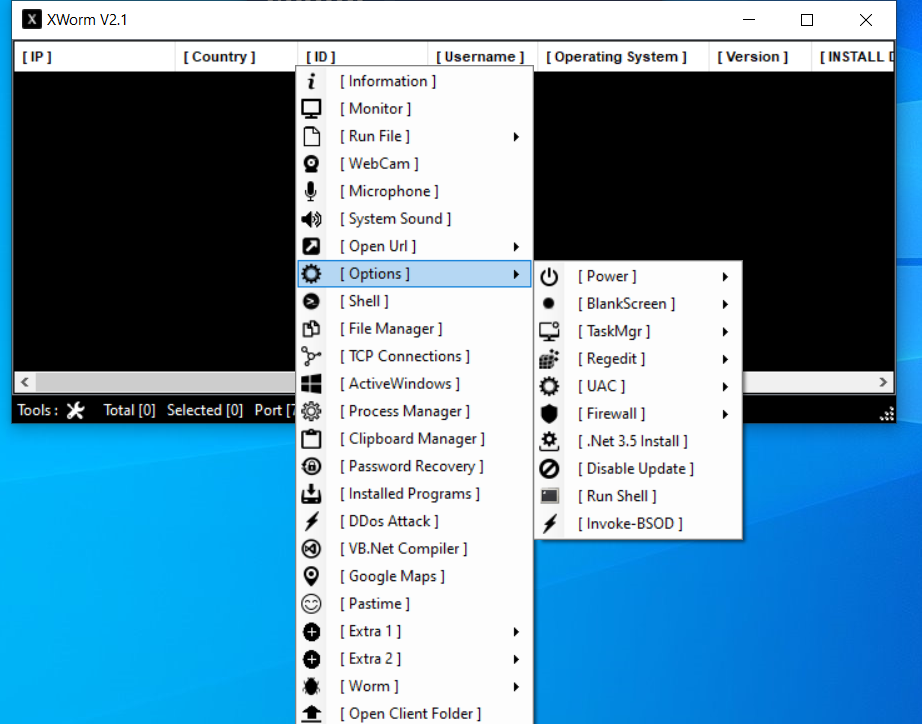
 manturever/xworm-rat
⭐️El famoso XWorm RAT, versión 2.1. Solo con fines educativos.
 danyw24/zyxel-p870hn-hardware-hacking
De una PCB desnuda a root: hackeo de hardware de una ZyXEL P-870HN (BCM6368) a través de UART — CVE-2025-0890 + CVE-2024-40891, en mi propio hardware.
 chron1k/oxide_hive
Exploit para CVE-2021-36934
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
PoC en Python para CVE-2023-6063, una inyección SQL ciega basada en tiempo y no autenticada en WP Fastest Cache <=1.2.2, que extrae hashes de…
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Reproducción de CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
PoC de extracción de la contraseña maestra de KeePass para Linux
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Laboratorio educativo que demuestra la explotación de la vulnerabilidad CVE-2024-21413 de Outlook con una herramienta de explotación de correo…
 yucaerin/cve-2024-55555
Escáner masivo Laravel Crypto Killer (CVE-2024-55555)