
 #1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit
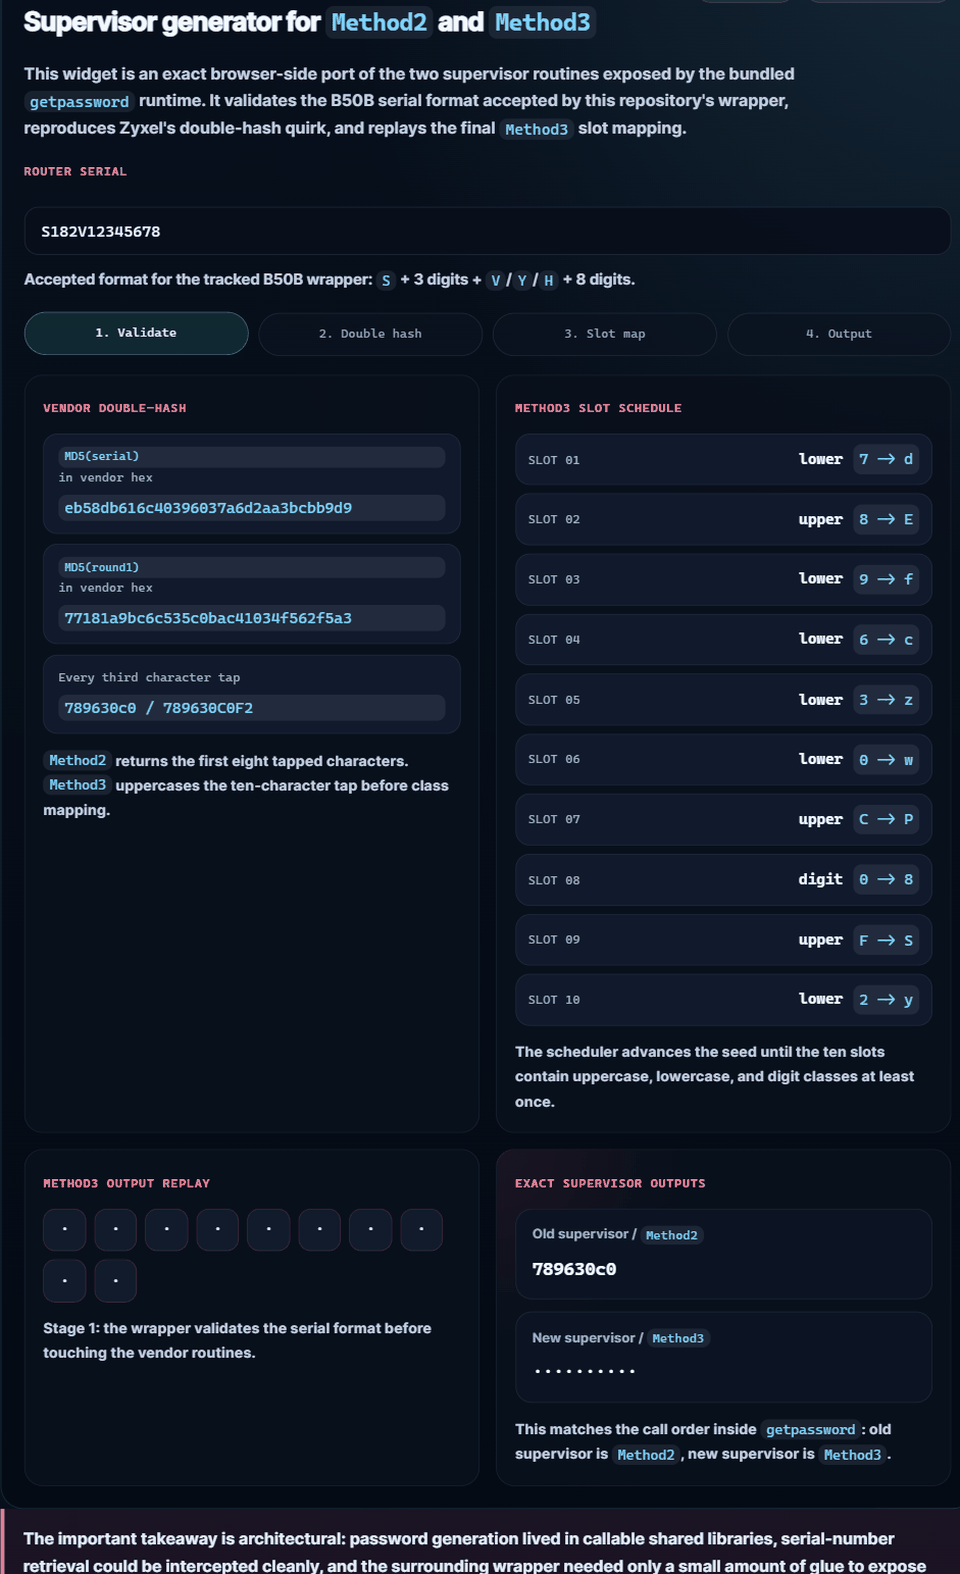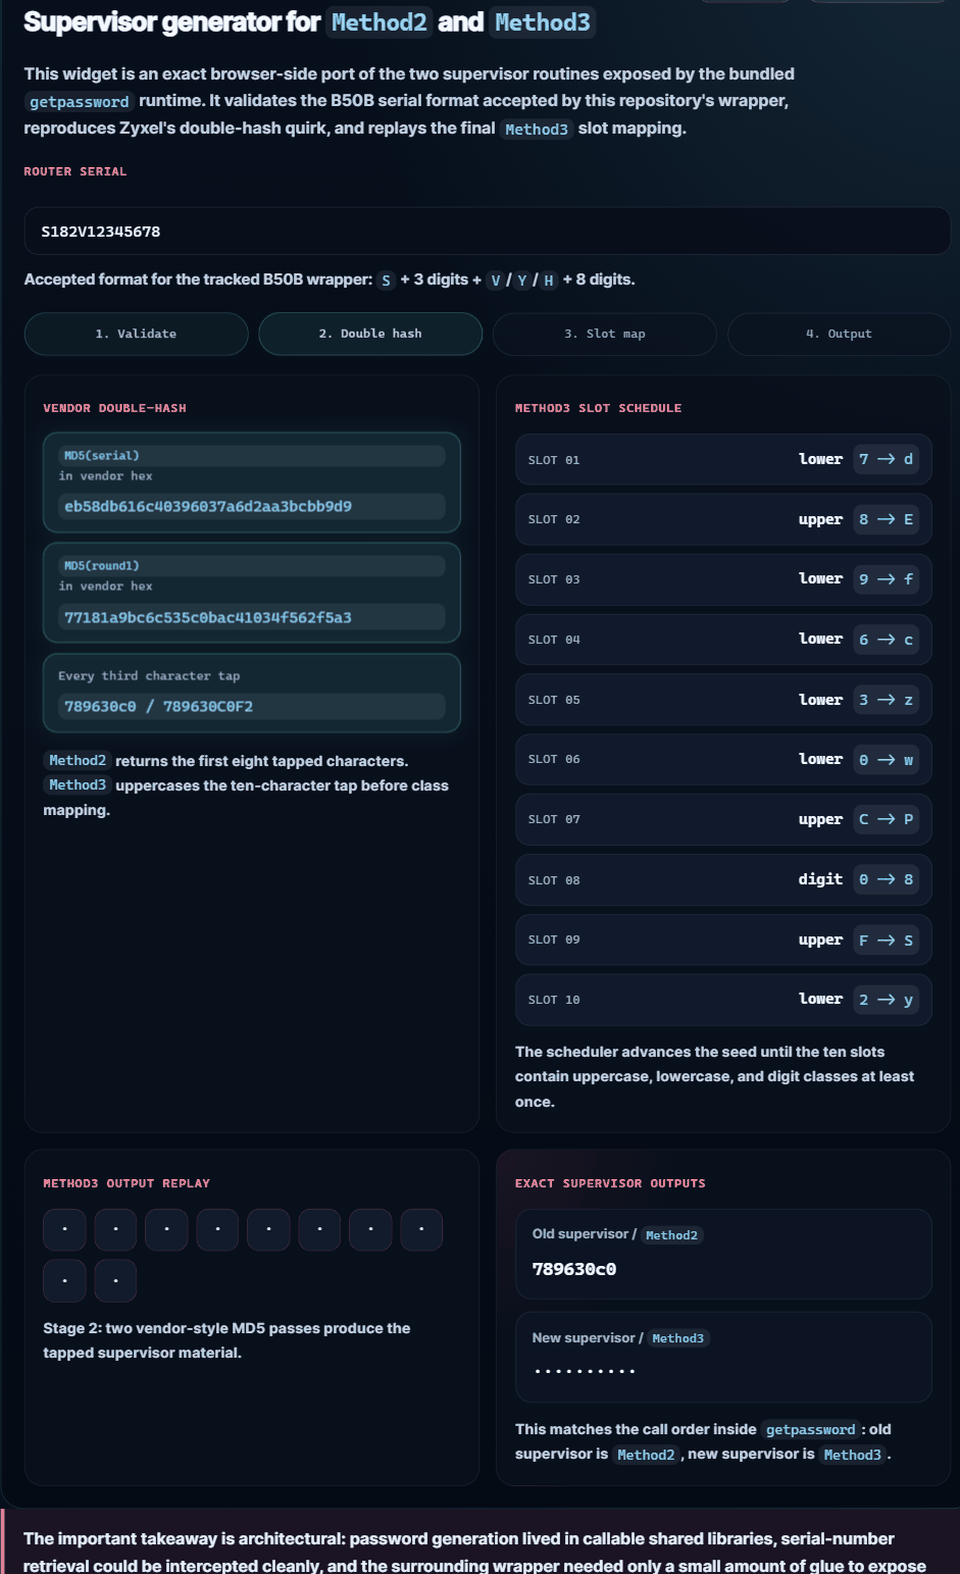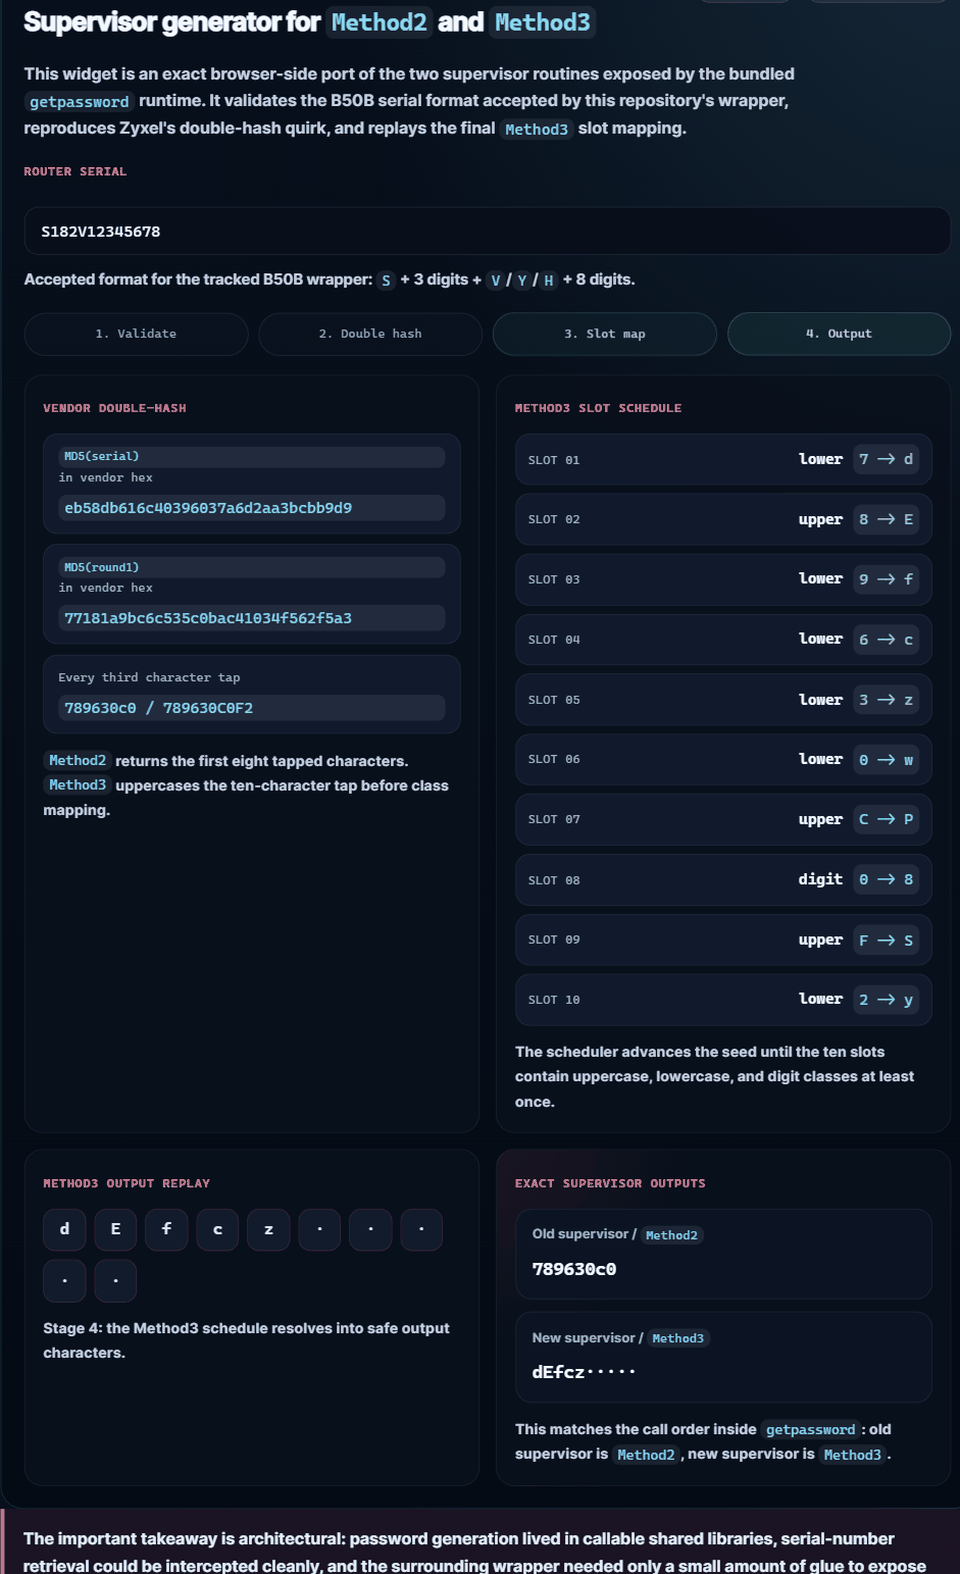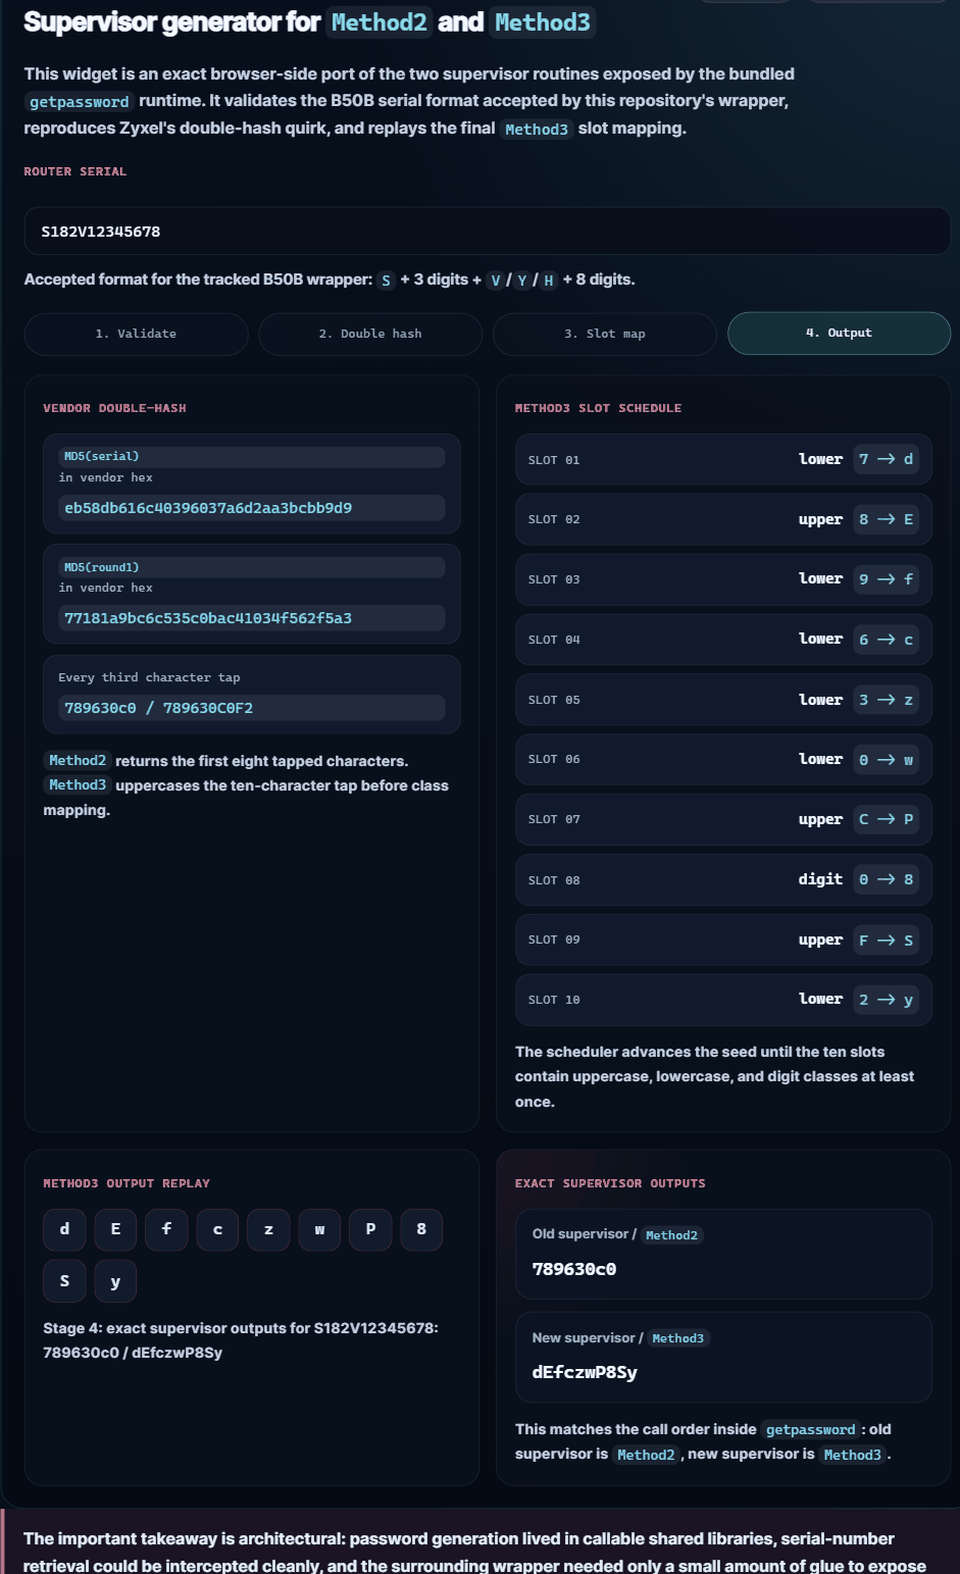
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Zyxel super-admin credential exposure write-up across CPE/ONT/LTE/5G firmware, with an adapted VMG8825-B50B genpass lab.
 adversis/screenscrub
Encuentra credenciales en capturas de pantalla, guárdalas en tu gestor de secretos y redáctalas irreversiblemente de la imagen — local, sin conexión,…
 0xblackash/cve-2026-47729
CVE-2026-47729
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Inyección SQL no autenticada. PoC.
 hantwister/o5logon-fetch
Intenta explotar CVE-2012-3137 en servidores Oracle vulnerables
 ejfkdev/reyee_decrypt
Descifra el firmware de Ruijie ReyeeOS (v1/v2) y las copias de seguridad de configuración cifradas; recupera contraseñas en texto plano
 dh4nuj4/simplectf-updatedexploit
Este script es una versión modificada del exploit original de Daniele Scanu que explota una vulnerabilidad de inyección SQL no autenticada en CMS…
 b1tbreaker/cve-2025-48708
Falta de sanitización de argumentos que provoca filtración de contraseñas en versiones de Ghostscript PDF hasta la 10.05.0.
 und3sc0n0c1d0/bruteforce-to-keepass
Este script complementa los resultados obtenidos a través de la herramienta keepass-password-dumper al explotar la vulnerabilidad CVE-2023-32784 que…
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Exploit en Python para la inyección SQL CVE-2019-9053 en CMS Made Simple 2.2.10 con capacidades de cracking de hash de contraseñas y enumeración de…
 bytehackr/keepass_poc
Prueba de concepto para KeePass [CVE-2022-0725]
 randomuser1983/ikeabuser
Un simple envoltorio de herramienta para automatizar la enumeración, la huella digital y la extracción de PSK de una puerta de enlace VPN IPSec.
 grepstrength/cve-2026-92680
Prueba de concepto que descifra las credenciales de servidor de Araxis Merge protegidas con DPAPI (CVE-2026-92680), demostrando un almacenamiento de…
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
 4d000/tenda-f3-v4
Script de Python para explotar CVE-2020-35391 en routers Tenda F3 V3/V4, permitiendo la descarga no autorizada de archivos de configuración, flash y…
 mister-turtle/cve-2023-32784
Extrae contraseñas maestras de KeePass de volcados de memoria de bases de datos desbloqueadas, mostrando caracteres potenciales por posición, una…
 infobyte/nec_aterm_tools
Extrae claves aleatorias de hardware de las imágenes de firmware de los routers NEC Aterm y de los códigos QR para generar contraseñas válidas y…
 jaarden/cve-2024-22894
Exploit de prueba de concepto para CVE-2024-22894, que demuestra la extracción de la contraseña raíz cifrada con 3DES del firmware de bombas de calor…








