#1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit

 incommatose/cve-2023-6063-poc
Una prueba de concepto para CVE-2023-6063, una vulnerabilidad de inyección SQL ciega basada en tiempo en WP Fastest Cache ≤1.2.2.
 al1ex/gpocrack
Descifrador/cracker de cpassword de Preferencias de directiva de grupo de Active Directory.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Colección de herramientas
 stiffies/airscout
Una buena herramienta que automatiza la captura de hashes de red y tiene una buena interfaz gráfica. Lee README.md para más información y NUNCA uses…
 focused.hunts/the.vault
Gestor de contraseñas centrado en la privacidad con almacenamiento local y sincronización trae-tu-propia-nube en Google Drive, Microsoft OneDrive y…
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploit para CVE-2019-9053, una inyección SQL no autenticada en CMS Made Simple 2.2.9, que extrae las credenciales de administrador y, opcionalmente,…
 0xsazzad/grafana-cve-2021-43798
Implementación en Python de una herramienta para descifrar y cifrar datos sensibles en Grafana, que aborda específicamente las vulnerabilidades…
 xfox64x/cve-2016-5639
Módulos de Metasploit de Traversal y Hashdump para Crestron AirMedia AM-100
 untouchable17/cve-2025-24054
Divulgación de Hash NTLMv2-SSP de Cero Clic en el Explorador de Archivos de Windows
 rayferrufino/make-and-break
Construí una Máquina Virtual personalizada, ejecutando Ubuntu 18.04.1 y Webmin 1.810. Usando CVE-2019-15107 para explotar una puerta trasera en la…
 folks-iwd/cve-2025-68999-poc
Exploit PoC para CVE-2025-68999 - Inyección SQL de segundo orden en Happy Addons for Elementor <= 3.20.4
 ayham-megdadi/zero-day-legacy
Una máquina de laboratorio CTF vulnerable del tipo Boot-to-Root que simula un entorno hospitalario. Cuenta con una cadena de ataque realista de 17…
 synacktiv/lehack-2026-challenge
Fuentes del reto de Synacktiv para leHack 2026
 brodsbytes/cyberpup
Una aplicación de ciberseguridad gratuita y de código abierto para personas no técnicas.
 dopaminauta/onetwoseven-writeup
Walkthrough completo de HTB OneTwoSeven: credenciales deterministas, escape de symlink chroot, RCE por bypass de reglas de reescritura, CVE-2024-1086…
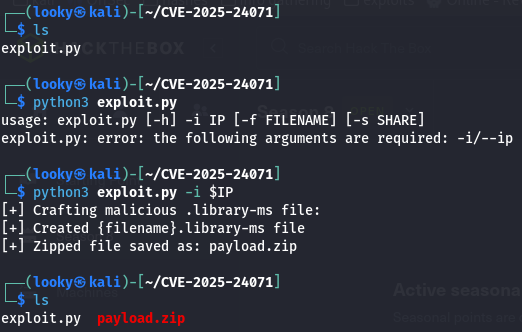 looky243/cve-2025-24071-poc
CVE-2025-24071 Prueba de Concepto
 gmikisilva/cve-2024-33901-proofofconcept
Programa corto que demuestra la vulnerabilidad CVE-2024-33901 en KeePassXC versión 2.7.7