
 #1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit
 hashcat/hashcat
World's fastest and most advanced password recovery utility
 sabri-zaki/easy_hack
Hackea el mundo con Termux
 brannondorsey/naive-hashcat
Envoltorio plug-and-play de hashcat que rompe hashes de contraseñas mediante ataques preconfigurados de diccionario, basados en reglas, combinador y…
 sinfulz/justtryharder
Completa hoja de trucos de pruebas de penetración para la preparación del examen PWK/OSCP, que cubre escalada de privilegios, cracking de…
 brannondorsey/wifi-cracking
Descifra routers Wi-Fi WPA/WPA2 con Airodump-ng y Aircrack-ng/Hashcat
 openwall/john
John the Ripper jumbo - avanzado crackeador de contraseñas sin conexión, que soporta cientos de tipos de hash y cifrados, y se ejecuta en muchos…
 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
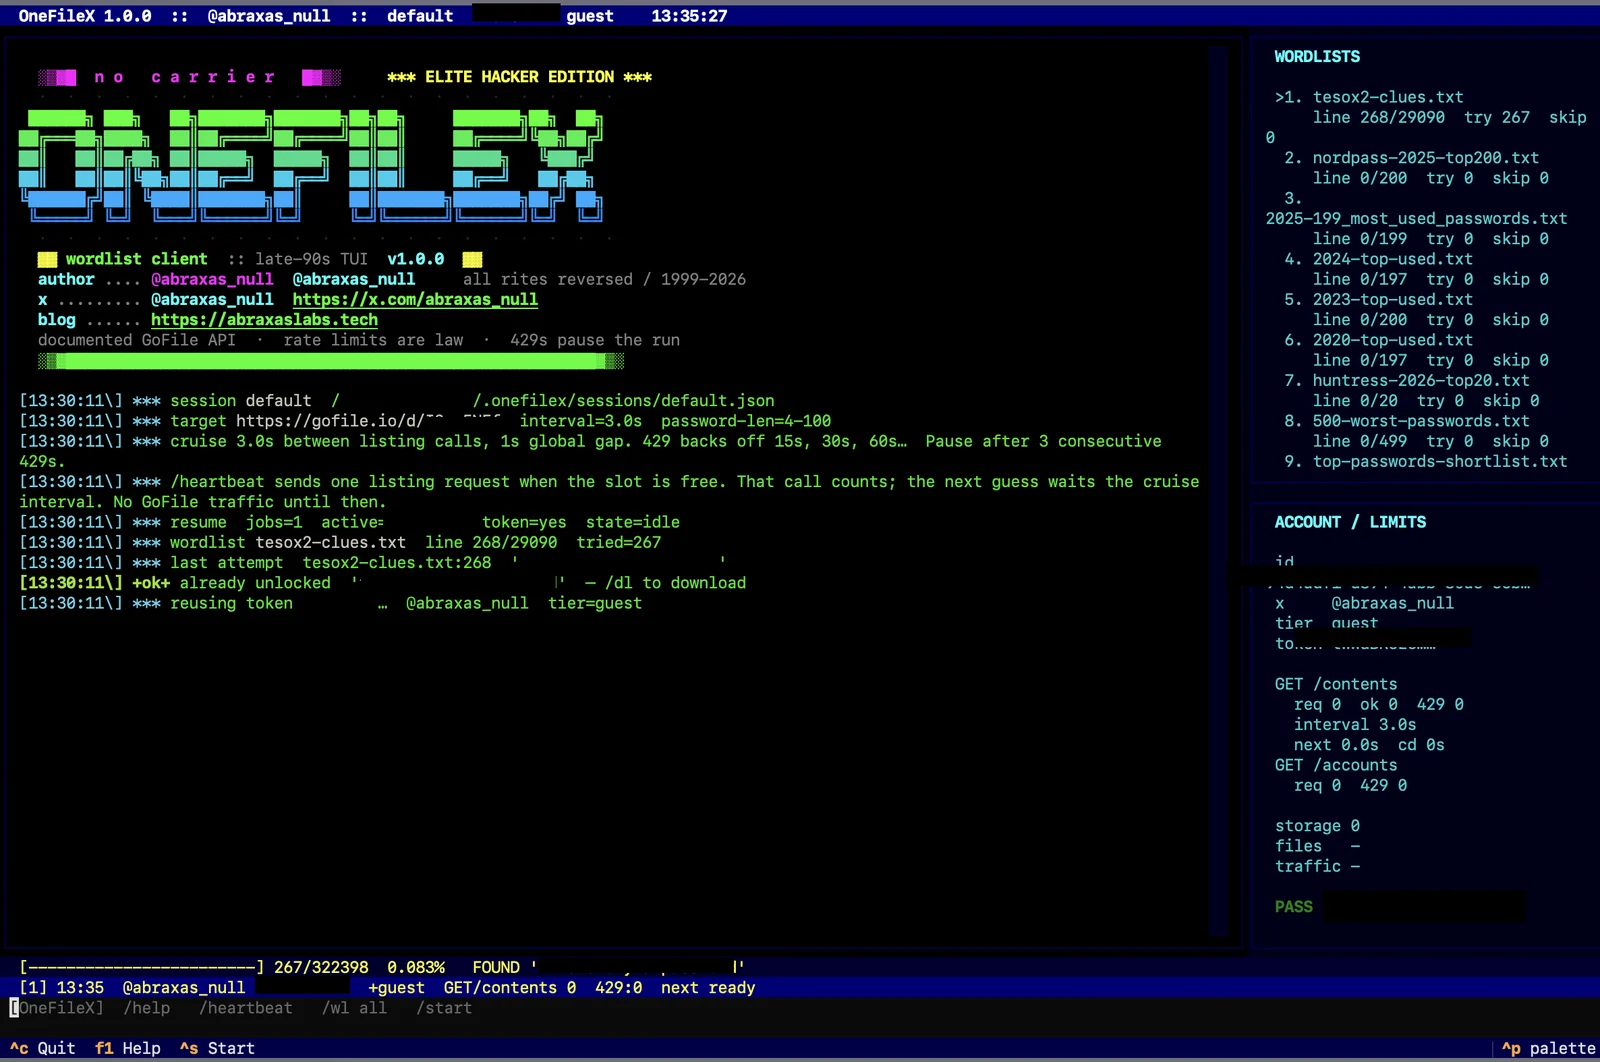 abraxas/gofilex
Fuerza bruta de listas de palabras para contraseñas de descarga de GoFile (gofile.io)
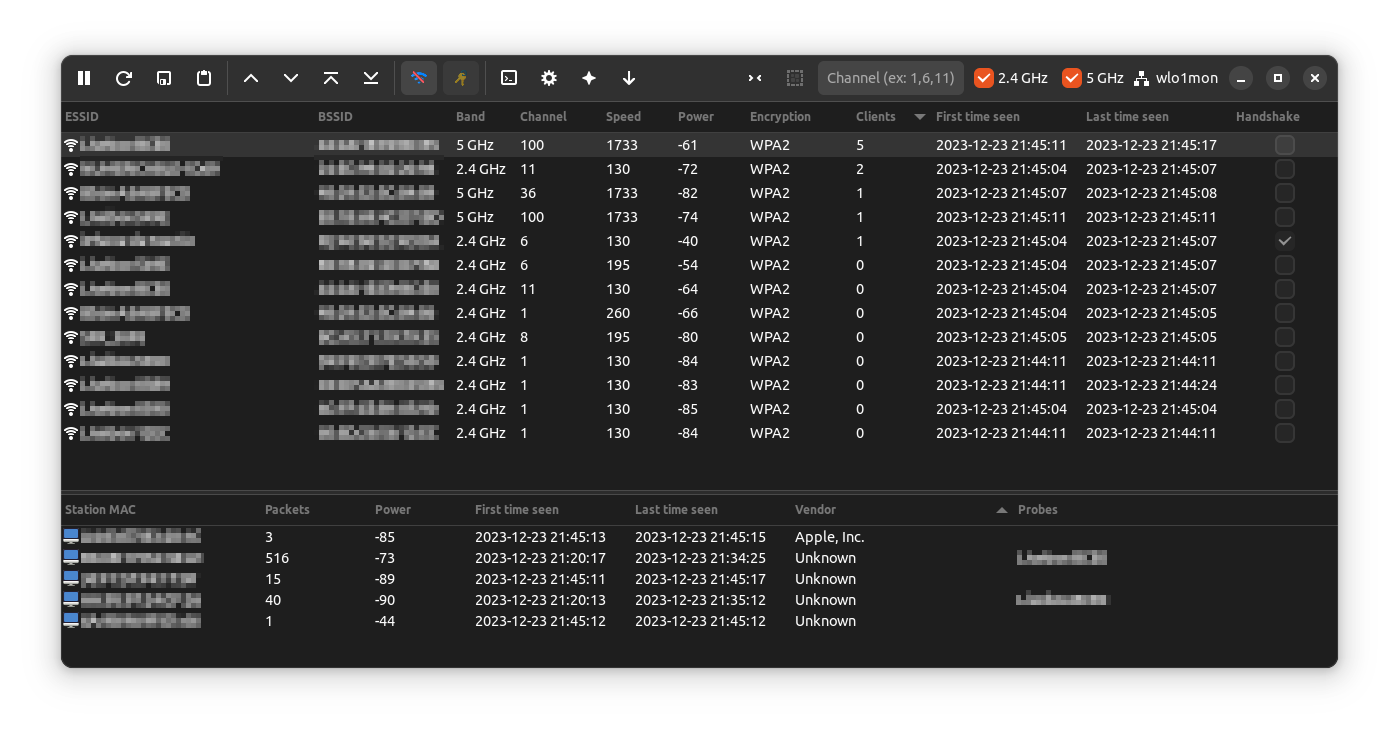 martin-olivier/airgorah
Herramienta GUI basada en Rust para auditoría de seguridad WiFi: captura tráfico, descubre clientes, realiza ataques de desautenticación, captura…
 0ldev/politician
Biblioteca de auditoría WiFi moderna para ESP32 que utiliza técnicas avanzadas 802.11. Captura handshakes WPA/WPA2/WPA3 mediante extracción de PMKID…
 hacktricks-wiki/hacktricks
Bienvenido a la página donde encontrarás cada truco/técnica/lo que sea que he aprendido en CTFs, aplicaciones reales, y leyendo investigaciones y…
 lgandx/responder
Responder es un envenenador de LLMNR, NBT-NS y MDNS, con un servidor de autenticación rogue incorporado para HTTP/SMB/MSSQL/FTP/LDAP que soporta…
 samratashok/nishang
Nishang - PowerShell ofensivo para equipo rojo, pruebas de penetración y seguridad ofensiva.
 cisc0-gif/kitt
Framework de pentesting basado en Python
 usethisname1419/pdfcrack
PDF Crack es una herramienta GUI utilizada para descifrar contraseñas de PDF. Incluye 3 opciones de descifrado.
 aircrack-ng/aircrack-ng
Suite completa para auditoría de seguridad de redes WiFi, que incluye captura de paquetes, ataques de inyección, desautenticación, creación de puntos…
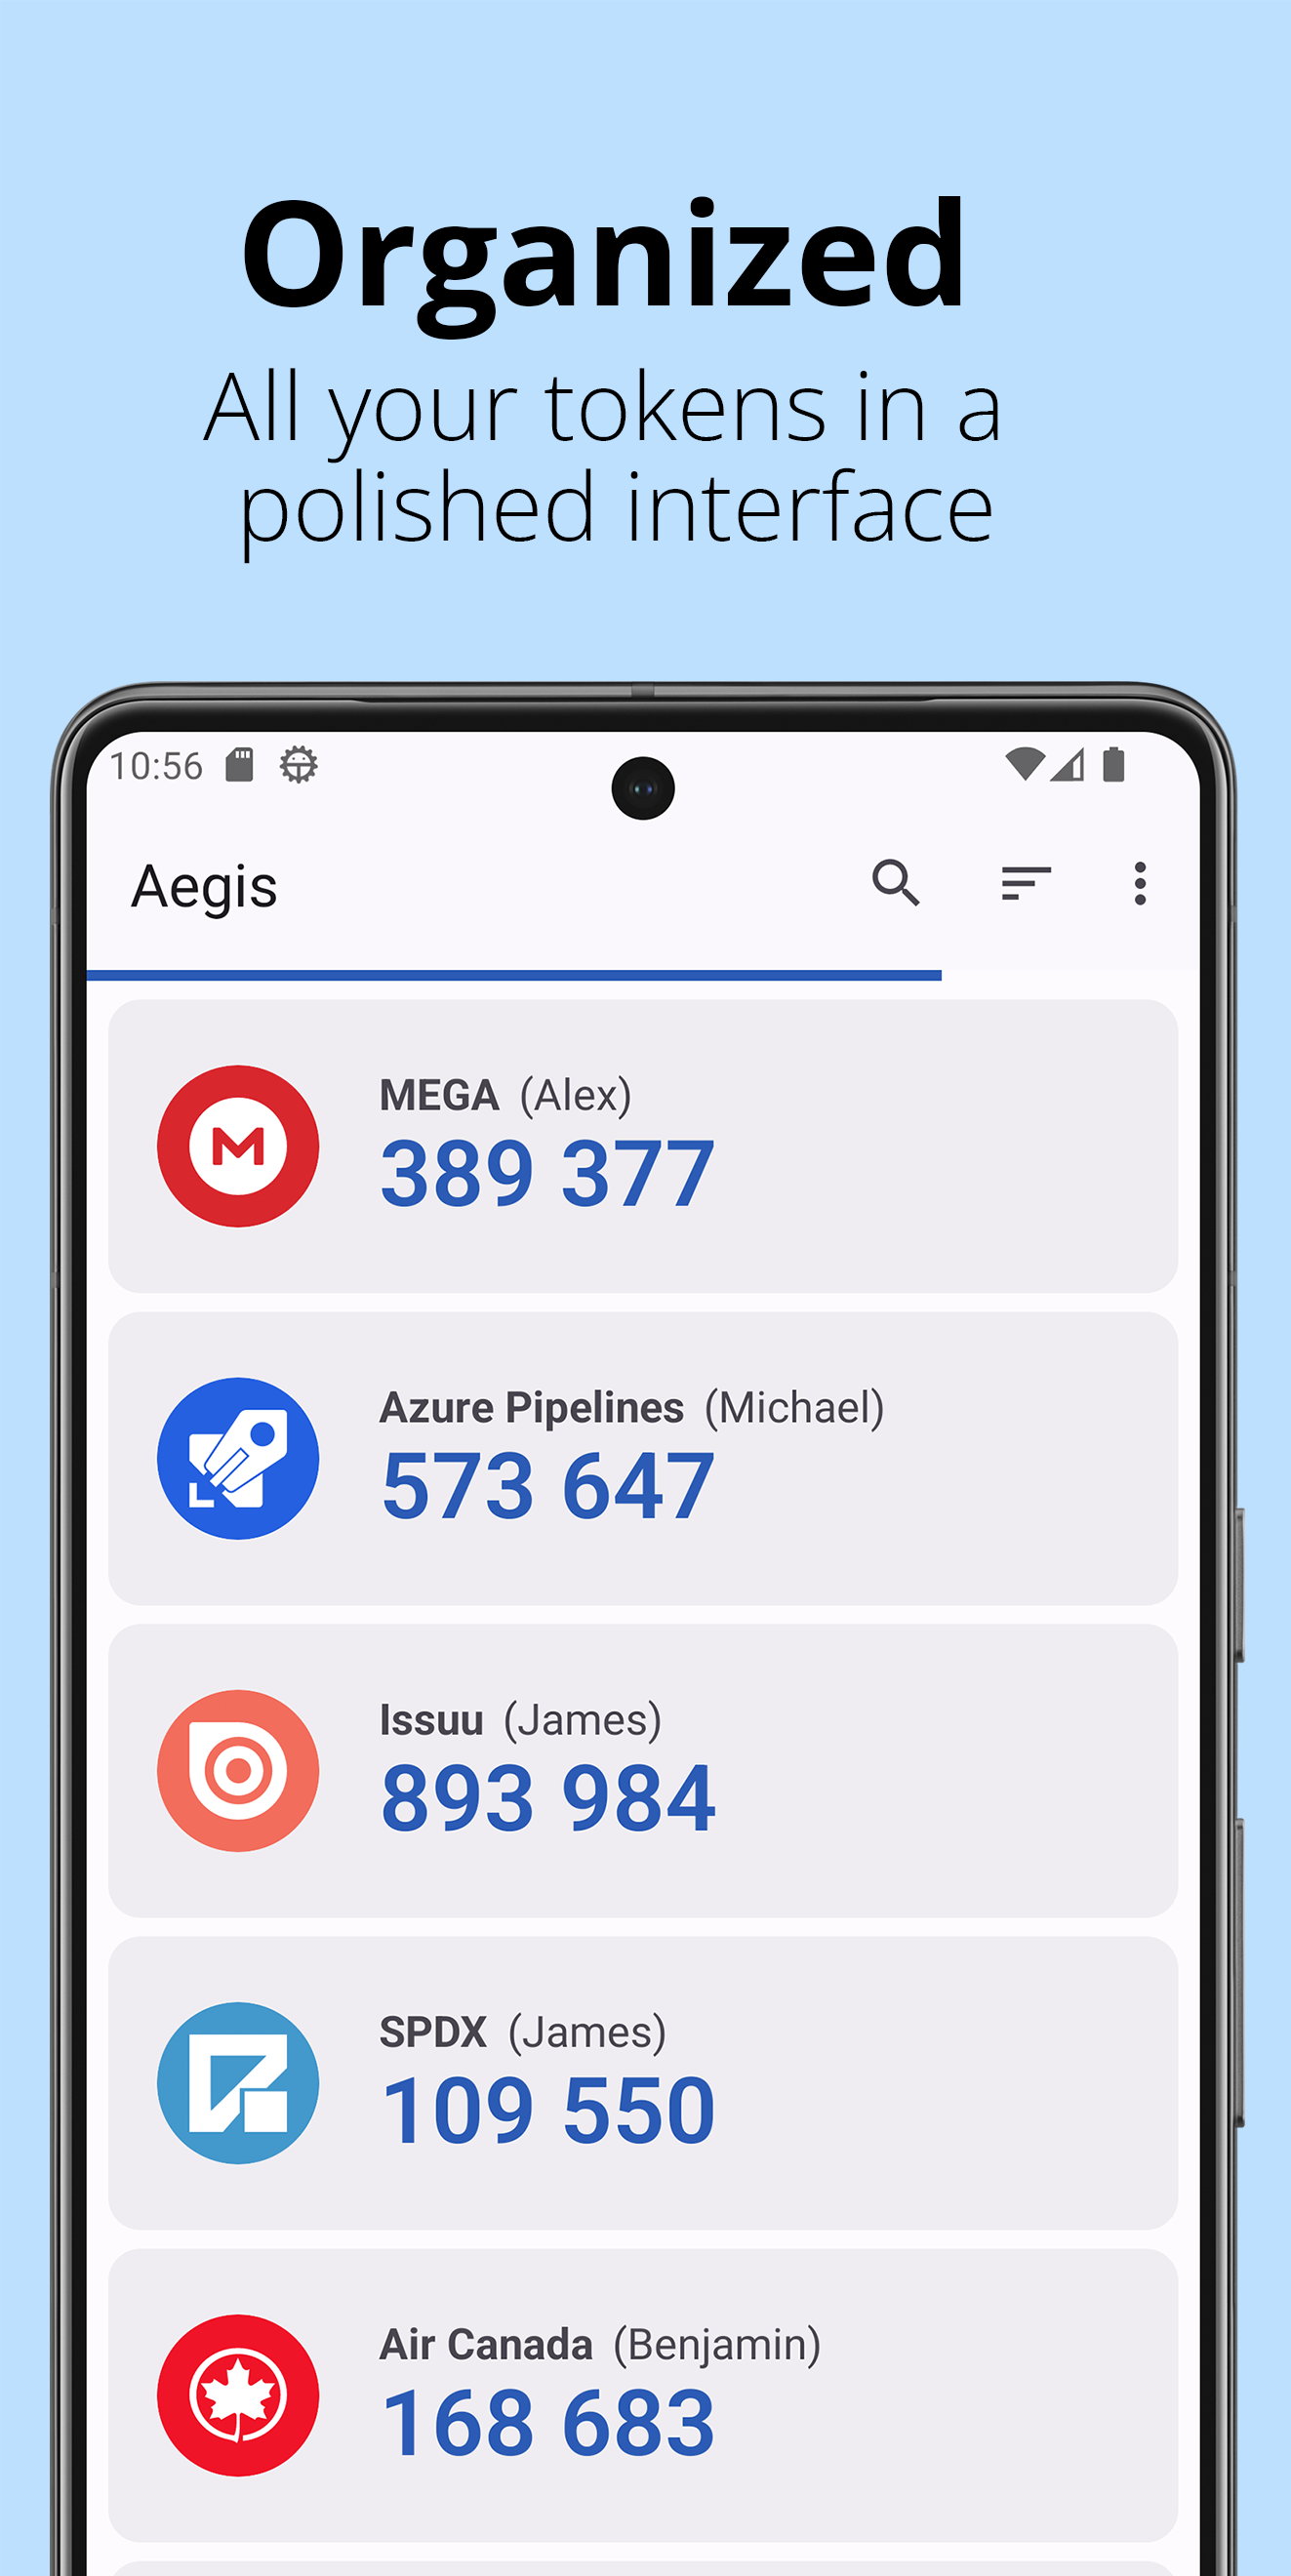 beemdevelopment/aegis
Una aplicación gratuita, segura y de código abierto para Android para gestionar tus tokens de verificación en dos pasos.






