
 #1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit
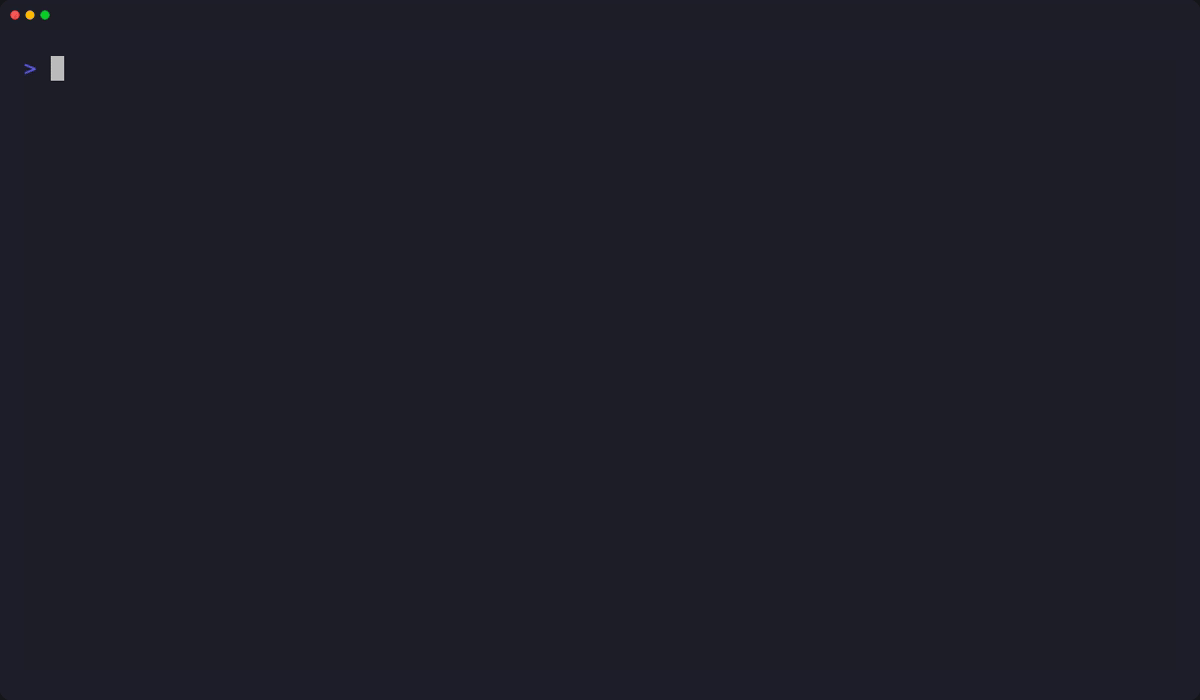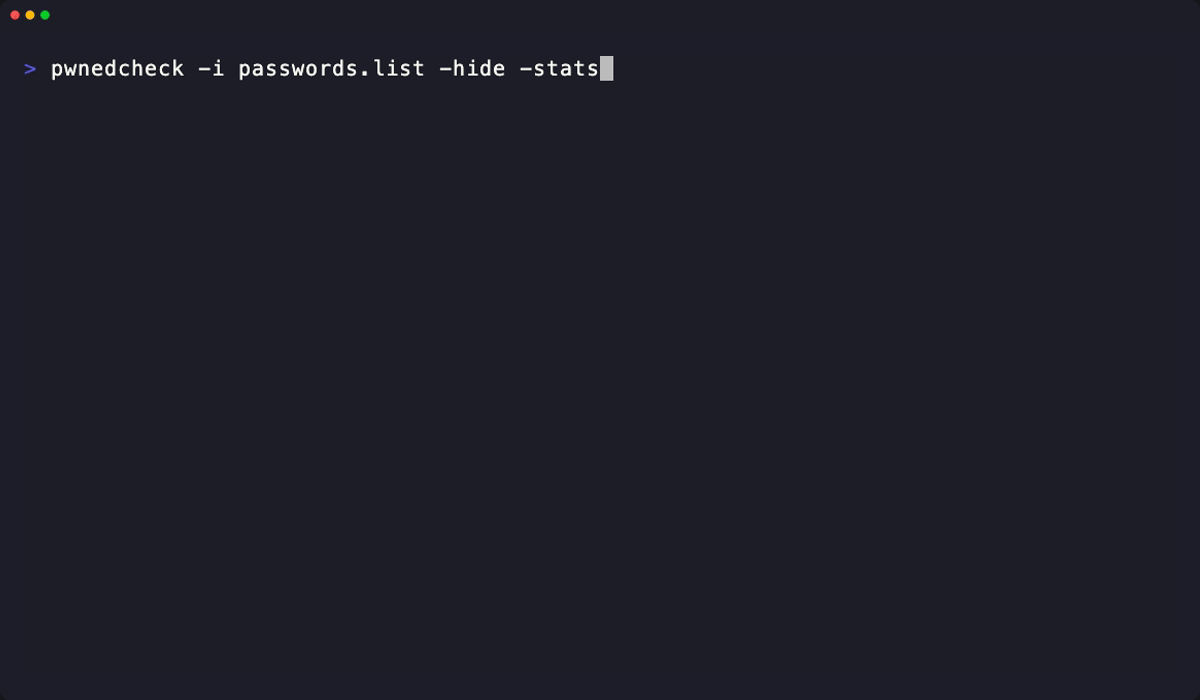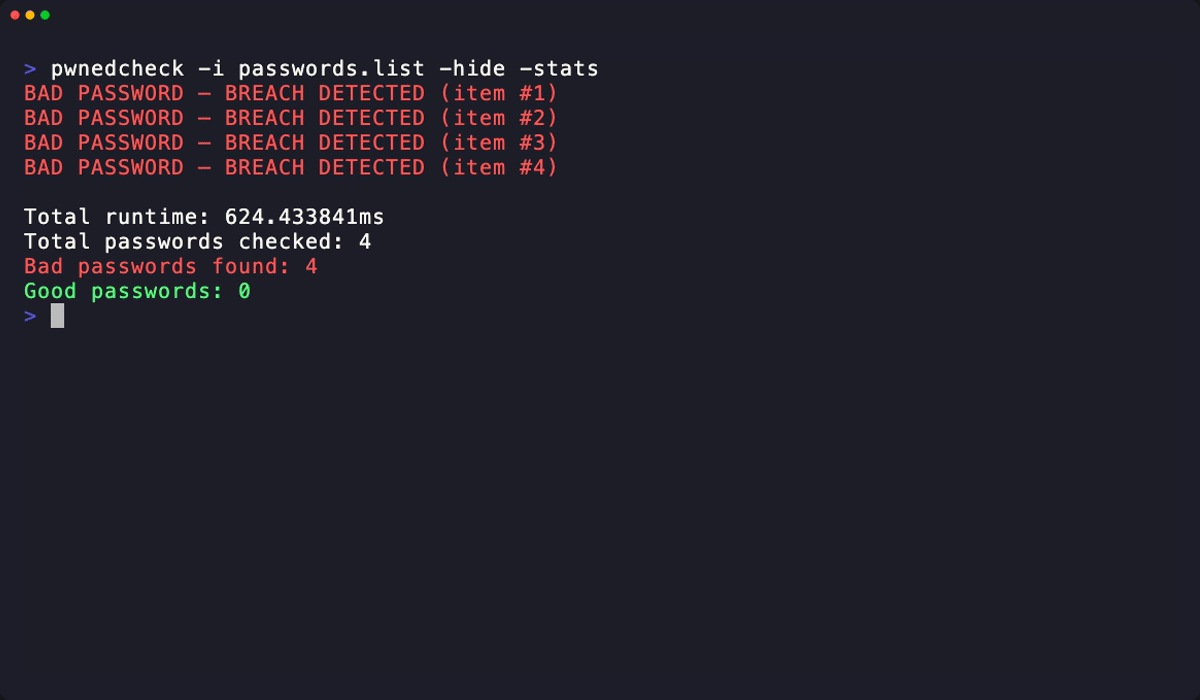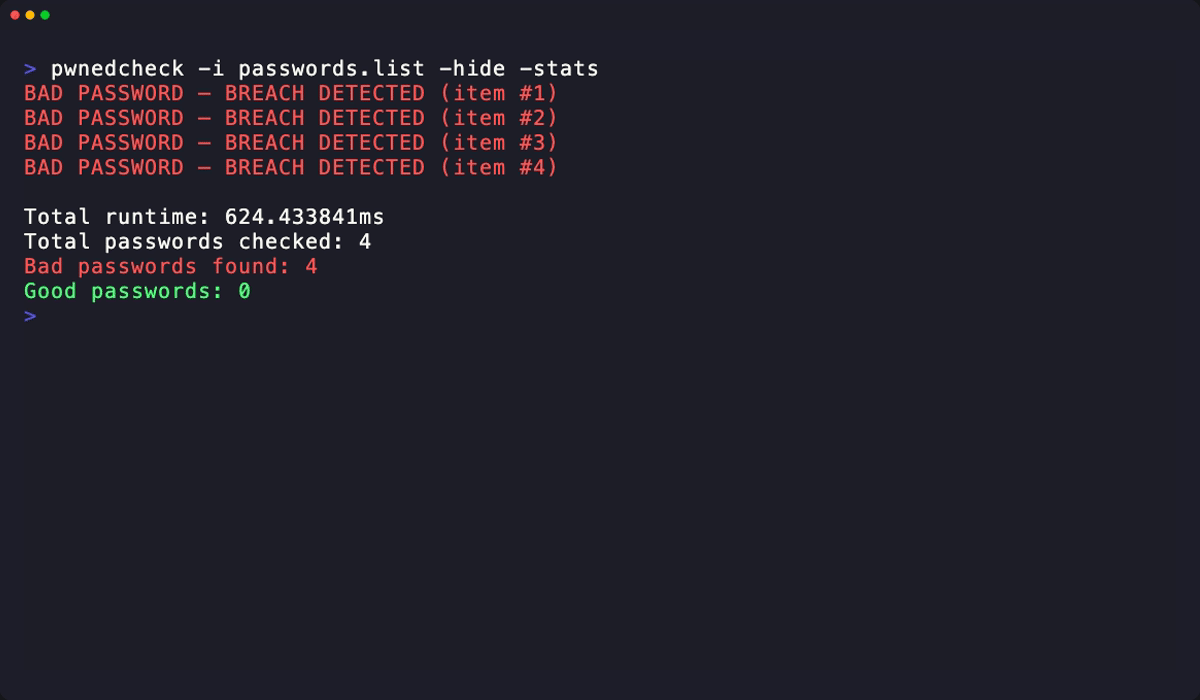
 mohamedation/pwnedcheck
Una herramienta de línea de comandos para verificar si las contraseñas han sido expuestas en filtraciones de datos utilizando la API de Have I Been…
 faceless0x7/cve-2026-89012
Exploit en Python para CVE-2026-89012, un bypass de la lista de denegación del filtro SQL de Dolibarr que utiliza un oráculo booleano ciego para…
 s3l33/cve-2022-25012
Versión actualizada de este script de cifrado de contraseñas débil
 wiire-a/cve-2017-9476
AP oculto con credenciales deterministas
 usethisname1419/pdfcrack
PDF Crack es una herramienta GUI utilizada para descifrar contraseñas de PDF. Incluye 3 opciones de descifrado.
 ehabhussein/snmpvlan
Escáner SNMP y herramienta de fuerza bruta dirigida a switches Cisco Nexus (5000/6000) para explotar CVE-2014-3341, enumerar VLANs, descifrar cadenas…
 wellingtonespindula/ssi-cve-2022-21661
Estudia y explota la vulnerabilidad CVE-2022-21661 que permite inyecciones SQL a través de solicitudes POST de plugins en versiones de WordPress…
 e-m-e-k-a/moniker-link-lab-setup
Laboratorio de pruebas de penetración que demuestra la explotación de moniker link de CVE-2024-21413 para el robo de credenciales NTLM, incluyendo…
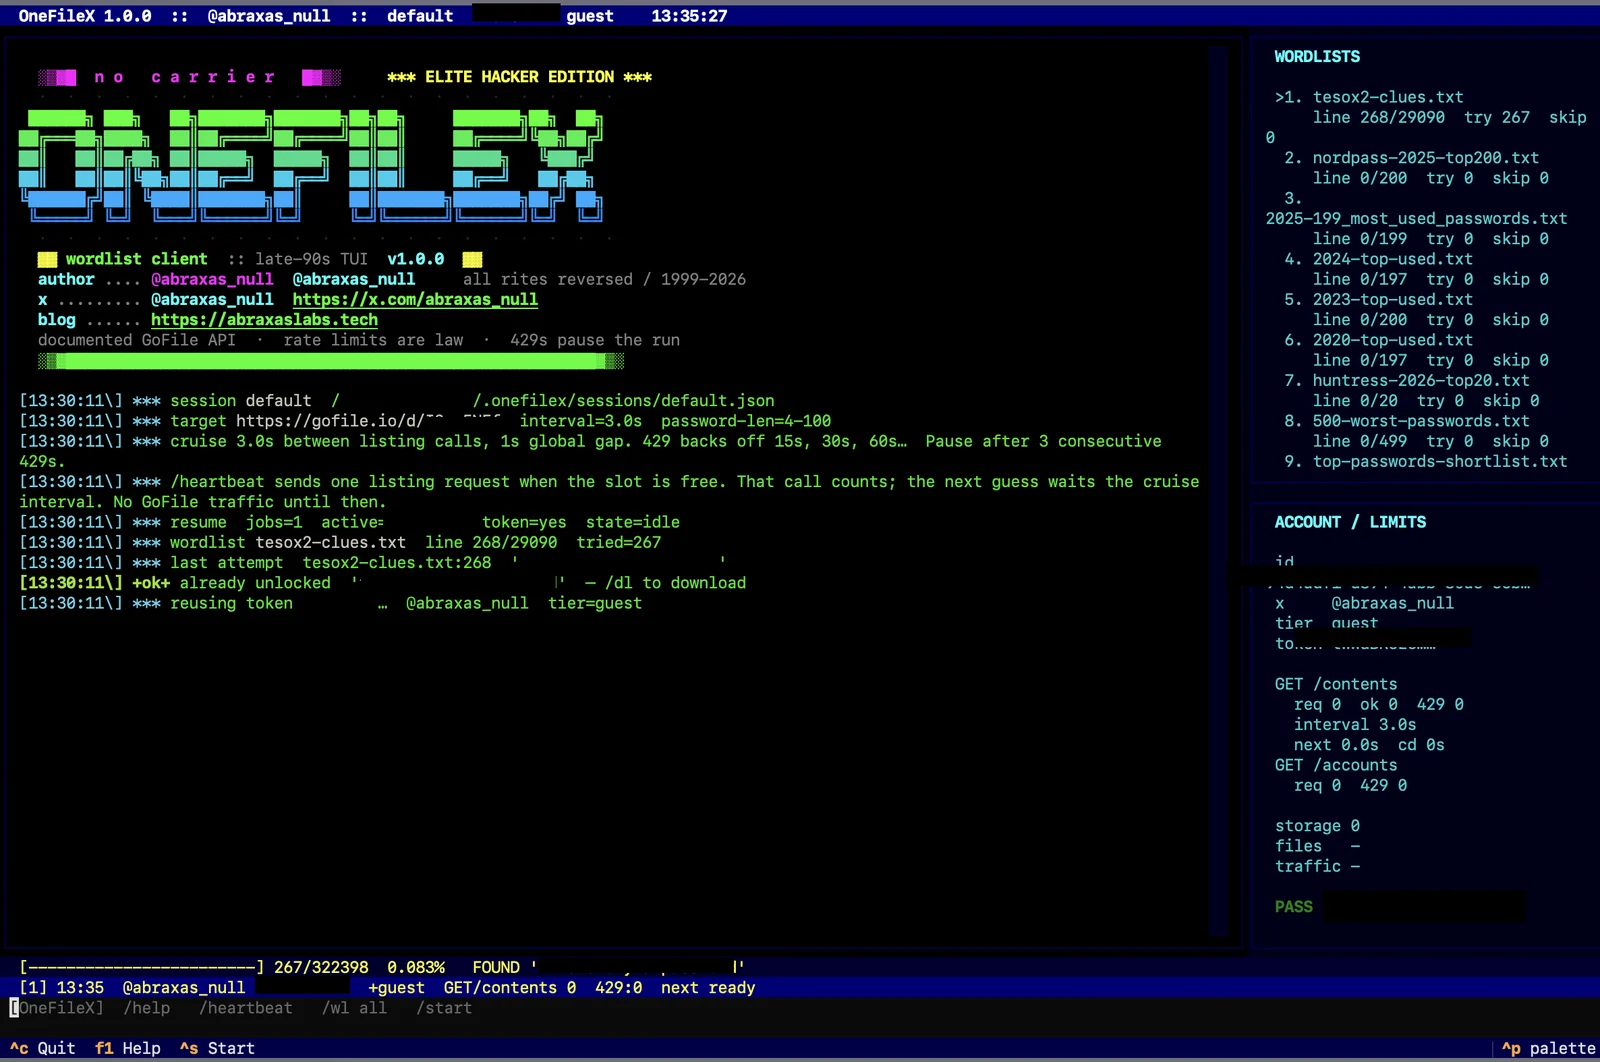 abraxas/gofilex
Fuerza bruta de listas de palabras para contraseñas de descarga de GoFile (gofile.io)
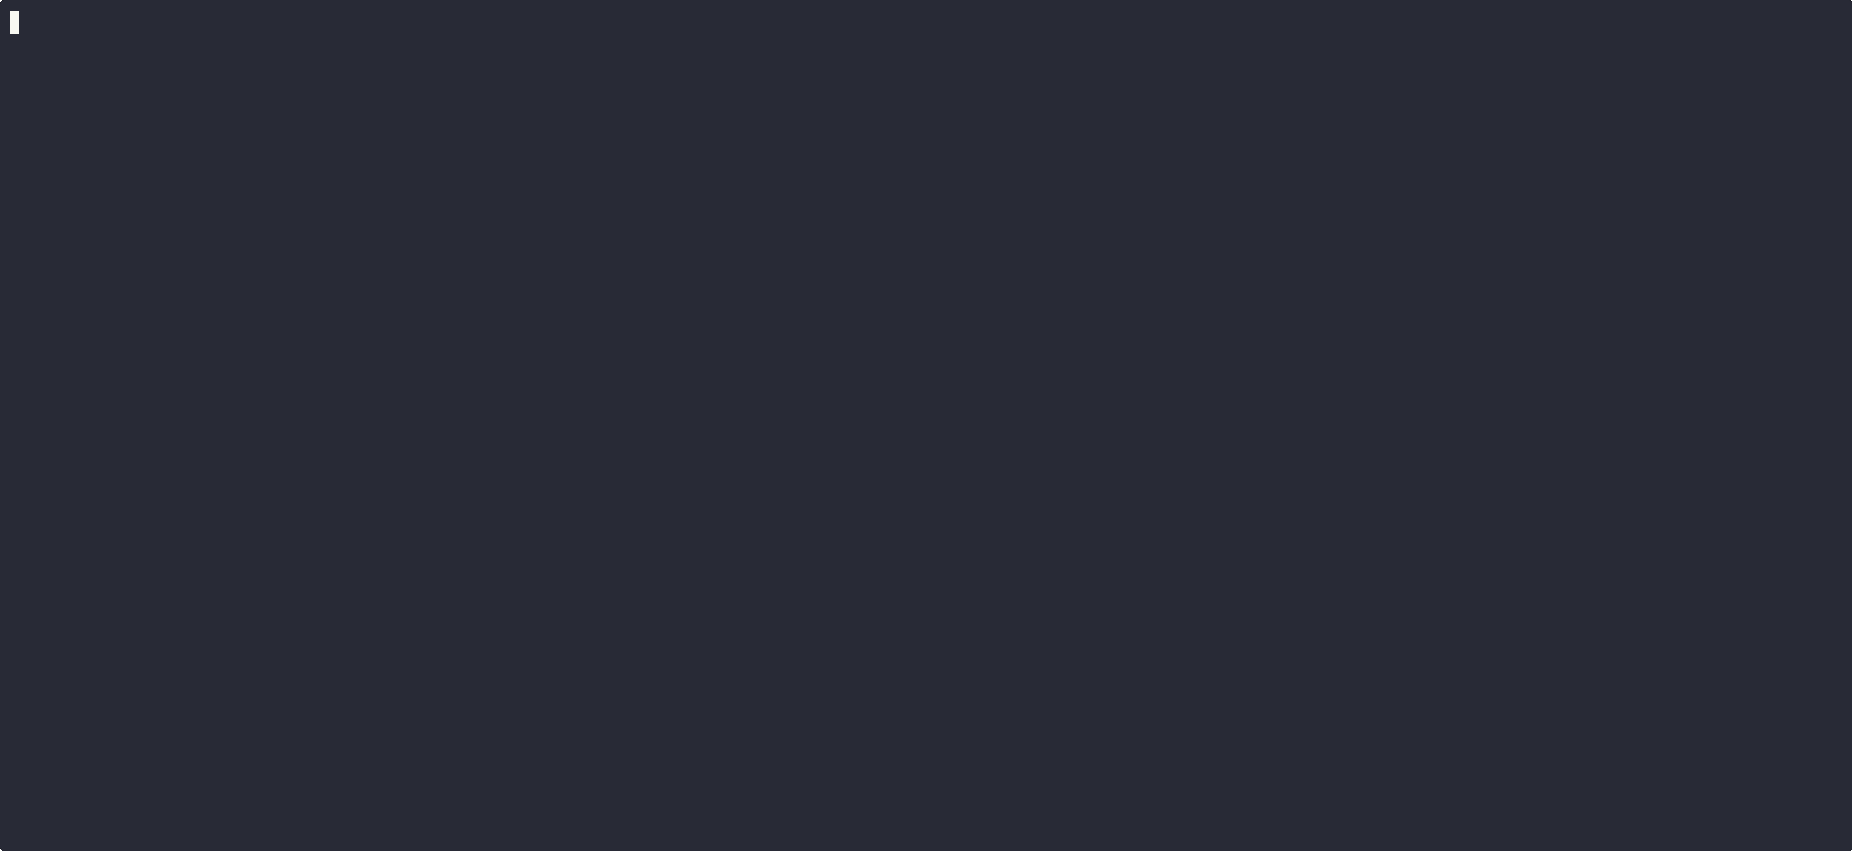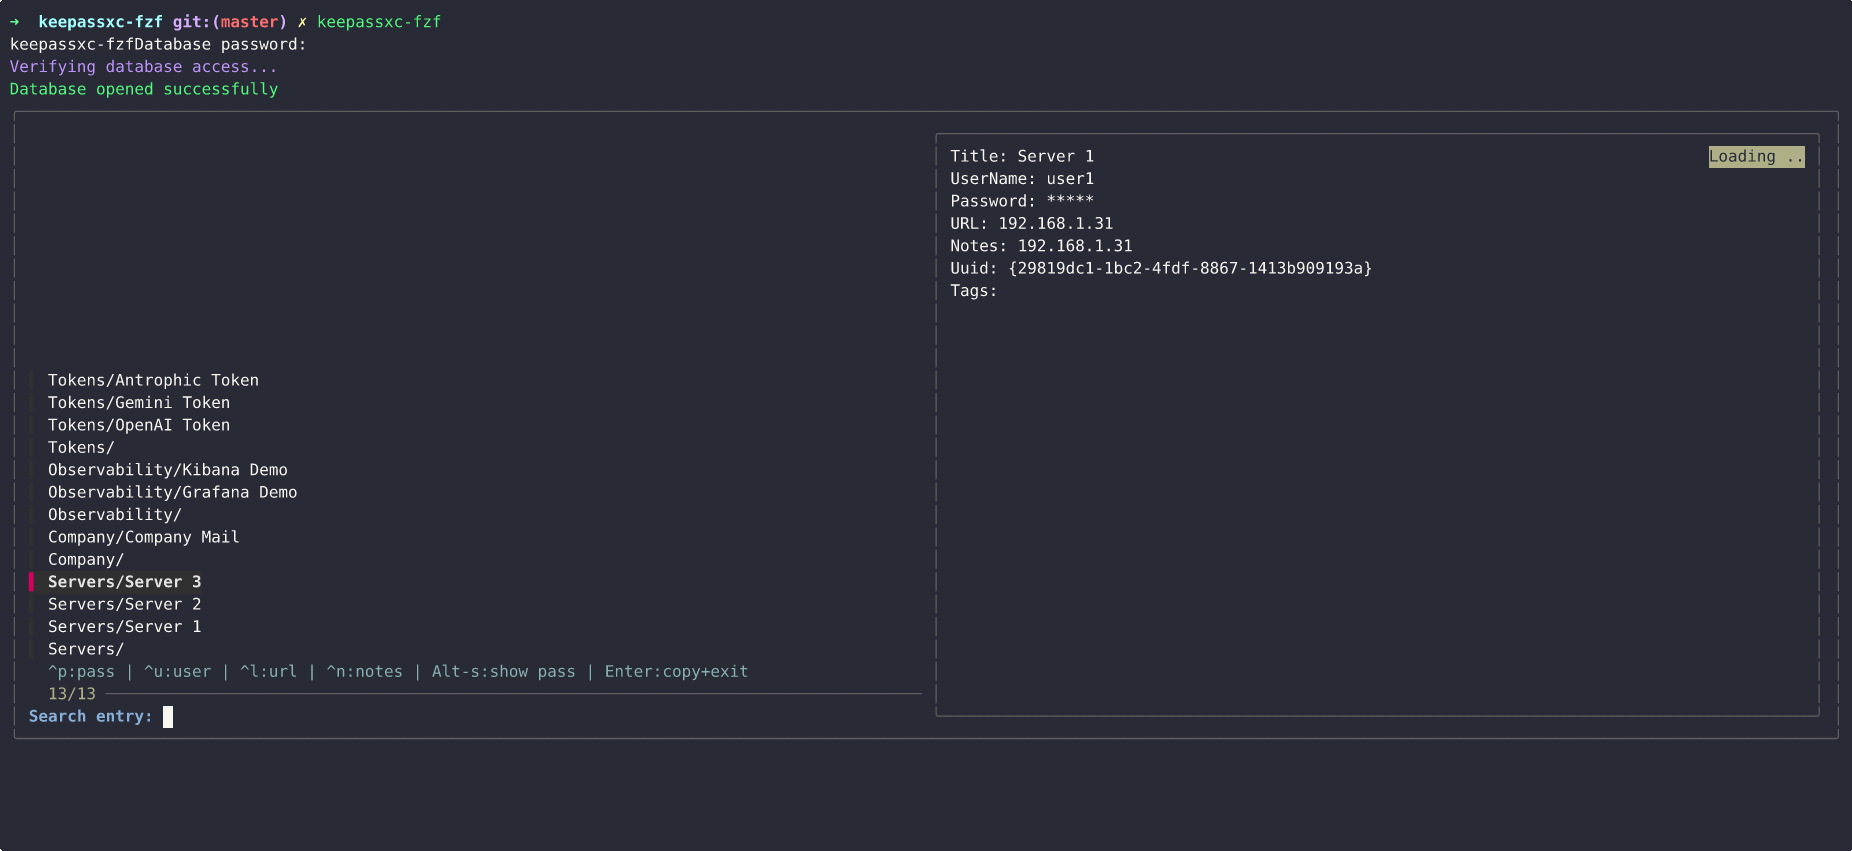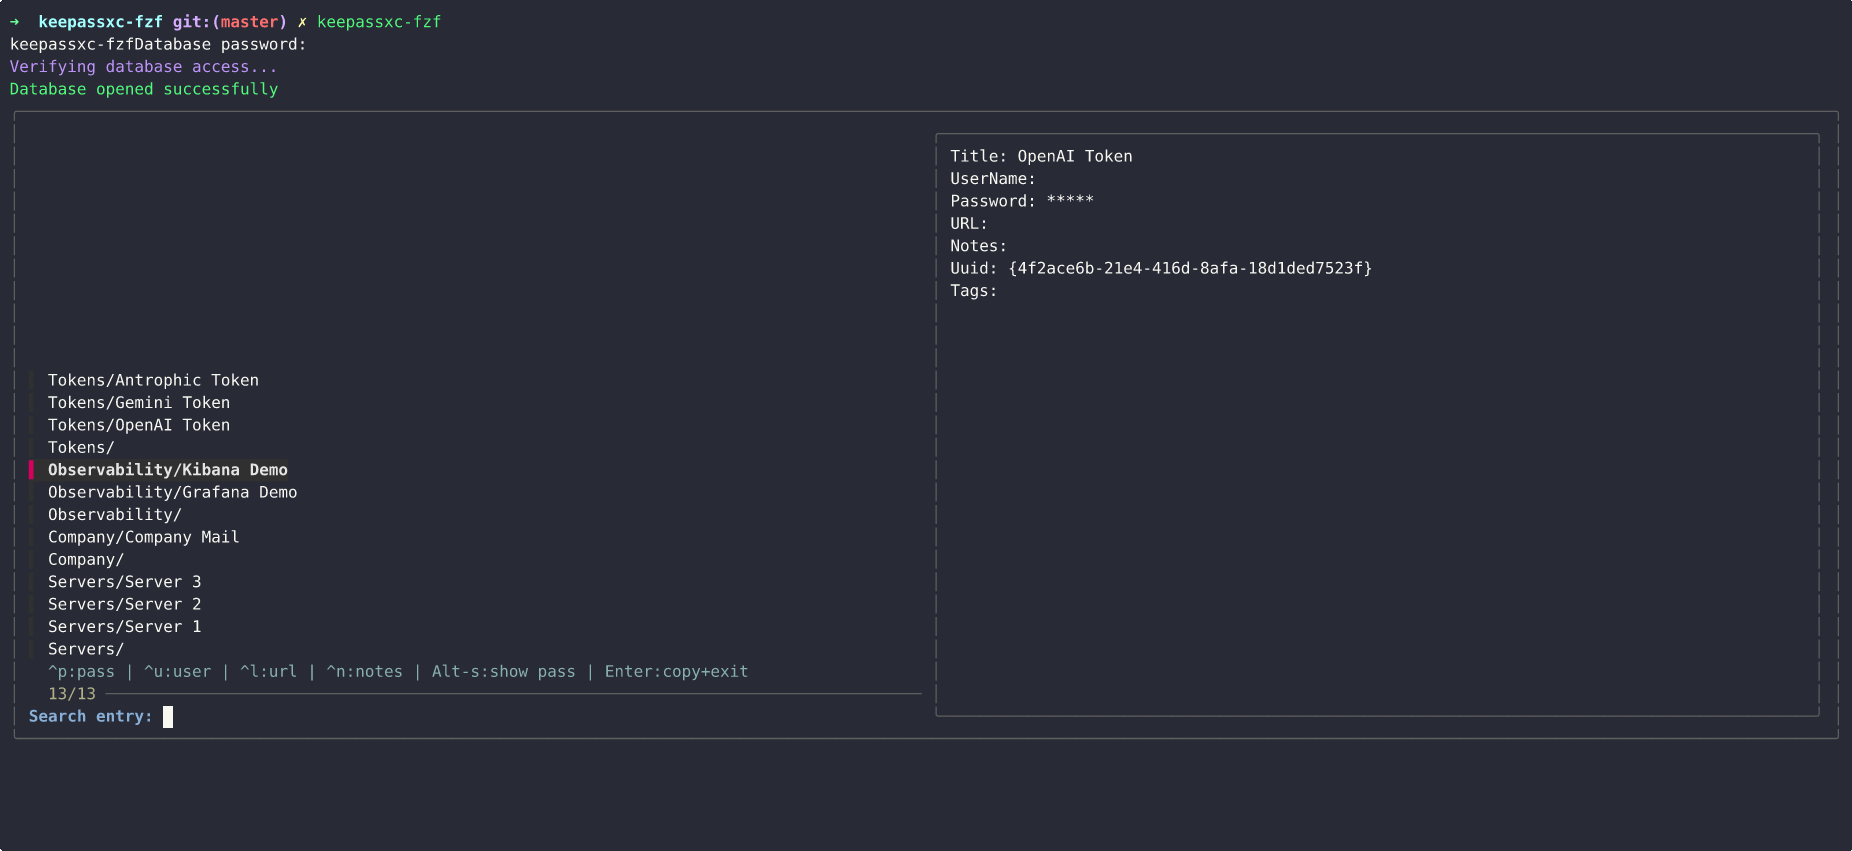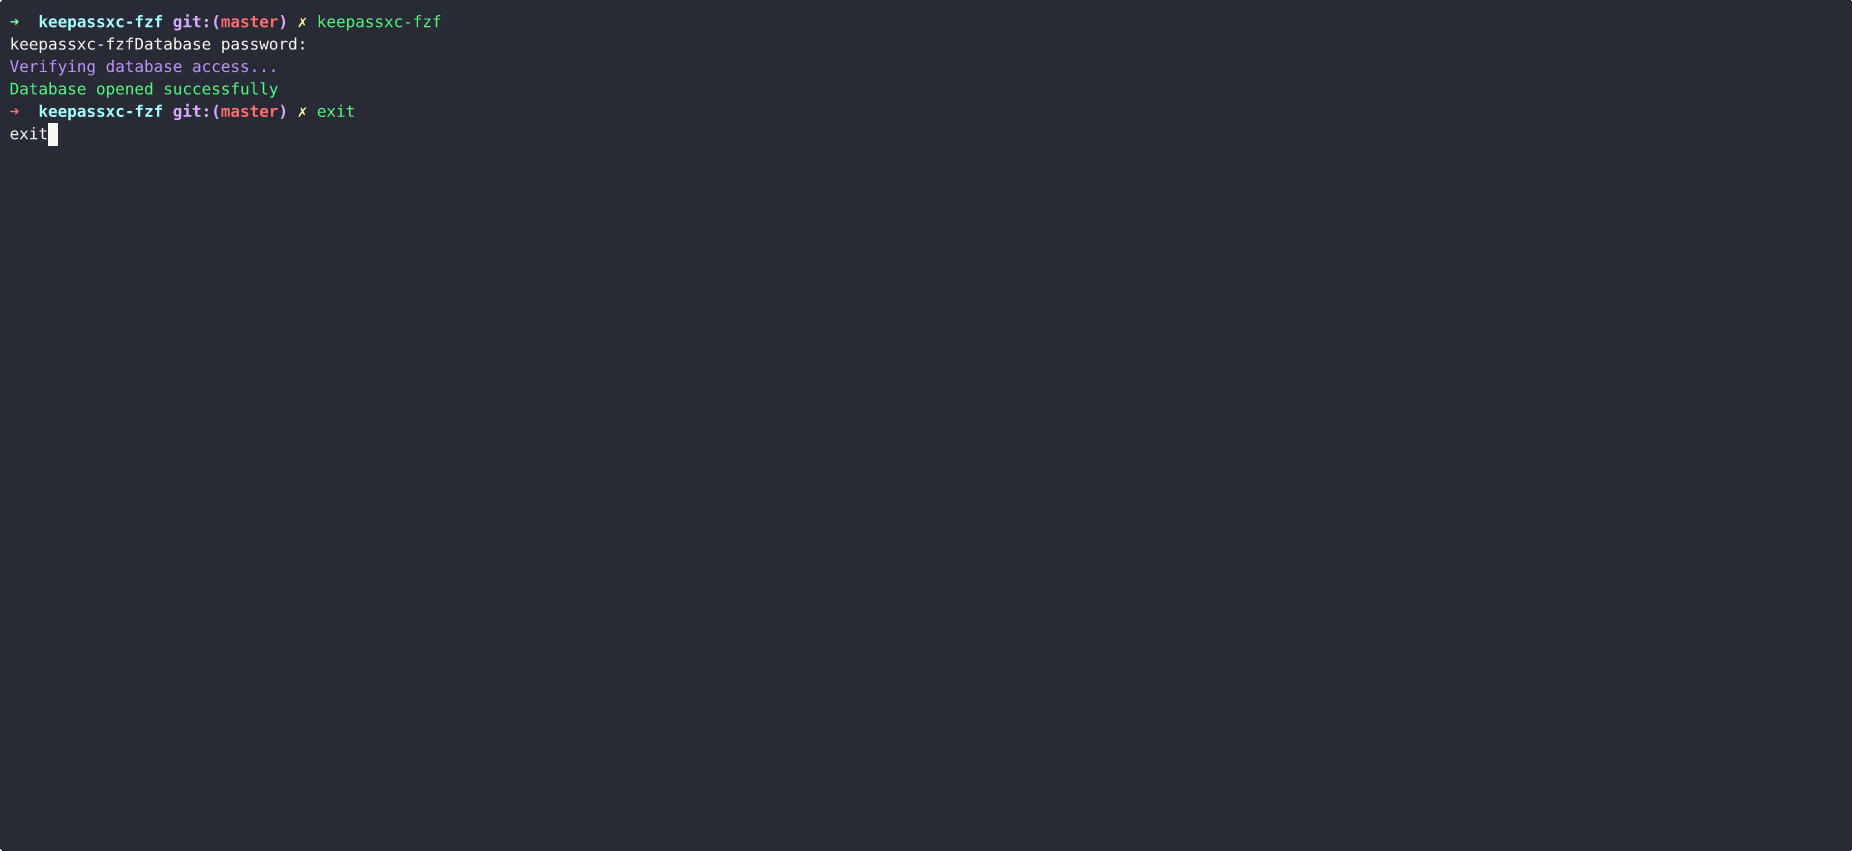 creusvictor/keepassxc-fzf
Una herramienta CLI ligera para buscar y acceder interactivamente a las entradas de tu base de datos KeePassXC usando fzf. Rápida, segura y centrada…
 freakyclown/rpdscan
Remmina Decodificador de contraseñas y escáner
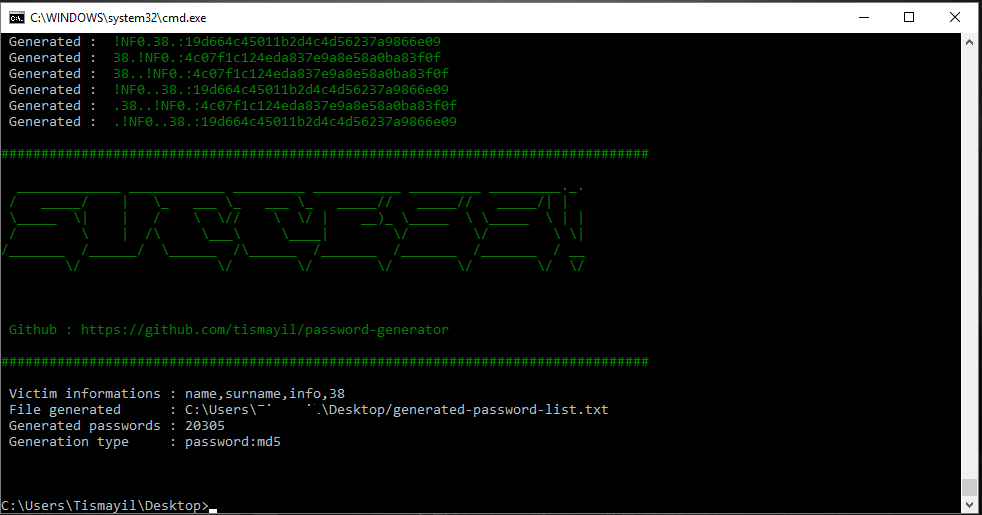 tismayil/password-generator
Generador de Listas de Contraseñas para Fuerza Bruta.
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
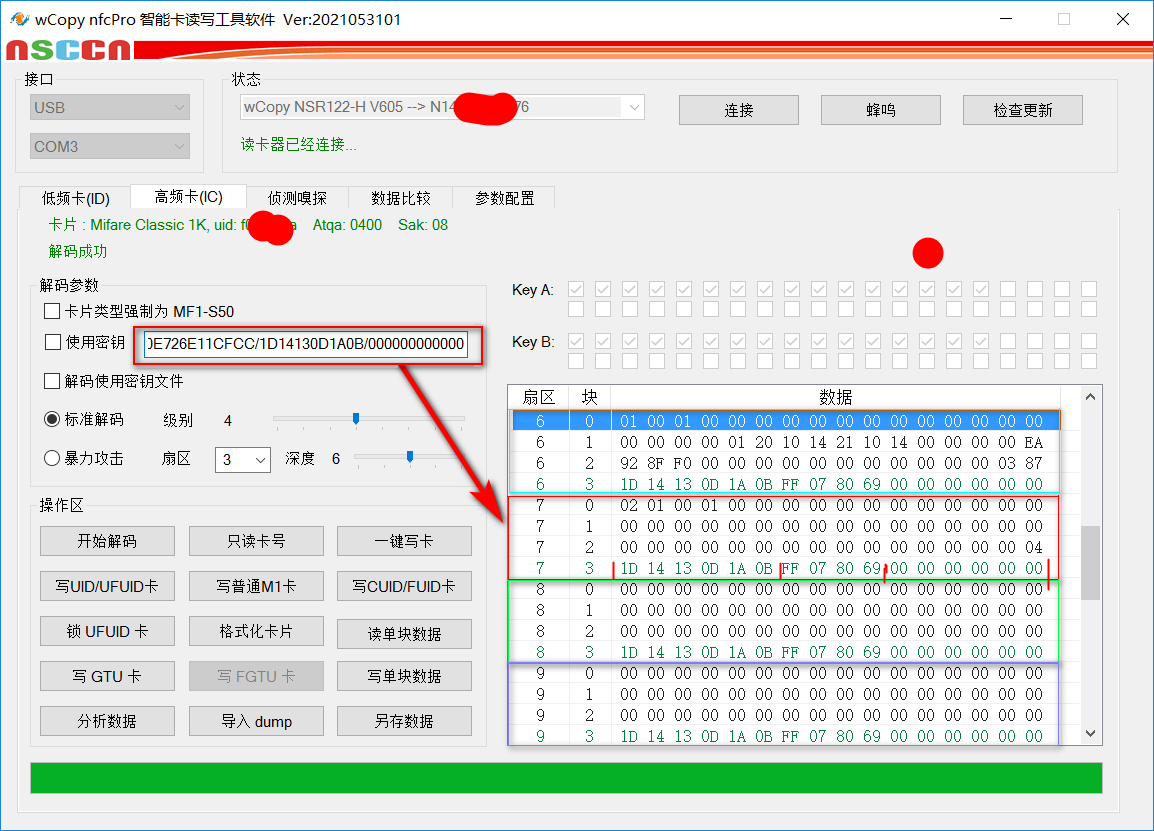 jas502n/nfc-ic-keys-dict
claves para ic
 hotpotcookie/cve-2022-44877-white-box
Utilidades de Red Team para configurar CWP CentOS 7 payload & reverse shell (Red Team 9 - CW2023)
 farinap5/a-xex
Este proyecto es parte de un trabajo escolar centrado en la seguridad de redes.
 renich/genclave
Enclave de identidad criptográfica centralizada con respaldo de hardware TPM 2.0 y puente multiprotocolo para Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
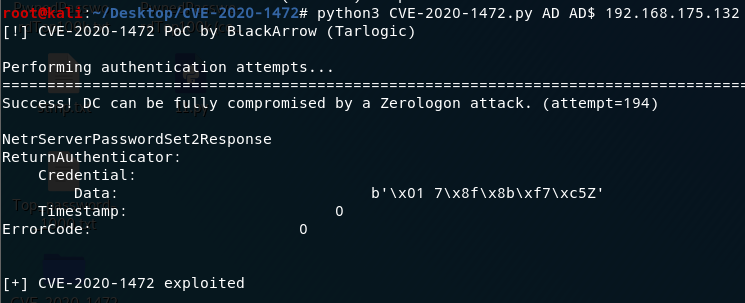 naxg/cve-2020-1472
Proceso de reproducción de CVE-2020-1472








