
Zyxel super-admin credential exposure write-up across CPE/ONT/LTE/5G firmware, with an adapted VMG8825-B50B genpass lab.

Este repositorio contiene el informe público y los archivos de laboratorio para CVE-2021-35036. El problema fue reportado contra el firmware Zyxel VMG3625-T50B y se centró en las rutas getter de DAL que devolvían credenciales de mayor privilegio de cuenta local y gestión remota a una sesión autenticada de bajo privilegio.

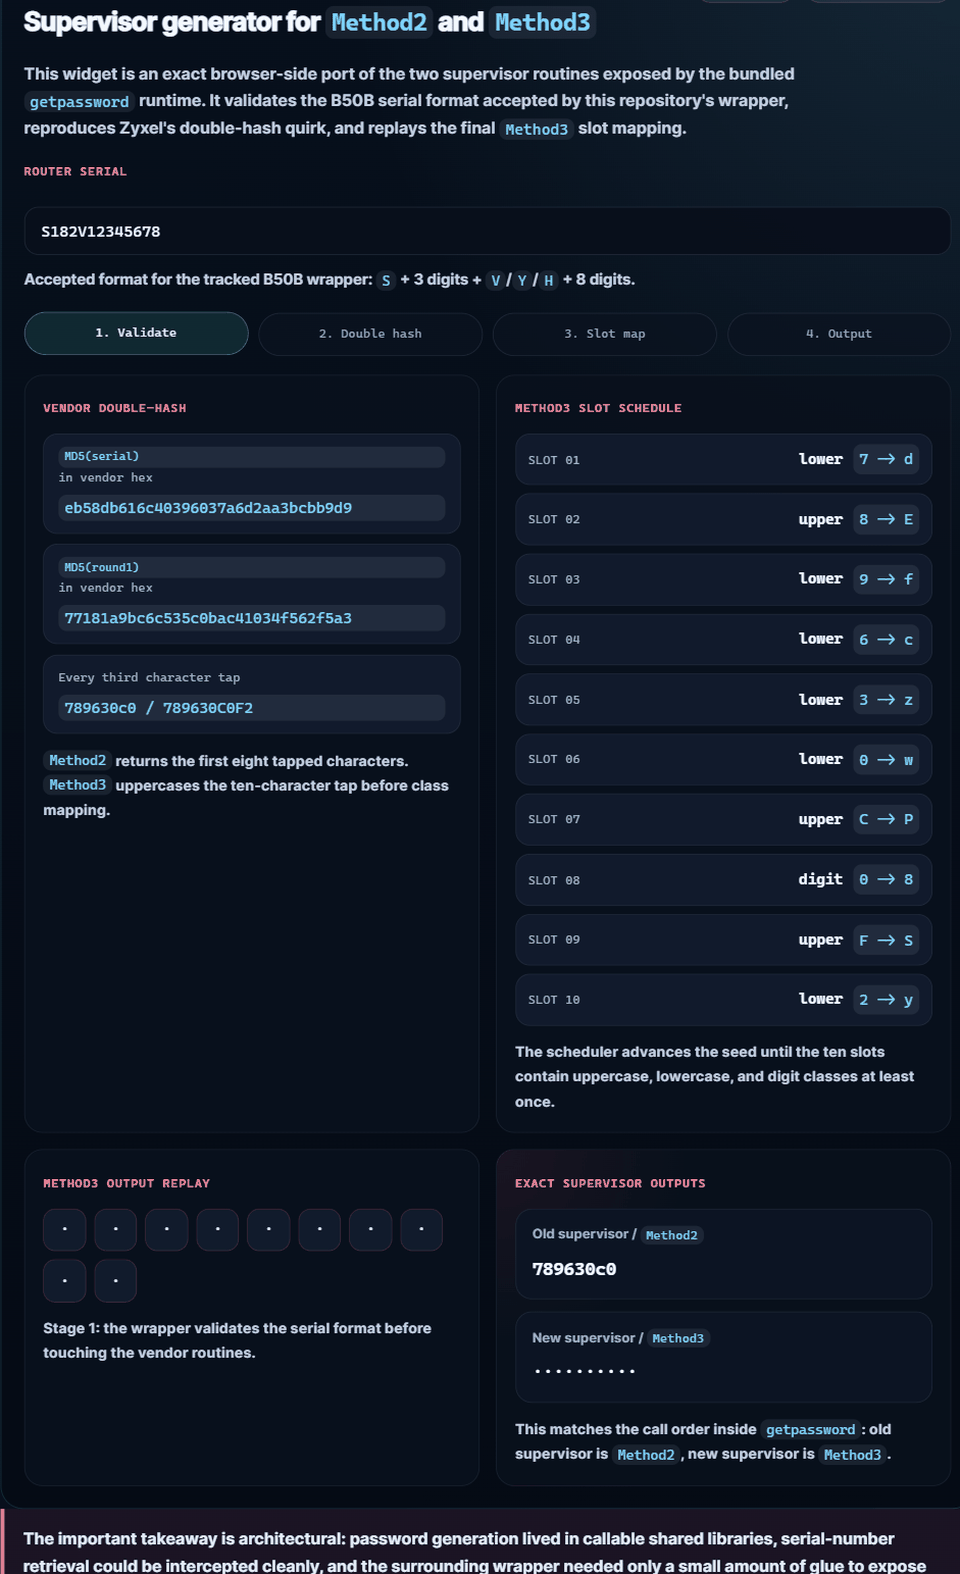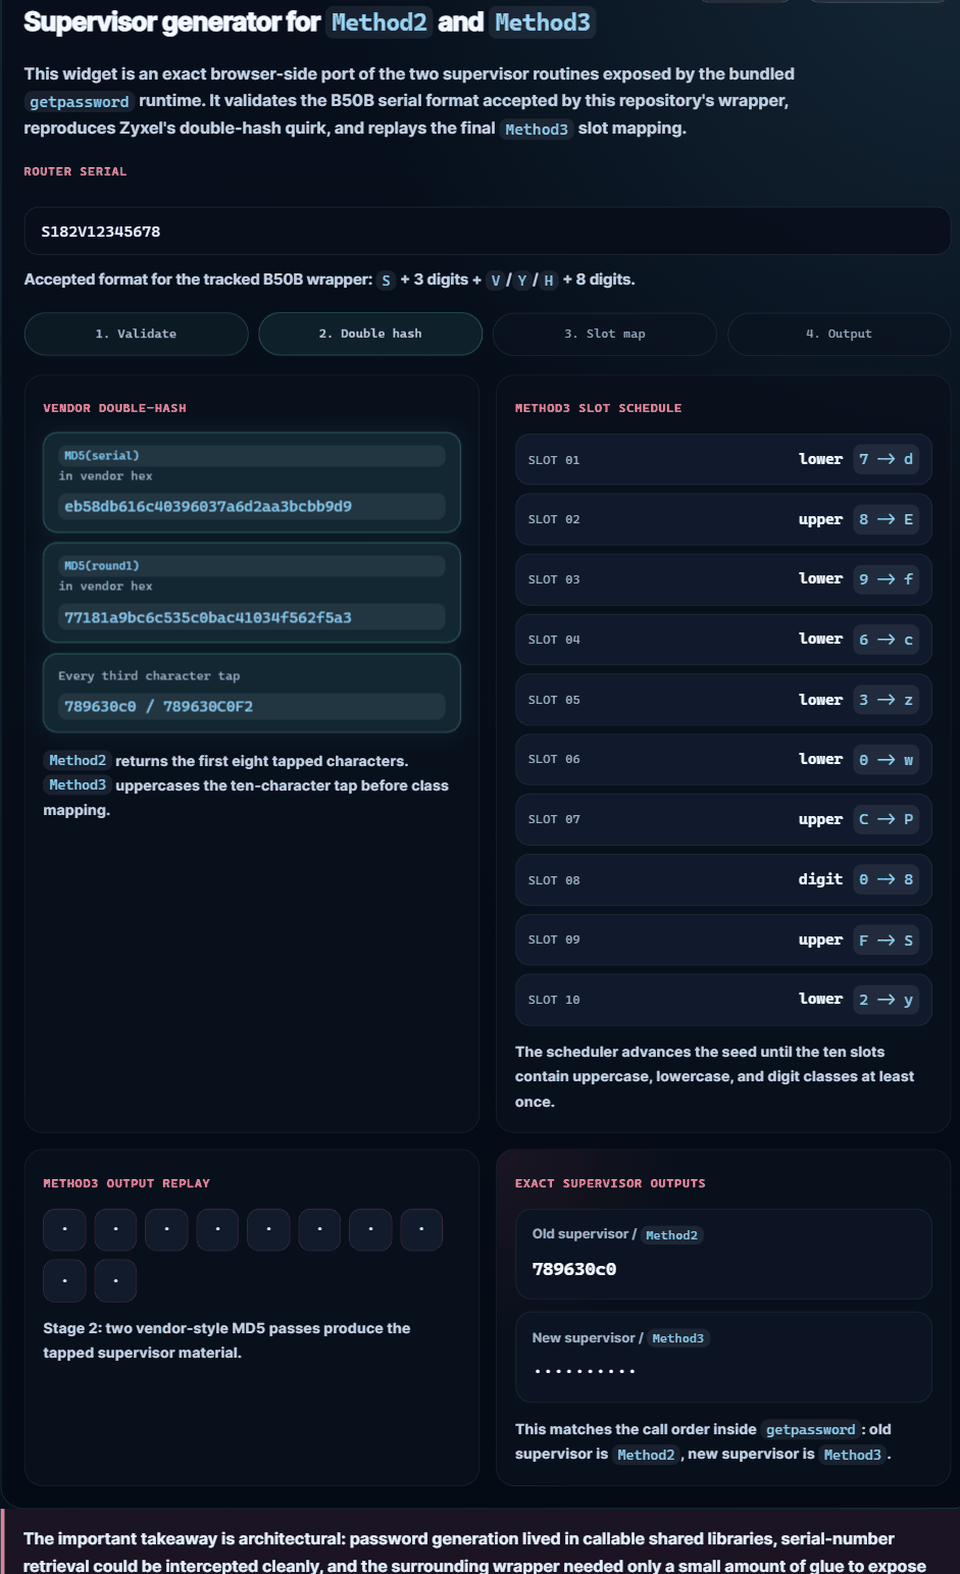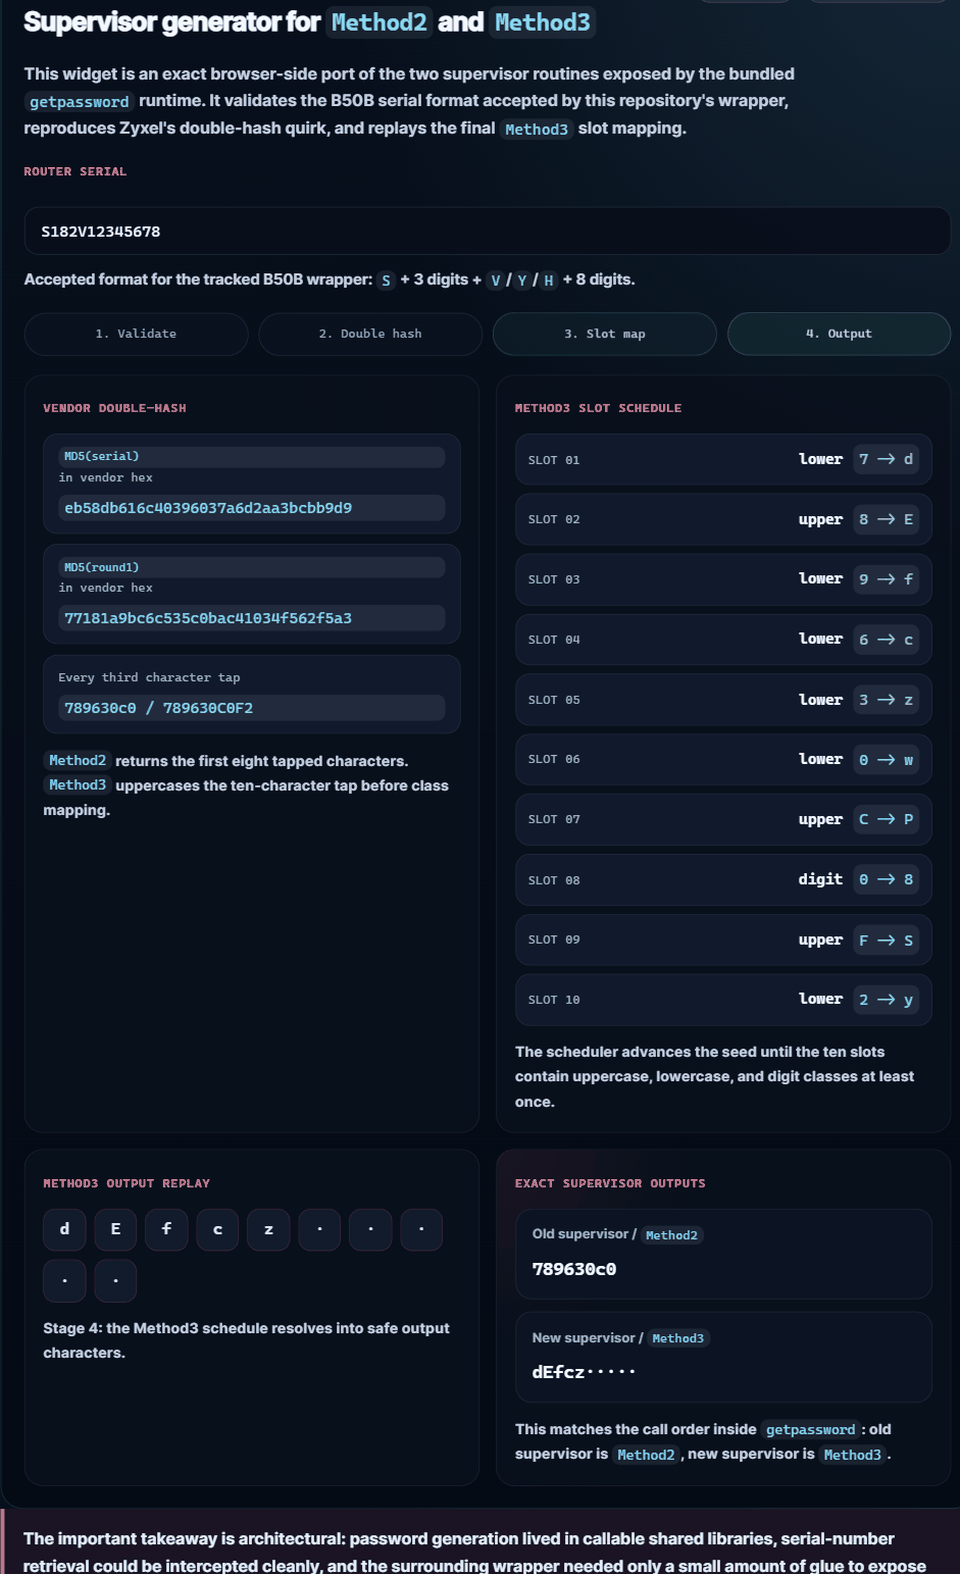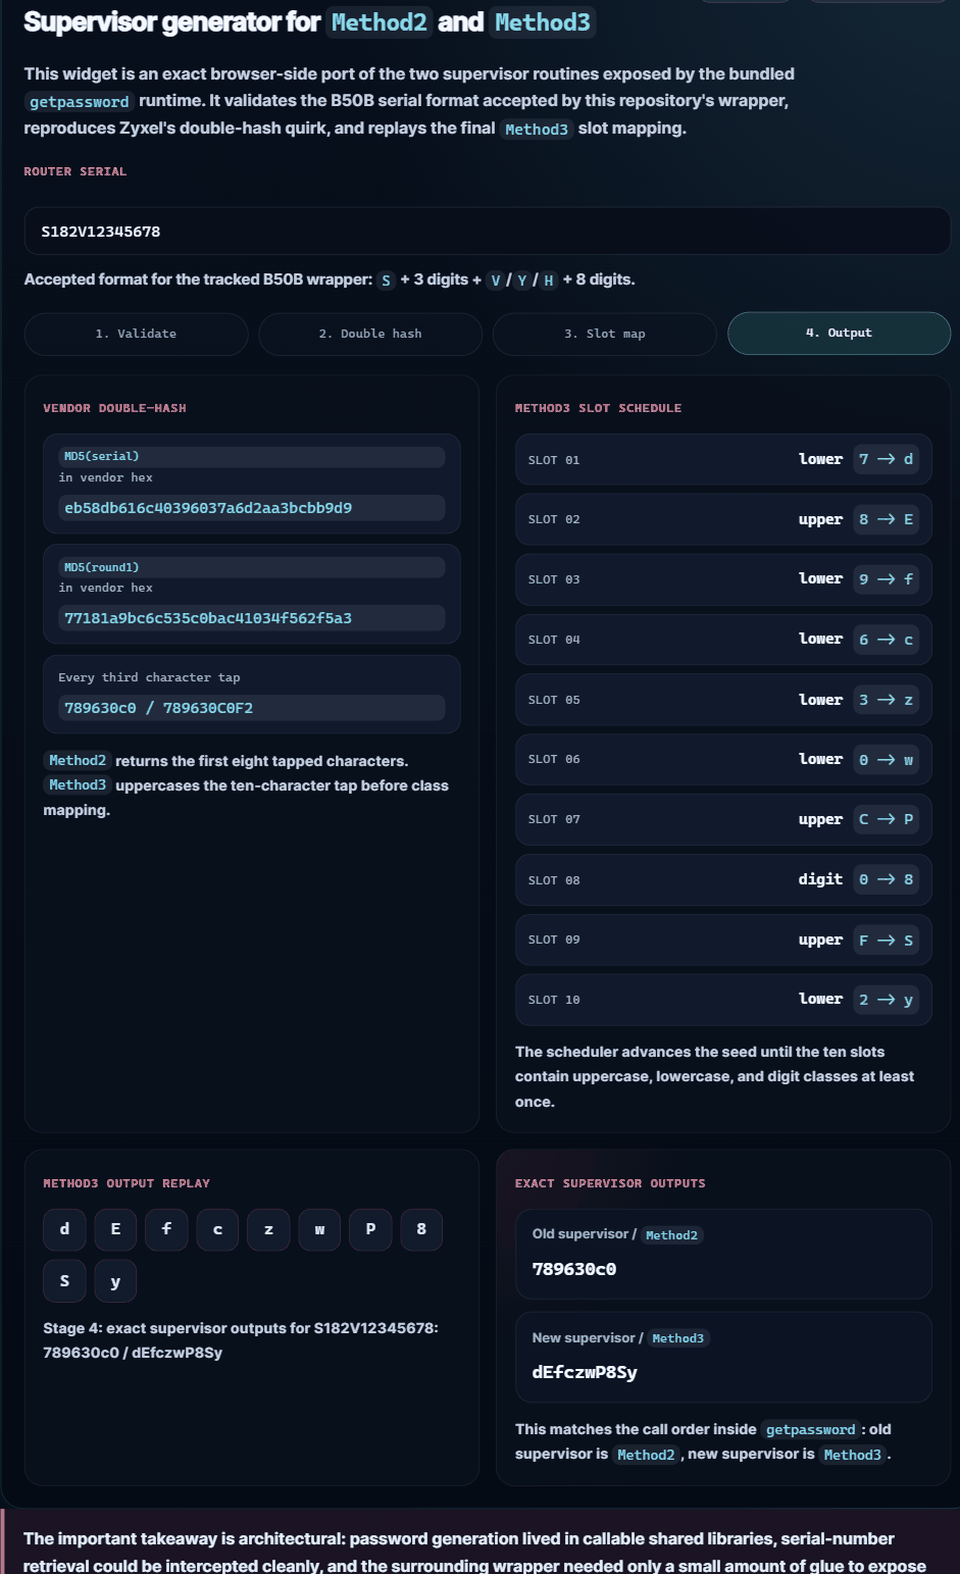
El análisis rastrea el problema desde el informe original de VMG3625-T50B hasta el stack de gestión más amplio de Zyxel: los usuarios autenticados de bajo privilegio podían acceder a los manejadores DAL que devolvían secretos en bruto para cuentas locales de nivel administrador, además de servicios de gestión como TR-069 y FTPS.
El proyecto público zyxel-vmg8825-keygen de Boginw es un contexto útil para la sección Genpass del artículo. Muestra que el material de contraseñas en las plataformas Zyxel afectadas estaba incrustado en lógica de proveedor reutilizable que podía derivar credenciales de supervisor y administrador a partir de entradas de identidad del dispositivo. Ese contexto ayuda a explicar por qué la divulgación de DAL era operativamente grave: una vez que los objetos compartidos del backend se exponían demasiado ampliamente, otros componentes en el stack del firmware ya eran capaces de cargar, transformar y regenerar material de credenciales sensible.
El repositorio también incluye el paquete adaptado VMG8825-B50B utilizado durante el análisis en zyxel-vmg8825-b50b-keygen-lab/. El envoltorio adapted-runtime/opt/genpass/genpass rastreado fue extraído del sistema de archivos B50B emulado y acepta formatos de serie con V, Y o H en la quinta posición antes de enviar al binario de generación de contraseñas del proveedor.
Abra el generador en vivo aquí:
Lanzar el generador exacto Method2 / Method3
La vista previa anterior es interactiva y abre el generador de supervisor exacto del lado del navegador para las rutas empaquetadas Method2 y Method3. GitHub elimina JavaScript de los README del repositorio, por lo que la versión interactiva debe abrirse desde la página enlazada en lugar de ejecutarse en línea dentro de README.md.
Ejemplo de uso para el paquete de laboratorio adaptado:
.\zyxel-vmg8825-b50b-keygen-lab\run-qemu.bat
Luego, dentro del shell emulado:
genpass S182V12345678
La salida esperada incluye familias de contraseñas de supervisor, administrador y Wi-Fi derivadas del número de serie proporcionado. La imagen de disco grande rootfs.ext2 permanece sin seguimiento porque es demasiado grande para un push normal de GitHub, mientras que el repositorio contiene los archivos runtime adaptados y los scripts de lanzamiento que distinguen esta versión específica de B50B del proyecto original ascendente.
El material de keygen se incluye porque es evidencia concreta del firmware: el manejo de credenciales se implementó en bibliotecas y envoltorios reutilizables del proveedor, no solo en un panel web.
Archivos del sitio publicables:
index.html: artículo principalassets/site.css: estilos de páginaassets/properhero.jpg: imagen principal del artículo y vista previa socialassets/readme-genpass-demo.gif: vista previa animada del README del generador exacto de supervisorassets/favicon.svg: fuente del favicondisclosure-proof-images/page-04-img-01.png: imagen incrustada de prueba de divulgación utilizada en el artículozyxel-vmg8825-b50b-keygen-lab/: paquete keygen adaptado de VMG8825-B50B, incluyendo el runtime genpass extraído utilizado en el análisisLos artefactos de investigación locales, árboles de firmware, activos de emulador, PDFs, capturas de pantalla y otros archivos de investigación están excluidos del repositorio mediante .gitignore para que la rama Pages se mantenga limpia.
Las referencias externas destacadas en el artículo incluyen:
zyxel-vmg8825-keygen de Boginw para el contexto de generación de contraseñas de VMG8825






