
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
 decrypto-org/rupture
Un framework para BREACH y otros ataques criptográficos basados en compresión.
 clausing/scripts
Colección de scripts en Python y Perl para informática forense digital, respuesta a incidentes y análisis de red, incluyendo herramientas de firmas…
 vignesh07/babyshark
Flows-first PCAP TUI (archivos de casos, magnífica UX). Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
Una lista de verificación basada en OWASP con más de 80 casos de prueba
 awakecoding/wireshark-rdp
Recursos de RDP de Wireshark
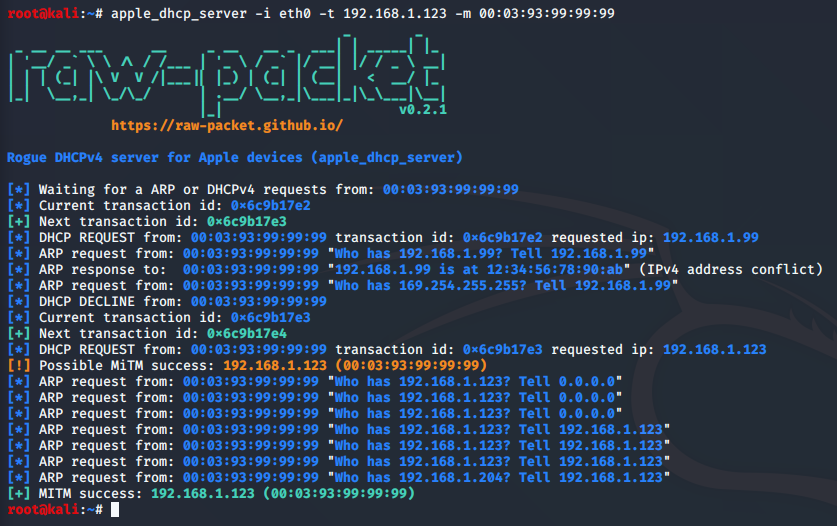 raw-packet/raw-packet
Proyecto Raw-packet
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' es una herramienta que encuentra y extrae archivos de archivos de captura de paquetes.
 niloofarkheirkhah/nili
Nili es una herramienta para escaneo de redes, Man in the Middle, ingeniería inversa de protocolos y fuzzing.
 androguide/dsploit
dSploit - El kit de herramientas de seguridad informática más completo y avanzado para profesionales en Android.
 davidhavoc/ayaflow
Un analizador de tráfico de red de alto rendimiento basado en eBPF, escrito en Rust.
 rjbhide/wireshark-forensics-plugin
Plugin de Wireshark que correlaciona el tráfico de red con inteligencia de amenazas, etiquetas de activos y datos de vulnerabilidades para acelerar…
 galkan/flashlight
Los pentesters pasan demasiado tiempo durante la fase de recopilación de información. Flashlight (Fener) proporciona servicios para escanear…
 ntrippar/arpwner
Herramienta de suplantación de ARP y manipulación de paquetes de red para ataques de intermediario, interceptación de tráfico y reconocimiento de LAN…
 alperenugurlu/network_assessment
Con Wireshark o TCPdump, puedes determinar si hay actividad dañina en tu tráfico de red que hayas registrado en la red que monitoreas.
 mhils/honeyproxy
Este proyecto ahora forma parte de @mitmproxy.
 mspicer/pcapinator
Una herramienta para procesar muchos pcaps usando tshark
 nxenon/h2spacex
Sincronización del último frame de HTTP/2 (también conocida como Single Packet Attack) biblioteca/herramienta de bajo nivel basada en Scapy + Exploit…
 puniaze/portdog
Detector de anomalías de red que monitorea paquetes sin procesar para identificar actividad de escaneo de puertos en tiempo real, con controles…








