Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
babyshark — Flows-first PCAP TUI (archivos de casos, magnífica UX). Do do do do. | Kitploit

Herramientas/GitHubGitHub/vignesh07/babyshark
Sniffing y Análisis de PaquetesForensia de RedAnálisis ForenseSeguridad de RedesUtilidades y FrameworksAnálisis de DNSDetección de AnomalíasAnálisis de Registros
GitHubvignesh07/babyshark

babyshark

Flows-first PCAP TUI (archivos de casos, magnífica UX). Do do do do.

Ver Repositorio
5651443hace 8 mesesRevisado por Kitploit
Compartir

babyshark

Wireshark hecho fácil (en tu terminal).

Babyshark es una TUI de PCAP que te ayuda a responder:

  • ¿Qué está usando la red?
  • ¿Qué se ve roto/extraño?
  • ¿Qué debería seleccionar a continuación?

Estado: v0.3.0 (alfa).

  • Visualización offline de .pcap / .pcapng funciona sin Wireshark
  • Captura en vivo requiere tshark (CLI de Wireshark)

Resumen

DB99A3F0-4AB7-461C-A40F-496F9C950AFC

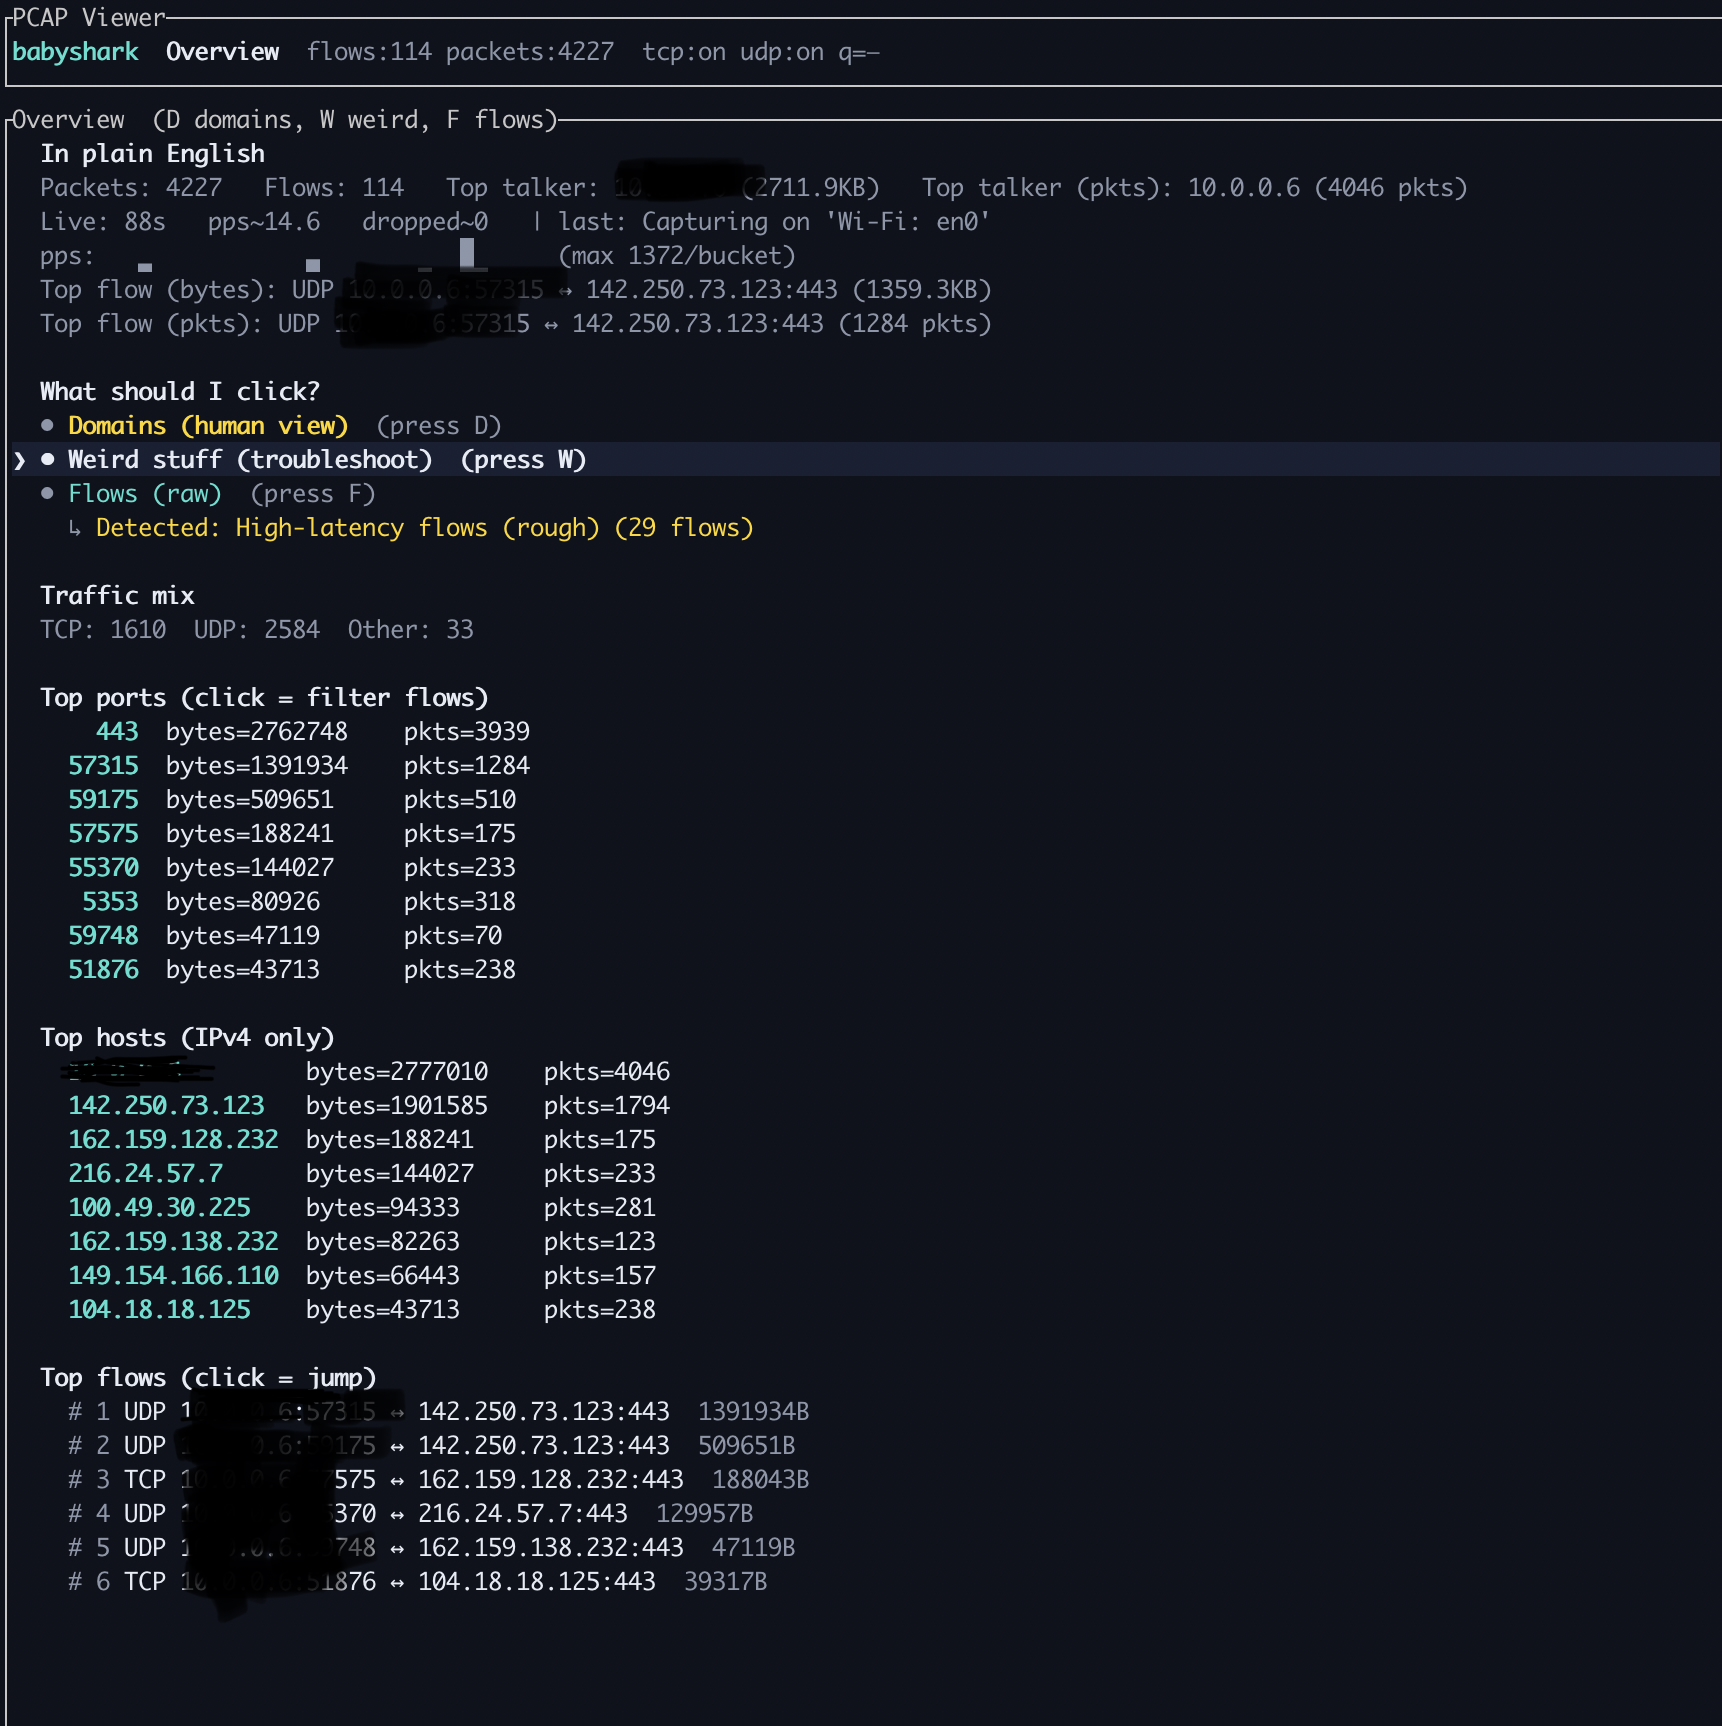
El resumen es el panel "empieza aquí". Resume la captura y sugiere qué hacer a continuación.

  • Muestra totales rápidos (paquetes/flujos), una mezcla de tráfico y tablas "top" (puertos/hosts/flujos).
  • En modo en vivo muestra el estado de la captura (pps + una última línea de estado/error de tshark).

Cómo usarlo:

  • Presiona D para saltar a Dominios (primero nombres de host).
  • Presiona W para saltar a ¿Qué es extraño? (detectores seleccionados).
  • Presiona F (o f) para saltar a Flujos (en bruto).
  • Muchas filas son puntos de entrada para profundizar: selecciona una fila y presiona Enter.

Dominios

5E1633E3-0E53-4085-AE98-6656121EAF8B

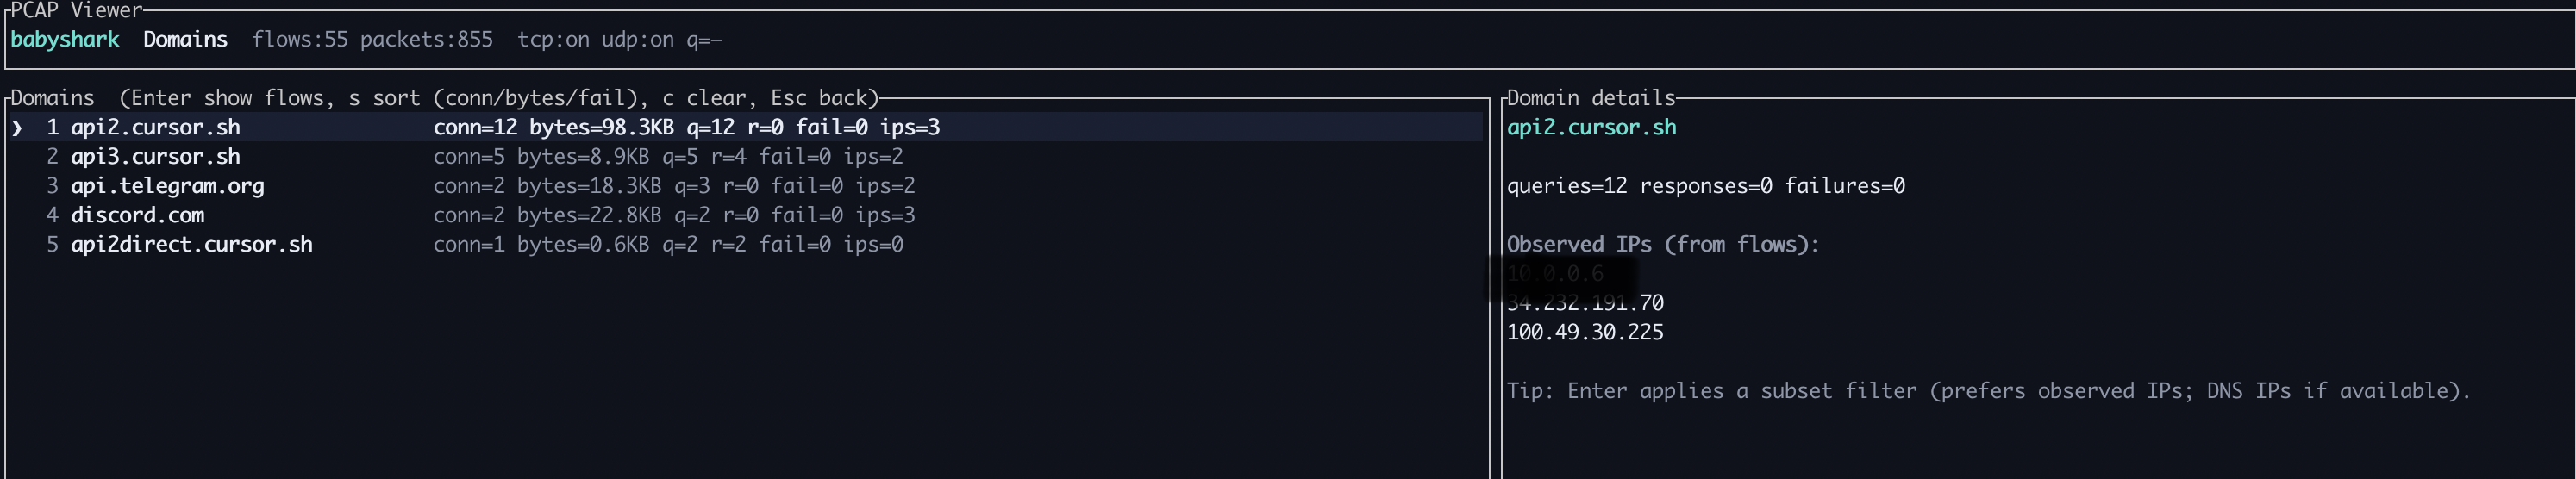
Dominios agrupa el tráfico por nombre de host para que puedas empezar desde los nombres en lugar de 5‑tuplas.

  • Muestra resúmenes por dominio (conexiones/bytes + contadores de consulta/respuesta/fallo).
  • El panel de detalles muestra "pistas de IP". Cuando las respuestas DNS no son visibles (DoH/DoT/caché), aún puede mostrar IPs observadas (desde flujos) usando pistas de TLS SNI / HTTP Host.

Cómo usarlo:

  • Selecciona un dominio y presiona Enter para profundizar en los Flujos relevantes.
  • Presiona s para cambiar el modo de ordenación.
  • Presiona c para limpiar un filtro de subconjunto activo.
¿Qué es extraño?

B401B8AA-4EE7-42BE-A53A-DC4F6DFC562A

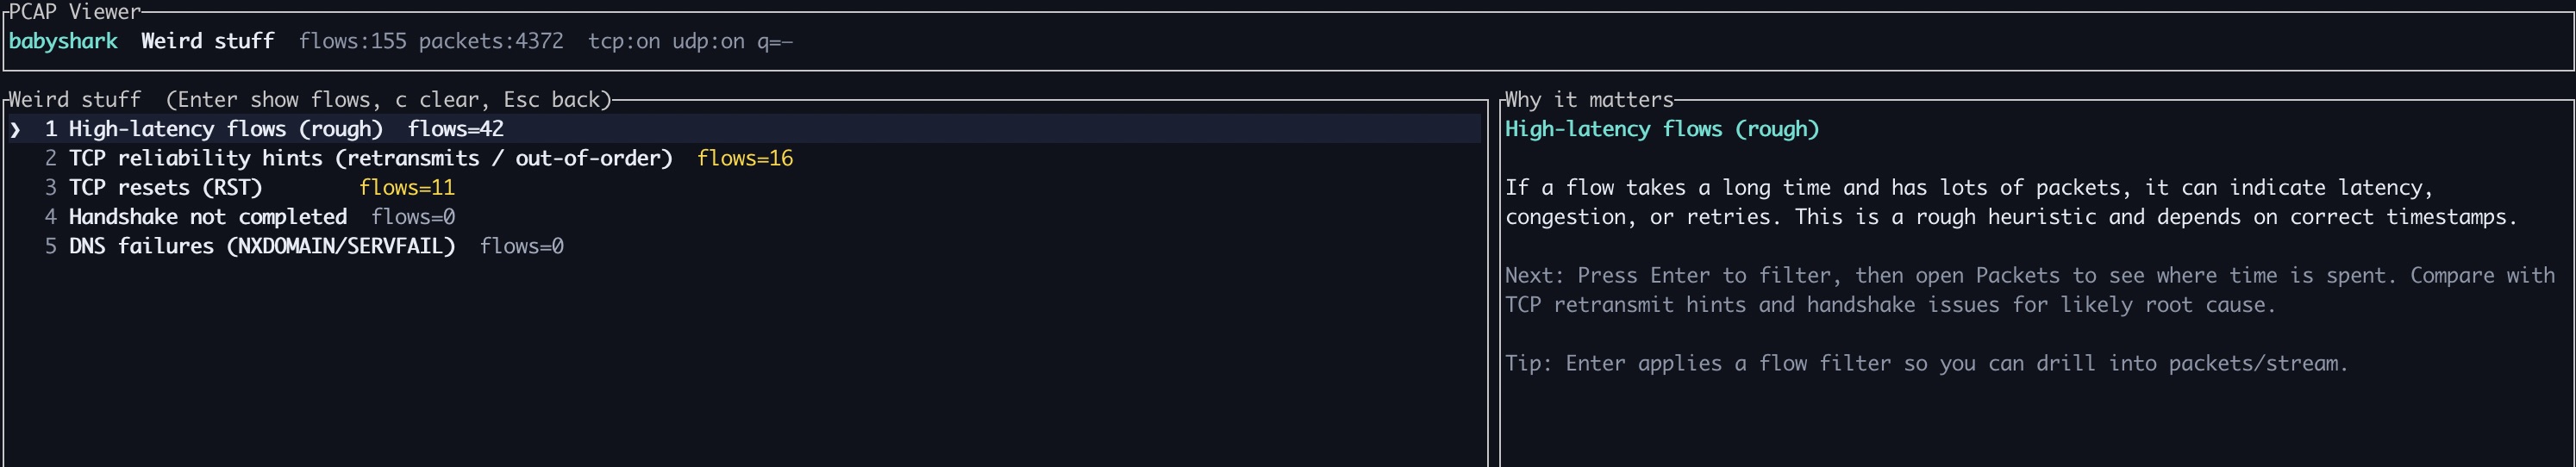
¿Qué es extraño? es un conjunto seleccionado de detectores diseñado para responder "¿qué se ve roto/lento?" sin necesidad de conocimientos profundos de Wireshark.

  • Cada detector incluye un breve "por qué es importante".
  • Al presionar Enter en un detector se filtran los flujos afectados para que puedas profundizar en paquetes/flujos.

Cómo usarlo:

  • Selecciona un detector (también puedes presionar 1–9 para saltar-seleccionar) y presiona Enter.
  • Presiona c para limpiar un filtro de subconjunto activo.
Expandir

Screenshot 2026-02-23 at 12 09 07 PM

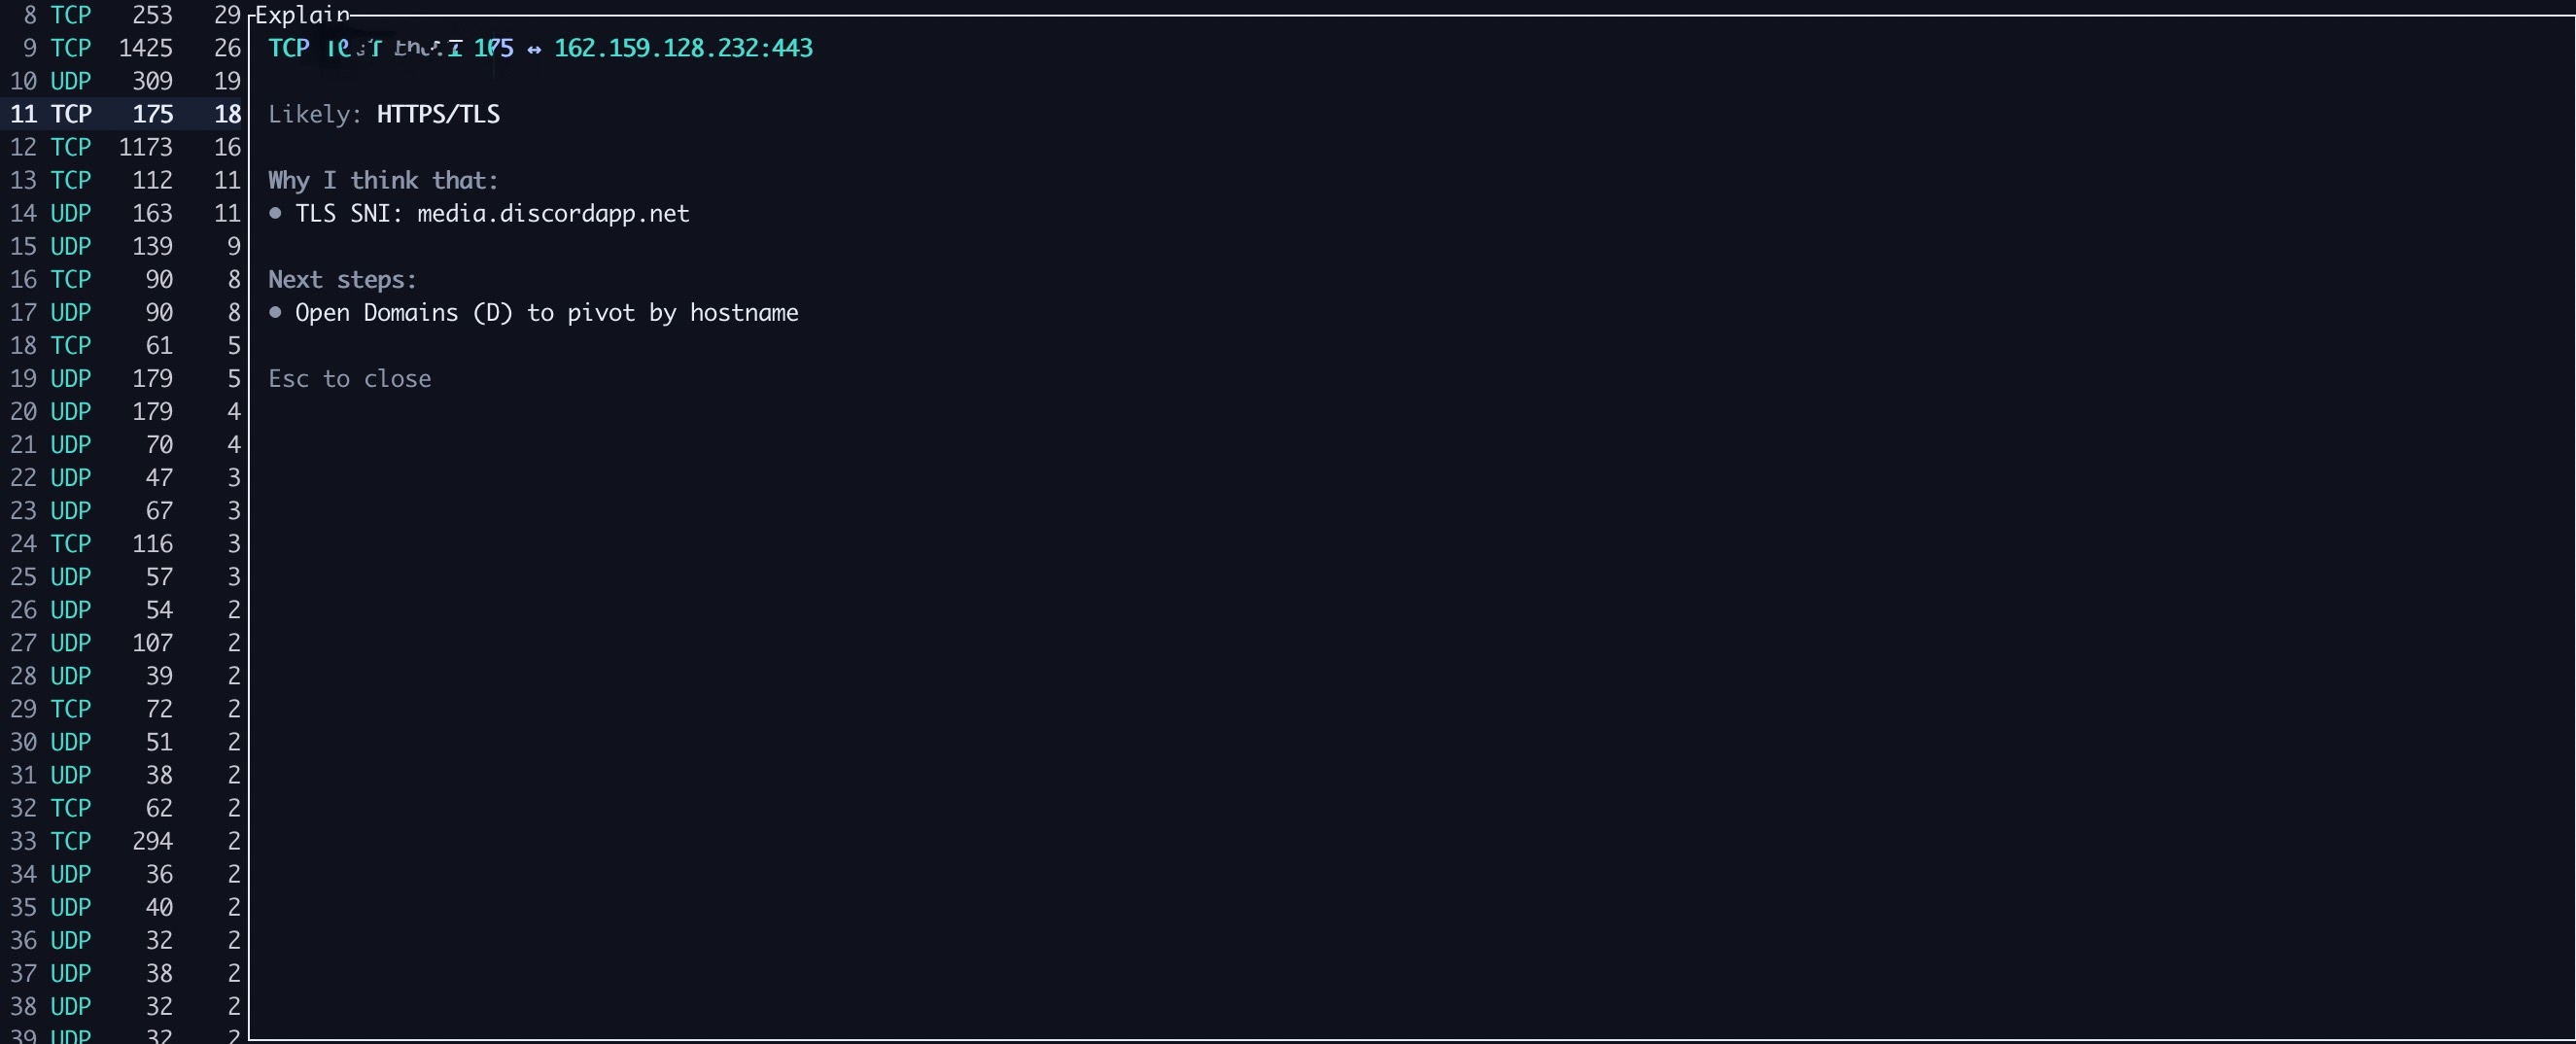
Expandir / Explicar (?) proporciona contexto en lenguaje sencillo para lo que estás viendo.

  • Desde Flujos, presiona Enter para abrir Paquetes, luego presiona ? para abrir Explicar.
  • Explicar es un esfuerzo por hacerlo lo mejor posible: intenta clasificar el flujo y mostrar "por qué pienso eso" + "próximos pasos".

Consejo: presiona h para ayuda y g para glosario.


Inicio rápido

Descargar un lanzamiento (recomendado)

Obtén un binario de los lanzamientos de GitHub:

  • https://github.com/vignesh07/babyshark/releases

O compilar desde el código fuente

git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help

Características

  • Offline: abre .pcap / .pcapng y navega:
    • lista de flujos → lista de paquetes → seguir flujo
    • búsqueda en flujo con resaltado + navegación n / N
  • En vivo: captura e inspecciona tráfico en la TUI:
    • lista de interfaces de captura
    • captura en vivo con filtro de visualización opcional
    • opcional escribir a archivo mientras se captura
  • Análisis por flujo:
    • Insignias de salud — punto de color (verde/amarillo/rojo) en cada flujo basado en RST, handshakes incompletos, retransmisiones
    • Etiquetas de asimetría — sufijo DL/UL en la lista de flujos + descarga-pesada/subida-pesada/equilibrado en detalles (se usa A>B/B>A cuando el lado local es ambiguo)
    • Tiempos TCP — RTT del handshake, tiempo de pensamiento del servidor, duración de transferencia de datos en el panel de detalles
    • Visualización de versión TLS — muestra la versión negociada desde ServerHello cuando es visible, marca versiones obsoletas (<= TLS 1.1)
  • Detectores extraños:
    • Resets TCP, handshake no completado, fallos DNS, pistas de retransmisión/OOO, flujos de alta latencia
    • TLS obsoleto — marca flujos que usan TLS 1.0 o 1.1
    • Hosts charlatanes — marca ≥10 flujos al mismo destino en 60 segundos
  • Vista de línea de tiempo (T):
    • Gantt — barras horizontales coloreadas por fase (handshake / TLS / datos / cierre) con etiquetas de nombre de host
    • Dispersión — gráfico de puntos por paquete con dirección/retransmisión
    • Leyendas de color, anotaciones de patrones y narrativa en lenguaje sencillo en los detalles
  • Notas/exportación:
    • marcar flujos como favoritos
    • exportar informe en markdown (última copia + copias con marca de tiempo)

Instalación

Opción A: Lanzamiento de GitHub (recomendado)

Descarga un binario precompilado:

  • https://github.com/vignesh07/babyshark/releases

Opción B: compilar desde el código fuente

Requisitos previos:

  • Rust toolchain (estable)
  • (Solo modo en vivo) tshark
git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help

Opción C: cargo install (amigable para desarrolladores)

cargo install --git https://github.com/vignesh07/babyshark --bin babyshark

Instalar tshark (requerido para --live)

tshark es la CLI oficial de Wireshark.

macOS

# macOS (Homebrew)
brew install wireshark

Linux

Debian/Ubuntu:

sudo apt-get update
sudo apt-get install -y tshark

Fedora:

sudo dnf install -y wireshark-cli

Arch:

sudo pacman -S wireshark-cli

Verifica:

tshark --version
tshark -D

Nota sobre permisos: la captura en vivo puede requerir permisos elevados (sudo, capacidades de dumpcap, o estar en el grupo wireshark). Si babyshark imprime un error de permisos, sigue la guía que muestra.


Solución de problemas

babyshark se actualizó en git pero mi comando sigue ejecutando el comportamiento antiguo

Si instalaste con cargo install, necesitas reinstalar después de hacer pull:

cd babyshark/rust
cargo install --path . --force

La captura en vivo falla (permisos)

Intenta ejecutar con sudo:

sudo babyshark --live en0

Si eso funciona, probablemente necesitas configurar los permisos de captura (dumpcap, grupo wireshark, etc.) en tu sistema operativo.

Dominios muestra ips=0 para todo

Esto sucede a menudo cuando las respuestas DNS no son visibles (DoH/DoT o en caché). Babyshark aún mostrará IPs observadas (desde flujos) usando pistas de TLS SNI / HTTP Host cuando estén disponibles.


Uso

PCAP offline

babyshark --pcap ./capture.pcap

Listar interfaces en vivo

babyshark --list-ifaces

Captura en vivo

babyshark --live en0

Captura en vivo con filtro de visualización de Wireshark

babyshark --live en0 --dfilter "tcp.port==443"

Captura en vivo y escribir a archivo

babyshark --live en0 --write-pcap /tmp/live.pcapng

Ejemplos de pantalla (anonimizados)

Estos son ejemplos solo texto de lo que verás en la TUI. Las IPs/dominios están anonimizados.

Resumen (en vivo)

PCAP Viewer
babyshark   Resumen  flujos:114 paquetes:4227  tcp:on udp:on q=—

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →