
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
 sahilmgandhi/iotshark
IotShark - Monitoreo y Análisis de Tráfico IoT
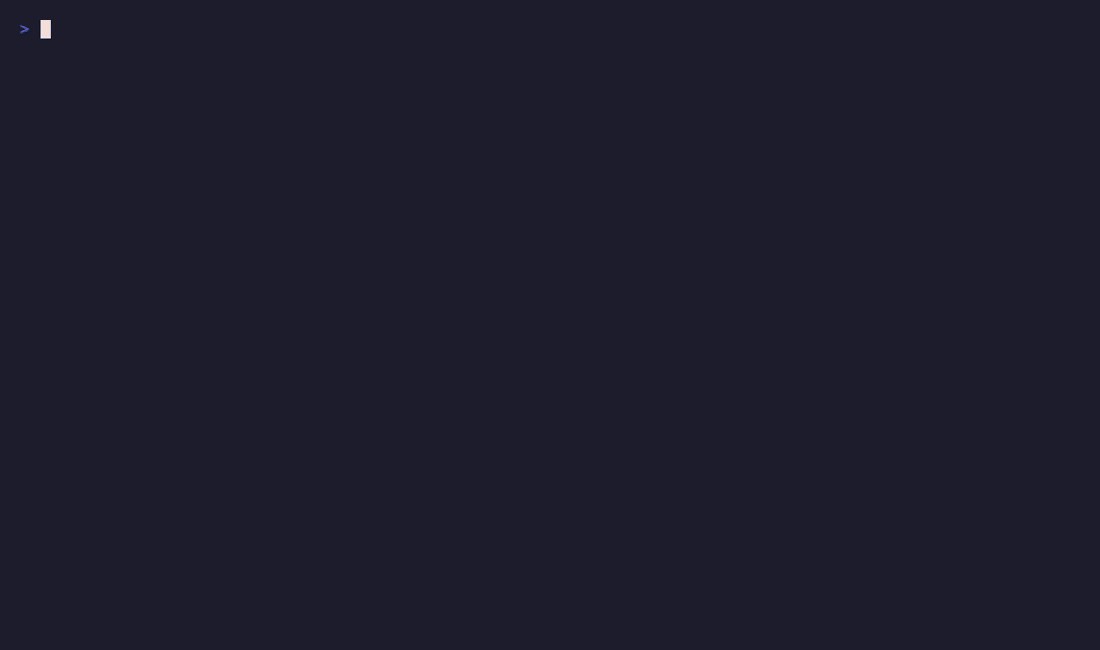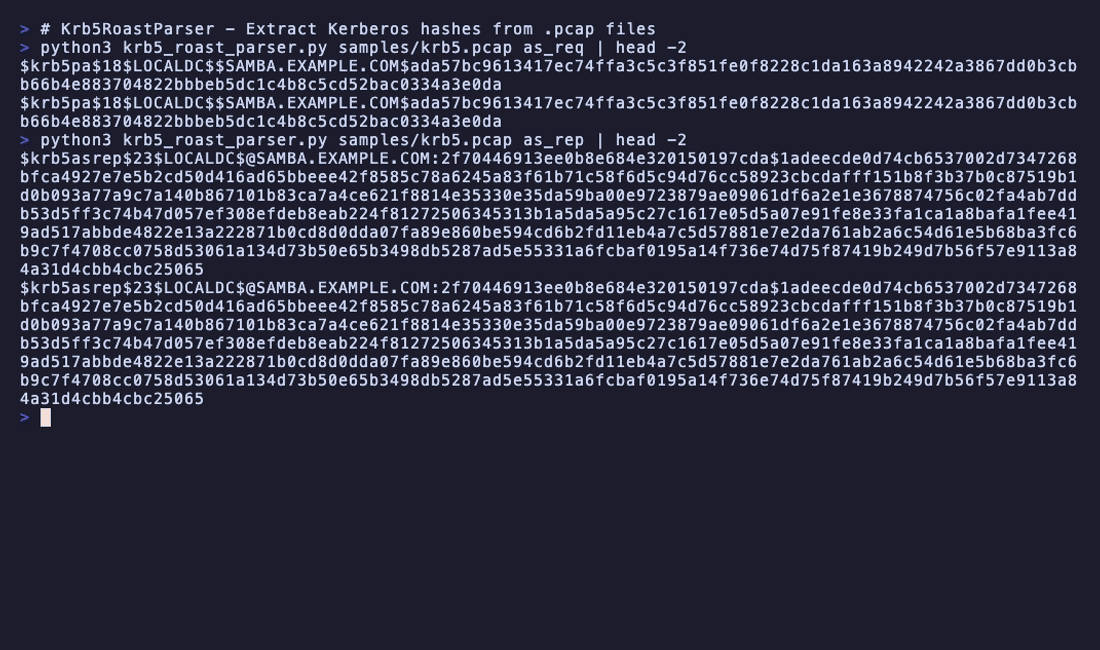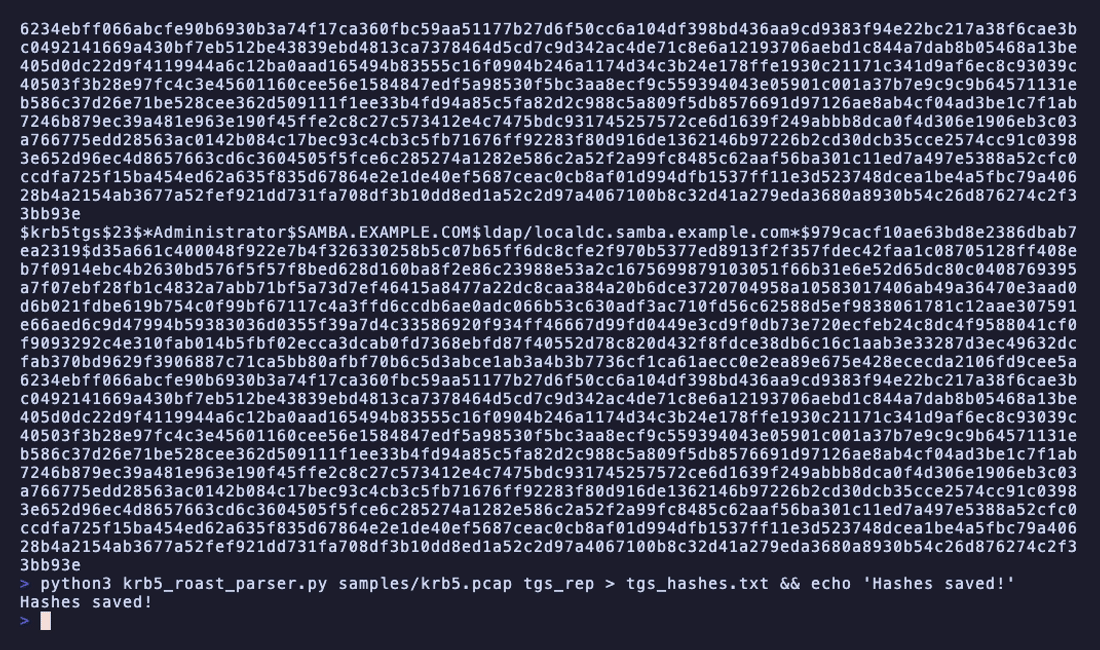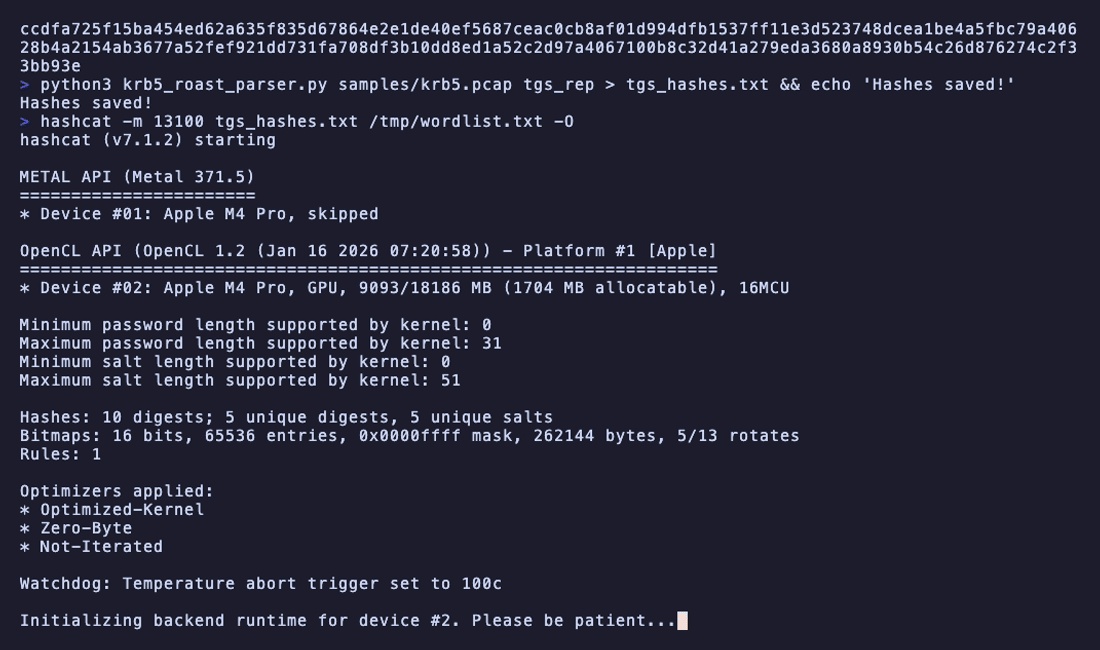 jalvarezz13/krb5roastparser
KrbRoastParser es una herramienta para analizar paquetes Kerberos de archivos pcap para extraer hashes AS-REQ, AS-REP y TGS-REP.
 pkb1s/sharprelay
Herramienta en C# que utiliza el controlador WinDivert para interceptar y redirigir el tráfico del puerto 445 de Windows para ataques de…
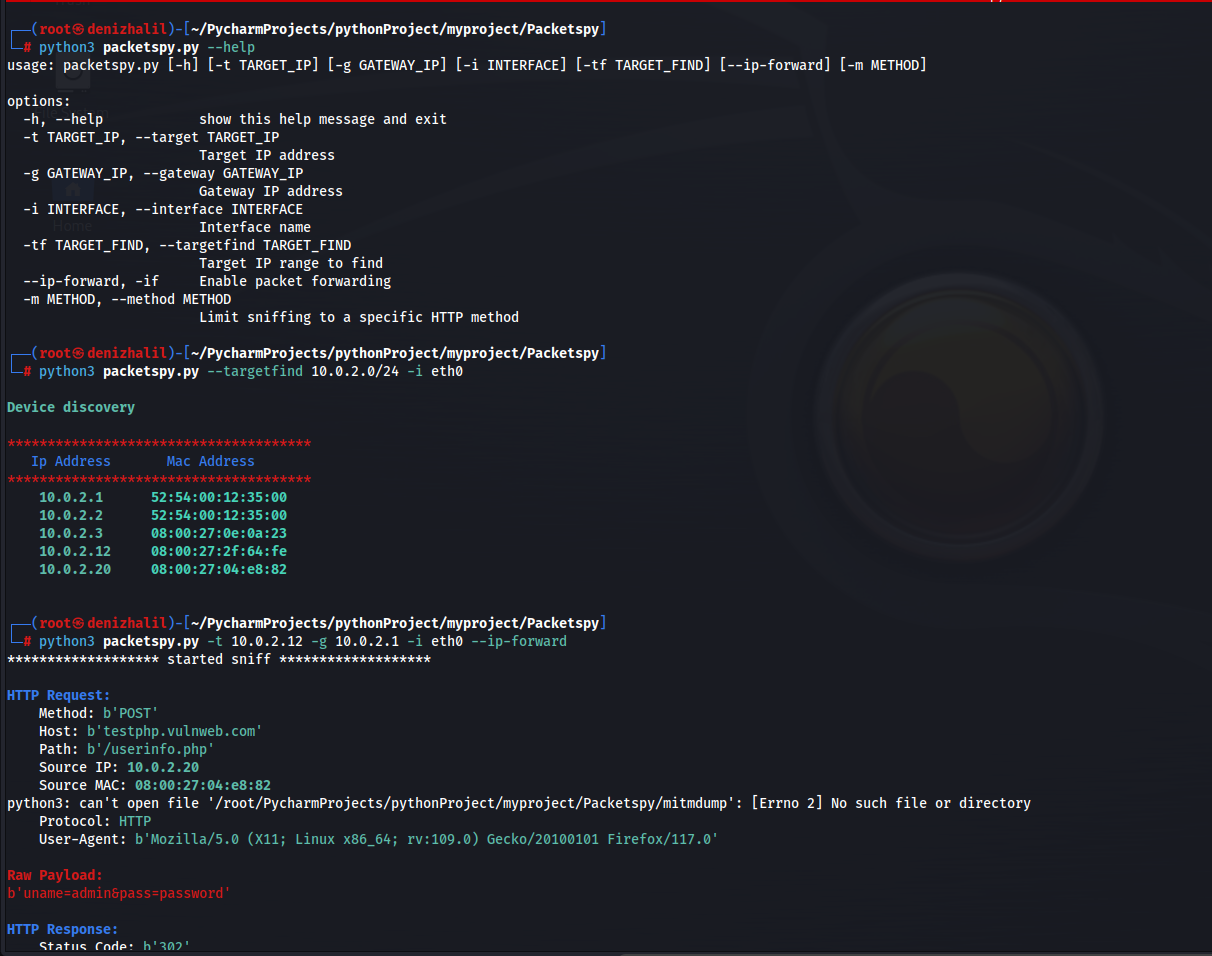 halildeniz/packetspy
Sniffer de paquetes de red para captura de tráfico en tiempo real, inspección HTTP, análisis de carga útil sin procesar y descubrimiento de…
 codepr/creak
Envenenar, restablecer, suplantar, redirigir script MITM
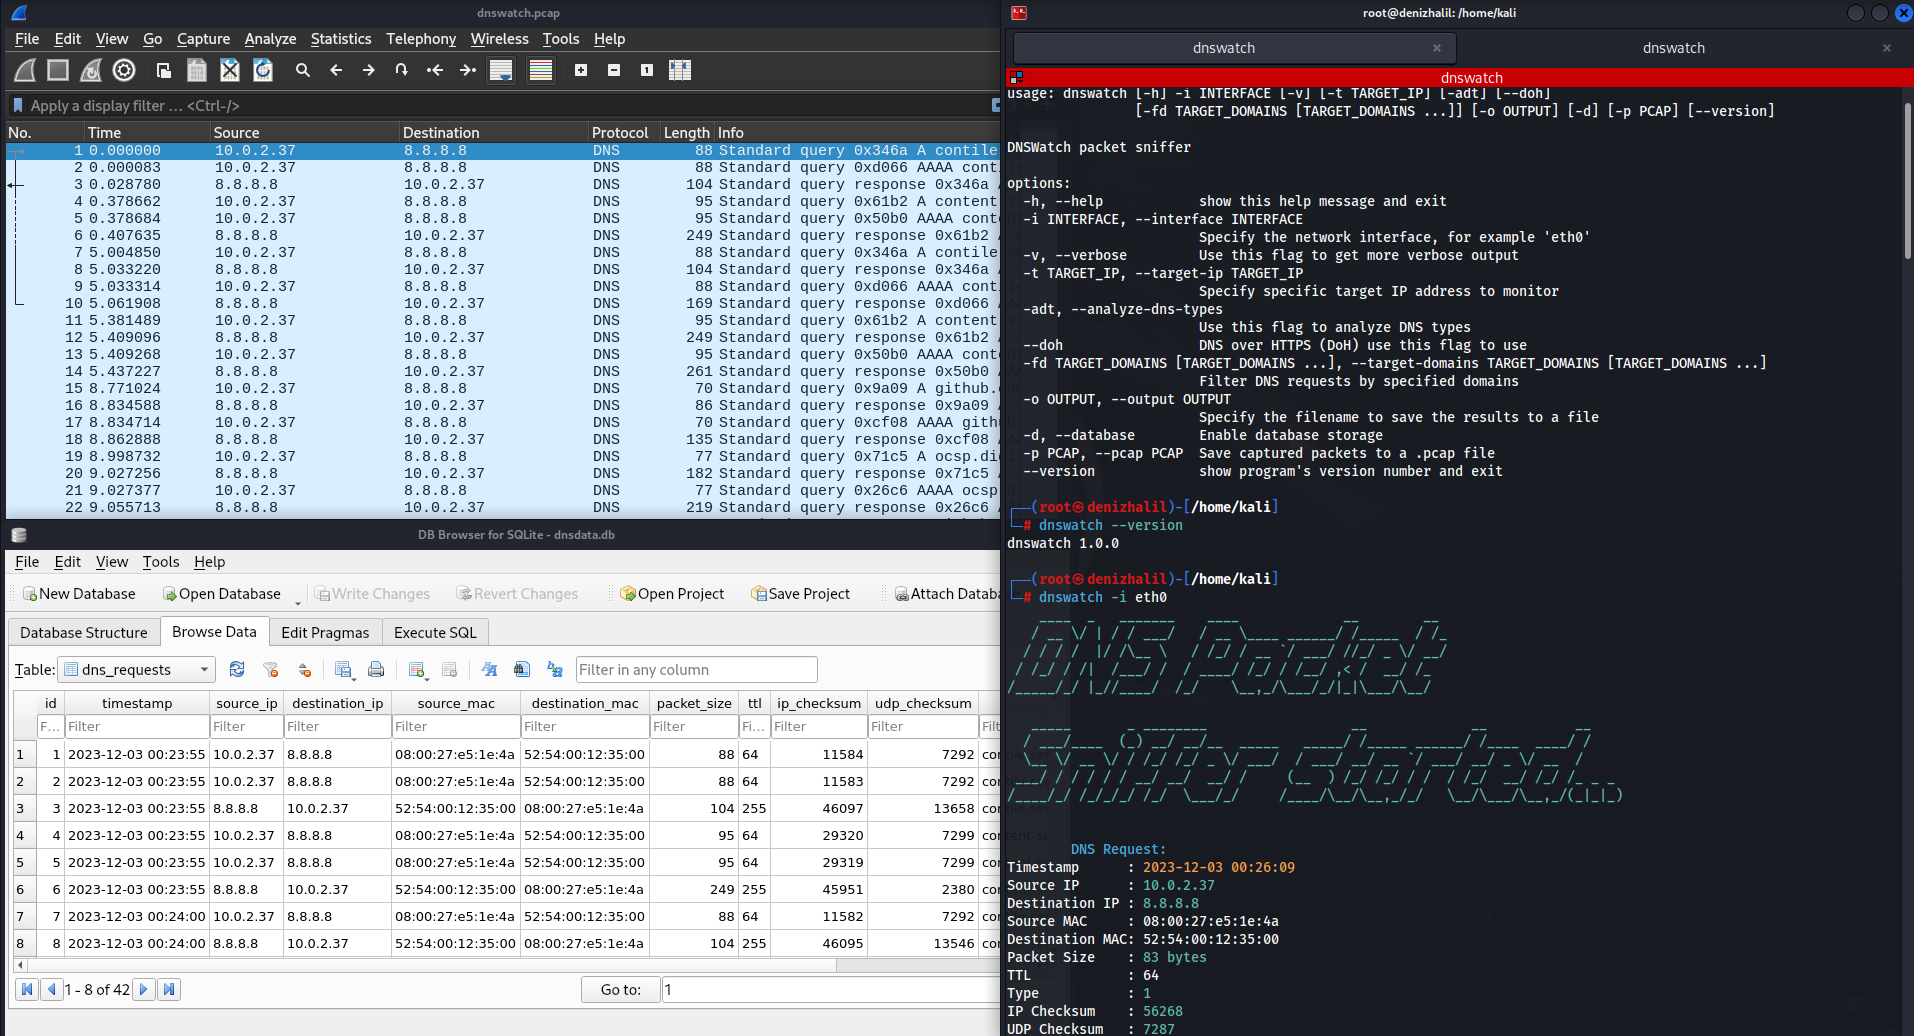 halildeniz/dnswatch
Analizador y sniffer de tráfico DNS para monitorizar, filtrar y detectar anomalías en consultas DNS. Las características incluyen exportación PCAP,…
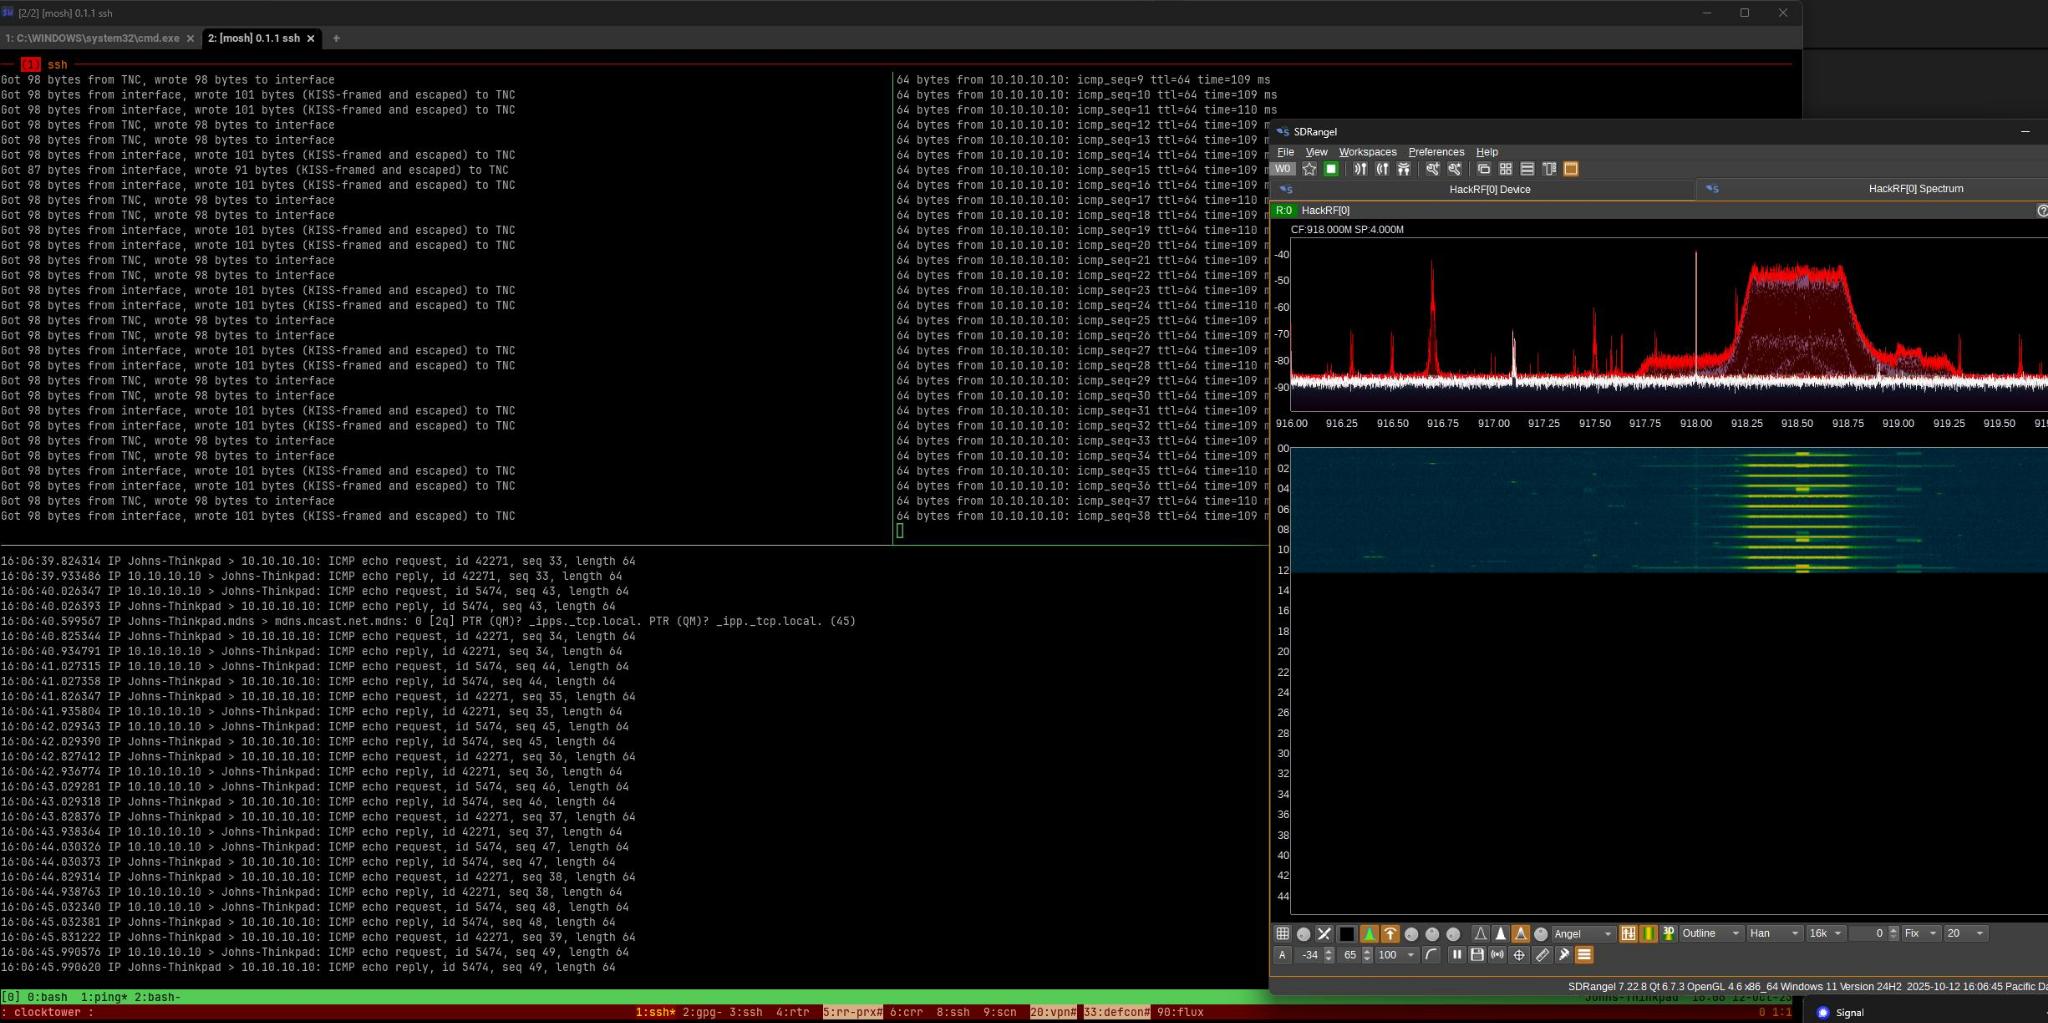 datapartyjs/meshtnc
Firmware para convertir radios LoRa de consumo en módems KISS TNC con CLI serie, rastreo de paquetes BLE y compatibilidad con APRS/AX.25 para redes…
 asaotomo/hx0-hawkeye
Una extensión ligera de captura de tráfico y análisis de seguridad para el navegador, que permite capturar, interceptar, modificar, reproducir,…
 nccgroup/pcap-burp
Importador de Pcap para Burp
 quarkslab/peetch
Kit de herramientas basado en eBPF para capturar tráfico de red, extraer claves TLS de OpenSSL e interceptar/descifrar conexiones TLS 1.2 en tiempo…
 azizaltuntas/network-analysis-tools
Herramienta de análisis de Pcap (archivo de captura) (v.1)
 packetsifter/packetsiftertool
PacketSifter es una herramienta/script diseñada para ayudar a los analistas a examinar una captura de paquetes (pcap) y encontrar tráfico notable.…
 nccgroup/ebpf
eBPF - herramientas de filtro de paquetes Berkeley extendido
 mcp-shark/mcp-shark
Análisis forense similar a Wireshark para comunicaciones del Model Context Protocol Captura, inspecciona e investiga todas las peticiones y…
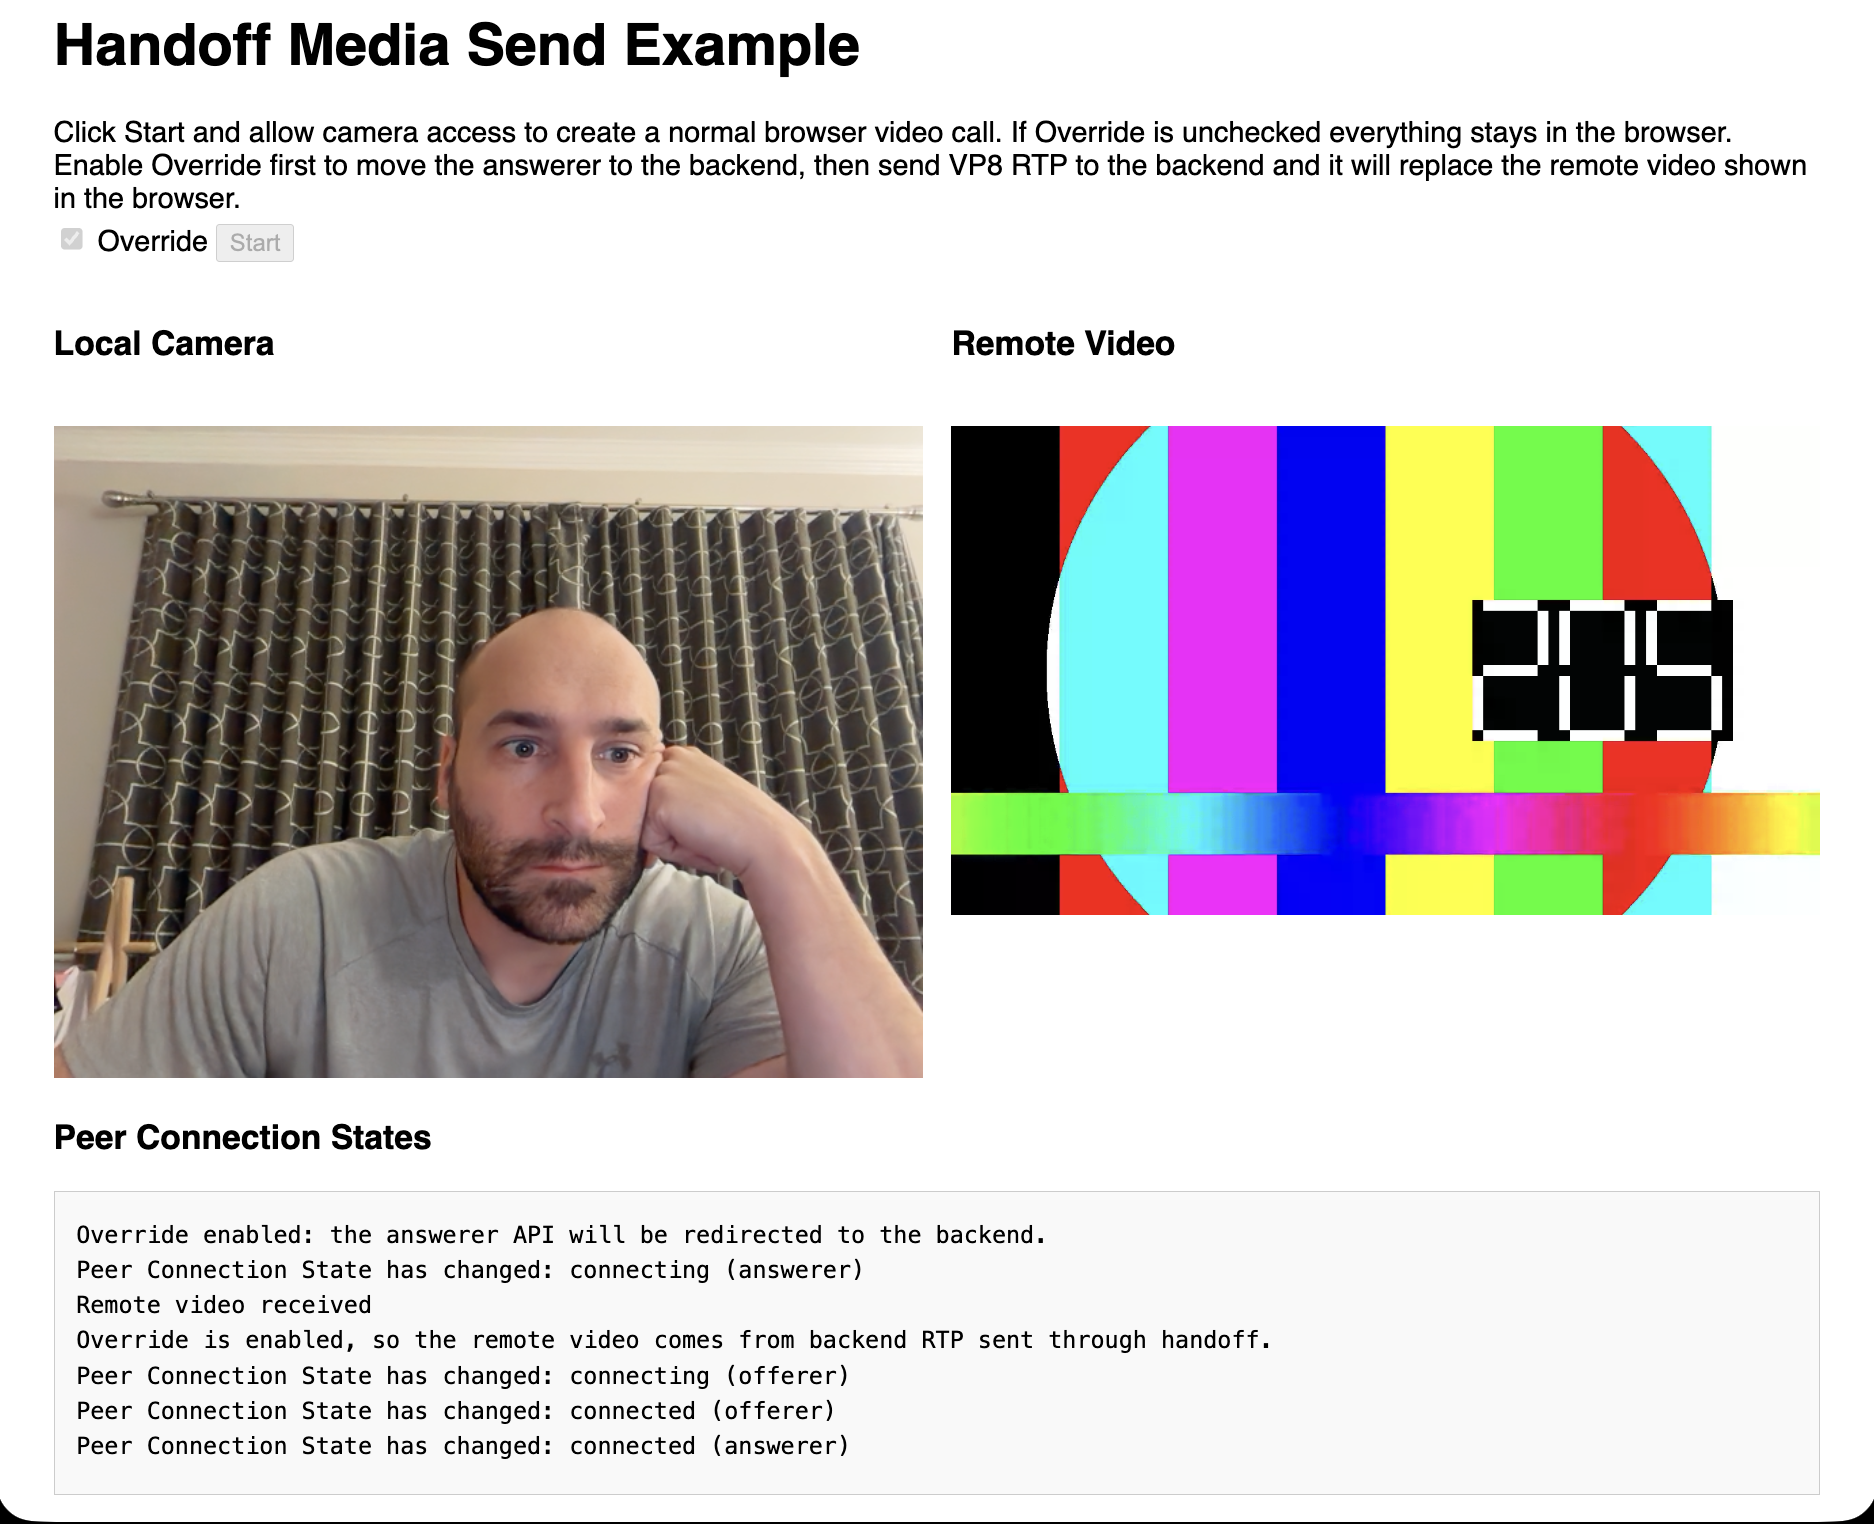 pion/handoff
Iniciar WebRTC en el navegador—ejecútalo en otro lugar
 iamckn/mousejack_transmit
Ataque a ratón/teclado inalámbrico con PoC de replay/transmisión
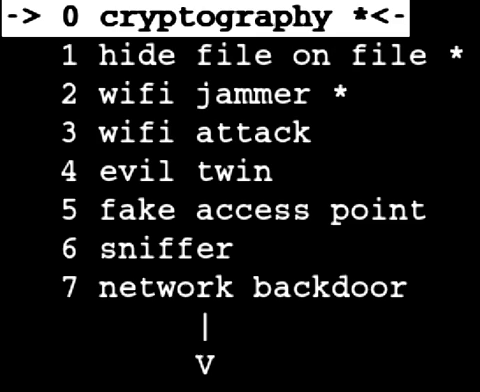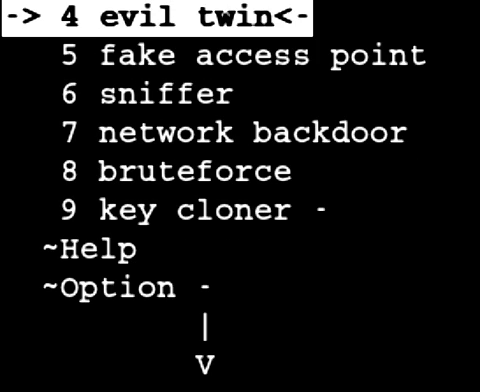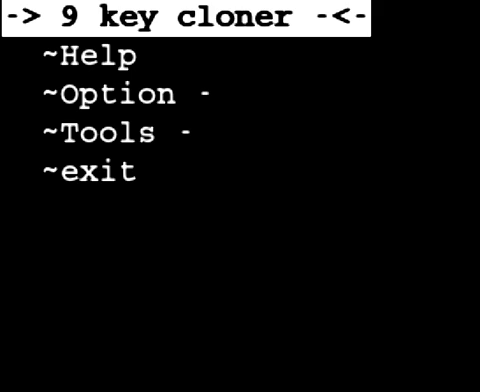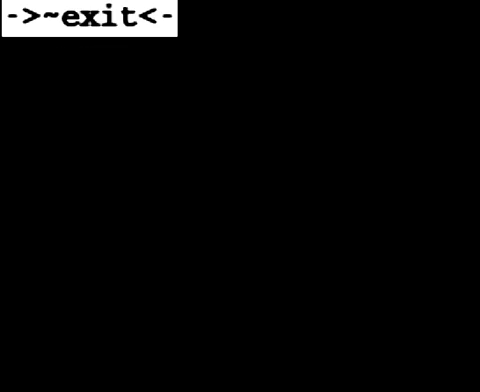 marcrowproject/bramble
Bramble es una suite de hacking de código abierto.
 phillipmartin/gopassivedns
Registrador de DNS pasivo basado en red que captura y registra consultas DNS desde tráfico en vivo o archivos pcap, generando JSON para integración…








