
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit

 barghest-ngo/mesh
VPN de malla peer-to-peer cifrada para forense móvil remota, permitiendo adquisición inalámbrica de ADB y libimobiledevice, monitoreo de red y…
 pentesteracademy/patoolkit
PA Toolkit es un conjunto de complementos de análisis de tráfico centrados en la seguridad.
 gdssecurity/wifitap
wifitap actualizado para BT5r3
 nccgroup/upnp-pentest-toolkit
Kit de pentest UPnP para Windows
 danmcinerney/creds.py
Recolecta credenciales FTP/POP/IMAP/HTTP/IRC
 danmcinerney/wifi-monitor
Muestra las IPs de tu red local que están enviando la mayor cantidad de paquetes.
 josh0xa/espionage
Una suite de sniffing de paquetes para Linux para ataques MiTM automatizados
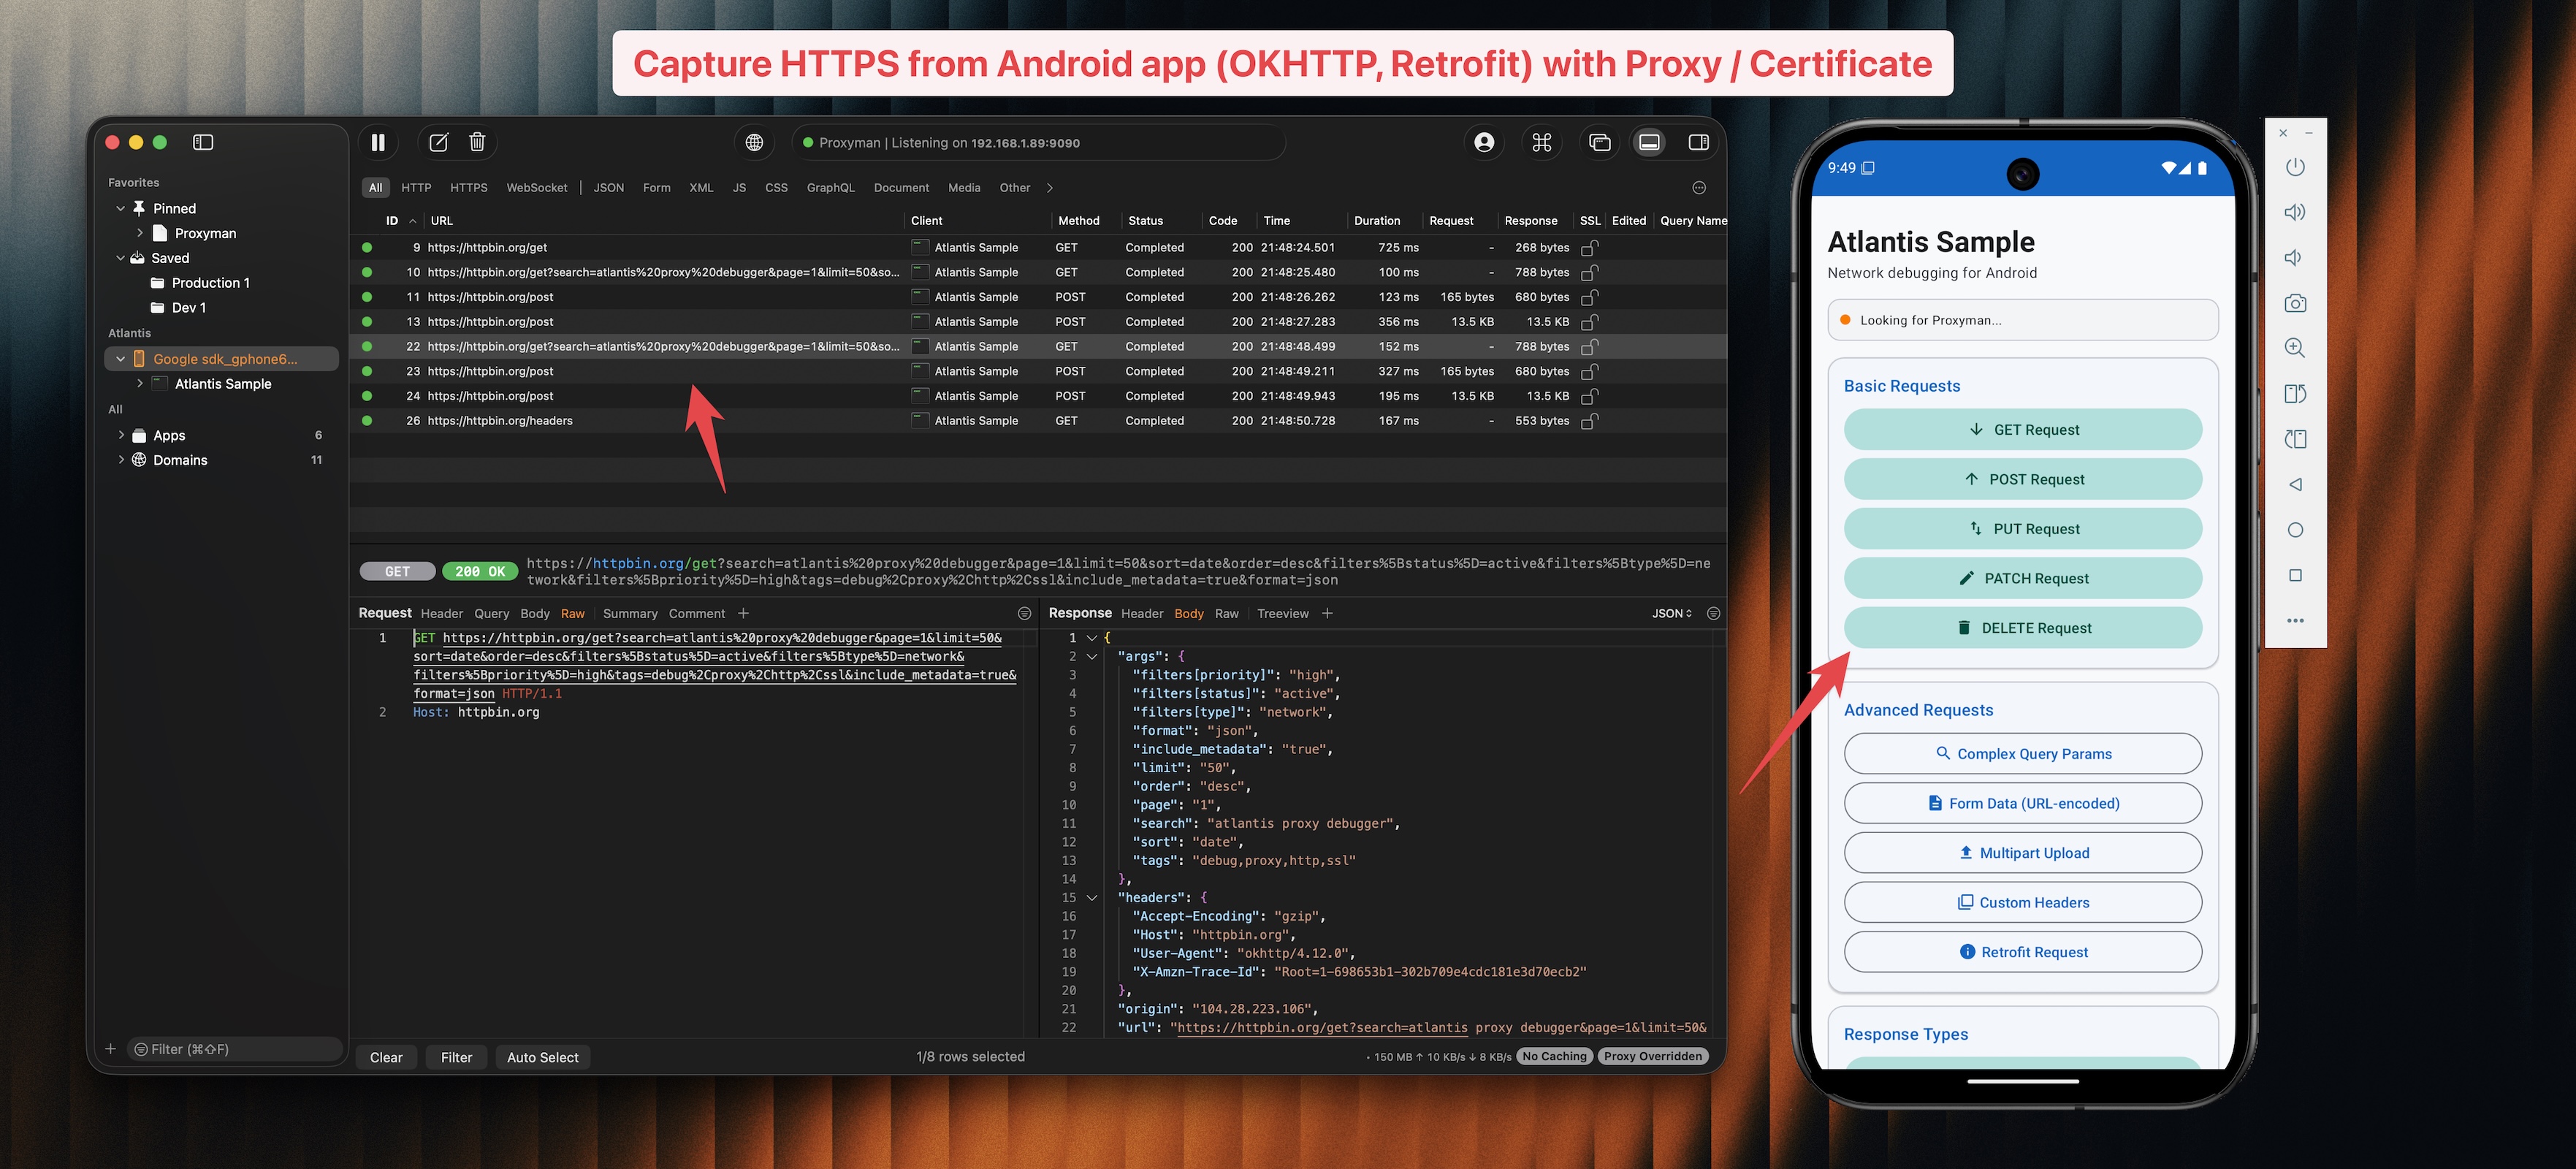 proxymanapp/atlantis-android
Captura el tráfico HTTP/HTTPS de aplicaciones Android y envíalo a Proxyman para depuración.
 cybermaggedon/cyberprobe
Captura, análisis y respuesta a ciberataques
 benjeems/packetstrider
Una herramienta de análisis forense de paquetes de red para SSH
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 de alto rendimiento en Rust con interceptación TLS, reescritura de solicitudes basada en reglas, captura de tráfico,…
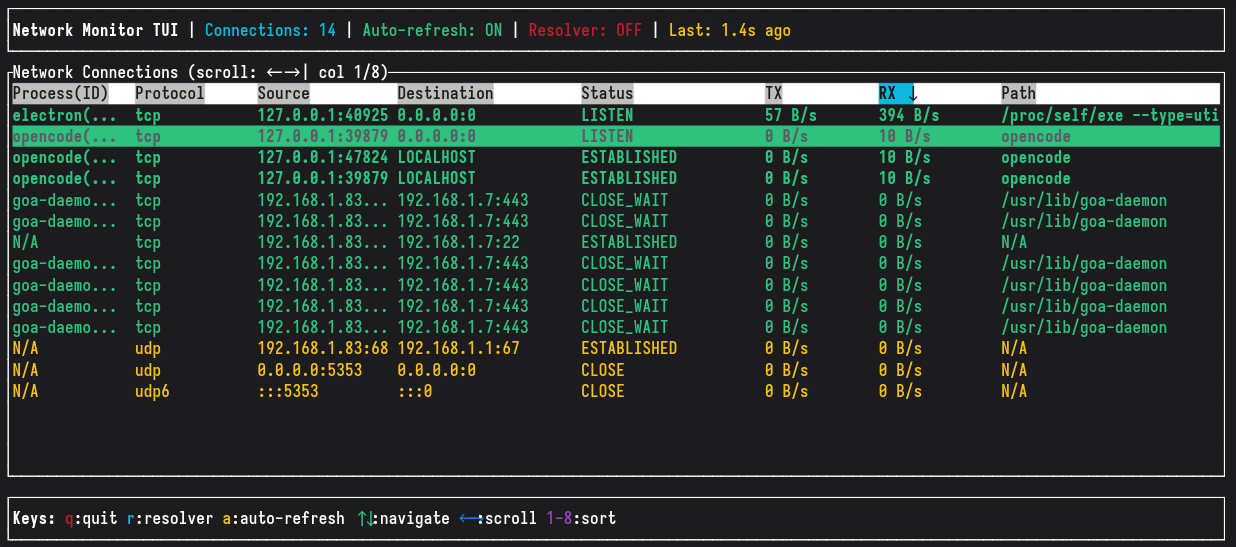 grigio/network-monitor
Una herramienta de monitoreo de conexiones de red en tiempo real construida con Rust y GTK4, que muestra conexiones activas con estadísticas de E/S…
 skyplabs/probequest
Toolkit para jugar con solicitudes de sondeo Wi-Fi
 nccgroup/blesuite
BLESuite es un paquete de Python que proporciona una forma más fácil de probar dispositivos Bluetooth Low Energy (BLE)
 ioactive/laf
Este proyecto pretende proporcionar una serie de herramientas para crear, procesar, enviar, analizar y descifrar un conjunto de paquetes LoRaWAN con…
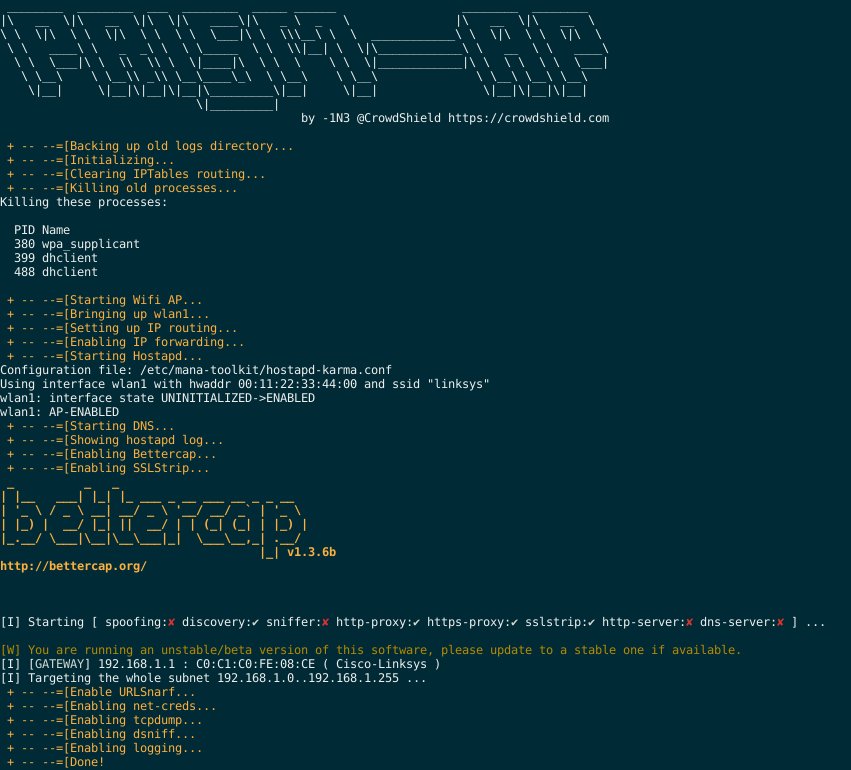 1n3/prism-ap
Un framework automatizado de ataques MITM con RogueAP inalámbrico.
 nccgroup/binproxy
BinProxy es un proxy para conexiones TCP arbitrarias. Puede definir formatos de mensajes personalizados usando la gema BinData.
 greatscottgadgets/libbtbb
Biblioteca en C para decodificar paquetes de banda base de Bluetooth y extraer información de piconets del hardware Ubertooth y USRP para análisis…








