Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/raw-packet/raw-packet
Sniffing y Análisis de PaquetesSeguridad de RedesSeguridad InalámbricaPruebas de PenetraciónAprendizaje y EducaciónRed TeamingAnálisis de DNS
GitHubraw-packet/raw-packet

raw-packet

Proyecto Raw-packet

Ver RepositorioSitio web
2354279hace 6 añosRevisado por Kitploit
Compartir

Proyecto Raw-packet

Official site Required OS Python3 version License Version Stability

Logo


Información importante

Este proyecto se creó únicamente con fines educativos y no puede utilizarse para violar la ley ni para obtener beneficios personales.
El autor de este proyecto no es responsable de ningún daño posible causado por los materiales de este proyecto.

Descripción

Este proyecto implementa protocolos de red como Ethernet, ARP, IPv4, UDP, TCP, DHCPv4, ICMPv4, IPv6, DHCPv6, ICMPv6, DNS y MDNS sobre raw socket.


Información

Autor: Vladimir Ivanov

Subautores: Ilja Bulatov

Email del proyecto: [email protected]

SO requerido: Windows, MacOS, Linux

Versiones mínimas de Python: 3.6

Licencia: MIT


Instalación

Instalación en sistemas basados en Debian:```

sudo apt update sudo apt install -y python3 python3-pip wireless-tools tshark pip3 install --upgrade pip sudo pip3 install raw-packet

## Instalación en MacOS:

#### 1. Instalar Homebrew:```
/bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/master/install.sh)"

2. Añadir repositorio a Homebrew:```

brew tap raw-packet/raw-packet

#### 3. Instalar Raw-packet:```
brew install raw-packet

Windows install:

1. Instalar Wireshark

2. Instalar Python 3.8

3. Instalar Raw-packet:```

pip3 install --upgrade pip pip3 install raw-packet

---

## Publicaciones (en ruso)

- [Actualizaciones de seguridad de Apple](https://support.apple.com/en-us/HT209341)

- [PHDays: Apple, todo sobre MiTM](https://www.phdays.com/en/program/reports/apple-all-about-mitm/)

- [Yandex IT SEC 2018: Apple vs DHCP](https://events.yandex.ru/lib/talks/5519/)

- [Xakep.ru: MiTM Wi-Fi avanzado](https://xakep.ru/2017/09/25/wifi-mitm-advanced/)

- [Atacando DHCP](https://habrahabr.ru/company/dsec/blog/333978/)

- [Atacando DHCP parte 2: Wi-Fi](https://habrahabr.ru/post/338860/)

- [Atacando DHCP parte 3: Apple](https://habrahabr.ru/post/338864/)

- [Atacando DHCP parte 4: Apple + ARP](https://habrahabr.ru/post/339666/)

---

## Rendimiento

Este proyecto fue diseñado específicamente para mejorar el rendimiento y la velocidad de las solicitudes necesarias para ataques de red.

En Linux puedes comparar el rendimiento de este proyecto con la popular librería de Python [SCAPY](https://scapy.net/) mediante el script [time_test.py](https://github.com/raw-packet/raw-packet/blob/master/Scripts/Others/time_test.py)

Puedes ver nuestras pruebas a continuación

| Número de paquetes                          | 10                | 100              | 1000            | 10000         |
|--------------------------------------------|-------------------|------------------|-----------------|---------------|
| Solicitudes ARP en Scapy (seg)                | 0,0522048473358   | 0,0785529613495  | 0,302206039429  | 2,95294880867 |
| Solicitudes ARP en Raw-packet (seg)           | 0,00202298164368  | 0,00270104408264 | 0,090922832489  | 1,3037519455  |
| Solicitudes DHCP discover en Scapy (seg)      | 0,397399187088    | 4,16092181206    | 39,5892789364   |       -       |
| Solicitudes DHCP discover en Raw-packet (seg) | 0,00177597999573  | 0,0219049453735  | 0,162989854813  |       -       |
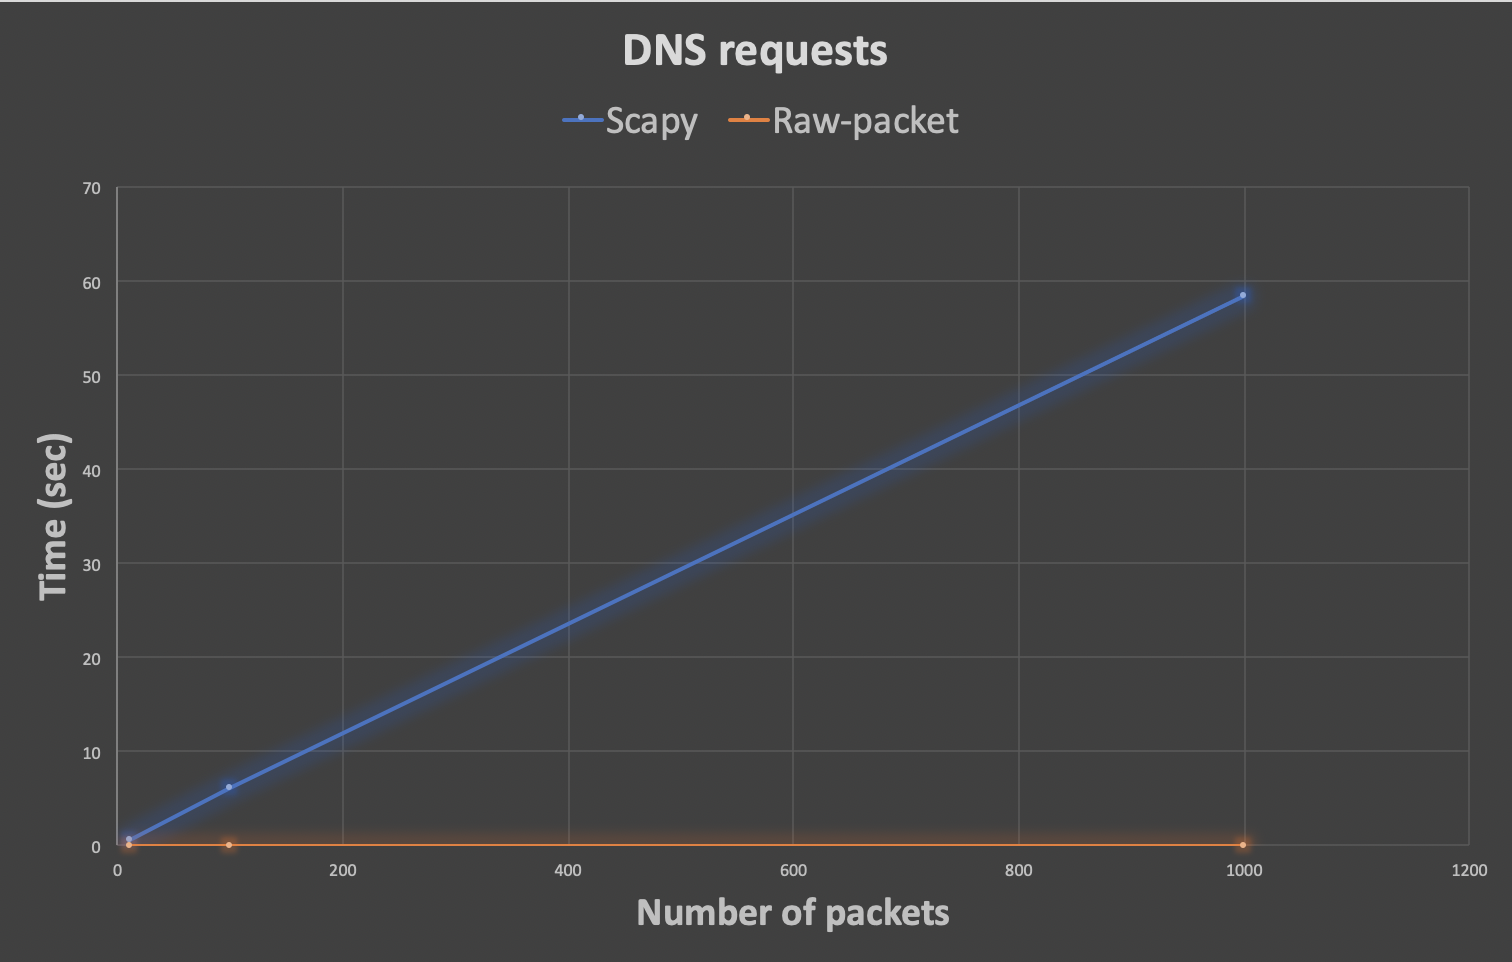
| Solicitudes DNS en Scapy (seg)                | 0.608256101608    | 6.05325508118    | 58.4151289463   |       -       |
| Solicitudes DNS en Raw-packet (seg)           | 0.00274395942688  | 0.0127770900726  | 0.0796978473663 |       -       |

![Solicitudes ARP de Scapy vs. Raw-packet](https://assets.kitploit.com/production/public/readmes/7359/892bc2a82d3c9091a0baf7a524727f7937b0c996cf8a5c8cf3270695a24f9104.png)

![Solicitudes DHCP discover de Scapy vs. Raw-packet](https://assets.kitploit.com/production/public/readmes/7359/7abf9deb4eb776af3d521a59fd6fd58b5805a65043a4c20e10afe06f4ebddd60.png)

![Solicitudes DNS de Scapy vs. Raw-packet](https://assets.kitploit.com/production/public/readmes/7359/de0cc8766edac4d2b3a78384dd2ee0ea52e13230b54de5a1d2fc26bae1a2623c.png)

---

# Scripts

# Ataques a Apple

## Script: [apple_mitm](https://github.com/raw-packet/raw-packet/blob/master/raw_packet/Scripts/Apple/apple_mitm.py)

Este script encuentra automáticamente dispositivos Apple en la red local mediante un escaneo ARP, NMAP o ICMPv6 e implementa el ataque MiTM con las siguientes técnicas:
1. Suplantación ARP
1. Segundo ACK DHCP
1. Predecir el siguiente ID de transacción DHCP
1. Servidor SLAAC/DHCPv6 falso
1. Suplantación NA (IPv6)
1. Suplantación RA (IPv6)```
root@kali:~# apple_mitm --help
usage: apple_mitm [-h] [-T TECHNIQUE] [-D DISCONNECT] [-P PHISHING_SITE] [-i MITM_IFACE]
                  [-d DEAUTH_IFACE] [-0 DEAUTH_PACKETS] [-g4 GATEWAY_IPV4] [-g6 GATEWAY_IPV6]
                  [-d4 DNS_IPV4] [-d6 DNS_IPV6] [-m TARGET_MAC] [-t4 TARGET_IPV4]
                  [-n4 TARGET_NEW_IPV4] [-t6 TARGET_IPV6] [-n6 TARGET_NEW_IPV6]
                  [--ipv6_prefix IPV6_PREFIX]
                                                                                                
            MiTM Apple devices (apple_mitm)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →