
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit

 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
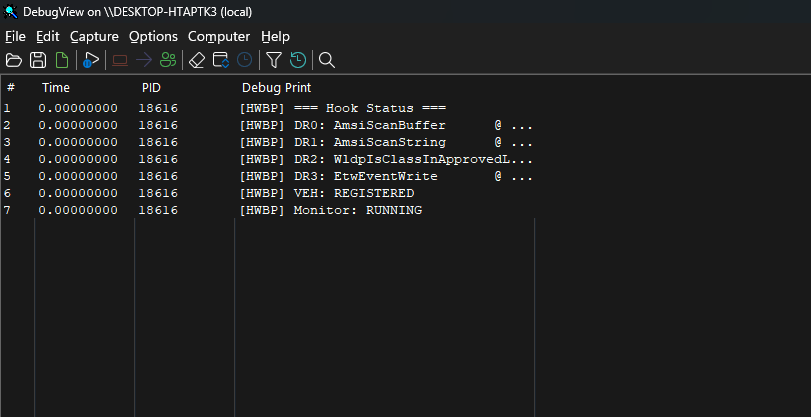 dovughs/mora-hwbp
Motor de instrumentación de telemetría y hooking en modo usuario sin parches basado en puntos de interrupción de hardware (DR0-DR7) (PoC de AMSI,…
 corelight/suricata_exporter
Un Exportador de Prometheus para Suricata
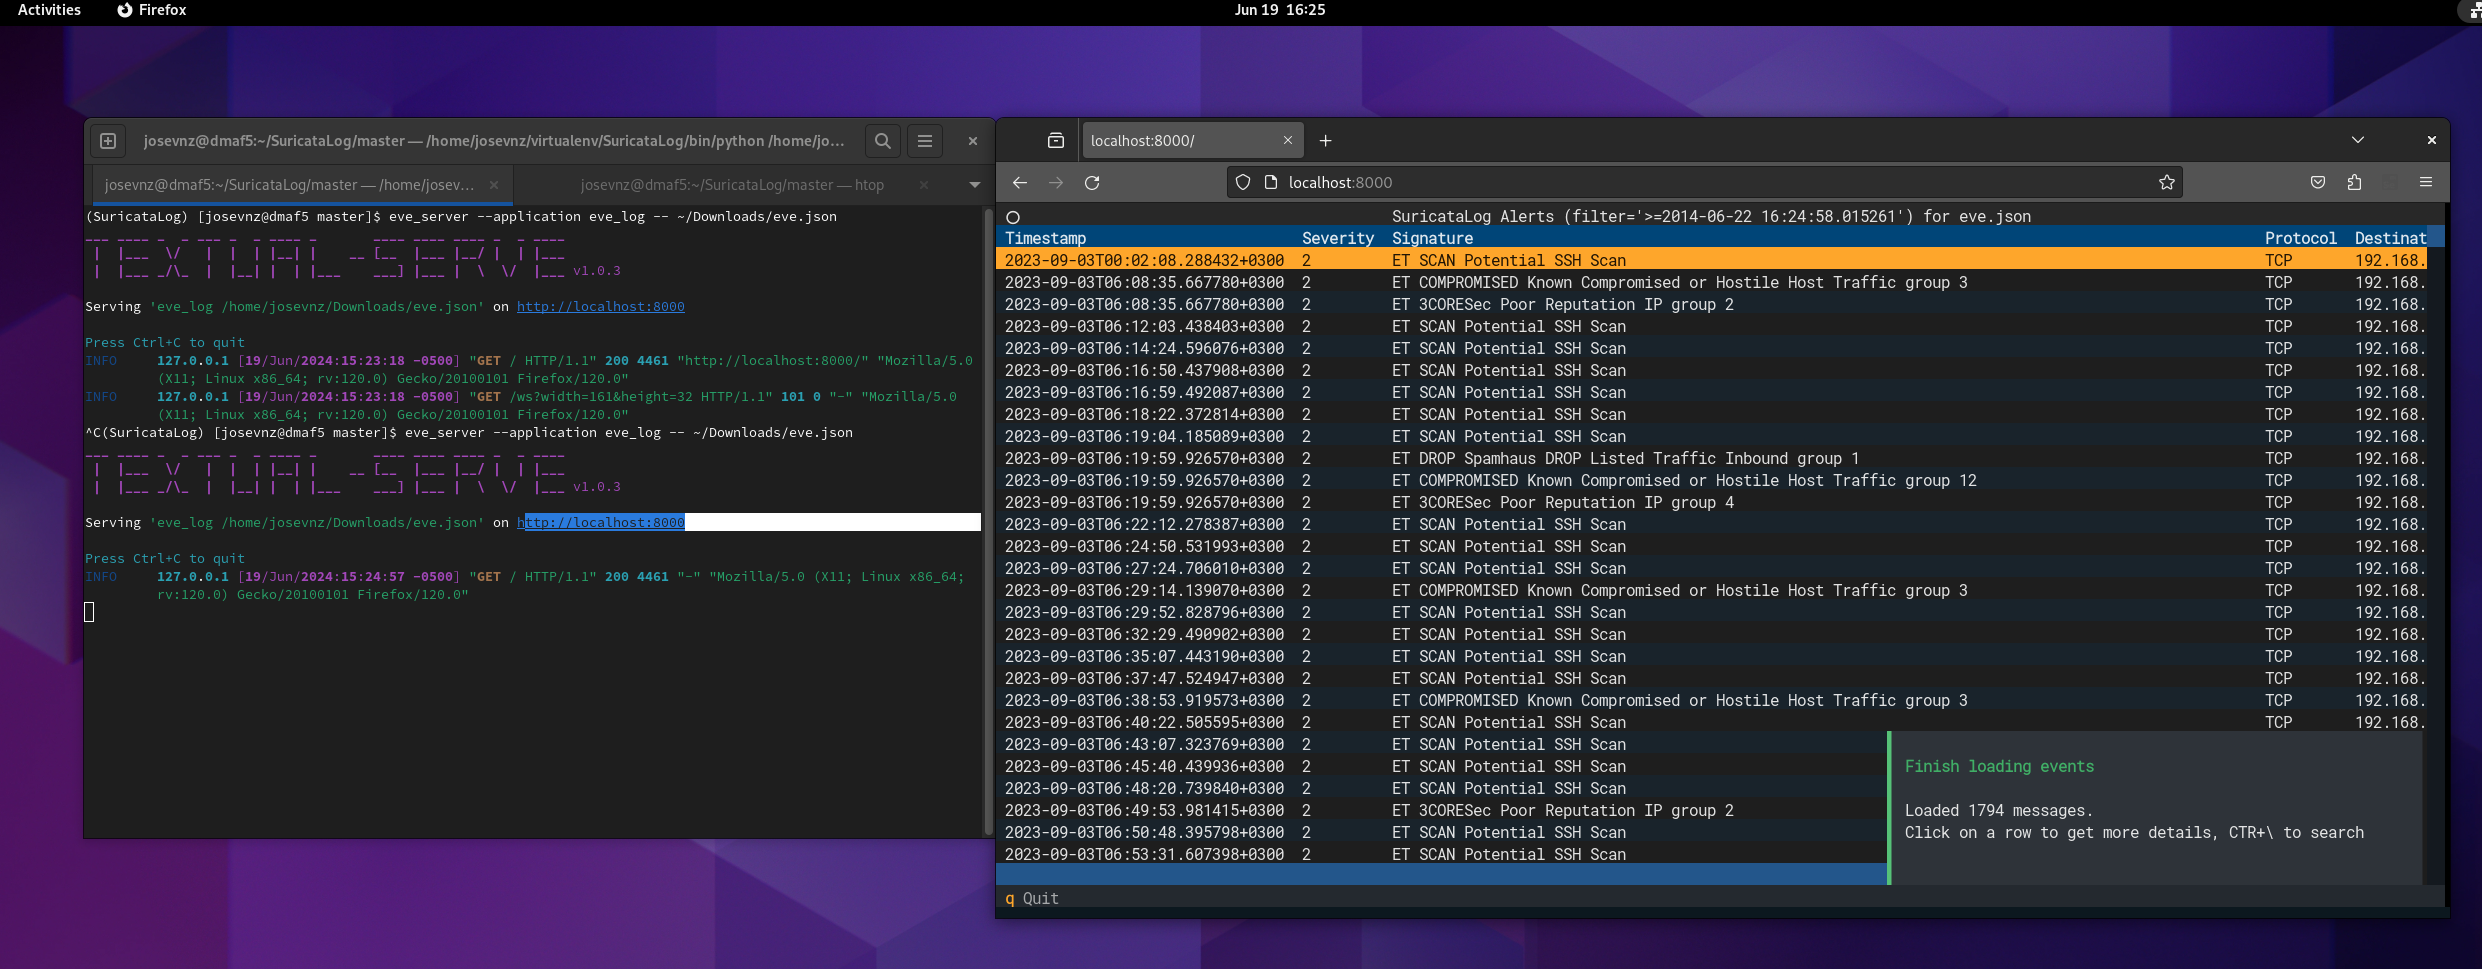 josevnz/suricatalog
Analiza, filtra y visualiza registros eve.json de Suricata con herramientas CLI para alertas, flujos, DNS y cargas útiles. Incluye un tutorial para…
 tabbysable/poc-2020-8558
Información sobre Kubernetes CVE-2020-8558, incluyendo exploit de prueba de concepto.
 jheeree/cve-2022-1388-checker
Simple script realizado en bash, para revisión de múltiples hosts para CVE-2022-1388 (F5)
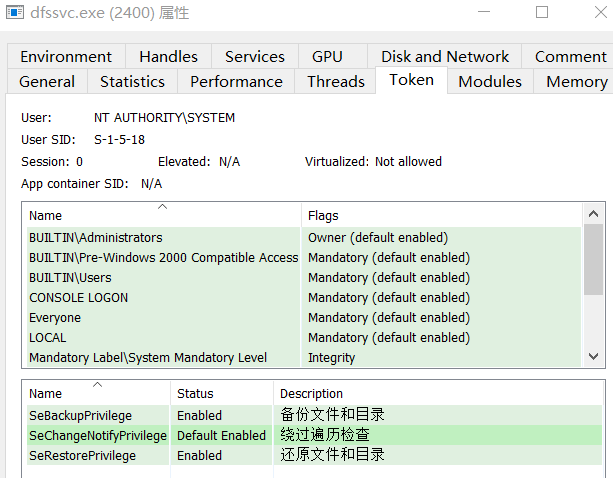 crisprss/magicnetdefs
Similar a Petitpotam, el servicio netdfs está habilitado en entornos de Windows Server y AD, y el método RPC abusado permite que los procesos…
 an00brektn/gopher47
Un Gopher Assassin de terceros para el Havoc Framework.
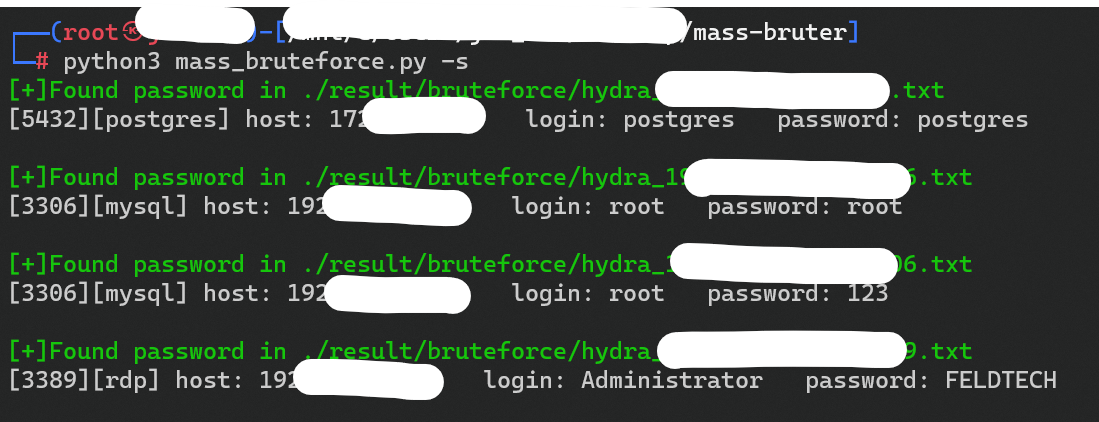 opabravo/mass-bruter
Ataque masivo de fuerza bruta a la autenticación de servicios comunes con credenciales comunes.
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 saadahla/anti-sandbox
Herramienta en C++ para detectar entornos sandbox de AnyRun, permitiendo que el malware evite el análisis dinámico y los sistemas automatizados de…
 lsecqt/sessionview
Una utilidad portátil en C# para enumerar sesiones de Windows locales y remotas
 isee857/cve-2025-0108-poc
Script de detección masiva de vulnerabilidad de omisión de autenticación en Palo Alto Networks PAN-OS (CVE-2025-0108)
 themehackers/cve-2024-38063
CVE-2024-38063 es una vulnerabilidad de seguridad crítica en la pila TCP/IP de Windows que permite la ejecución remota de código (RCE).
 badmonkey7/cve-2021-34730
Cisco RV110w desbordamiento de pila en UPnP
 metrodango/pip3line
Navaja suiza para la manipulación e intercepción de bytes brutos
 the-snek-initiative/snek_equinox
Repositorio que aloja un EDR Spoofer hipotético, descubierto originalmente por Nightmare-Eclipse
 synacktiv/twoface
"Two-Face" binario de Rust en Linux








