
 #1
Herramientas para evaluar, probar y explotar aplicaciones y dispositivos móviles (Android, iOS).
Recomendado por Kitploit
 wangs-official/opace6-cve-2026-64560
Herramienta de root temporal para OnePlus Ace 6 que explota el use-after-free del temporizador POSIX de CPU del kernel de Linux CVE-2026-64560 para…
 qingle009/opace6-cve-2026-64560
Herramienta de root temporal para OnePlus Ace 6 (CVE-2026-64560) - port verificado en dispositivo con dirección bootidParent corregida
 isec-tugraz/file-notification-attacks
Artefactos de investigación para ataques de canal lateral de notificación de archivos en Linux, Windows y macOS, que demuestran la fuga de…
 fkie-cad/sandroid_dexray-intercept
Una herramienta de análisis de malware para Android que crea perfiles de ejecución completos mediante la interceptación del comportamiento de las…
 1-3-7/disrobe
Suite CLI en Rust que descompila estáticamente, desofusca y desempaqueta código nativo, bytecode, scripts, firmware y paquetes de aplicaciones en más…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 diyiqiuye/cve-2025-21479-fx5p
Temporary root for OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
 owasp/android-security-masterclass
Laboratorio práctico de formación en seguridad Android de OWASP con 78 módulos MASVS/MASTG que emparejan aplicaciones vulnerables, seguras y…
 bishopfox/mauidll
Extrae los ensamblados administrados (.NET) de un almacén de ensamblados de MAUI Android.
 yutori-natsu/cve-2023-6931-pipa
Exploit LPE del kernel para CVE-2023-6931 en Xiaomi Pad 6 (pipa), encadenando un desbordamiento de perf read_size hasta root y deshabilitando SELinux…
 aayushbankar/cve-2026-28576
PoC y aplicación de red team para CVE-2026-28576, una inyección SQL sin permisos en el Android Contacts Provider que permite la exfiltración completa…
 pushkarreddyy/radioguard
Sub-servicio de defensa celular de confianza cero para Android (detección y enrutamiento seguro de IMSI-Catcher, 2G SMS Blaster y 4G aLTEr)
 mke84/neo8-ghostlock-adaptation
iQOO Neo8 (PD2301, 5.10.246 GKI) CVE-2026-43499 GhostLock adaptación · 48 macros target.h + offsets.json + 15 rondas de log de pruebas reales · solo…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
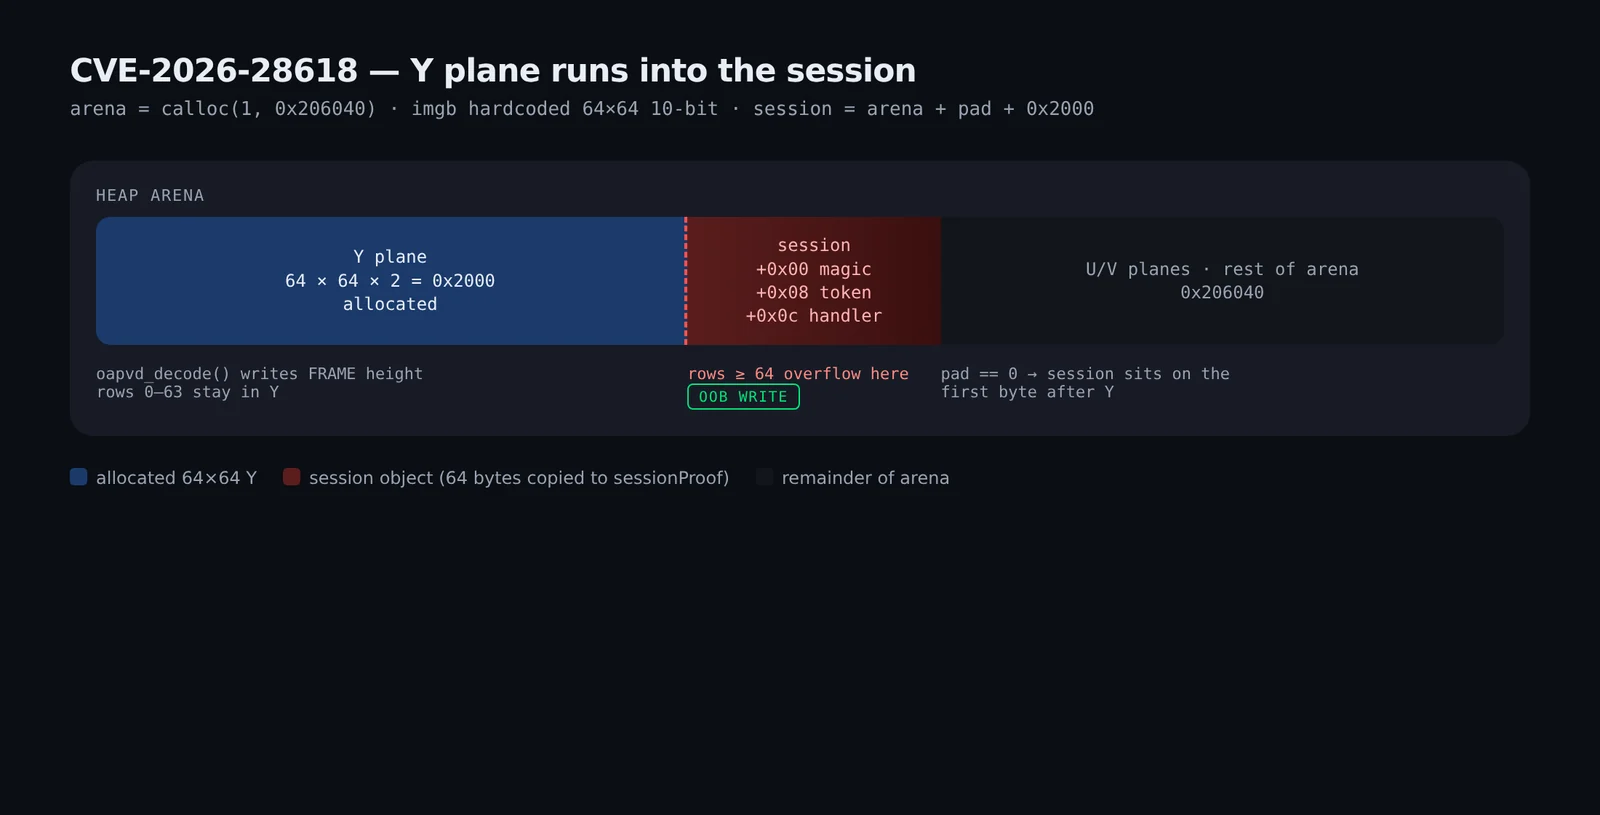 raafatabualazm/streambox-cve-2026-28618
Redacted notes on CVE-2026-28618 / StreamBox APV lab — heap write into a session object via FRAME height mismatch
 gmh5225/frida-il2cpp-datacollector
Herramienta basada en Frida que porta MonoDataCollector de Cheat Engine a Android e iOS, permitiendo la recolección de datos Mono/IL2CPP en tiempo de…
 gmh5225/frida-vmprotect-bypass
Script de Frida que elude las protecciones en tiempo de ejecución de VMProtect en plataformas móviles, lo que permite la instrumentación dinámica y…
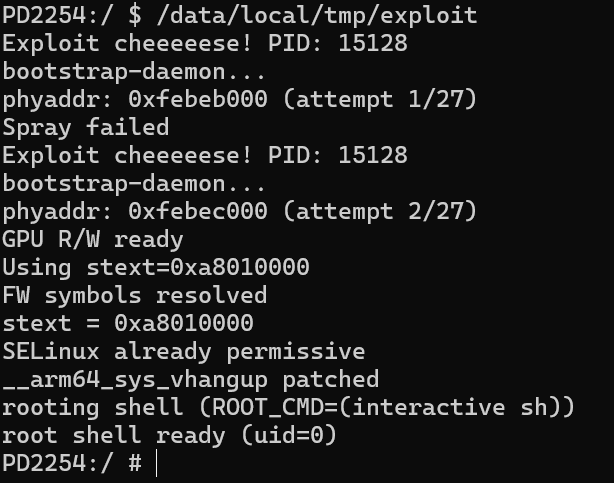 xianwan1314/cve-2025-21479-iqoo11pro
Notas de reproducción de CVE-2025-21479 (GPU Qualcomm Adreno) para vivo iQOO 11 Pro (PD2254) - investigación autorizada








