

 rednaga/apkid
Identificador de aplicaciones Android para Packers, Protectors, Obfuscators y Oddities - PEiD para Android


APKiD te proporciona información sobre cómo se creó un APK. Identifica muchos compiladores, empaquetadores, ofuscadores y otras cosas extrañas. Es el PEiD para Android.
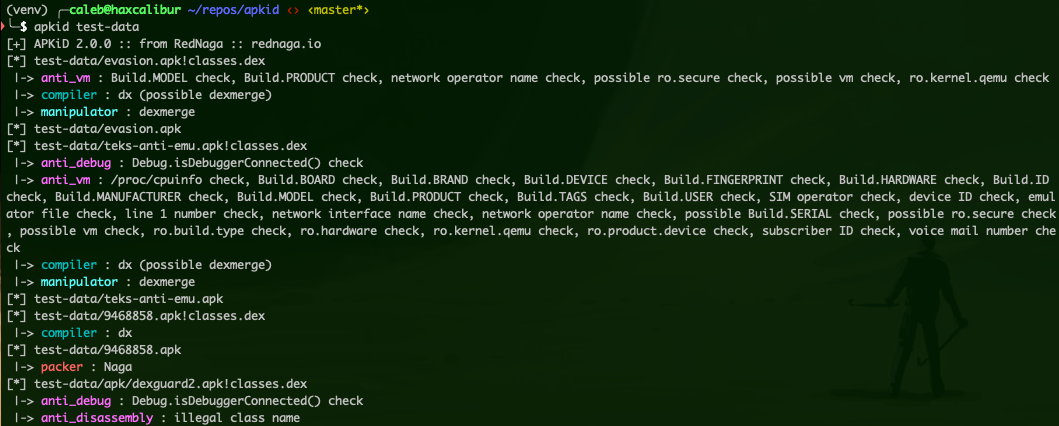
Para obtener más información sobre para qué se puede utilizar esta herramienta, consulta:
pip install apkid
¡También puedes ejecutar APKiD con Docker! Por supuesto, esto requiere que tengas git y Docker instalados.
Así es como se usa Docker:
git clone https://github.com/rednaga/APKiD
cd APKiD/
docker build . -t rednaga:apkid
docker/apkid.sh ~/reverse/targets/android/example/example.apk
[+] APKiD 2.1.0 :: from RedNaga :: rednaga.io
[*] example.apk!classes.dex
 |-> compiler : dx
usage: apkid [-h] [-v] [-t TIMEOUT] [-r] [--scan-depth SCAN_DEPTH]
             [--entry-max-scan-size ENTRY_MAX_SCAN_SIZE] [--typing {magic,filename,none}] [-j]
             [-o DIR]
             [FILE [FILE ...]]

APKiD - Android Application Identifier v2.1.2

positional arguments:
  FILE                                       apk, dex, or directory

optional arguments:
  -h, --help                                 show this help message and exit
  -v, --verbose                              log debug messages

scanning:
  -t TIMEOUT, --timeout TIMEOUT              Yara scan timeout (in seconds)
  -r, --recursive                            recurse into subdirectories
  --scan-depth SCAN_DEPTH                    how deep to go when scanning nested zips
  --entry-max-scan-size ENTRY_MAX_SCAN_SIZE  max zip entry size to scan in bytes, 0 = no limit
  --typing {magic,filename,none}             method to decide which files to scan

output:
  -j, --json                                 output scan results in JSON format
  -o DIR, --output-dir DIR                   write individual results here (implies --json)
Si encuentras un APK o DEX que APKiD no reconoce, por favor abre un issue en GitHub y cuéntanos:
Estamos abiertos a cualquier tipo de concepto que puedas tener para "algo interesante" que detectar, así que no te limites únicamente a packers, compiladores u ofuscadores. Si hay un truco interesante anti-desensamblador, anti-vm, anti-*, por favor crea un issue.
Las pull requests son bienvenidas. Si estás enviando una nueva regla, asegúrate de incluir un hash de archivo del APK / DEX para que podamos verificar la regla.
Esta herramienta está disponible bajo una licencia dual: una comercial adecuada para proyectos de código cerrado y una licencia GPL que puede usarse en software de código abierto.
Dependiendo de tus necesidades, debes elegir una de ellas y seguir sus políticas. Un detalle de las políticas y acuerdos para cada tipo de licencia está disponible en los archivos LICENSE.COMMERCIAL y LICENSE.GPL.
Si quieres instalar la última versión para hacer cambios, desarrollar tus propias reglas, etc., simplemente clona este repositorio, compila las reglas e instala el paquete en modo editable:
git clone https://github.com/rednaga/APKiD
cd APKiD
python prep-release.py
pip install -e .[dev,test]
El comando python prep-release.py anterior requiere que los paquetes yara-python y yara-python-dex ya estén instalados.
Si lo anterior no funciona, debido a errores de permisos dependientes de tu máquina local y de dónde se haya instalado Python, intenta especificar el flag --user. Esto probablemente sea necesario si no estás usando un entorno virtual:
pip install -e .[dev,test] --user
Si actualizas alguna de las reglas, asegúrate de ejecutar prep-release.py para recompilarlas.
Si estás usando Windows, desinstala cualquier versión previa de Yara e instala Yara 3.11.0 y yara-python-dex antes de compilar
pip uninstall -y yara-python yara-python-dex
pip install yara-python==3.11.0 wheel
pip wheel --wheel-dir=yara-python-dex git+https://github.com/MobSF/yara-python-dex.git
pip install --no-index --find-links=yara-python-dex yara-python-dex
Al lanzar una nueva versión, asegúrate de que la versión se haya actualizado en apkid/init.py.
En cuanto a ejecutar las pruebas, consulta .travis.yml para ver cómo se configuran los entornos de desarrollo y prueba y cómo se ejecutan las pruebas.
Actualiza las reglas compiladas, el readme, construye el paquete y súbelo a PyPI:
./prep-release.py readme
rm -f dist/*
python setup.py sdist bdist_wheel
twine upload --repository-url https://upload.pypi.org/legacy/ dist/*
Para más información consulta Packaging Projects.
