
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 ailenye/cve-2024-54879
CVE-2024-54879
 0xbytehunter/cve-2024-50967
DATAGERRY Control de Acceso Roto
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - Falta de autorización a usuarios autenticados (Suscriptor+) para la actualización limitada de opciones
 randomrobbiebf/cve-2024-11396
Event monster <= 1.4.3 - Exposición de información a través de la exportación de lista de visitantes
 randomrobbiebf/cve-2024-56067
WP SuperBackup <= 2.3.3 - Falta de autorización para la descarga no autenticada de archivos de copia de seguridad
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Falta de autorización para sobrescritura/carga de archivos (Ejecución remota de código)
 randomrobbiebf/cve-2024-12535
Host PHP Info <= 1.0.4 - Falta de autorización que permite la divulgación no autenticada de información sensible
 mbadanoiu/mal-011
MAL-011: La mala configuración de Log4J permite JavaScript malicioso en Red Hat AMQ
 abdullahalmutawa/cve-2024-50945
SimplCommerce se ve afectado por una vulnerabilidad de Control de Acceso Roto en el sistema de reseñas, permitiendo que usuarios no autorizados…
 castro-ian/cve-2024-4573-mitigation-script
Detecta el estado de autenticación NTLM verificando el valor de registro LmCompatibilityLevel para evaluar la exposición a CVE-2024-43451 y mitigar…
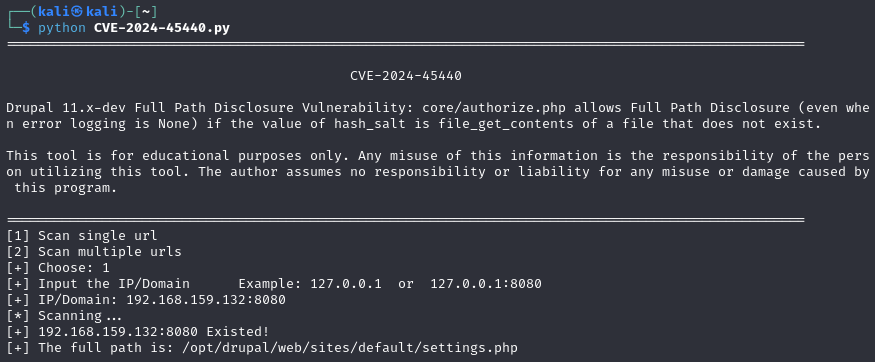 w0r1i0g1ht/cve-2024-45440
Drupal CVE-2024-45440
 revengsmk/cve-2024-10511
Vulnerabilidad de apagado serie de Schneider Electric PowerChute.
 domain-protect/domain-protect
OWASP Domain Protect - previene la toma de control de subdominios
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - Falta de Autorización para Instalación Arbitraria de Plugins
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Creador de cursos en línea, cursos eLearning, solución de cursos, cursos de educación <= 3.2.21 - Falta de autorización para…
 codepontiff/next_js_poisoning
El CVE-2024-46982 es un envenenamiento de caché de next_js; algunos sitios tienen una API para cargar su imagen.
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Divulgación de Información
 randomrobbiebf/cve-2024-43919
YARPP <= 5.30.10 - Falta de autorización








