
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 armaansidana2003/cve-2025-25616
Prueba de concepto que demuestra un control de acceso incorrecto en Unifiedtransform v2.0, que permite a los estudiantes modificar las reglas de…
 armaansidana2003/cve-2025-25614
Exploit de prueba de concepto para CVE-2025-25614, una vulnerabilidad de control de acceso incorrecto en Unifiedtransform v2.0 que permite a los…
 numanturle/cve-2025-25279
Prueba de concepto para CVE-2025-25279: el path traversal en Mattermost Boards permite la lectura arbitraria de archivos mediante un archivo de…
 cycodelabs/raven
Analiza flujos de trabajo de CI/CD de GitHub Actions en busca de vulnerabilidades de seguridad, indexa los hallazgos en una base de datos de grafos…
 trouble-1/vajra
Vajra es una herramienta basada en interfaz de usuario con múltiples técnicas para atacar y enumerar en los entornos Azure y AWS del objetivo. Cuenta…
 teler-sh/teler-waf
teler-waf es un middleware HTTP en Go que protege servicios web locales de las amenazas OWASP Top 10, vulnerabilidades conocidas, actores maliciosos,…
 yogeswaran6383/cve-2024-57484
Prueba de concepto para CVE-2024-57484: vulnerabilidad de listado de directorios en la extensión FoxyProxy que expone la estructura interna de…
 padayali-jd/pollyscan
Un escáner de vulnerabilidades especializado diseñado para detectar CVE-2024-38526, el ataque a la cadena de suministro de Polyfill.io, que ayuda a…
 wubinworks/magento2-cosmic-sting-patch
Una solución alternativa (como una extensión de Magento 2) para corregir la vulnerabilidad XXE CVE-2024-34102 (también conocida como Cosmic Sting).…
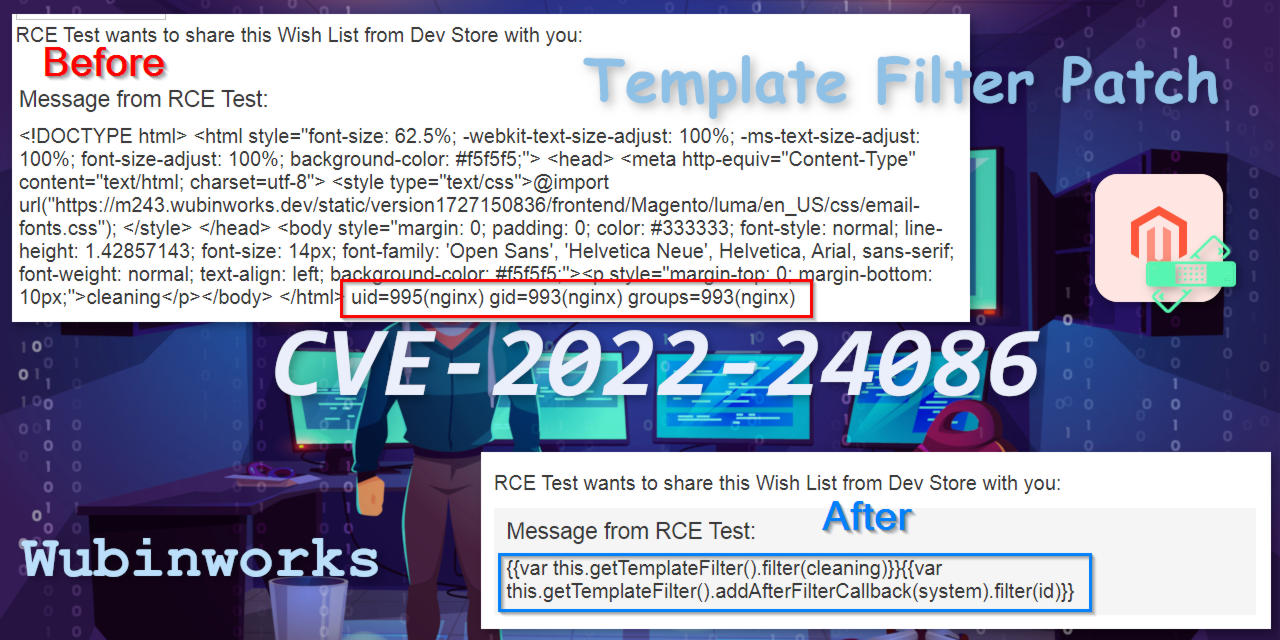 wubinworks/magento2-template-filter-patch
Parche de Magento 2 para CVE-2022-24086, CVE-2022-24087. Corrige la vulnerabilidad RCE y los errores relacionados realizando un escape profundo de…
 tpdlshdmlrkfmcla/2023-2245
cve-2023-2245
 nxploited/cve-2024-12542-poc
Prueba de concepto de exploit para CVE-2024-12542 que apunta a la exposición no autenticada de información sensible en el plugin linkID de WordPress…
 stolichnayer/cve-2025-22828
Una vulnerabilidad en Apache CloudStack permite el acceso no autorizado a anotaciones en ciertos recursos.
 d3n14ld15k/cve-2024-11680_poc_exploit
Este repositorio contiene un exploit de Prueba de Concepto (PoC) para CVE-2024-11680, una vulnerabilidad crítica en ProjectSend r1605 y versiones…
 ekcrsm/cve-2024-23733
Exploit de prueba de concepto para CVE-2024-23733: Control de acceso incorrecto en Software AG webMethods Integration Server 10.15.0 que permite a…
 josephgodwinkimani/cloudpanel-2.4.2-cve-2024-44765-recovery
Cómo "recuperar" un servidor CloudPanel afectado por la vulnerabilidad CVE-2024-44765
 redhuntlabs/kubestalk
Herramienta de descubrimiento de superficie de ataque Kubernetes de caja negra que sondea clústeres no seguros, paneles expuestos y configuraciones…
 randomrobbiebf/cve-2024-54239
Eyewear prescription form <= 4.0.18 - Autorización faltante para la actualización arbitraria de opciones sin autenticación








