
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Biblioteca de API de seguridad empresarial de OWASP que proporciona controles de seguridad para aplicaciones web Java, incluyendo autenticación,…
 shoucheng3/alibaba__nacos_cve-2021-44667_2-0-3
Exploit para CVE-2021-44667 dirigido a Alibaba Nacos 2.0.3, que permite la ejecución remota de código no autenticada mediante una solicitud…
 shoucheng3/payara__payara_cve-2022-37422_5-2022-2
Runtime de servidor de aplicaciones Jakarta EE y MicroProfile para desarrollo y despliegues contenerizados, que soporta middleware cloud-native con…
 arbatinis1/coolermaster-masterctrl-vuln
CVE-2025-52216 – Cooler Master MasterCTRL Instalación Silenciosa de Servicios Inseguros
 jordan922/cve-2025-8088
Herramienta Python para manejo seguro de archivos, conciencia de path traversal y extracción segura. Inspirado por CVE-2025-8088.
 hardentools/hardentools
Hardentools simplemente reduce la superficie de ataque en computadoras con Microsoft Windows al deshabilitar funciones riesgosas de bajo esfuerzo.
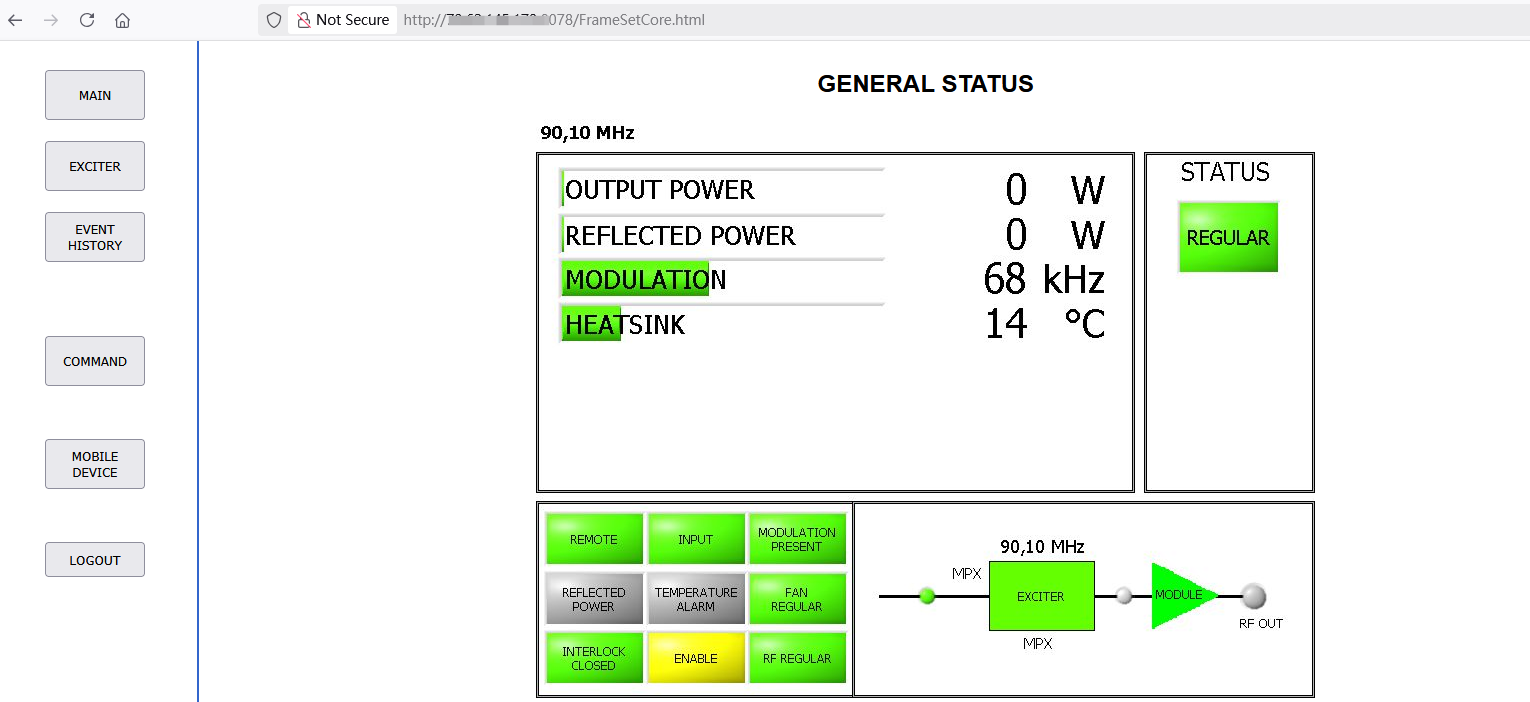 p0et08/electrolink-fm-dab-tv
Hay un POC para CVE-2025-51040 en Electrolink FM/DAB/TV Transmitter Web Management System: vulnerabilidad de acceso no autorizado.
 lukesec/cve-2025-50675-gpmaw-permissions
CVE-2025-50675: Permisos inseguros de la carpeta de instalación en el software de bioinformática GPMAW
 naveenbana5250/cve-2023-34362-defense-package
Paquete de detección y mitigación informado por amenazas para la vulnerabilidad de MOVEit Transfer
 aman-parmar/cve-2025-54554
CVE-2025-54554 – Acceso no autenticado en la API REST de tiaudit que conduce a la divulgación de información sensible
 6mile/gimmepatz
Herramienta de reconocimiento de tokens de acceso personal (PAT) para cazadores de bug bounty, pentesters y equipos rojos
 iamlucif3r/aws-key-hunter
[Solo por diversión] Encuentra claves AWS expuestas (SOLO CLAVES VÁLIDAS) en github
 superswan/cve-2024-55963
CVE-2024-55963, permite la ejecución remota de código sin autenticación en la plataforma Appsmith Enterprise debido a una base de datos PostgreSQL…
 oiyl/cve-2025-46171
Informe de una vulnerabilidad de Denegación de Servicio en la lista de amigos de vBulletin 3.8.7.
 kubesphere/kubeeye
Herramienta de inspección de clústeres Kubernetes nativa de la nube que detecta configuraciones incorrectas de aplicaciones, componentes no…

 atlassian/git-secrets-scan
Analiza repositorios Git en busca de secretos, claves y contraseñas codificados de forma fija usando Gitleaks, integrando la seguridad en Bitbucket…
 rootharpy/cve-2025-5815-nuclei-template
CVE-2025-5815: Una vulnerabilidad sin autenticación en el plugin WordPress Traffic Monitor (≤ 3.2.2) que permite a atacantes remotos deshabilitar el…
 randomrobbiebf/cve-2025-5701
HyperComments <= 1.2.2 - Actualización de opciones arbitrarias sin autenticación (Suscriptor+)








