
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 rivek619/cve-2025-65672
La referencia directa a objetos insegura (IDOR) en classroomio 0.1.13 permite acceso no autorizado a compartir e invitar a configuraciones de curso.…
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
Biblioteca Java para sanitización HTML rápida y configurable de fuentes no confiables. Utiliza escaneo basado en políticas para eliminar JavaScript y…
 tenable/terrascan
Detecta infracciones de cumplimiento y seguridad en toda la infraestructura como código para mitigar riesgos antes de aprovisionar infraestructura…
 saykino/cve-2025-54321
Documentación de CVE-2025-54321: una vulnerabilidad de bombardeo de correo electrónico en la función de restablecimiento de contraseña de Ascertia…
 saykino/cve-2025-54320
Prueba de concepto para CVE-2025-54320: una vulnerabilidad de bombardeo de correo electrónico en la API Invite User de Ascertia SigningHub debido a…
 jq6l43d1/proxmox-lxc-docker-fix
Solución para CVE-2025-52881: Corrige la rotura de Docker/Podman en contenedores LXC de Proxmox causada por incompatibilidad de AppArmor con runc…
 trailofbits/semgrep-rules
Colección de reglas de Semgrep para análisis estático de código, detección de vulnerabilidades de seguridad y aplicación de prácticas de codificación…
 stefan-500/ktor-cve-2023-45612-poc
Prueba de concepto de inyección XXE en Ktor (CVE-2023-45612)
 cyberbyte000/cve-2025-59396
La configuración predeterminada de WatchGuard Firebox permite acceso SSH no autorizado a través del puerto 4118
 d0n601/cve-2025-12720
g-FFL Cockpit <= 1.7.1 - Autorización incorrecta que permite la eliminación de productos sin autenticación
 d0n601/cve-2025-12721
g-FFL Cockpit <= 1.7.1 - Falta de Autorización que Conduce a Exposición de Información no Autenticada
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting Almacenado No Autenticado
 nickops87/spring4shell-python-firewall-poc
Prueba de concepto (POC) de un firewall simple en Python diseñado para mitigar el ataque RCE Spring4Shell (CVE-2022-22965) mediante la inspección y…
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — Omisión de autenticación / control de acceso incorrecto en PerfexCRM < 3.3.1 (inicio de sesión de administrador)
 tansique-17/cve-2025-26199
Divulgación pública
 rxerium/cve-2025-61882-cve-2025-61884
Detección para CVE-2025-61882 y CVE-2025-61884
 eyodav/cve-2025-34226
El runtime de OpenPLC sufre una vulnerabilidad persistente de denegación de servicio (DoS) en el endpoint /upload-program-action.
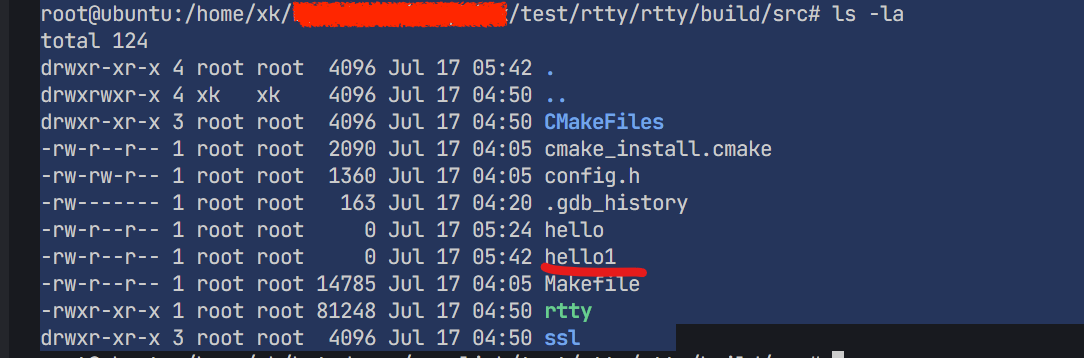 xkaneiki/rtty_cve-2025-56708-cve-2025-56709
CVE-2025-56708&CVE-2025-56709 Detalles de la vulnerabilidad








