
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
Aviso para CVE-2026-18783: la falta de autenticación del lado del servidor en TREX MES /api/GetDataJSON3 permite consultas de datos no autenticadas y…
 abatsakidis/wp-cve-2026-87902-checker
Escáner de seguridad defensivo para WordPress para CVE-2026-87902 — inspección del sistema de archivos local y evaluación remota segura mediante…
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Informe completo de VAPT de OWASP CICD-Goat — 9 flags CTFd capturadas, 4 hallazgos críticos + 5 altos (incl. CVE-2024-23897) mapeados al OWASP Top 10…
 owasp/abap-code-scanner
Analizador de Código ABAP
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Evidencia y datos para el informe técnico de Sorami sobre los valores predeterminados de seguridad de 15 Helm charts de servicio de IA, bases de…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP de solo lectura que verifica la versión de WordPress, las sumas de comprobación del núcleo, archivos PHP adicionales y…
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: Escalada de privilegios local en MEmu Android Emulator 9.2.7.0
 danthegoodman1/netfence
Como Envoy xDS, pero para filtros eBPF
 primait/nuvola
Herramienta de análisis de seguridad de AWS basada en grafos que extrae configuraciones en la nube, detecta configuraciones incorrectas y mapea rutas…
 nozaq/terraform-aws-secure-baseline
Módulo de Terraform para configurar tu cuenta de AWS con la línea base de seguridad basada en CIS Amazon Web Services Foundations y AWS Foundational…
 bombobombone/cve-2026-73318
Prueba de concepto de exploit para XenForo CVE-2026-73318, una omisión de autorización que permite a los administradores del ACP activar el…
 bombobombone/cve-2026-73317
Prueba de concepto de exploit y análisis técnico para CVE-2026-73317, una omisión de autorización en XenForo que permite a administradores con…
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> Guía de auditoría de seguridad y despliegue reforzado de OpenClaw — vulnerabilidades conocidas (CVE-2026-25253, habilidades maliciosas, fuga de…
 adversis/tailsnitch
Un auditor de seguridad para configuraciones de Tailscale. Escanea tu tailnet en busca de configuraciones incorrectas, controles de acceso…
 foxvr-sudo/bug-bounty-arsenal-v.3
Plataforma full-stack para escaneo de seguridad de aplicaciones web autorizado, con un motor basado en detectores, workers asíncronos de Celery y un…
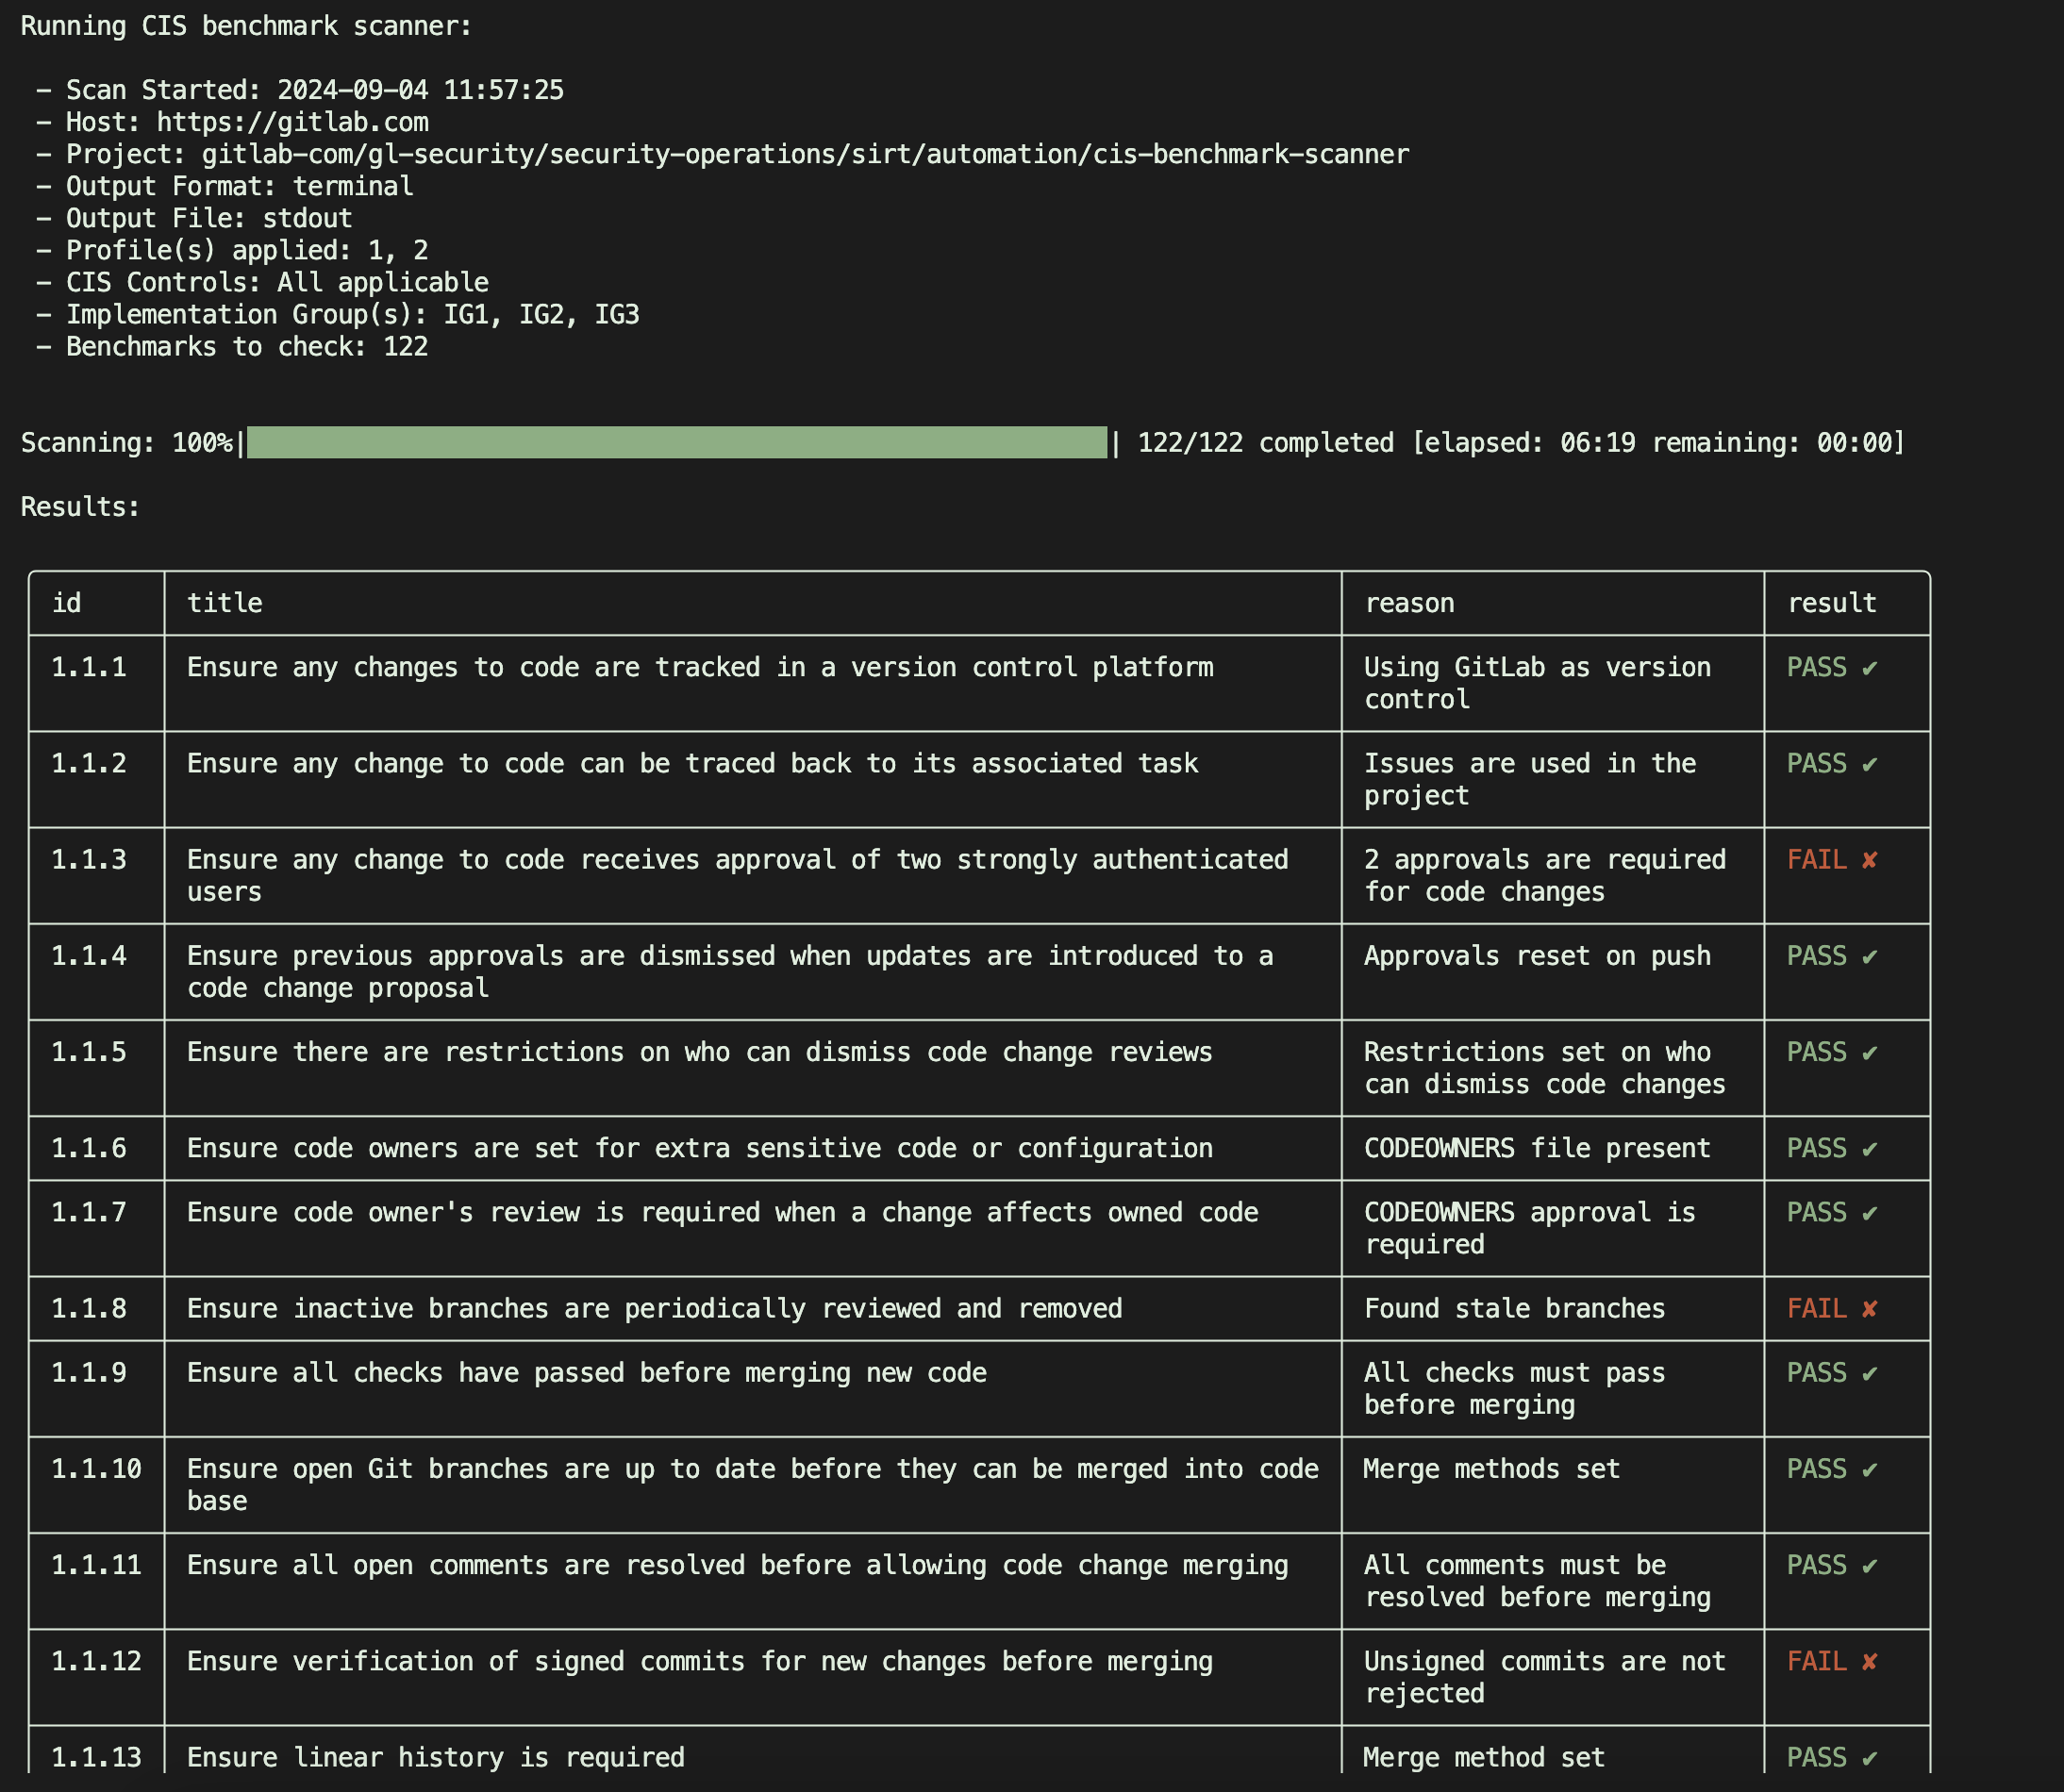
 gitlab-security-oss/cis/gitlabcis
Audita proyectos de GitLab contra el CIS GitLab Benchmark mediante comprobaciones de API de solo lectura, generando informes JSON sobre cumplimiento…
 synacktiv/sccmsecrets
SCCMSecrets.py tiene como objetivo explotar la distribución de políticas de SCCM para la recolección de credenciales, el acceso inicial y el…
 synacktiv/ouned
El proyecto OUned automatiza la explotación de las ACL de Unidades Organizativas de Active Directory mediante envenenamiento de gPLink.








